
mindmapvault-server
Servidor autoalojado open source para gestión segura de mapas mentales con cifrado zero-knowledge. Backend en Rust, frontend React, base PostgreSQL y almacenamiento S3 compatible.
Ficha actualizada 28 sept 2026, 11:16 · upstream 28 sept 2026, 11:05 · release v0.6.1
Qué es mindmapvault-server
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
MindMapVault Server es una solución autoalojada que proporciona infraestructura completa para gestionar mapas mentales sin depender de la nube. La arquitectura combina un backend escrito en Rust con una interfaz web en React, todo empaquetado en una única imagen Docker. Utiliza PostgreSQL para datos y almacenamiento S3 compatible (MinIO, R2) para blobs cifrados.
- Autoalojar una instancia segura para mapas mentales sin enviar datos a la nube.
- Gestionar mapas mentales con cifrado en el cliente antes del almacenamiento.
- Integrar autenticación federada (OIDC) con proveedores existentes como Keycloak o Entra.
- Utilizar almacenamiento S3 compatible (MinIO, R2) para persistencia de datos cifrados.
- Exportar/importar mapas mentales entre formatos (.mmvault, XMind, Markdown/Obsidian).
- Arquitectura monolítica en Docker con API, UI y Admin en una sola imagen.
- Cifrado zero-knowledge: el servidor solo almacena ciphertext, nunca ve el contenido plano.
- Soporte nativo para almacenamiento S3 compatible (MinIO, Garage, R2, etc.).
- Autenticación híbrida: contraseñas locales o OpenID Connect con gestión de dispositivos confiables.
- Validación CI/CD que incluye una puerta de enlace de round-trip para formatos de import/export.
- No incluye sincronización entre clientes ni características offline del cliente.
- Sin gestión de equipos, gobernanza empresarial ni controles de cumplimiento.
- Requiere configuración manual de variables de entorno y mounts de volumen para producción.
- La autenticación federada requiere configurar PUBLIC_BASE_URL explícitamente en el proxy inverso.
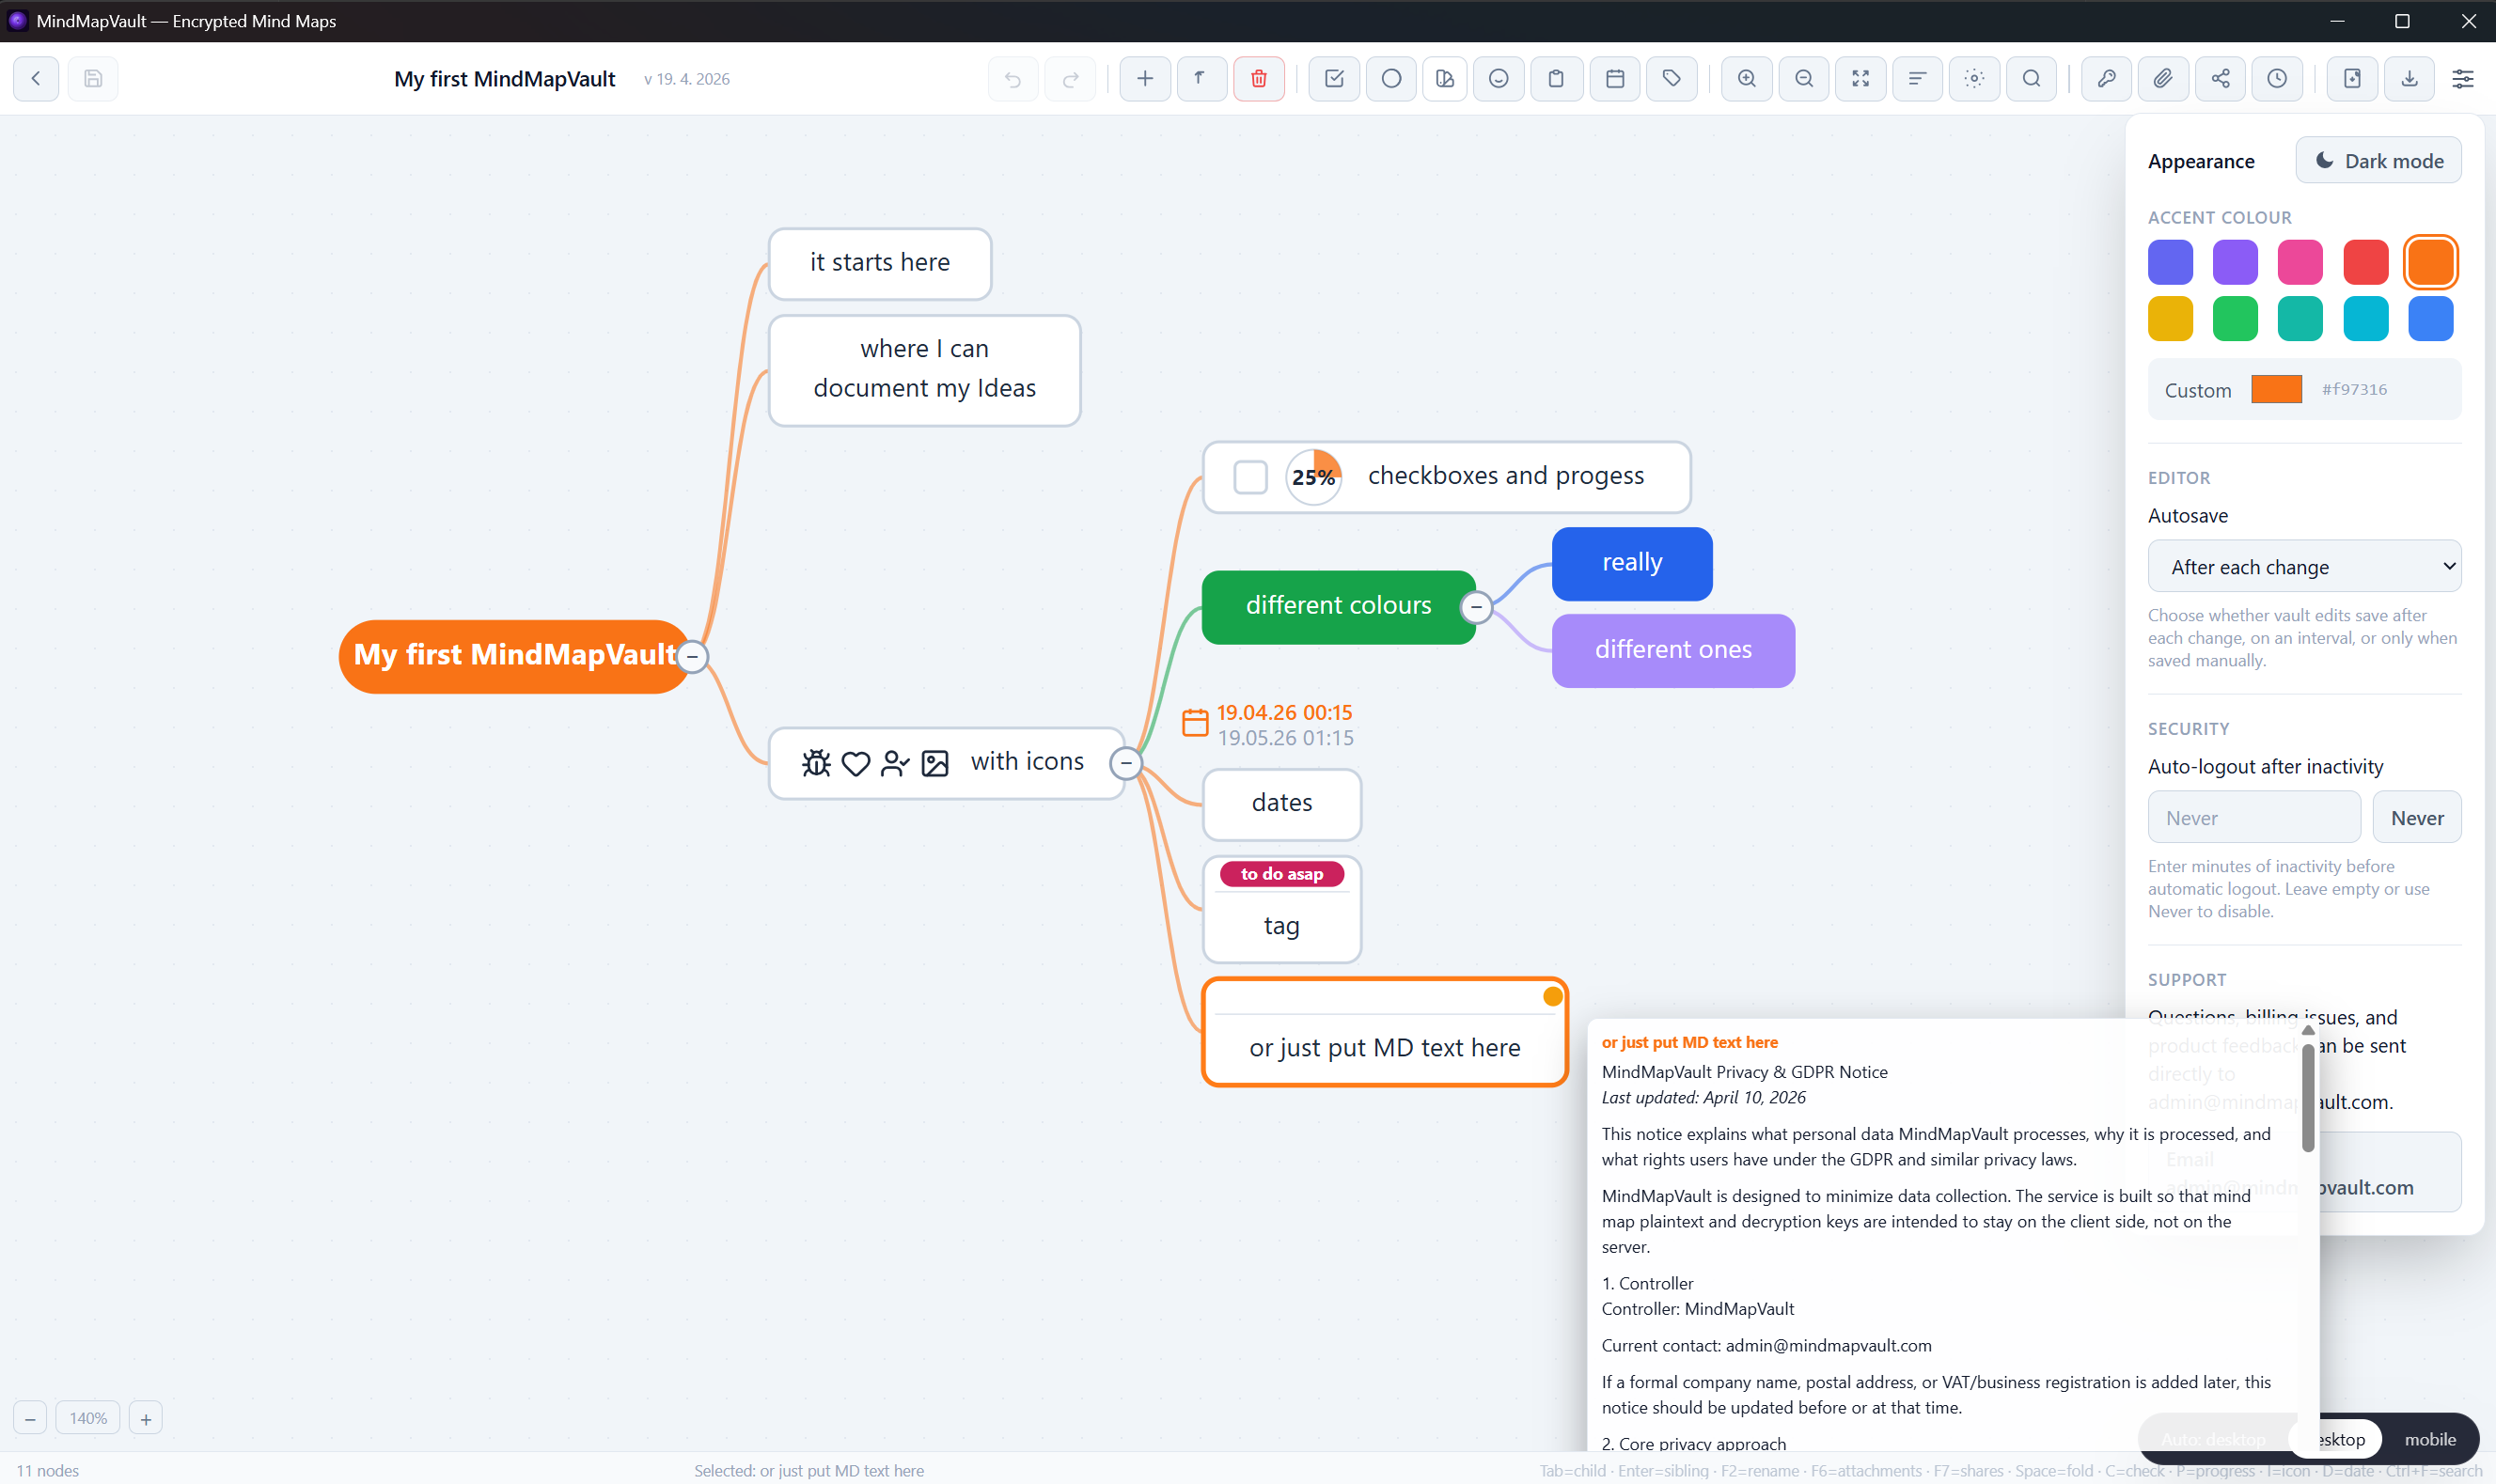
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendado usar Docker Compose con PostgreSQL y S3 (MinIO/R2). Pin versiones específicas, no 'latest'. Configurar TRUSTED_PROXY_CIDRS si hay proxy inverso. Asegurar que los logs no expongan datos planos. Verificar compatibilidad de formatos en import/export.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.