
mikrotik-openvpn-gui
Dashboard autoalojado para gestionar servicios OpenVPN en RouterOS 7. No es solo una interfaz visual; valida conexiones y aplica cambios de seguridad usando RouterOS como fuente de verdad para identidades y certificados.
Ficha actualizada 25 sept 2026, 20:33 · upstream 25 sept 2026, 20:30 · release v2.0.0
Qué es mikrotik-openvpn-gui
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Dashboard autoalojado para gestionar servicios OpenVPN en RouterOS 7. No es solo una interfaz visual; despliega el dashboard, valida la conexión y aplica cambios de seguridad a través de RouterOS, que sigue siendo la fuente de verdad para identidades, certificados y sesiones.
Autentica administradores contra RouterOS, evitando una segunda base de datos de contraseñas. Mantiene metadatos y eventos de auditoría en SQLite, sin almacenar contraseñas VPN ni claves privadas. Ofrece roles granulares como Owner o Security operator enforced por cada ruta API.
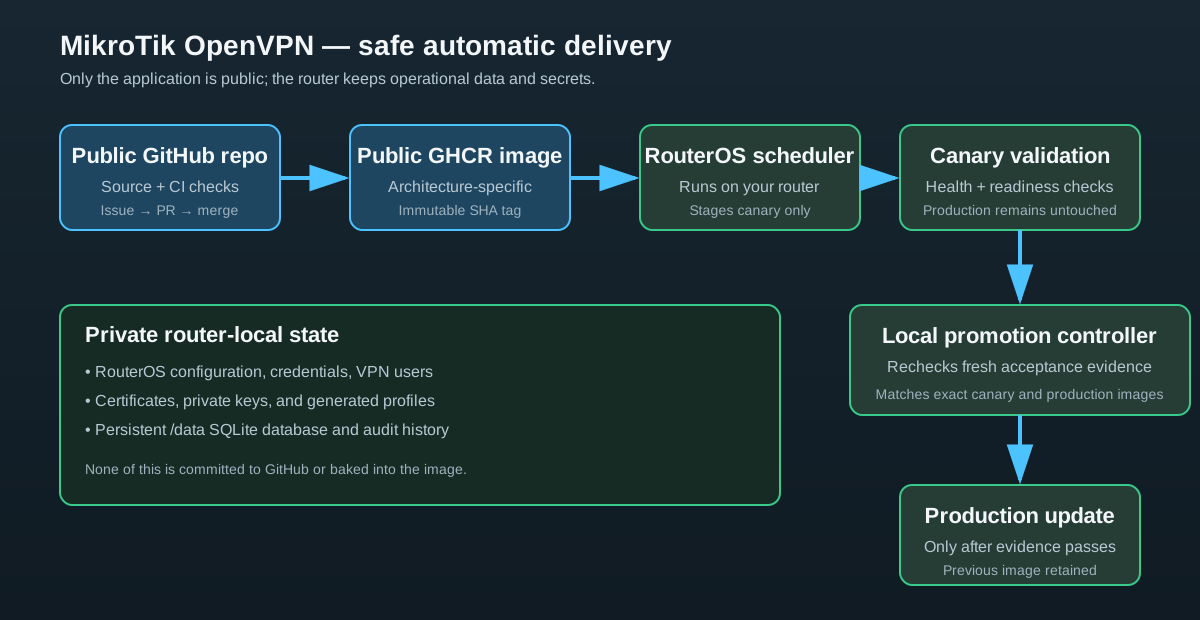
Arquitectura separada entre software público y operación privada. El router es el controlador de despliegue, seleccionando imágenes inmutables y validando en canary antes de producción. Requiere configuración previa del servidor OpenVPN o uso del planner opcional para redes vacías.
- Gestión centralizada de usuarios VPN y políticas de acceso
- Migración segura de certificados CA sin desconectar dispositivos
- Auditoría de sesiones activas e historial de conexiones
- Onboarding de dispositivos móviles mediante QR o descargas ZIP
- Aplicación de presets de acceso con límites, expiración y cuotas
- Autenticación contra RouterOS sin base de datos duplicada
- No almacena secretos (claves privadas/contraseñas) en el repositorio
- Soporte para arquitecturas arm64 y amd64
- Generación de planes de instalación revisables, no automáticos
- Roles de administrador granulares enforced por API routes
- Requiere configuración previa del servidor OpenVPN en RouterOS
- No aplica comandos automáticamente; requiere revisión manual
- Dependencia de la API REST de RouterOS para funcionalidad completa
- Necesita mounts persistentes locales para datos privados
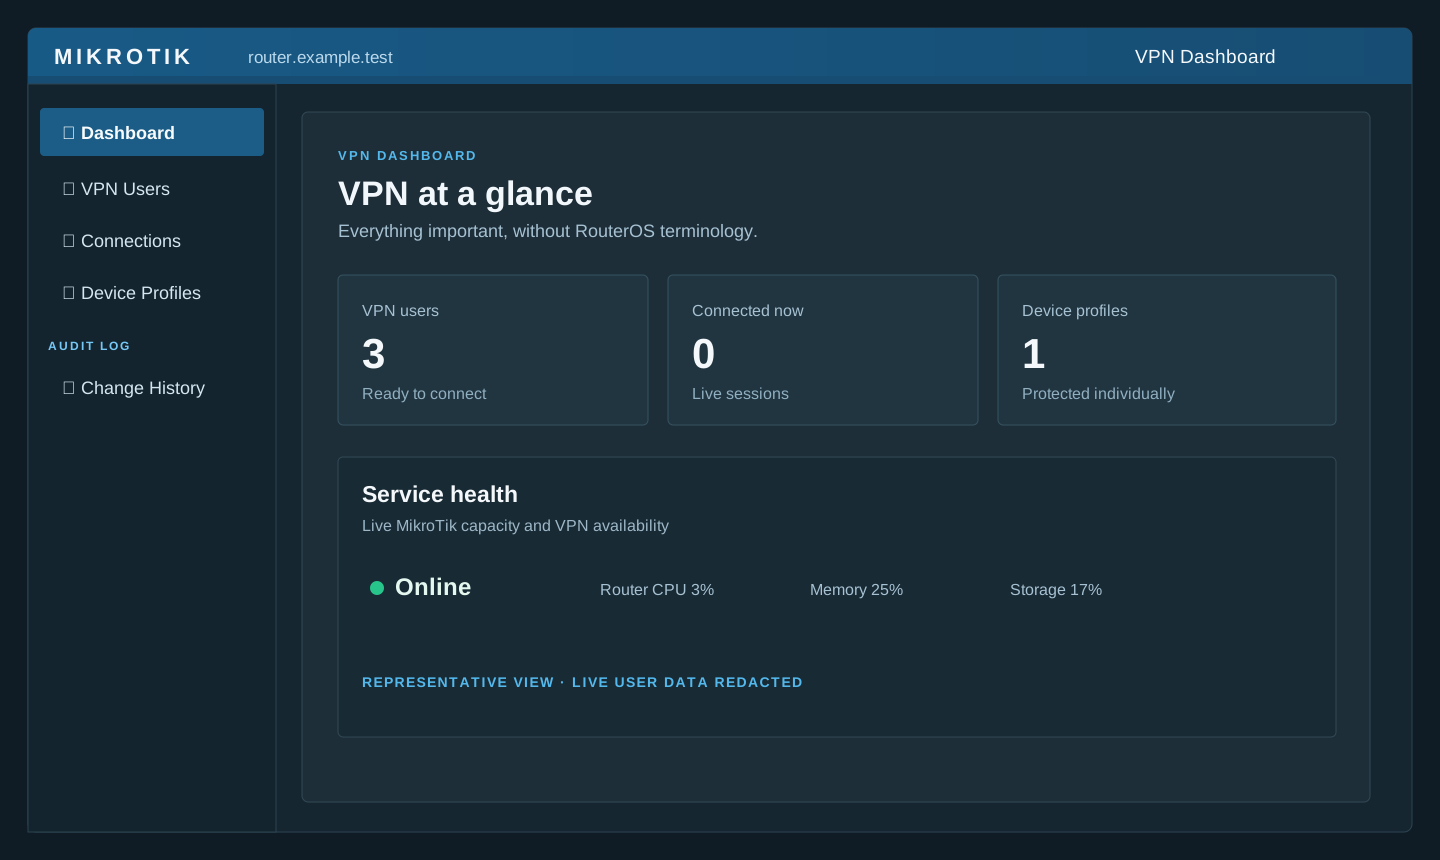
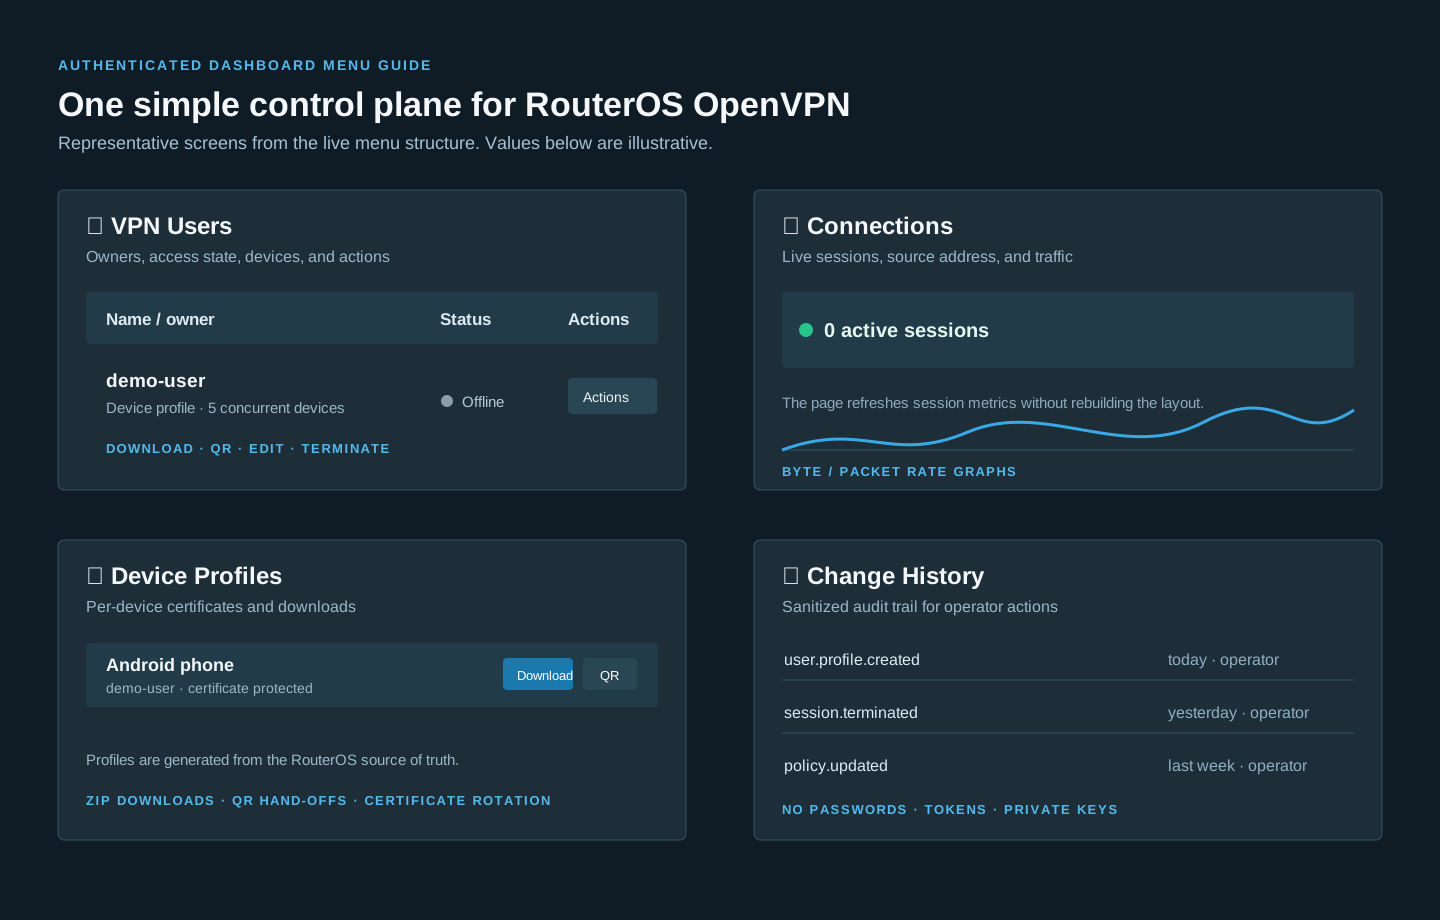
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Configurar variables de entorno como PUBLIC_ORIGIN y DATABASE_PATH. Usar etiquetas inmutables SHA en lugar de ramas mutables (edge). Desplegar en canary antes de producción. No usar la imagen mutable edge automáticamente. Revisar comandos generados antes de aplicar cambios en RouterOS.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.