
Vellum
Plano de control open source para gestionar flotas de pantallas E-Paper y LCD mediante una interfaz web centralizada. Permite renderizado único, gestión de contenido multi-proveedor, actualizaciones OTA firmadas con Ed25519 y ciclo de vida seguro de dispositivos sin conexión a internet directa.
Ficha actualizada 27 sept 2026, 13:06 · upstream 27 sept 2026, 12:45 · release v1.23.2
Qué es Vellum
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
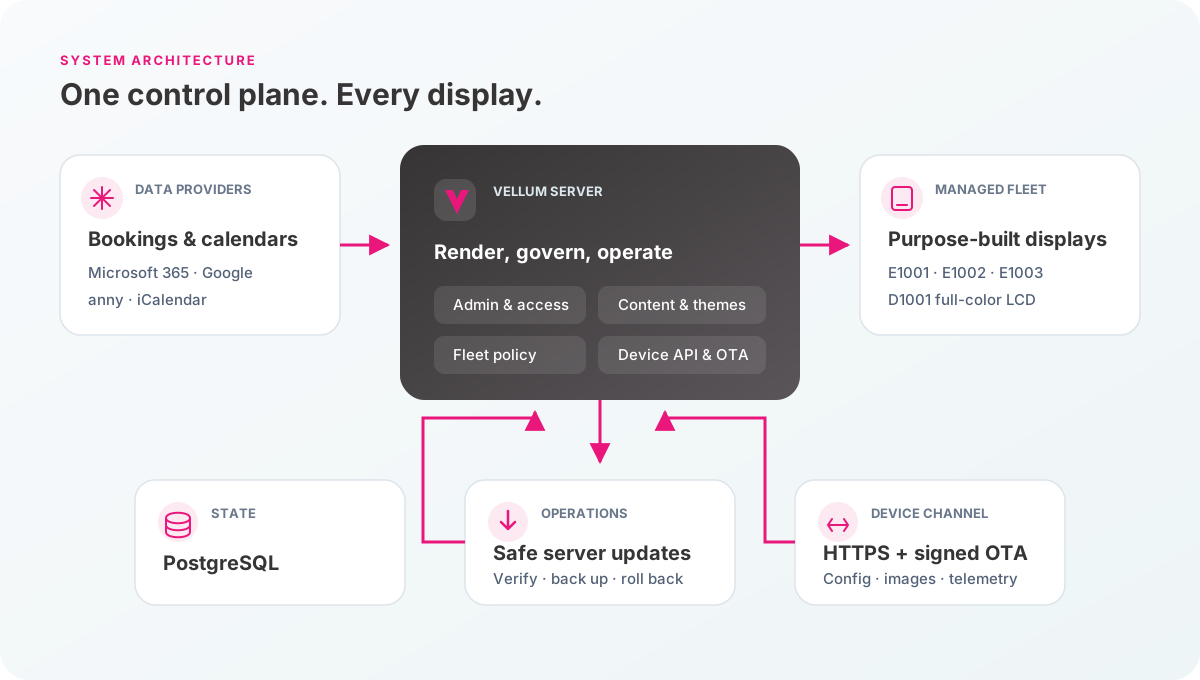
Vellum es un plano de control open source diseñado para gestionar flotas de pantallas E-Paper y LCD a través de una interfaz web centralizada. Transforma dispositivos como los Seeed Studio reTerminal en una flota de señalización gestionada, combinando datos de reserva, contenido, branding, políticas de actualización y telemetría en un solo lugar. El servidor renderiza imágenes listas para la pantalla y entrega actualizaciones firmadas sobre HTTPS, eliminando la necesidad de que el firmware del dispositivo contenga motores de navegador o credenciales de proveedores.
- Gestión centralizada de señalización digital en oficinas o tiendas con una única interfaz web.
- Integración con calendarios corporativos (Microsoft 365, Google) sin acoplar el firmware del dispositivo a un sistema de reservas específico.
- Actualización remota segura de firmware y contenido en dispositivos aislados que no tienen ruta directa a internet.
- Auditoría de eventos y gestión de roles empresariales mediante Microsoft Entra ID OIDC o cuentas locales.
- Migración de dispositivos entre servidores Vellum o cambios de red Wi-Fi sin intervención física constante.
- Renderizado del lado del servidor con conversión de color adaptada al modelo y soporte de orientación.
- Actualizaciones OTA firmadas Ed25519 que garantizan la integridad y autenticidad del firmware.
- Arquitectura desacoplada donde el dispositivo solo necesita HTTPS hacia el servidor, sin ruta a internet pública.
- Gestión segura de credenciales Wi-Fi encriptadas en reposo, nunca incluidas en metadatos de auditoría.
- Servicio updater autónomo que gestiona versiones, verifica imágenes firmadas y realiza rollback automático.
- Licencia AGPL-3.0 que garantiza el código abierto tanto del servidor como de las herramientas.
- Software en fase beta pre-1.0; no apto para entornos críticos donde un fallo sea inaceptable.
- Recuperación manual de dispositivos: pueden requerir ciclo de energía o botón físico si se detiene el polling.
- Migraciones forward-only: las actualizaciones de base de datos son irreversibles sin restaurar desde backup.
- Cambios de interfaz y API en versiones menores durante la fase beta, afectando a integraciones externas.
- Dependencia estricta de HTTPS; los dispositivos rechazan conexiones con certificados no válidos o texto plano.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Utilizar Docker Compose para producción. Implementar proxy inverso HTTPS con certificado público válido. Pinar versiones específicas (vX.Y.Z) y evitar 'latest'. Verificar integridad de scripts instaladores con SHA256SUMS. Realizar backups de PostgreSQL antes de cualquier actualización mayor. El servicio updater requiere acceso al socket Docker para autogestionarse.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.