
mdd-sim-gateway
Gateway autogestionado para VoWiFi, llamadas y SMS con soporte eSIM/eUICC. Permite gestión de múltiples módulos celulares (4G/LTE) y PC/SC, con egress regional aislado por país vía sing-box/Xray. Instalable en host o Docker Compose.
Ficha actualizada 28 sept 2026, 0:34 · upstream 27 sept 2026, 16:14 · release v1.12.0
Qué es mdd-sim-gateway
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
MDD Sim Gateway es una solución autogestionada para convertir tarjetas SIM físicas o eSIMs en un gateway de comunicación que soporta VoWiFi, llamadas telefónicas, SMS y datos celulares. El sistema integra componentes como Asterisk para IMS-AKA, ModemManager para la gestión del módem, sing-box para el enrutamiento por país y Xray-core para proxies avanzados (Reality/XHTTP). Permite una gestión unificada de múltiples líneas a través de una interfaz web con soporte para inglés y español.
El proyecto ofrece dos métodos de despliegue: instalación nativa en sistemas Linux como Debian, Ubuntu o Armbian ARM64, o mediante Docker Compose en entornos que soporten contenedores (como NAS Synology). En el modo host, el instalador configura automáticamente systemd, pcscd y los servicios necesarios. La arquitectura permite aislar el tráfico de cada línea SIM hacia un punto de salida específico por país, mejorando la privacidad y evitando fugas de datos.
La seguridad es una prioridad: las credenciales AKA (Ki/OPc) nunca se extraen de la tarjeta; todo el proceso de autenticación EAP-AKA/IMS-AKA ocurre dentro del hardware. El sistema incluye protección CSRF, cookies HttpOnly/Secure y gestión segura de sesiones. Soporta notificaciones vía Telegram, PushPlus o webhooks personalizados para eventos como llamadas entrantes, SMS o cambios de estado del dispositivo.
- Gestión centralizada de múltiples líneas SIM (físicas/eSIM) en un solo punto de control para VoWiFi y datos móviles.
- Implementación de egress regional aislado por país para evitar filtraciones de tráfico a redes no deseadas.
- Uso en entornos NAS o servidores Linux para habilitar llamadas VoIP y SMS sin depender de la red móvil local.
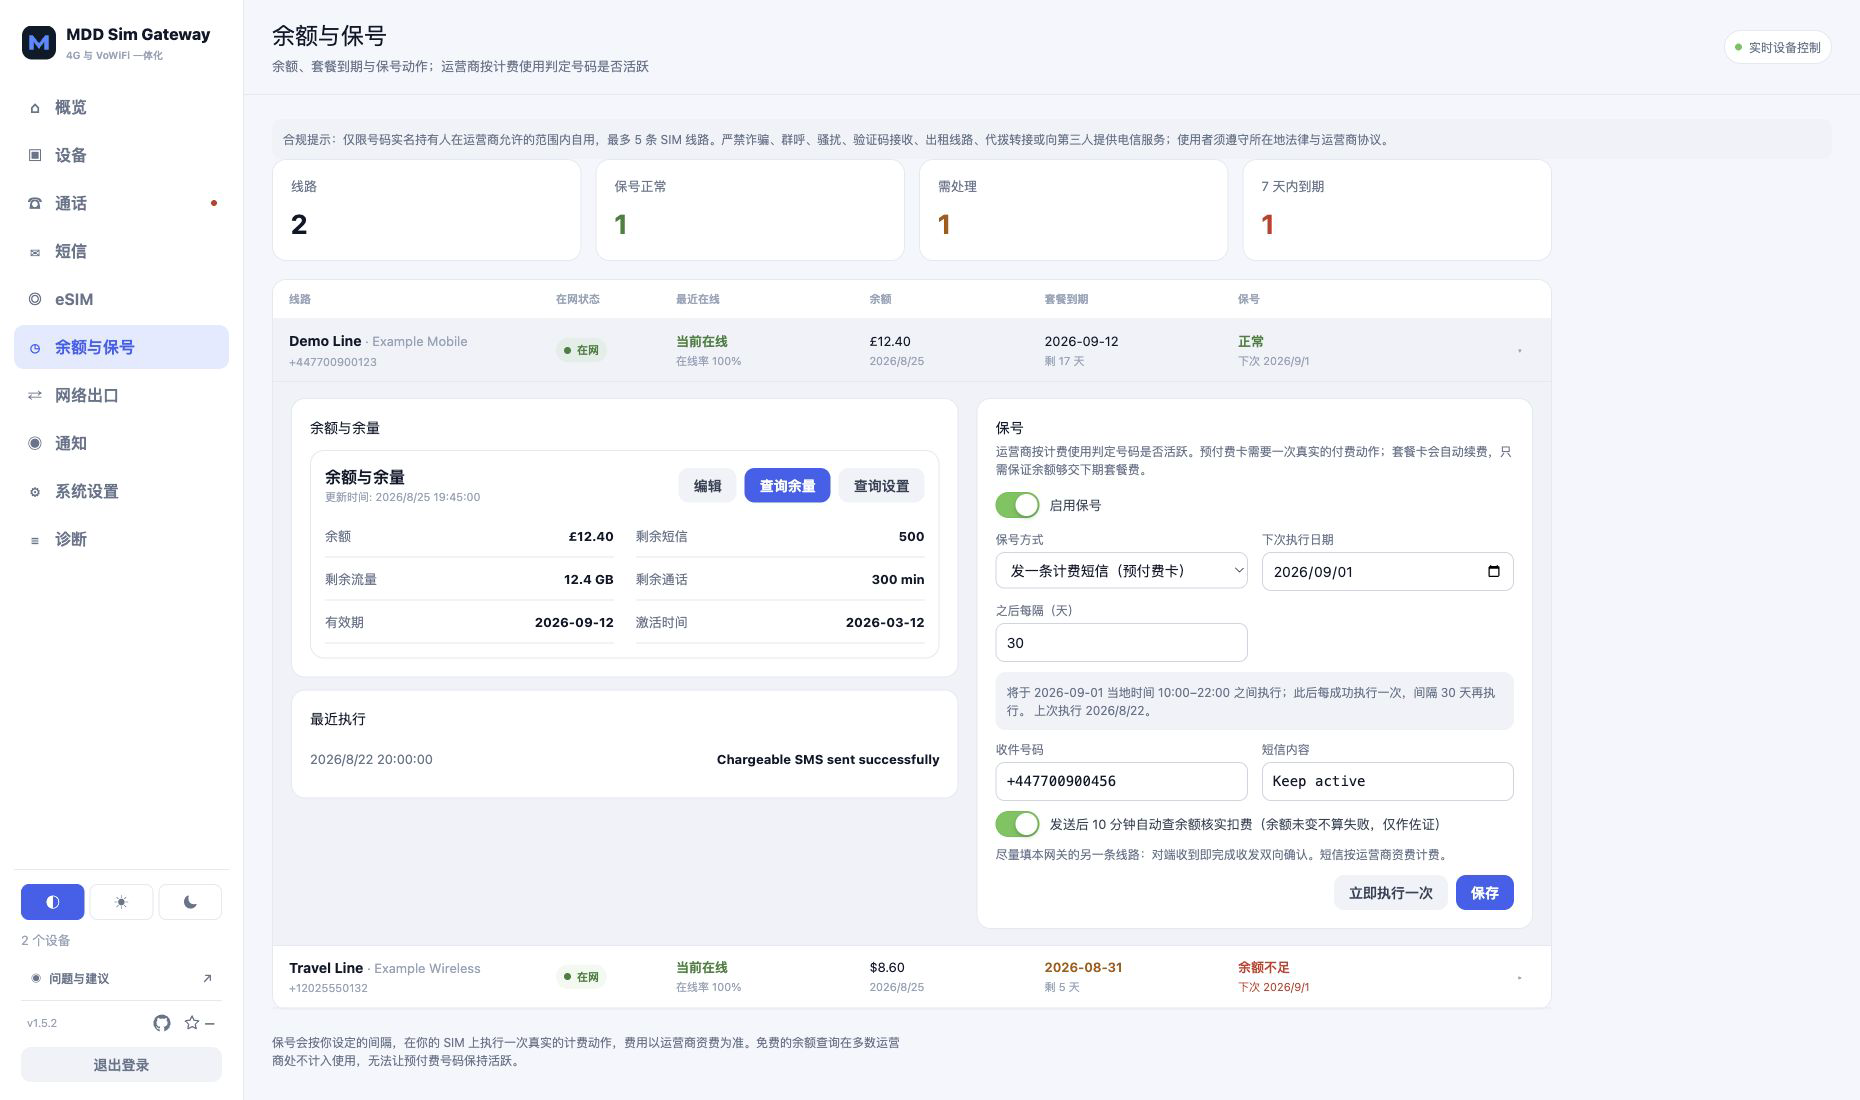
- Auditoría y monitoreo de estado de líneas (balance, expiración) con alertas automáticas vía Telegram o webhooks.
- Soporte nativo para múltiples tipos de hardware: módulos celulares 4G/LTE (ej. Quectel EC25), lectores PC/SC y eUICC/eSIM.
- Arquitectura modular que permite instalación en host o contenedores Docker sin necesidad de reiniciar el sistema operativo.
- Implementación de aislamiento por país mediante interfaces TUN independientes gestionadas por sing-box para cada línea SIM.
- Cumplimiento de estándares EAP-AKA/IMS-AKA sin exposición de claves criptográficas (Ki/OPc) al software.
- Soporte para protocolos avanzados como Reality/XHTTP en proxies, con validación UDP para IKEv2/ESP NAT traversal.
- El sistema soporta un máximo de 10 líneas SIM simultáneas; no es escalable para uso comercial masivo.
- Requiere hardware específico: módulos celulares compatibles con ModemManager o lectores PC/SC con drivers adecuados.
- La instalación en Docker Desktop (macOS/Windows) no soporta passthrough de dispositivos USB, limitando su uso a Linux.
- El despliegue en host requiere al menos 2 GiB de espacio libre en el sistema de archivos raíz para funcionar correctamente.
- No proporciona autenticación SIP independiente ni permite control remoto de llamadas/SMS vía Telegram (solo notificaciones).
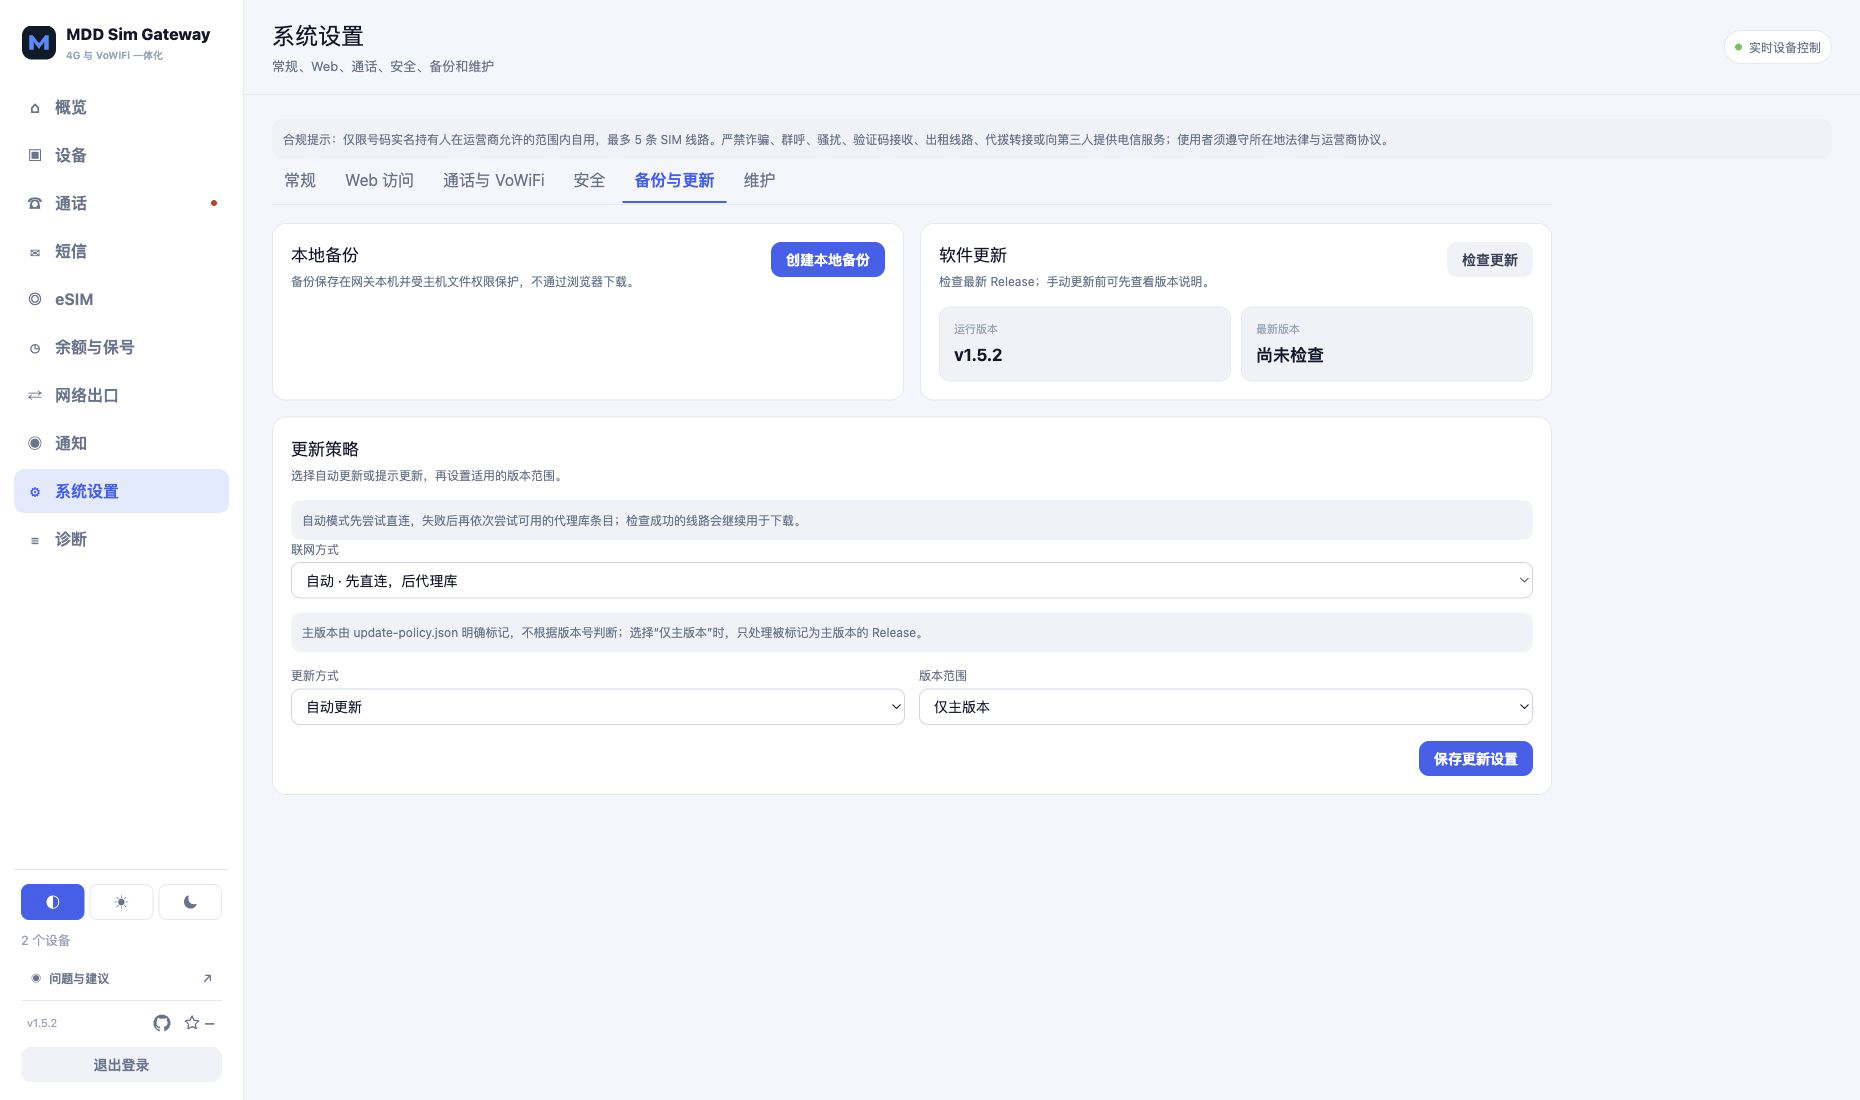
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.




Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendaciones: Utilizar Debian/Ubuntu/Armbian ARM64 para instalación nativa o Linux con Docker Compose para contenedores. Asegurar al menos 8 GB de disco recomendado (2 GB mínimo). Para Docker, reservar 6 GiB para almacenamiento de imágenes y datos. Verificar compatibilidad del kernel con módulos celulares antes de instalar; en Synology puede ser necesario usar drivers proporcionados en releases. Configurar firewall para permitir tráfico HTTPS en puertos 8443 (host) o 10443 (Docker). No exponer la interfaz web a internet sin autenticación robusta.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.