
matrixctrl
Capa de administración Day-2 para despliegues autohospedados de Matrix/Element Server Suite (ESS). Proporciona interfaz gráfica para gestión de configuración, actualizaciones Helm que preservan parches manuales y autenticación exclusiva vía admin de Matrix.
Ficha actualizada 25 sept 2026, 6:50 · upstream 25 sept 2026, 6:41 · release v0.1.93
Qué es matrixctrl
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
MatrixCtrl es una capa de administración open source diseñada para despliegues autohospedados del conjunto de servicios Matrix/Element Server Suite (ESS). Su objetivo principal es ofrecer una interfaz gráfica robusta para la gestión operativa diaria, eliminando la necesidad de editar manualmente archivos YAML complejos o aplicar parches directamente en el clúster Kubernetes. La herramienta permite editar la configuración con validación y versionado, ejecutar actualizaciones Helm que no pierden los parches manuales aplicados previamente y gestionar todo el entorno mediante una autenticación exclusiva para administradores a través de Matrix.
La arquitectura se basa en tecnologías modernas como Next.js, React, Node.js y Go, con una base de datos PostgreSQL para persistencia. Incluye funcionalidades clave como la gestión de actualizaciones de versiones descubiertas desde registros OCI, aplicación de hooks post-upgrade para reaplicar parches manuales automáticamente (evitando roturas en WebRTC), y despliegue de nuevos entornos ESS o adopción de releases existentes. La autenticación se realiza mediante MAS (OIDC) con verificación a través de la API Admin, comenzando en modo bootstrap local y conectando el login de Matrix en un solo paso.
Es importante destacar que este es software temprano con un único mantenedor, publicado inicialmente el 2026-08-01. La interfaz gráfica está actualmente disponible únicamente en alemán, aunque la documentación y el código están en inglés. El despliegue de un ESS fresco tenía errores hasta esa fecha, los cuales han sido corregidos y verificados en un clúster vacío, aunque no hay un historial extenso de pruebas. Además, la conexión del login de Matrix en una instalación nueva requiere DNS público para la verificación, lo cual aún no se ha probado completamente.
- Gestión centralizada de configuración de ESS con validación y versionado mediante Git.
- Ejecución segura de actualizaciones Helm que preservan parches manuales aplicados previamente.
- Autenticación administrativa exclusiva a través de Matrix sin necesidad de configurar políticas complejas.
- Monitorización de salud de componentes del clúster, métricas de nodos y detección de bucles de reinicio en bases de datos.
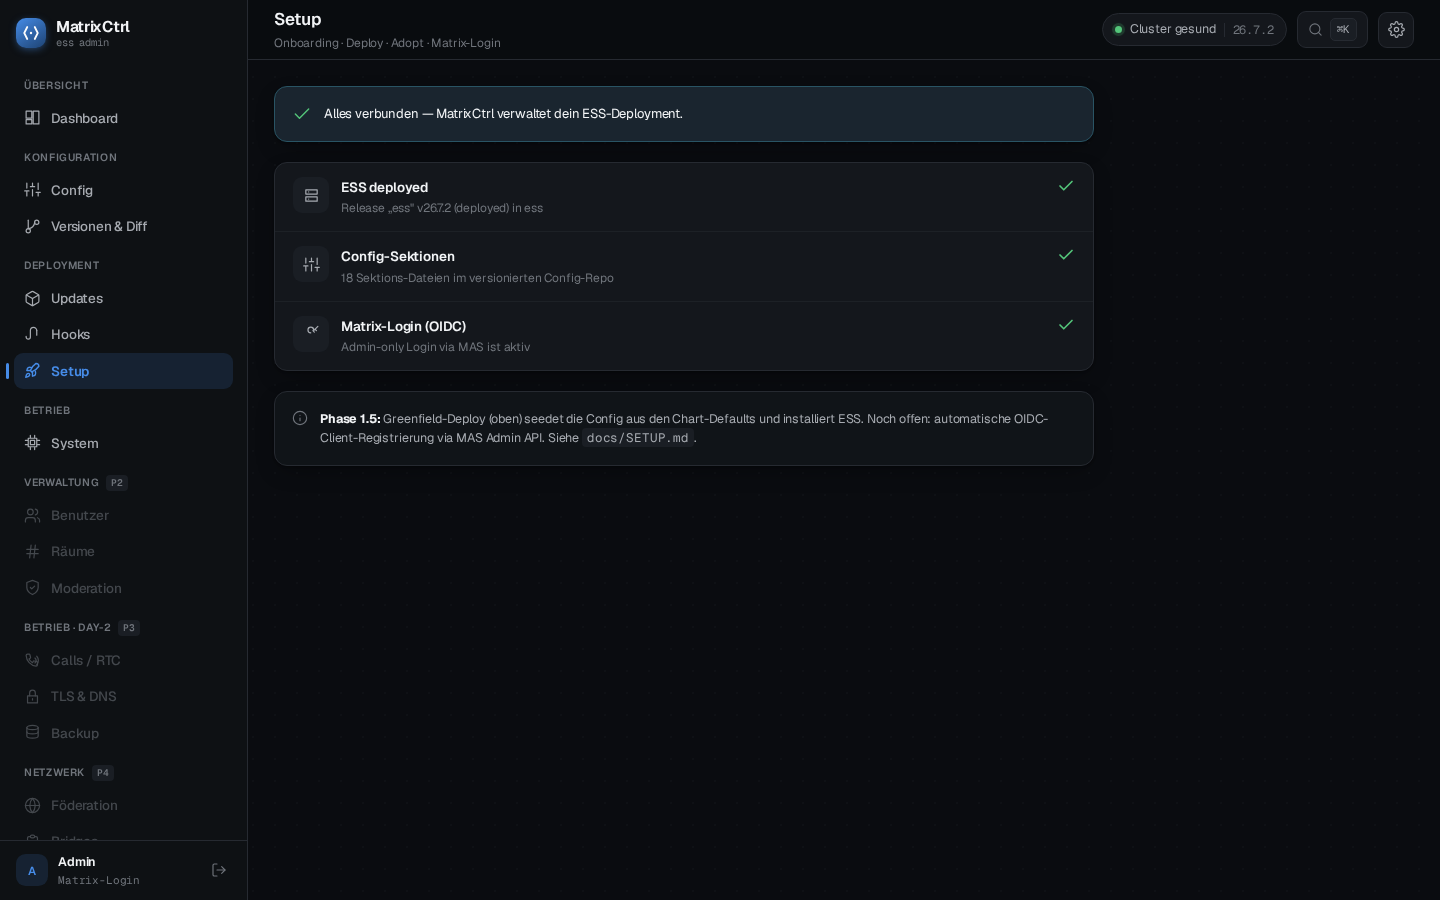
- Despliegue inicial de un nuevo ESS o adopción de una instancia existente con configuración semilla automática.
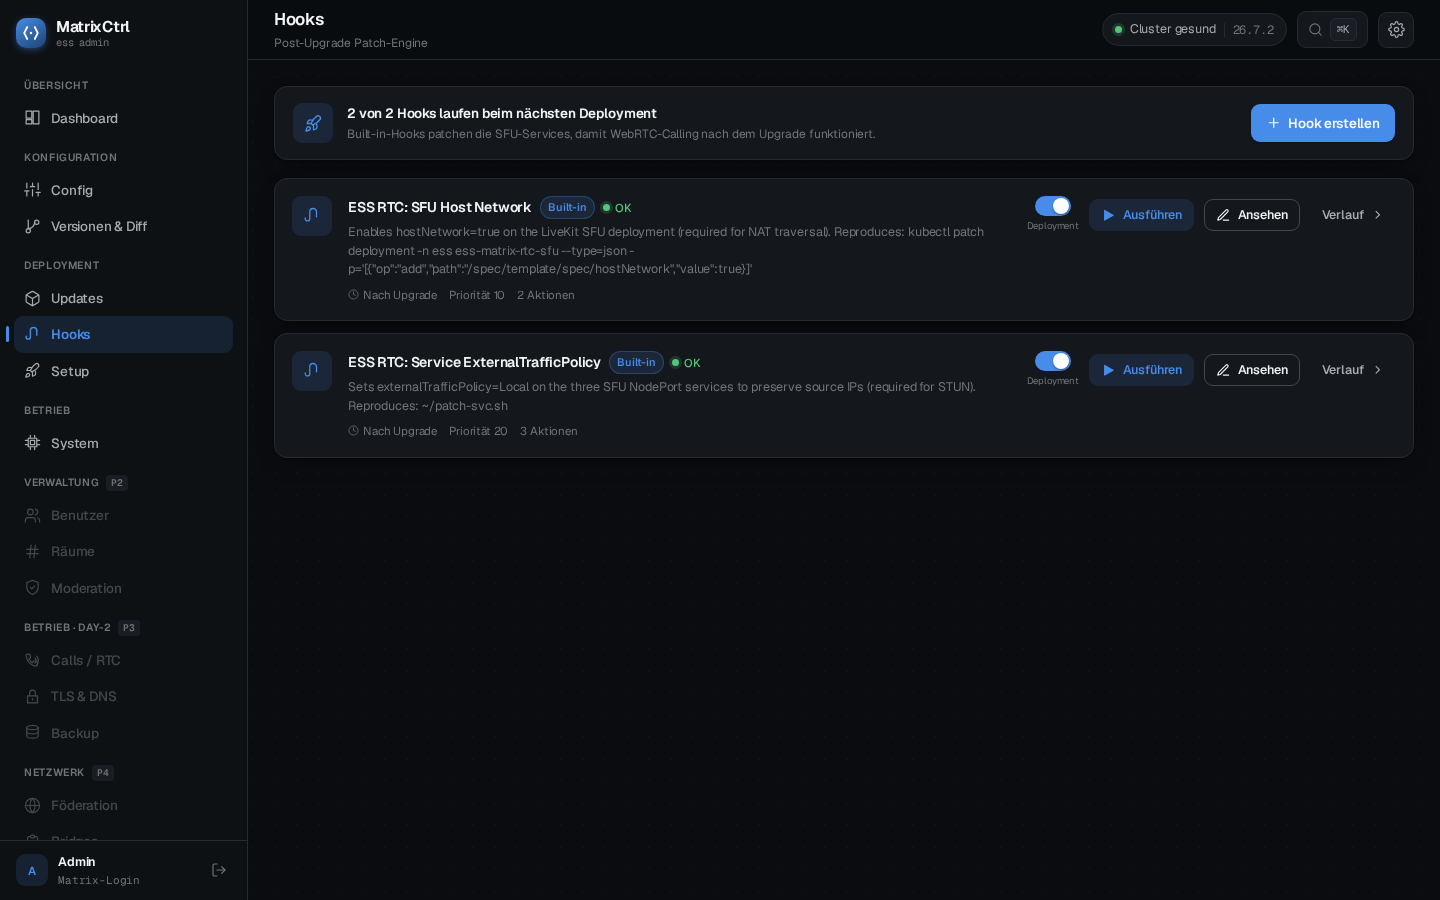
- Hooks post-upgrade automáticos que reaplican parches manuales (hostNetwork, externalTrafficPolicy) tras cada ejecución Helm.
- Interfaz gráfica para edición de configuración con ayuda extraída directamente de los comentarios del chart Helm.
- Autenticación vía MAS (OIDC) verificada a través de la API Admin, sin necesidad de parches manuales en políticas.
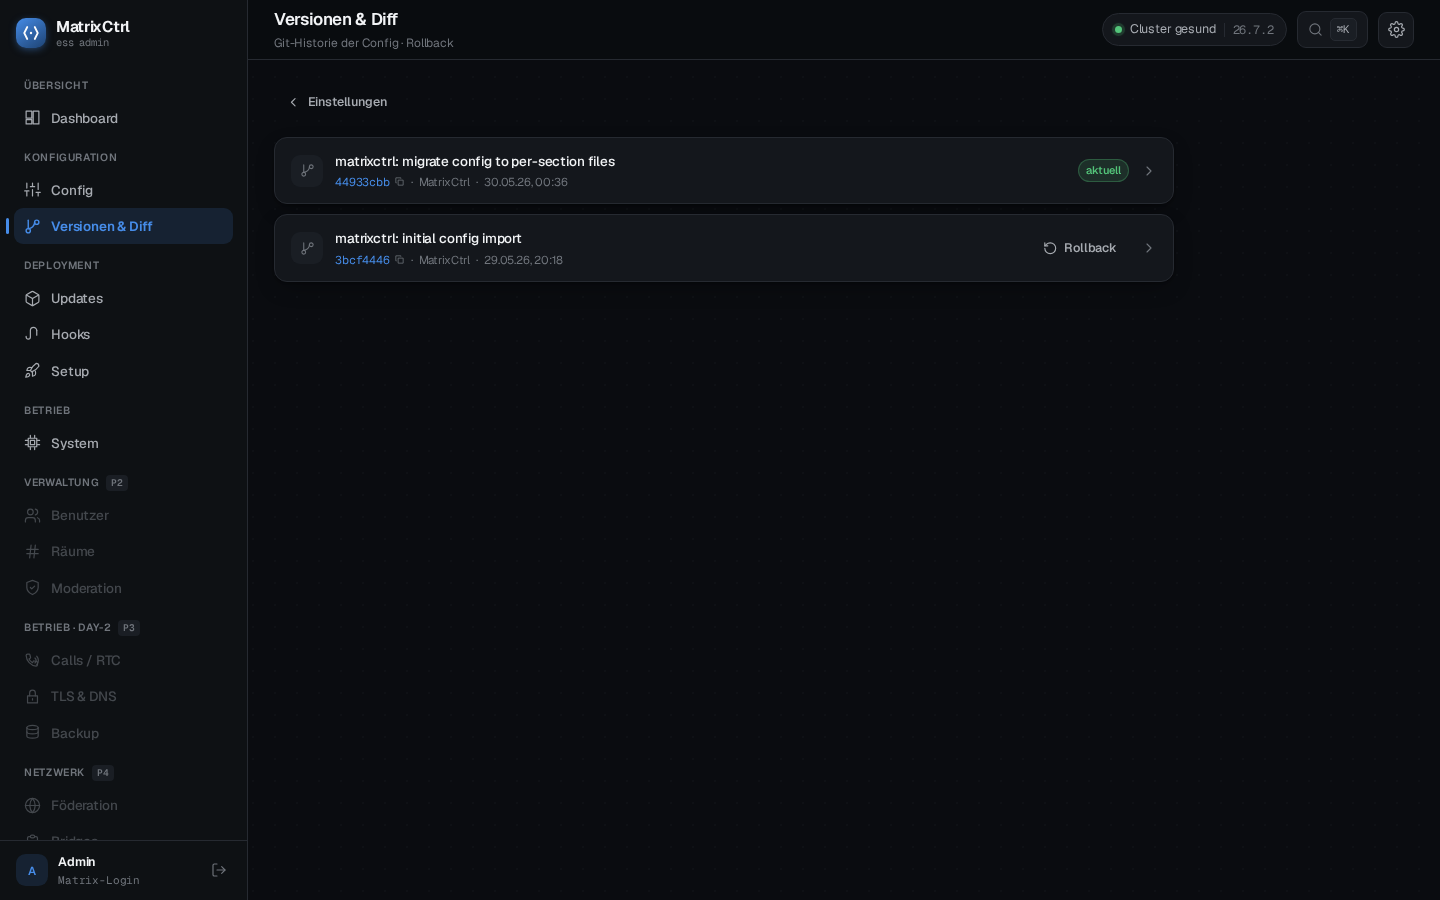
- Gestión completa del historial de cambios de configuración con capacidad de rollback desde un repositorio Git.
- Generación automática de contraseñas para base de datos y claves JWT al primer despliegue.
- La interfaz gráfica está disponible únicamente en alemán; la traducción a inglés es una fase futura (Phase 6).
- El despliegue de un ESS fresco tenía errores hasta el 2026-08-01, aunque ahora está verificado en un caso único.
- La conexión del login de Matrix en una instalación nueva requiere DNS público para la verificación, lo cual aún no se ha probado.
- Las imágenes anteriores a la versión 0.1.62 solo publican linux/amd64; las versiones posteriores incluyen ambos arquitecturas.
- El proyecto tiene un único mantenedor y es software temprano, por lo que debe usarse con precaución en entornos críticos.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
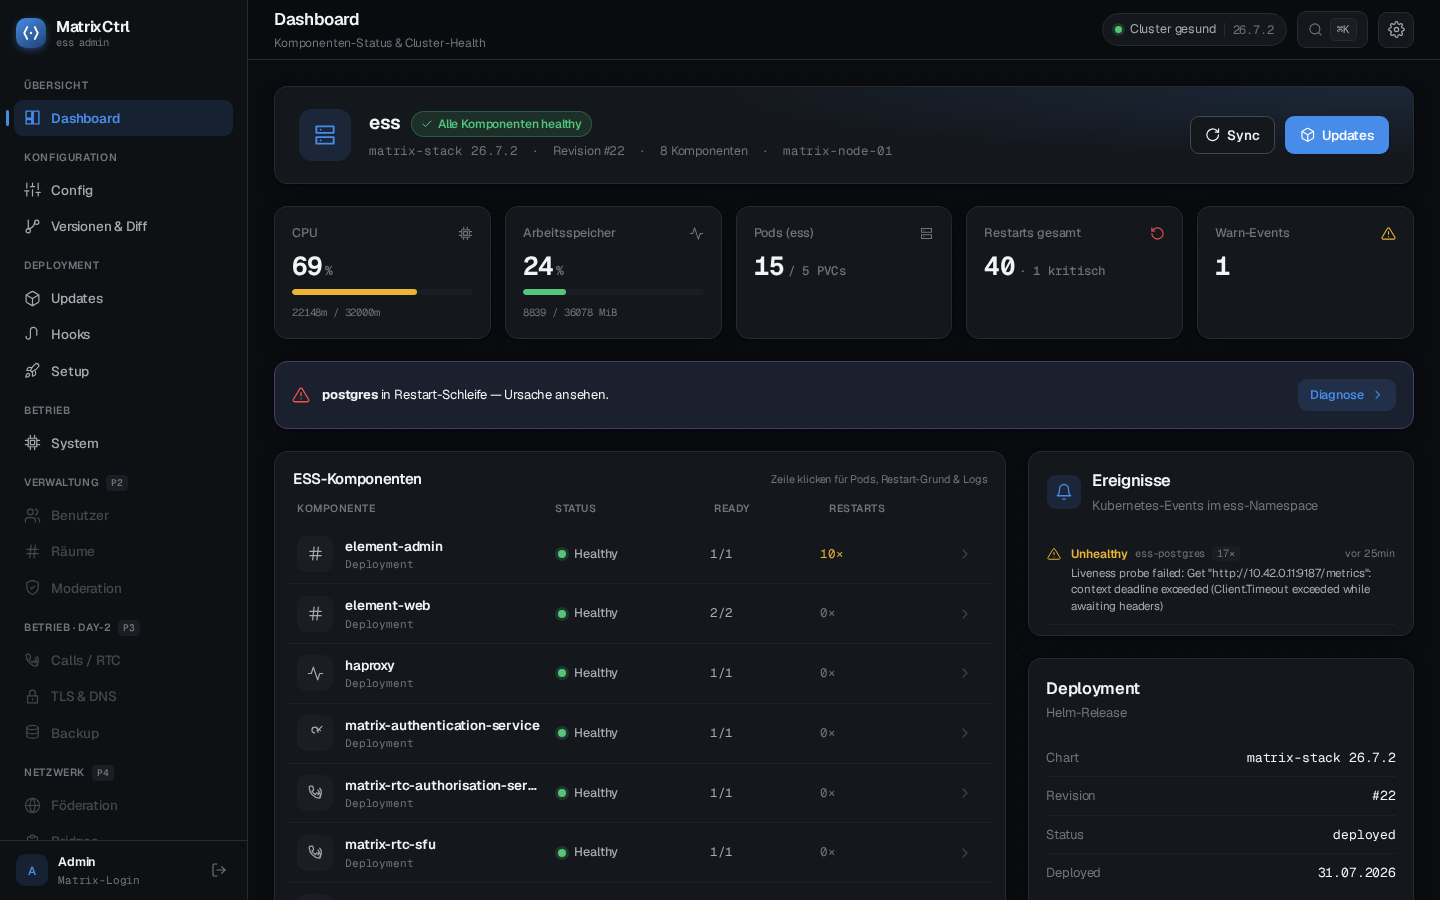
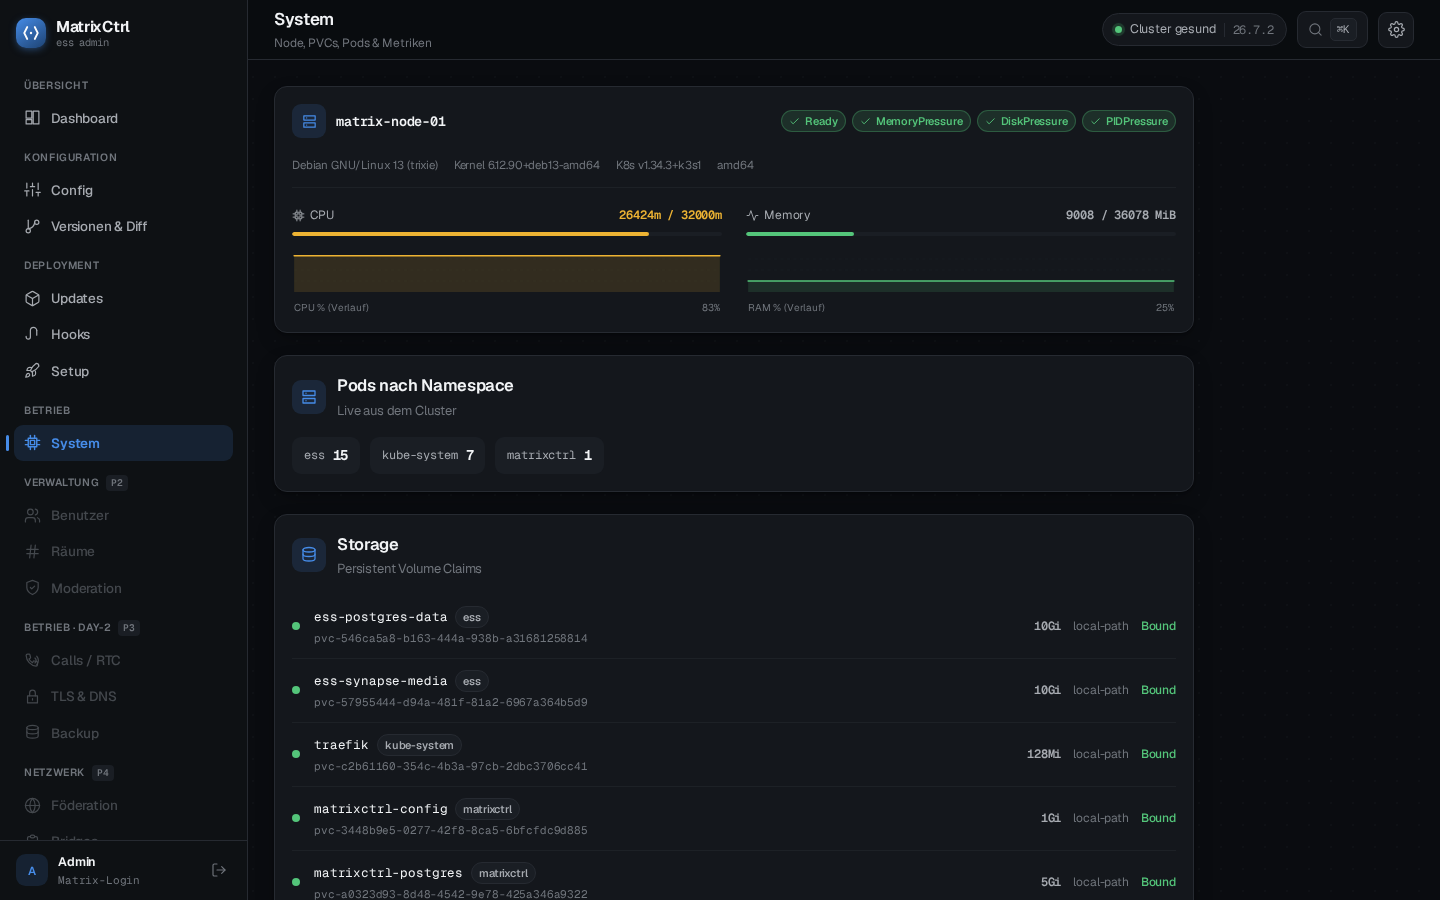
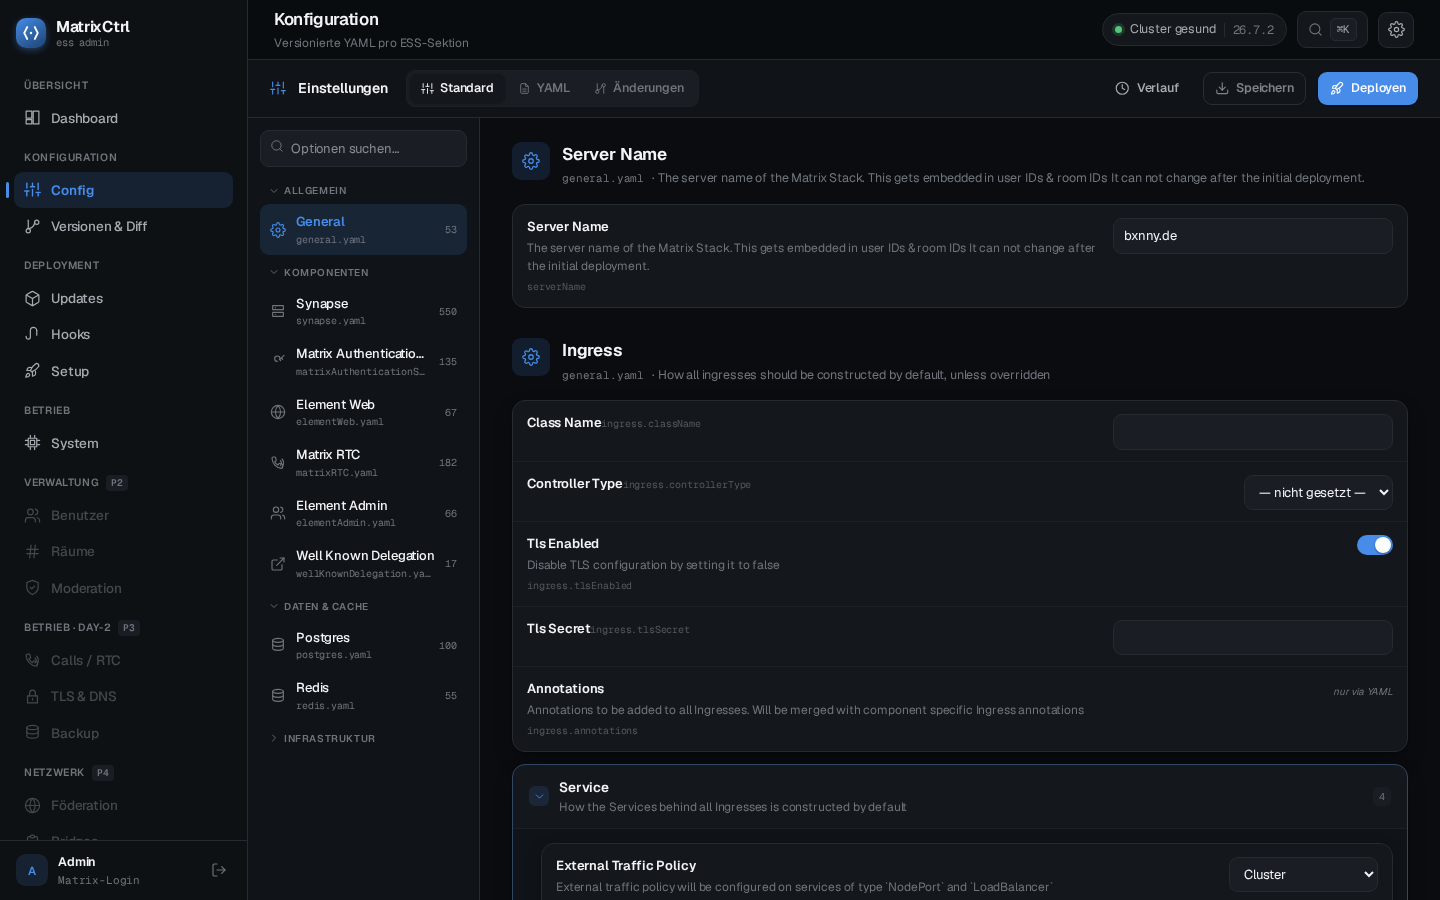
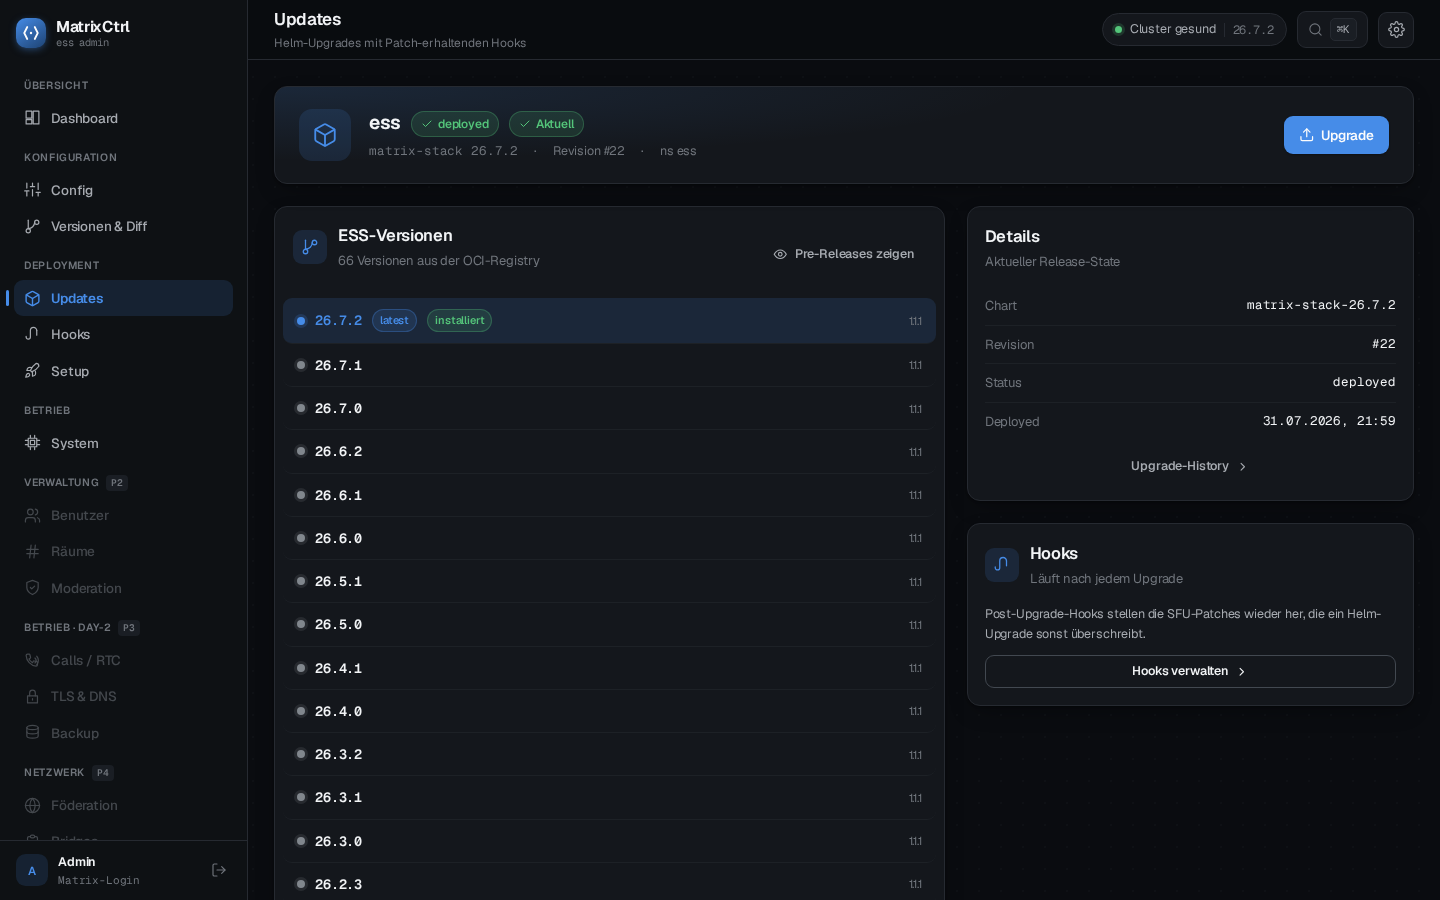
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere un clúster Kubernetes (k3s recomendado) con controlador de ingress (Traefik). Para HTTPS, se puede usar cert-manager con letsencrypt-prod, Cloudflare Full o Flexible, o HTTP puro. La instalación automática verifica la existencia de kubectl/helm, kubeconfig y ClusterIssuer si es necesario. El primer acceso es como admin con contraseña generada automáticamente o definida en el parámetro --admin-password. Se necesita un registro DNS A para el hostname especificado en ingress.host.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.