
Mailx
MailX es infraestructura de correo open-source escrita en Go, enfocada en desarrolladores. Gestiona recepción SMTP, API REST, persistencia en PostgreSQL, cola en Redis y webhooks firmados. Actualmente en desarrollo activo, no apto para producción sin mejoras de seguridad.
Ficha actualizada 24 sept 2026, 20:44 · upstream 24 sept 2026, 20:26 · release sdk-2026.09.24-46ca058
Qué es Mailx
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
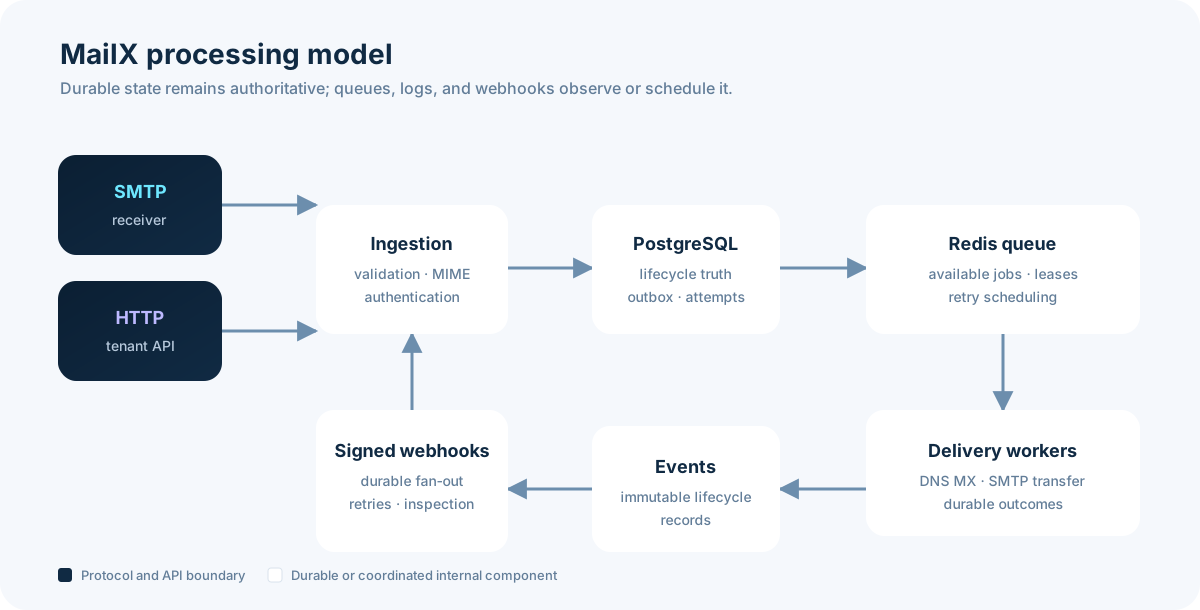
MailX es una plataforma de infraestructura de correo electrónico diseñada desde el protocolo hacia arriba utilizando Go. Acepta mensajes vía SMTP o una API REST con alcance de inquilino, almacenando el mensaje original y procesando la entrega mediante un pipeline durable que combina PostgreSQL para el estado y Redis para la cola de tareas.
El proyecto prioriza la transparencia sobre el código y la infraestructura duradera en lugar de envolver a proveedores terceros. Mantiene el estado del ciclo de vida en PostgreSQL, los datos crudos del mensaje en almacenamiento local y la programación transitoria en Redis. Expone eventos de ciclo de vida mediante webhooks firmados con HMAC-SHA256.
La arquitectura separa la verdad durable de la programación, utilizando trabajadores que persisten resultados antes de liberar tareas. Ofrece documentación OpenAPI interactiva, gestión de inquilinos y claves API, aunque requiere configuración manual de secretos para entornos reales.
- Desarrollo de herramientas internas de envío de correos con control total del ciclo de vida.
- Implementación de sistemas de notificaciones transaccionales en entornos controlados.
- Pruebas de integración de protocolos SMTP y validación de mensajes MIME.
- Infraestructura para plataformas SaaS que requieren gestión propia de cola de envío.
- Arquitectura duradera con PostgreSQL como fuente de verdad para el estado del ciclo de vida.
- Soporte nativo para recepción SMTP y API REST con autenticación por claves.
- Webhooks firmados con HMAC-SHA256 para garantizar la integridad de los eventos.
- Código abierto en Go con licencia MIT, sin dependencias de proveedores externos.
- Herramientas CLI integradas para inspección local de mensajes y gestión de inquilinos.
- No implementa STARTTLS/TLS ni SMTP AUTH actualmente (planificado para v0.24).
- No garantiza entrega exactamente una vez; el procesamiento es al menos una vez.
- Verificación DNS no implica soporte DKIM, SPF o DMARC por defecto.
- Credenciales y secretos de ejemplo en Compose no deben usarse en producción.
- Almacenamiento local de mensajes requiere gestión manual del directorio raíz.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.


Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Docker Engine con Compose v2. Para entornos pequeños, existe un perfil de memoria reducida para PostgreSQL. Nunca exponga los puertos SMTP (2525) ni HTTP (8080) a redes no confiables sin TLS. Genera claves API y secretos webhooks manualmente vía CLI antes del despliegue. Utilice variables de entorno distintas para cada entorno.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.