
mailbox
Infraestructura de correo electrónico serverless en AWS construida con Go, Lambda, SES, DynamoDB y S3. Incluye CLI y navegador web para gestión de bandejas sin servidor.
Ficha actualizada 24 sept 2026, 7:33 · upstream 24 sept 2026, 7:27 · release v2.2.0
Qué es mailbox
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Mailbox es una solución de infraestructura de correo electrónico diseñada para operar nativamente en AWS mediante arquitectura serverless. El sistema utiliza Amazon SES para la recepción de mensajes, Lambda para el procesamiento, DynamoDB como almacén de datos y S3 para almacenamiento de artefactos y correos brutos. La implementación se gestiona completamente con Terraform, permitiendo un despliegue reproducible y versionado.
El proyecto ofrece dos interfaces de usuario: una aplicación web separada (mailbox-browser) para la visualización de mensajes y una línea de comandos (CLI) para interacciones programáticas. La arquitectura está optimizada para entornos serverless puros, eliminando dependencias de contenedores o máquinas virtuales tradicionales.
La configuración requiere dos buckets S3 externos preexistentes para el estado de Terraform y los correos electrónicos, además de un bucket gestionado por Terraform para artefactos de compilación. El sistema soporta CI/CD mediante GitHub OIDC y gestión de credenciales a través de perfiles IAM o AWS Identity Center.
- Gestión de bandejas de correo electrónico personal o corporativa sin servidor
- Recepción y almacenamiento de correos entrantes en S3 con procesamiento Lambda
- Despliegue reproducible de infraestructura de correo mediante Terraform
- Integración con sistemas existentes a través de la CLI o API REST
- Arquitectura serverless nativa en AWS sin dependencias de contenedores
- Gestión completa de infraestructura mediante Terraform con importación de recursos
- Soporte para CI/CD seguro mediante GitHub OIDC y roles efímeros
- Separación clara entre almacenamiento de correos (S3) y estado (DynamoDB)
- Configuración flexible de reglas SES existentes sin recrear conjuntos completos
- Requiere buckets S3 externos preexistentes para el estado y correos
- Necesita permisos IAM específicos para Lambda, Signer y gestión de S3
- Dependencia de AWS SES como proveedor principal de correo electrónico
- Soporte oficial limitado a versiones recientes de Go (1.27)
- No incluye Docker ni Compose para entornos no-AWS
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
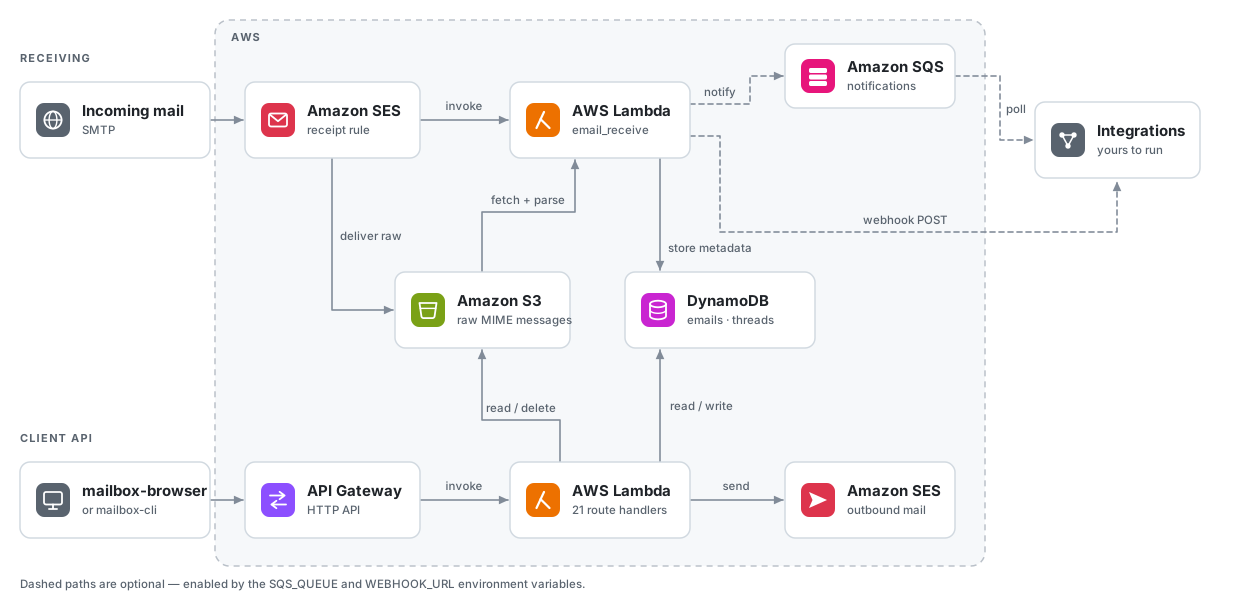
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere buckets S3 externos preexistentes para estado y correos. Configurar variables TF_VAR_aws_s3_bucket_override y TF_VAR_aws_s3_artifacts_bucket_override antes de ejecutar make deploy. Necesita permisos IAM completos para Lambda, SES, DynamoDB y S3. Activar reglas de recepción en SES manualmente o mediante importación de Terraform.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.