
magic-sso
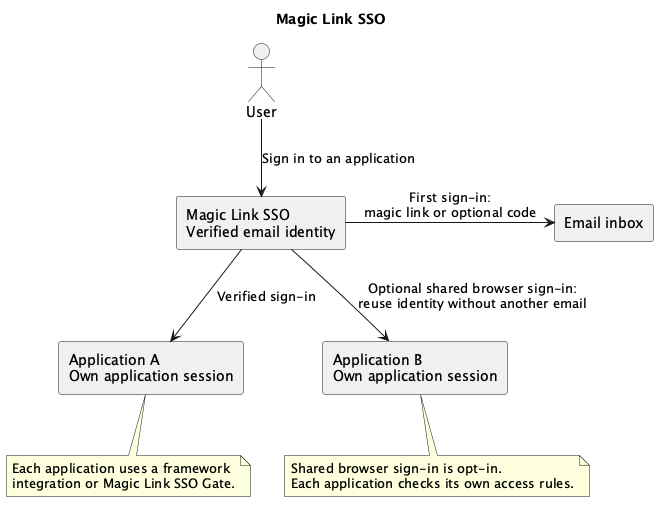
Magic Link SSO es un servidor de autenticación federada auto-alojada que elimina contraseñas mediante enlaces mágicos por email. Soporta múltiples frameworks (Next.js, Django, Angular) y ofrece modos clásico y gestionado con integración Gate para reverse proxy.
Ficha actualizada 25 sept 2026, 19:04 · upstream 25 sept 2026, 18:40 · release v1.4.3
Qué es magic-sso
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
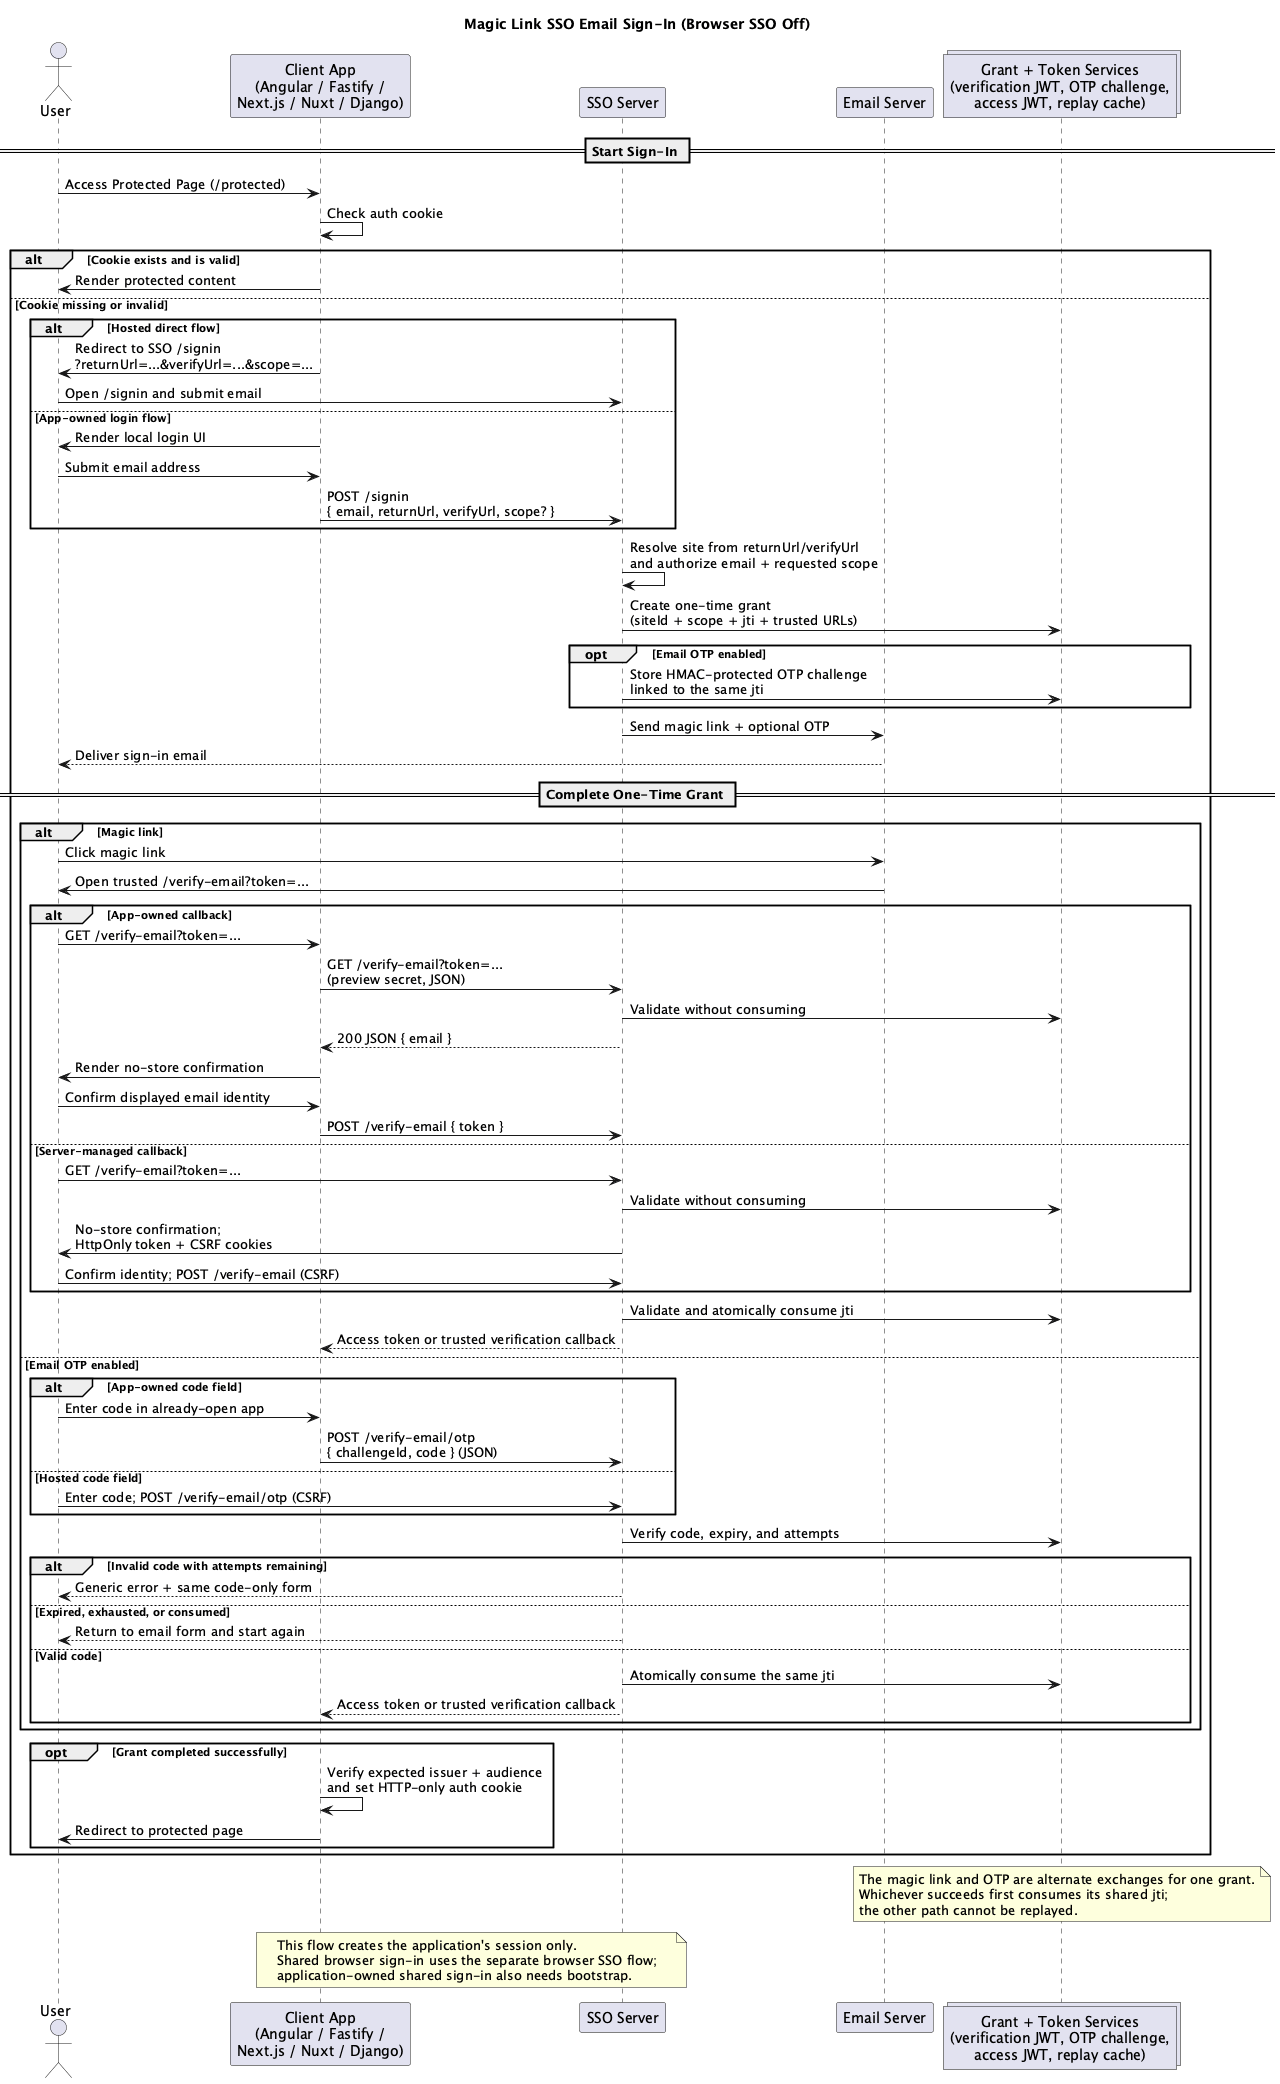
Magic Link SSO es una solución de autenticación sin contraseña diseñada para despliegues privados pequeños. El sistema envía enlaces temporales vía email y emite tokens JWT para sesiones, con soporte opcional para OTP en móviles o PWAs. Funciona sin base de datos persistente por defecto, usando almacenamiento temporal local, aunque puede integrar Redis para protección contra replay y throttling en entornos multi-nodo.
El proyecto ofrece dos modos de operación: clásico, donde el operador mantiene un archivo de configuración TOML único, y gestionado, que utiliza un manager opcional para generar configuraciones dinámicas y administrar el estado de acceso. Incluye integraciones nativas con frameworks como Next.js, Angular, Django, Fastify y Nuxt, además de servicios de reverse proxy llamados Gate para proteger recursos privados sin modificar la aplicación cliente.
Las herramientas incluyen paquetes reutilizables en @magic-link-sso/core y ejemplos demostrativos para diferentes stacks tecnológicos. La arquitectura permite tanto flujos de redirección como API, con soporte para múltiples proveedores de email vía SMTP y configuración segura mediante secretos rotados para JWT, CSRF y verificación de email.
- Autenticación sin contraseña para aplicaciones web auto-alojadas pequeñas o medianas
- Protección de recursos privados mediante reverse proxy Gate sin modificar el código fuente del backend
- Implementación de flujos de autenticación híbridos con OTP opcional para móviles y PWAs
- Despliegue rápido en servidores existentes sin migrar a plataformas de identidad complejas como Keycloak
- Integración en entornos multi-nodo usando Redis para estado compartido y throttling de sesiones
- Soporte nativo para múltiples frameworks (Next.js, Django, Angular, Fastify, Nuxt) con integraciones oficiales
- Funcionamiento sin base de datos persistente por defecto, reduciendo la complejidad operativa inicial
- Modo Gate reverse proxy que centraliza la lógica de autenticación y callback sin tocar el backend
- Configuración flexible con modos clásico y gestionado para diferentes necesidades operativas y escalabilidad
- Integración con servicios SMTP estándar para envío de enlaces mágicos con soporte de firma y límites
- Requiere configuración manual de secretos (JWT, CSRF, email) sin gestión automática por defecto en modo clásico
- El modo managed necesita un paquete manager adicional que no es obligatorio pero recomendado para administración avanzada
- Soporte limitado a entornos donde se pueda configurar SMTP externo o usar almacenamiento temporal local para tokens
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Configurar archivo magic-sso.toml con secretos aleatorios y credenciales SMTP válidas. Usar docker-compose.yml incluido para despliegue rápido o ejecutar desde fuente con pnpm. Asegurar que el puerto 3000 esté disponible y configurar la variable MAGICSSO_CONFIG_FILE. Para producción, considerar Redis en lugar de almacenamiento local para tokens de verificación.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.