
m2m
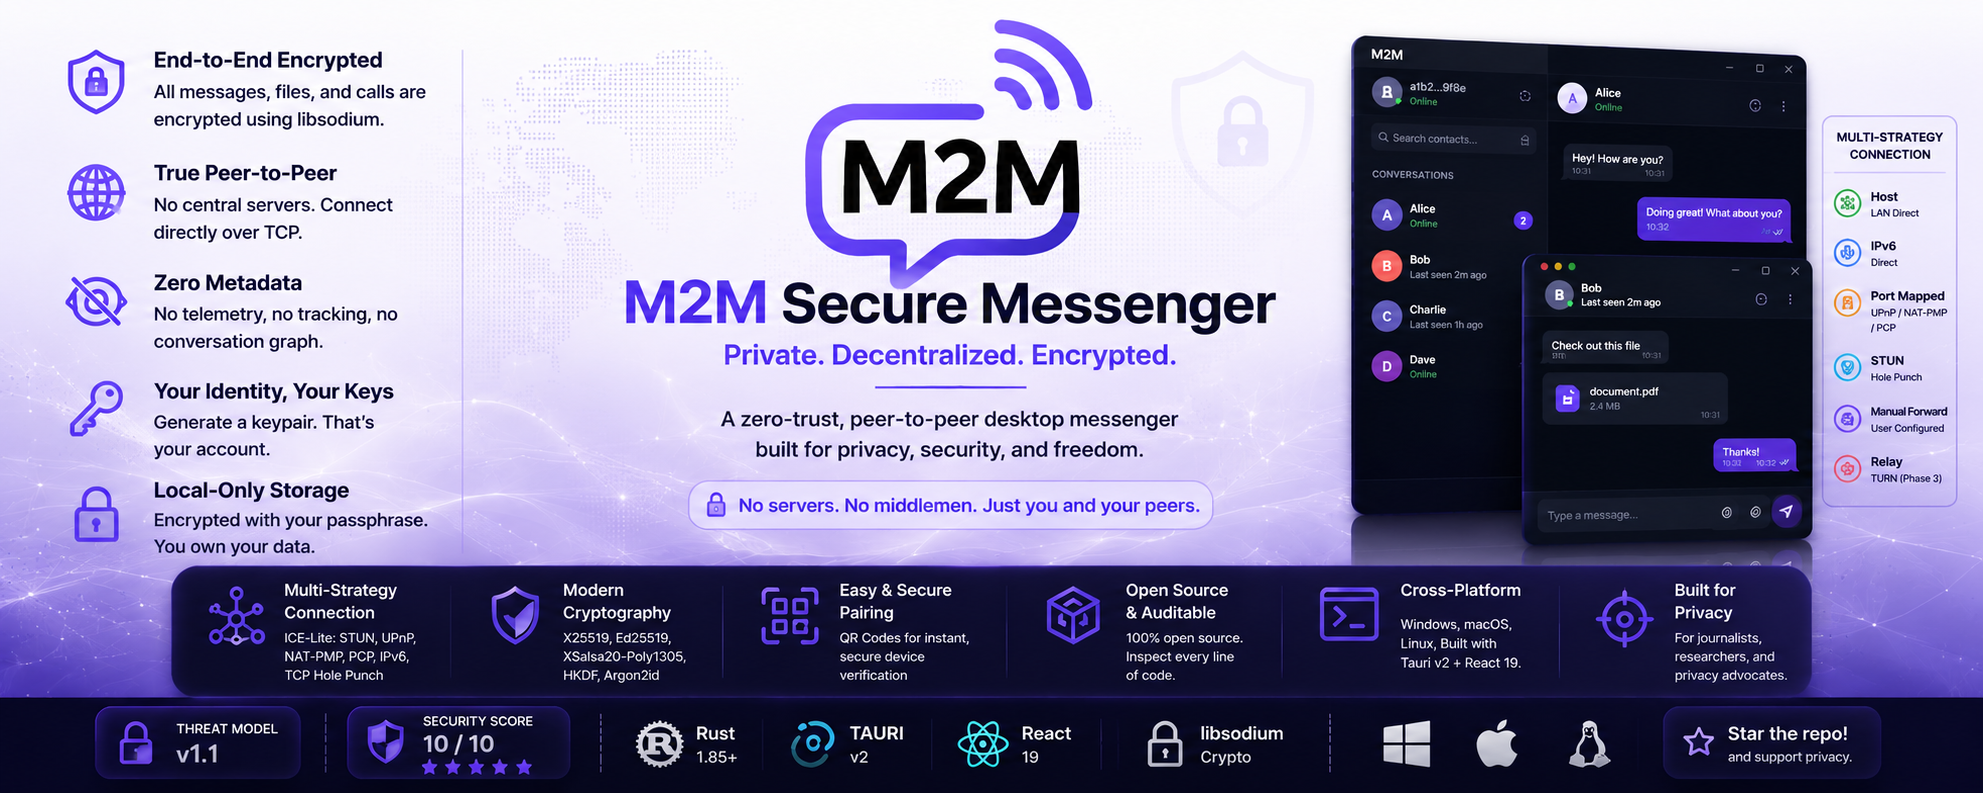
M2M es un mensajero P2P encriptado de extremo a extremo para escritorio, sin servidores centrales. Usa RustCrypto (Ed25519, X25519, XChaCha20-Poly1305), NAT traversal multiestrategia y almacenamiento local cifrado con Argon2id.
Ficha actualizada 27 sept 2026, 11:04 · upstream 27 sept 2026, 11:02 · release sin release detectada
Qué es m2m
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
M2M es una aplicación de mensajería P2P diseñada para periodistas, investigadores de seguridad y usuarios que priorizan la privacidad. Conecta pares directamente sobre TCP sin intermediarios, eliminando servidores que podrían inspeccionar o almacenar mensajes.
El sistema utiliza primitivas criptográficas puras en Rust (RustCrypto) con identidad basada en claves Ed25519, intercambio de claves X25519 para Perfect Forward Secrecy y cifrado AEAD XChaCha20-Poly1305. El almacenamiento local está protegido con Argon2id y soporta políticas de retención por conversación.
La aplicación usa Tauri v2 + React 19 para la interfaz, con soporte Docker Compose. Implementa múltiples estrategias de conexión (STUN, UPnP, PCP, IPv6) en paralelo estilo Happy Eyeballs para NAT traversal eficiente.
- Comunicación segura para periodistas y activistas sin huella centralizada
- Transferencia de archivos cifrados con verificación SHA-256 por fragmento
- Mensajería P2P directa sin dependencia de infraestructura central
- Almacenamiento local cifrado con passphrase y políticas de retención configurables
- Verificación de identidad mediante fingerprints SHA-256 out-of-band
- Cifrado extremo a extremo con RustCrypto auditado por la comunidad
- Arquitectura P2P sin servidores en el path de mensajes
- NAT traversal multiestrategia (STUN, UPnP, PCP, IPv6) concurrente
- Almacenamiento local cifrado con Argon2id y SQLite secure_delete
- UI glassmorphic con notificaciones nativas y panel de diagnóstico
- Producto MVP sin auditoría de seguridad independiente profesional
- Requiere verificación manual de fingerprints para autenticación segura
- NAT traversal complejo en redes restrictivas (Symmetric NAT)
- No soporta cifrado de extremo a extremo con servidores TURN por defecto
- Almacenamiento local requiere passphrase para acceso
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Mínimo 2 núcleos CPU, 2GB RAM, 10GB disco. Usa Docker Compose (sin Dockerfile directo). Puerto 3478 para STUN. Requiere IPv6 o port forwarding manual en redes NAT restrictivas. Verificar fingerprints out-of-band antes de compartir claves. No apto para comunicaciones altamente sensibles sin auditoría externa.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.