
LogsTotal
LogsTotal es una plataforma auto-alojada para análisis de logs con soporte multi-motor Sigma (Zircolite, Chainsaw, Hayabusa, ChopChopGo). Permite subir archivos de eventos (Windows/Linux), ejecutar reglas Sigma y generar informes con contexto MITRE ATT&CK, árboles de procesos y grafos de relaciones.
Ficha actualizada 27 sept 2026, 22:14 · upstream 27 sept 2026, 13:32 · release v1.0.0
Qué es LogsTotal
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
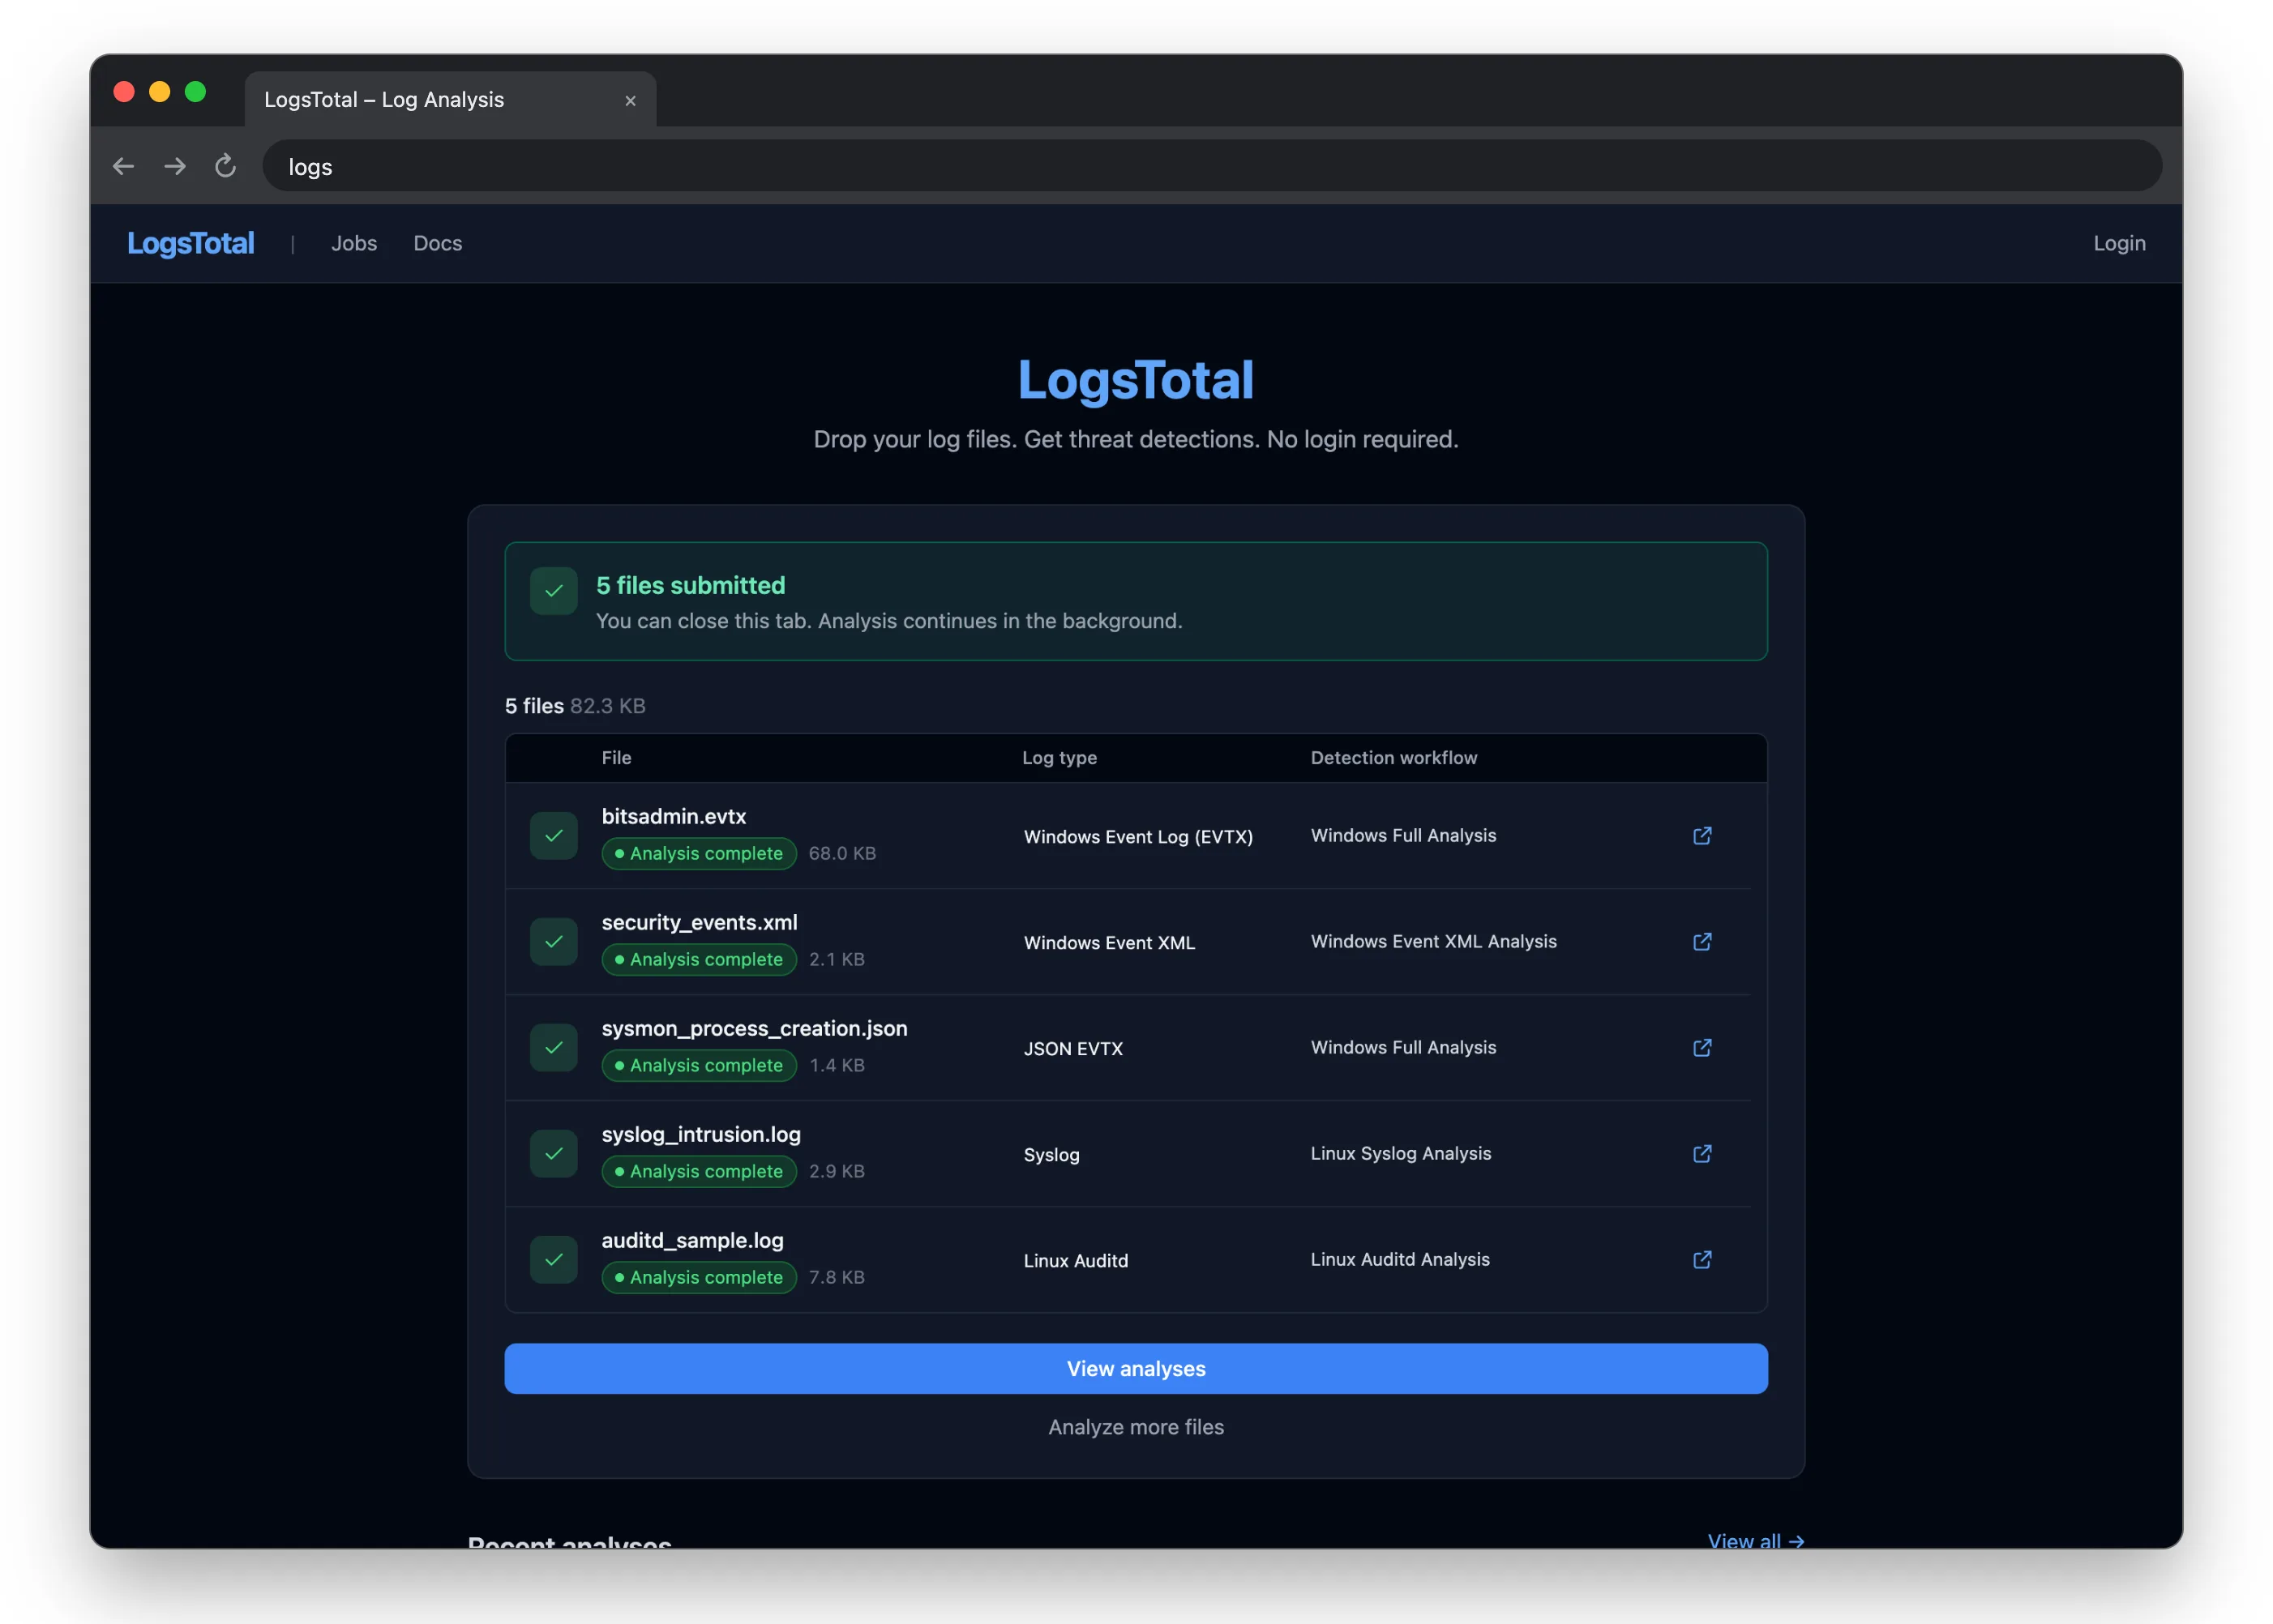
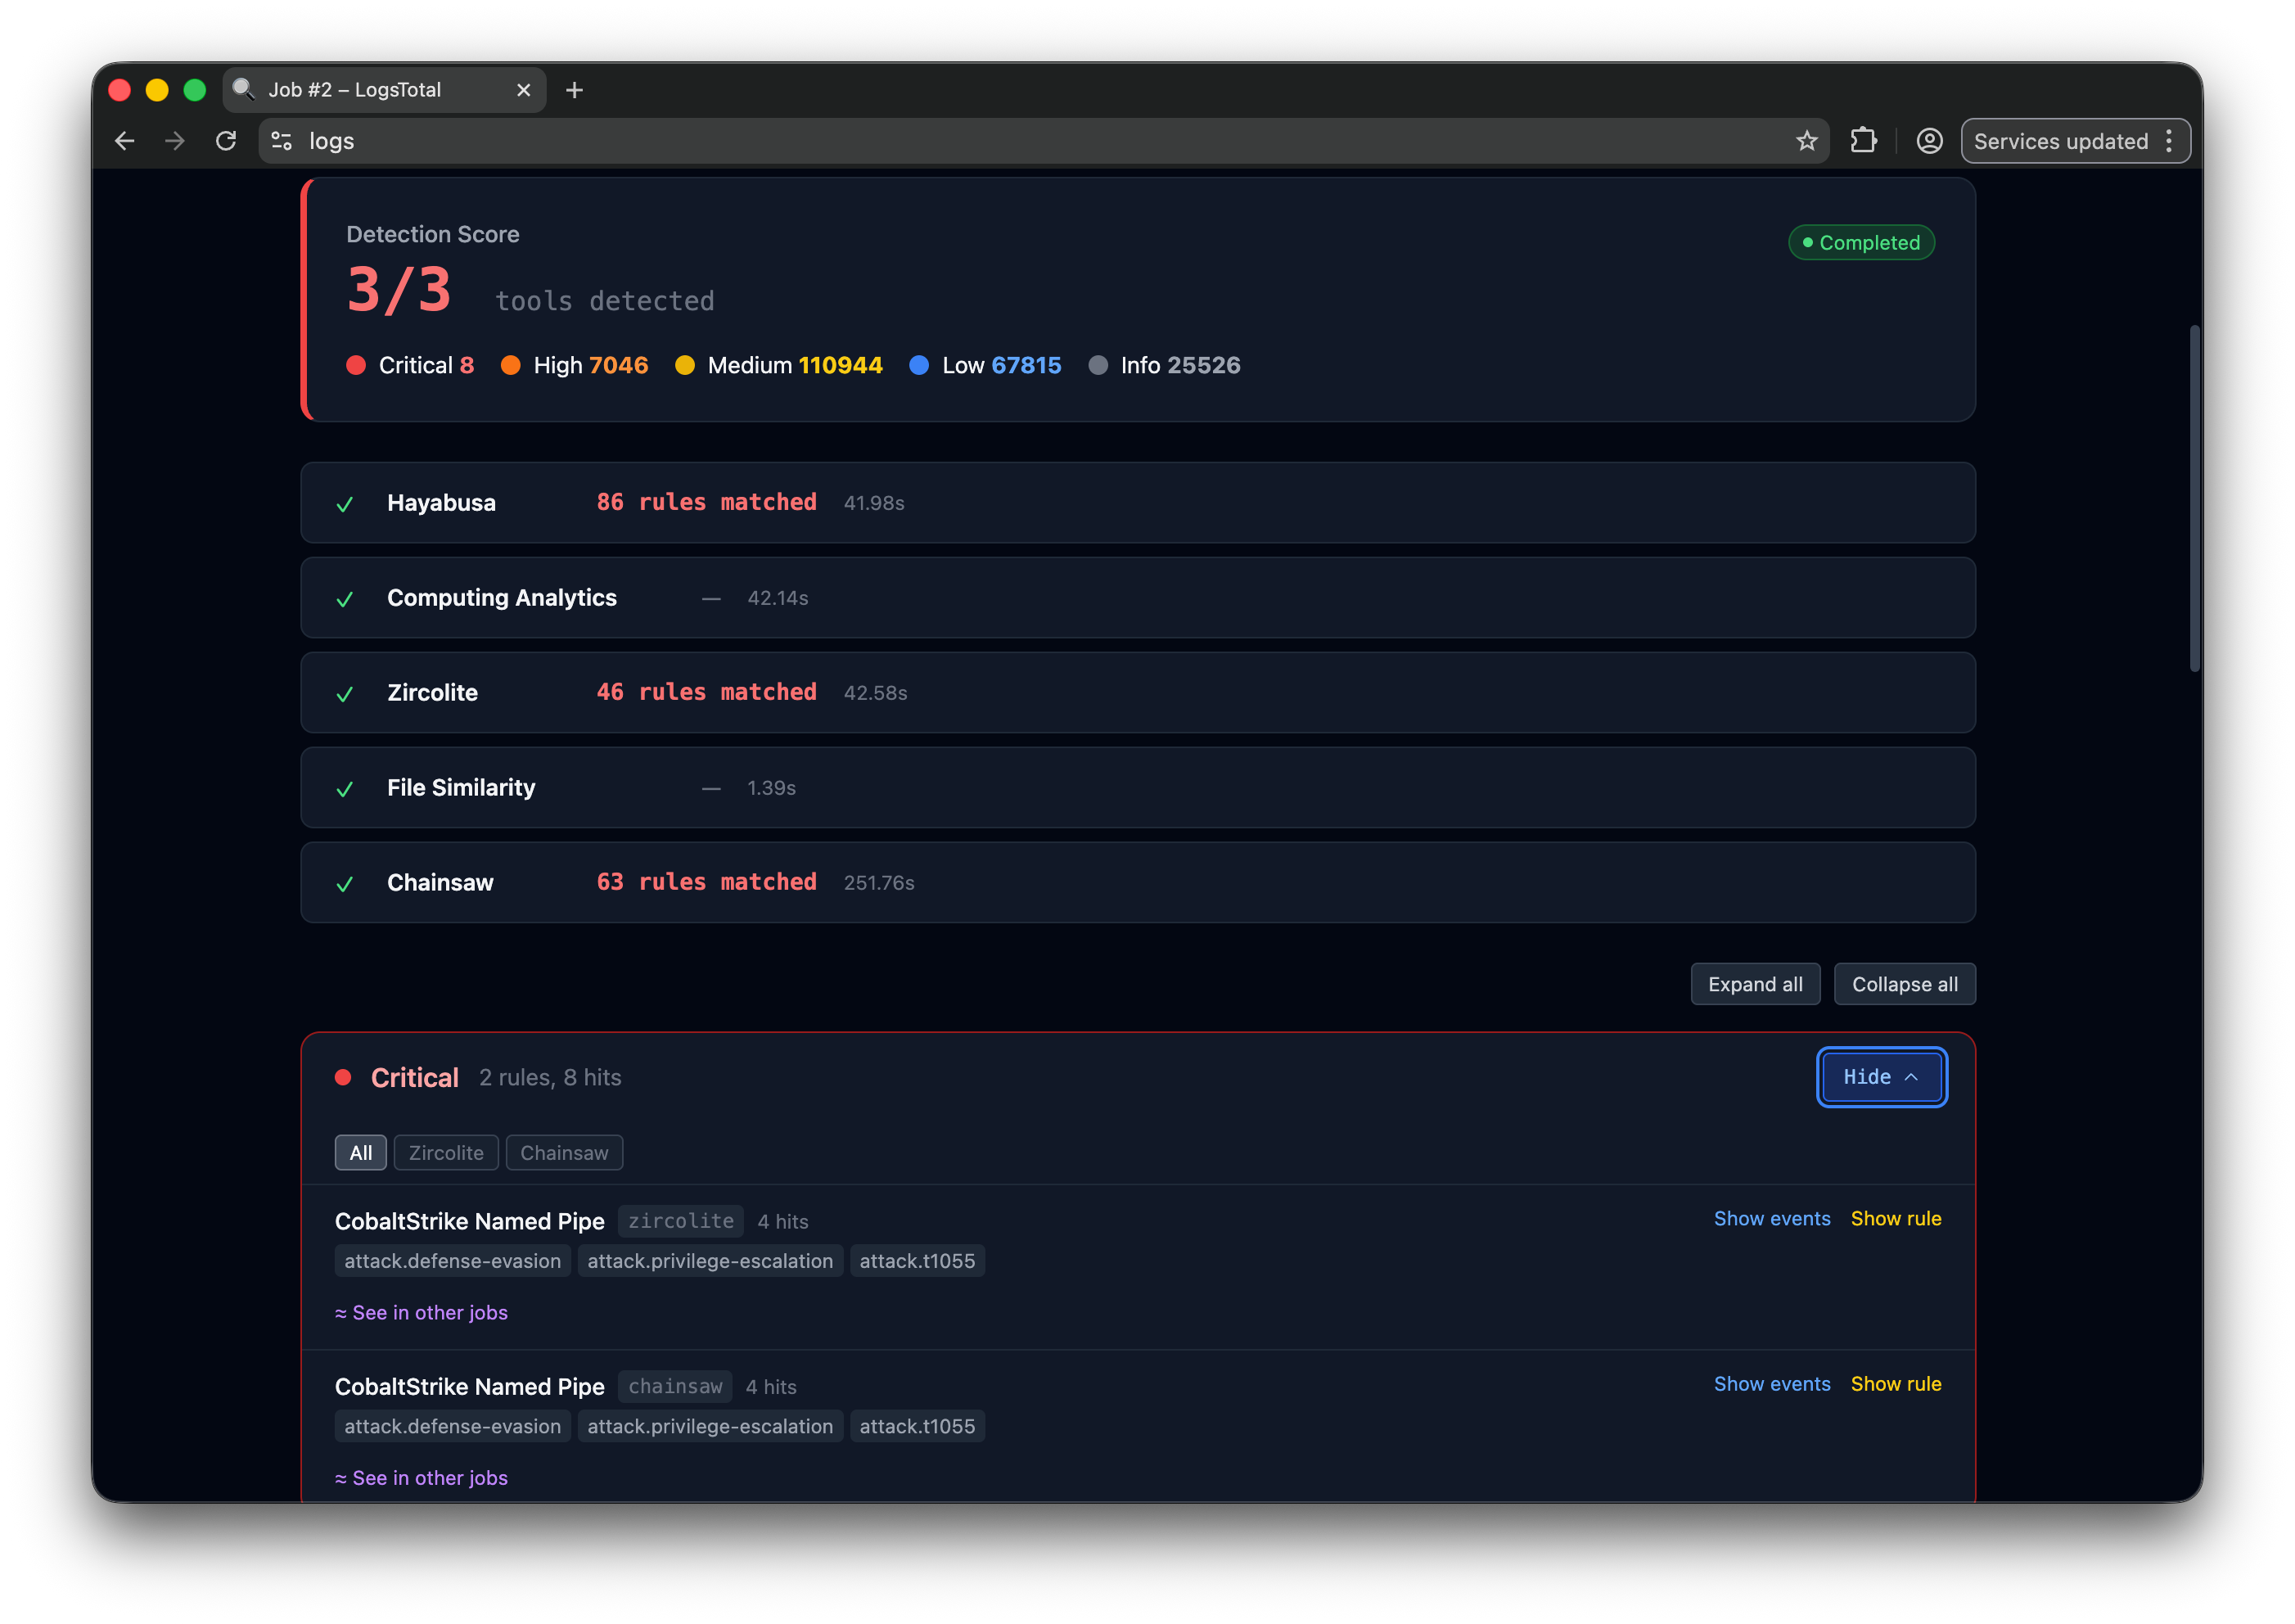
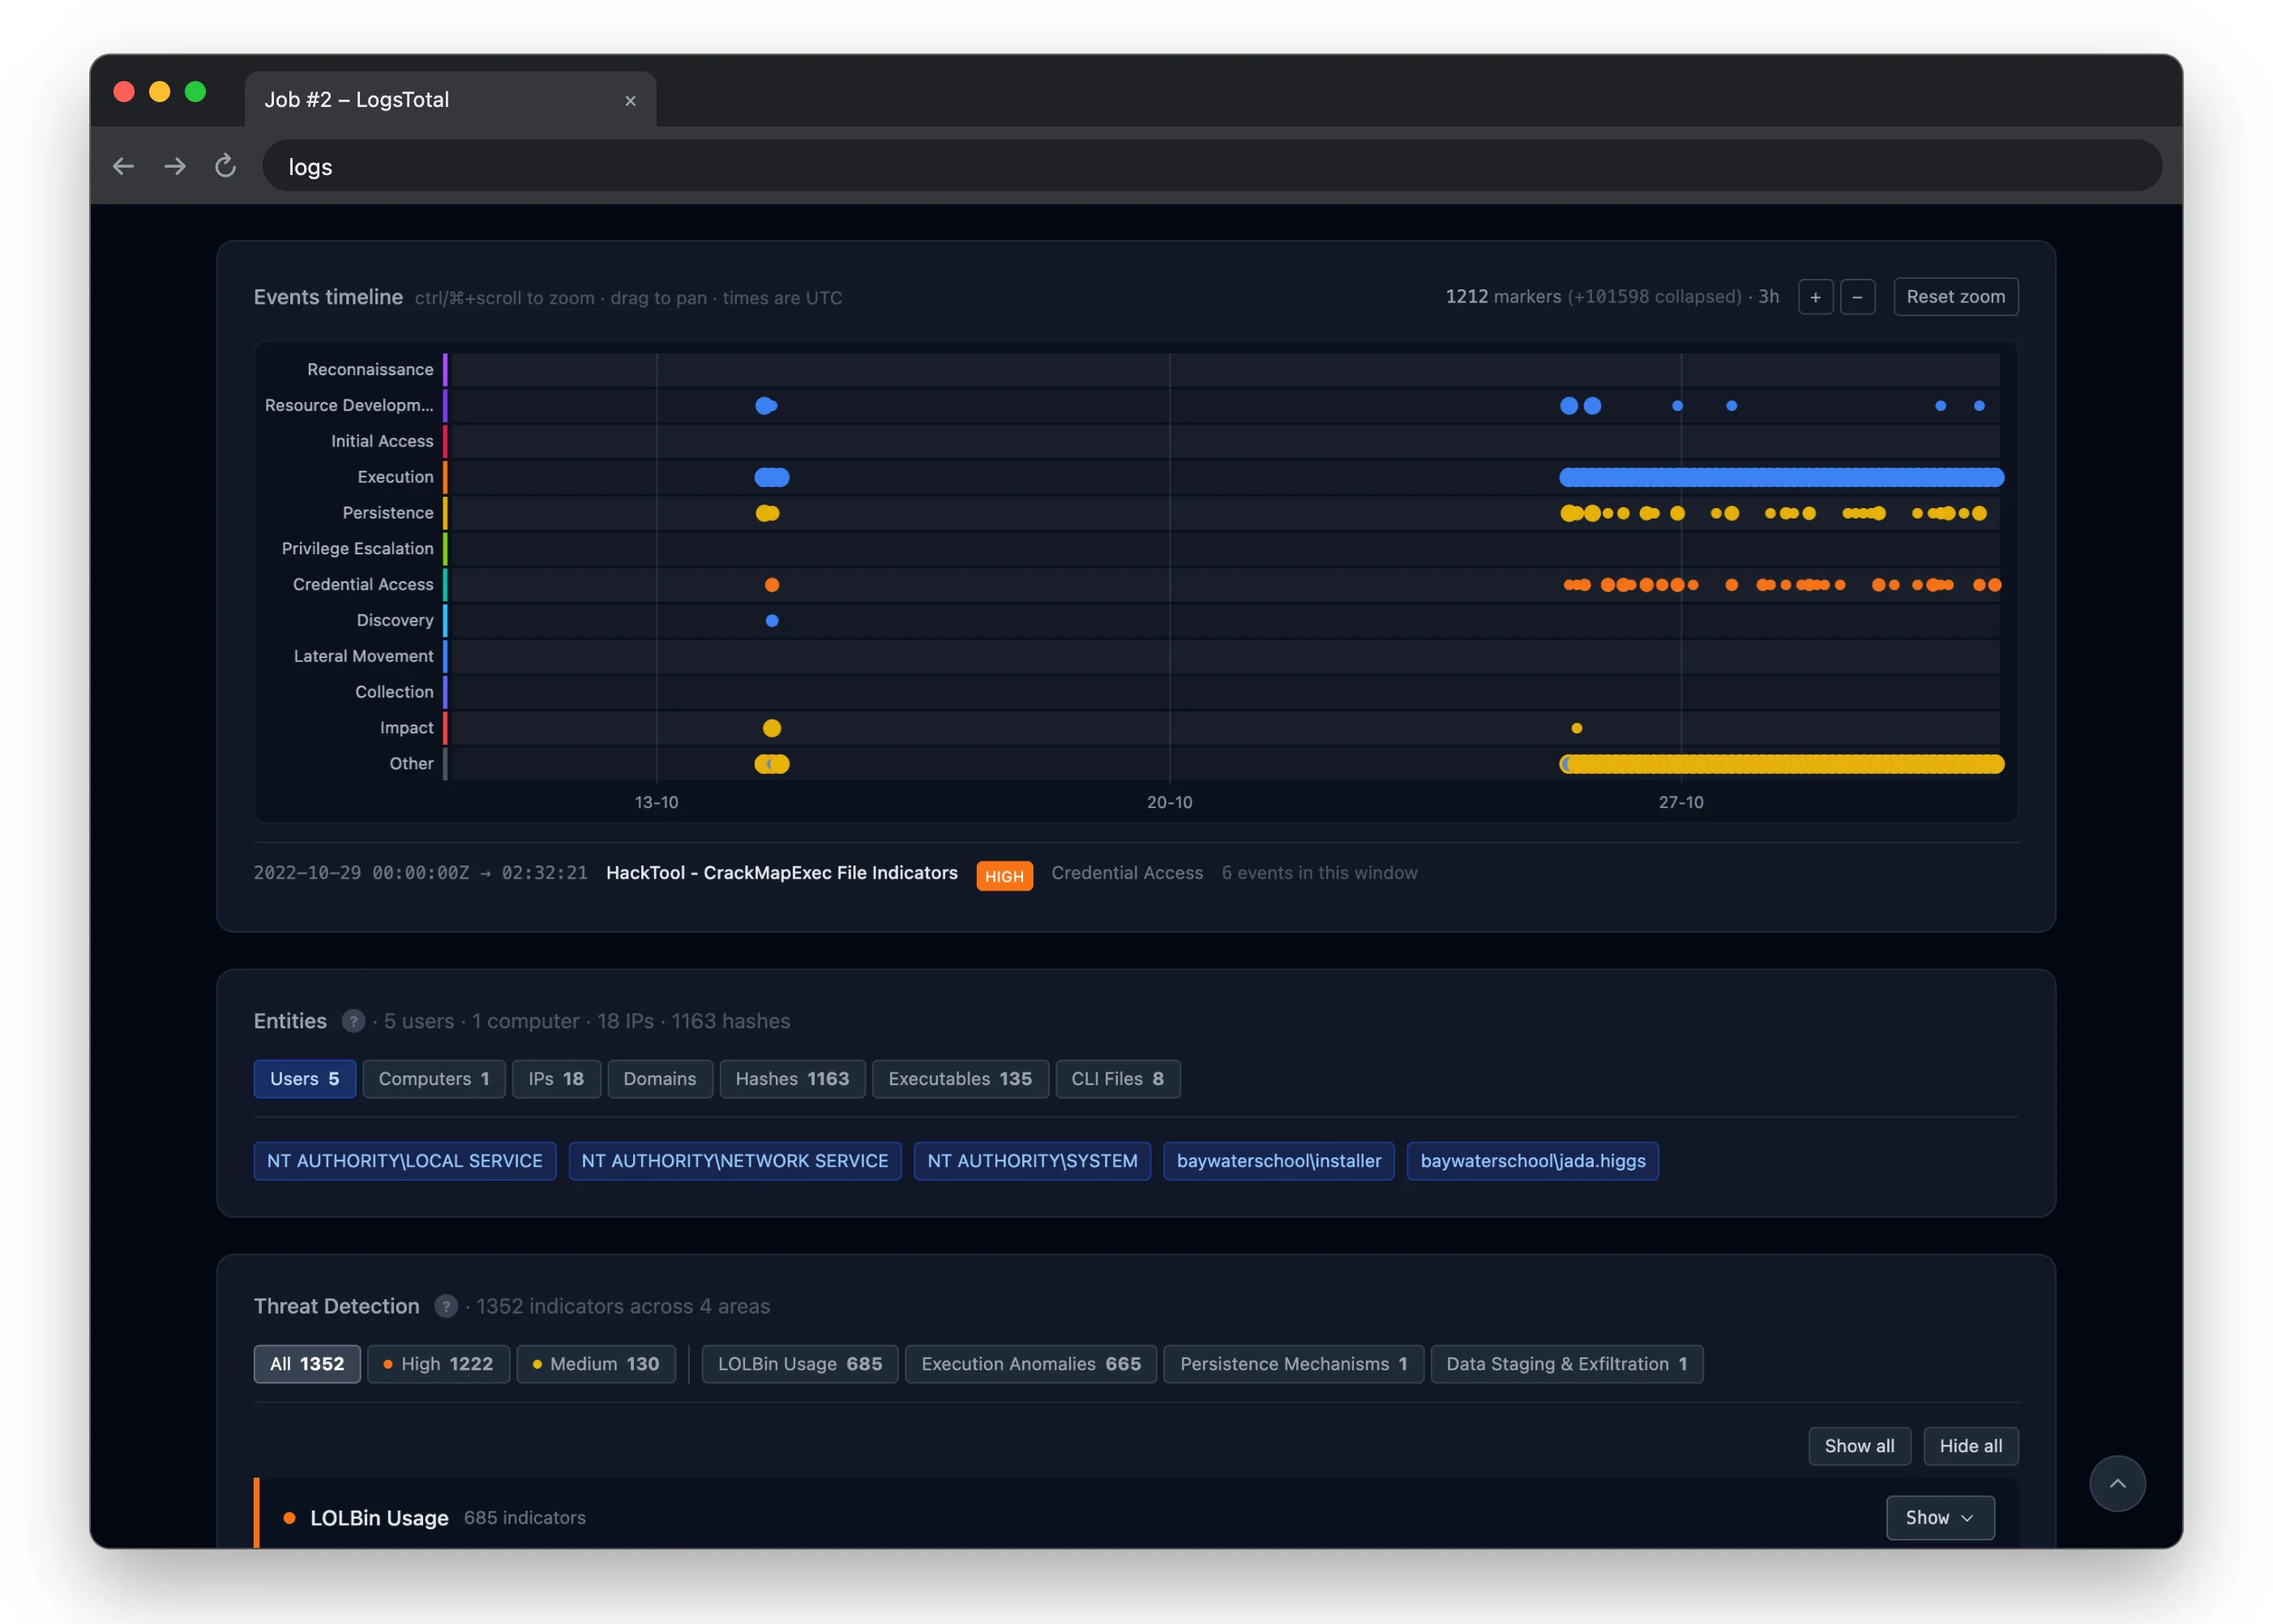
LogsTotal es una plataforma auto-alojada diseñada para el análisis forense y la detección de amenazas mediante reglas Sigma. Permite a los usuarios subir archivos de logs (Windows EVTX, JSON auditd, syslog, etc.) y procesarlos simultáneamente con cuatro motores de detección integrados: Zircolite, Chainsaw, Hayabusa y ChopChopGo. Cada análisis genera informes detallados agrupando hallazgos por severidad, contexto MITRE ATT&CK y entidades involucradas.
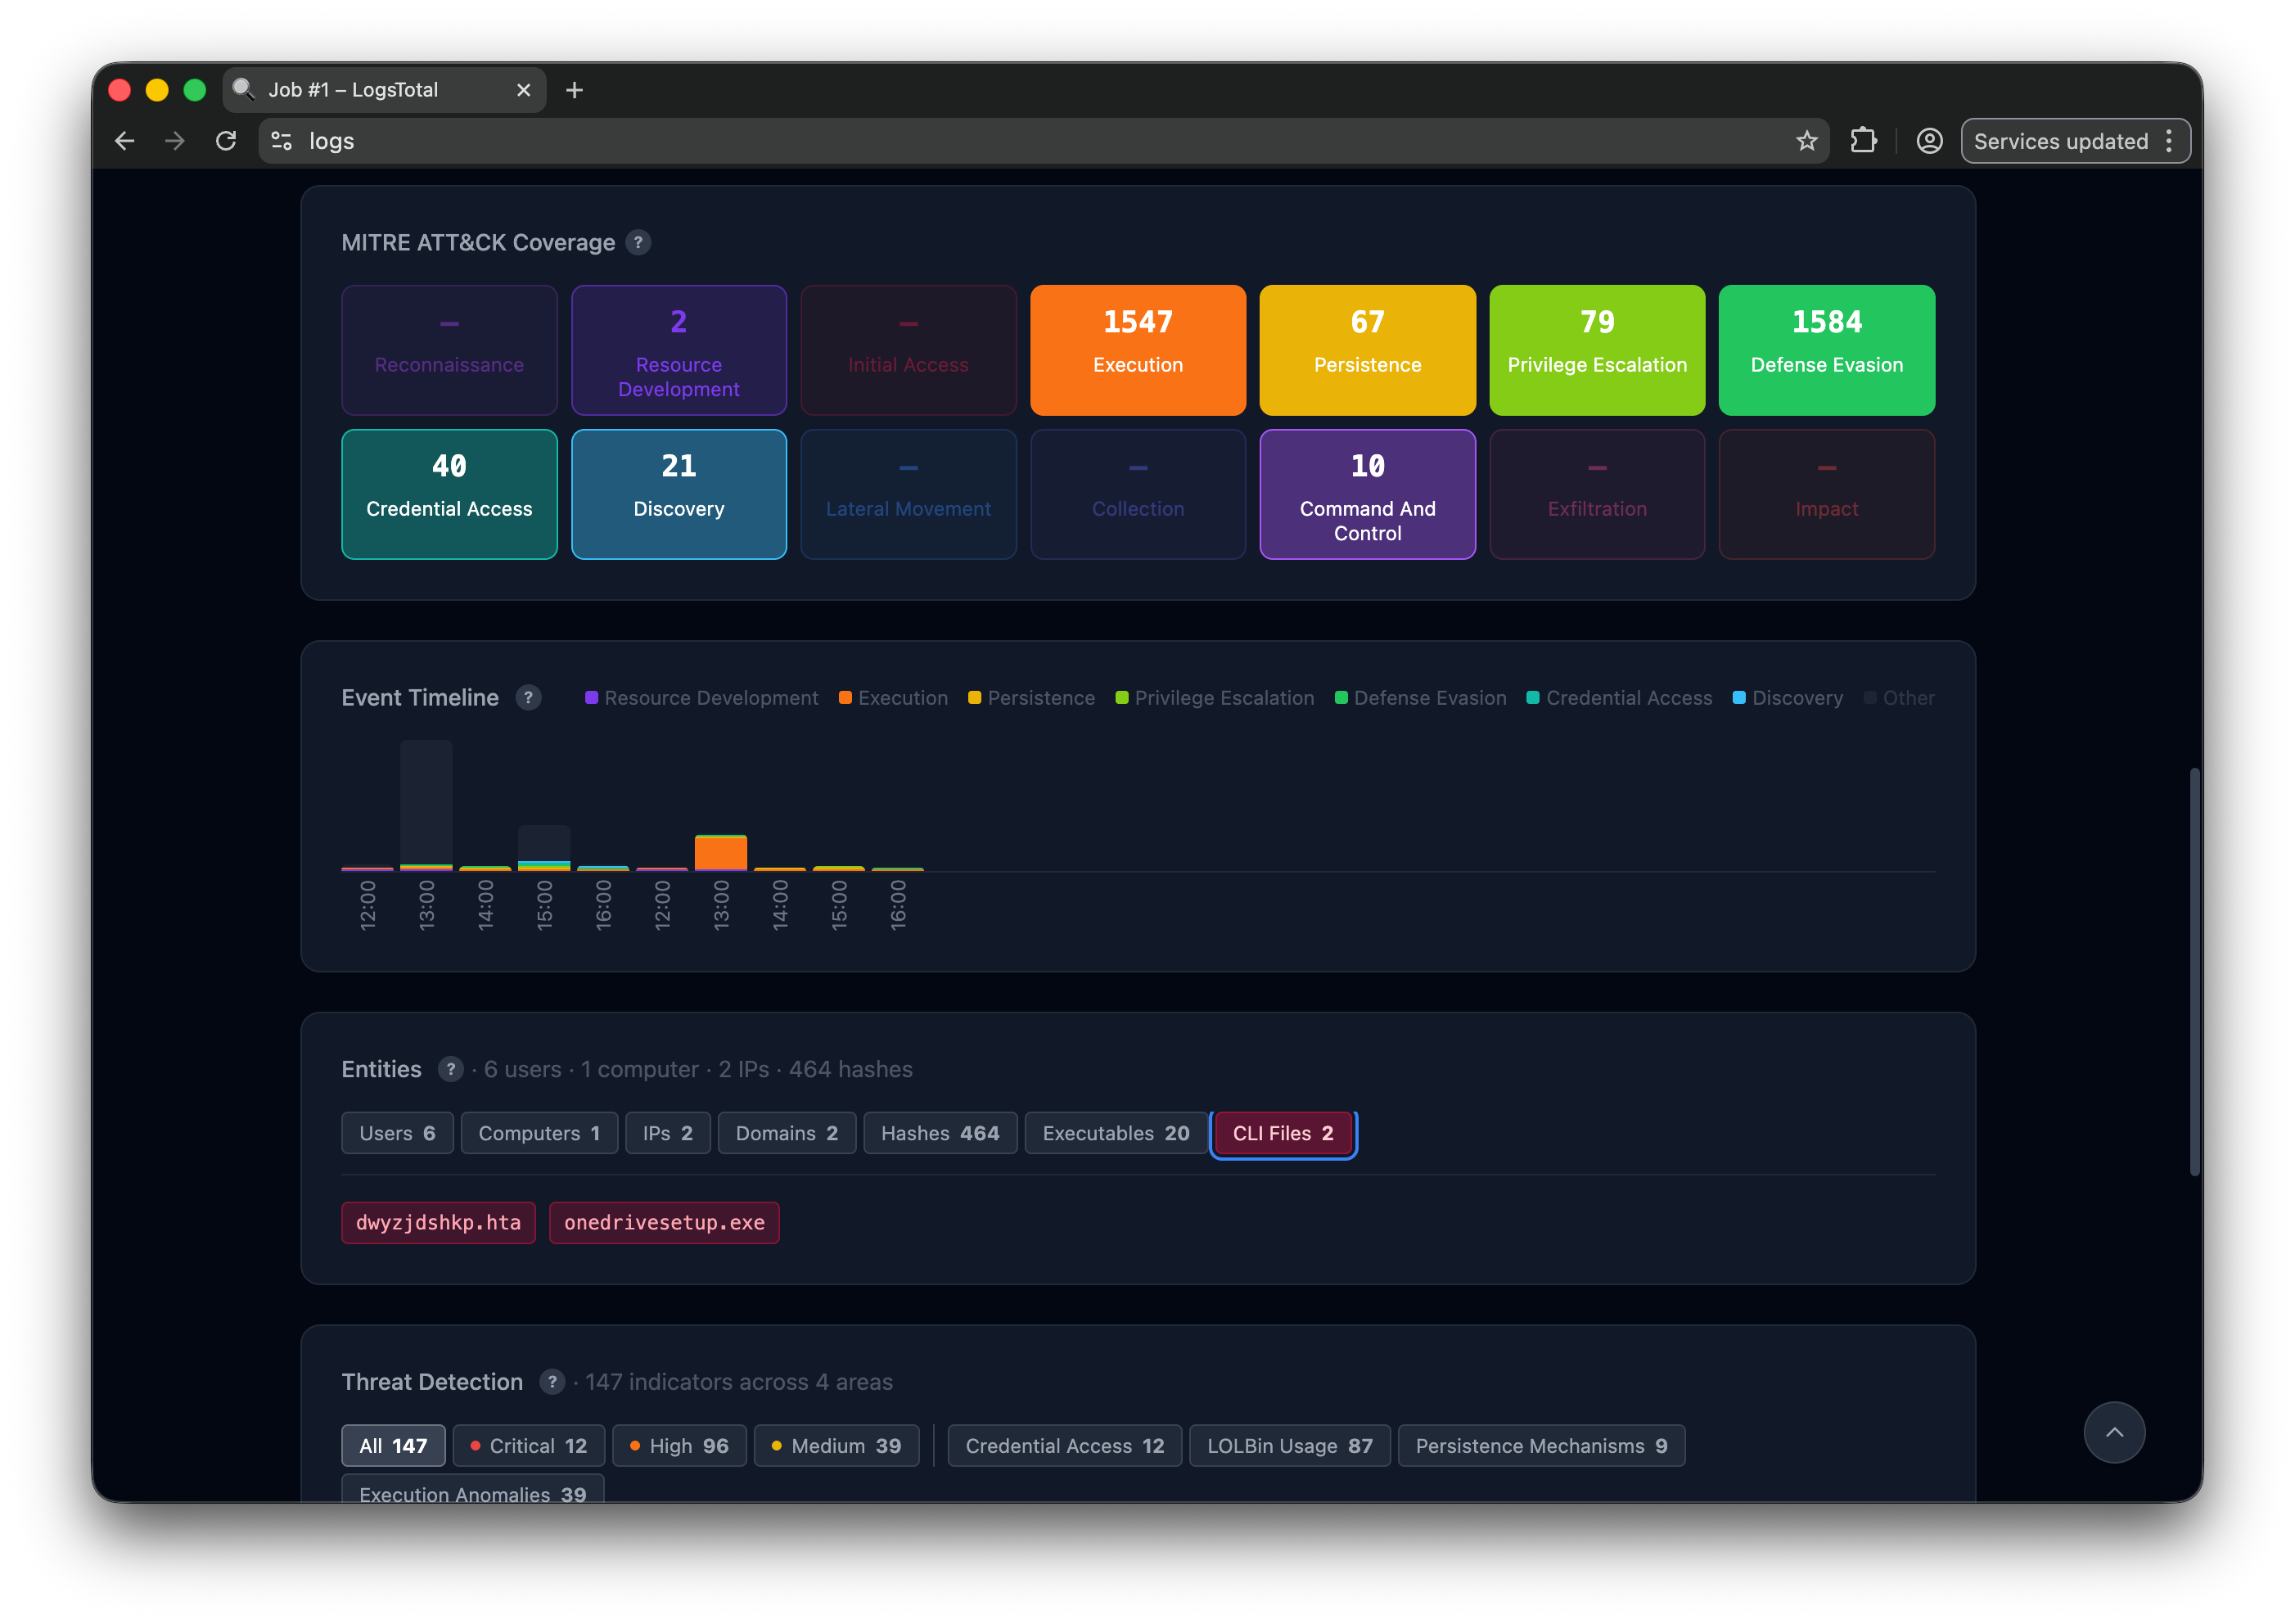
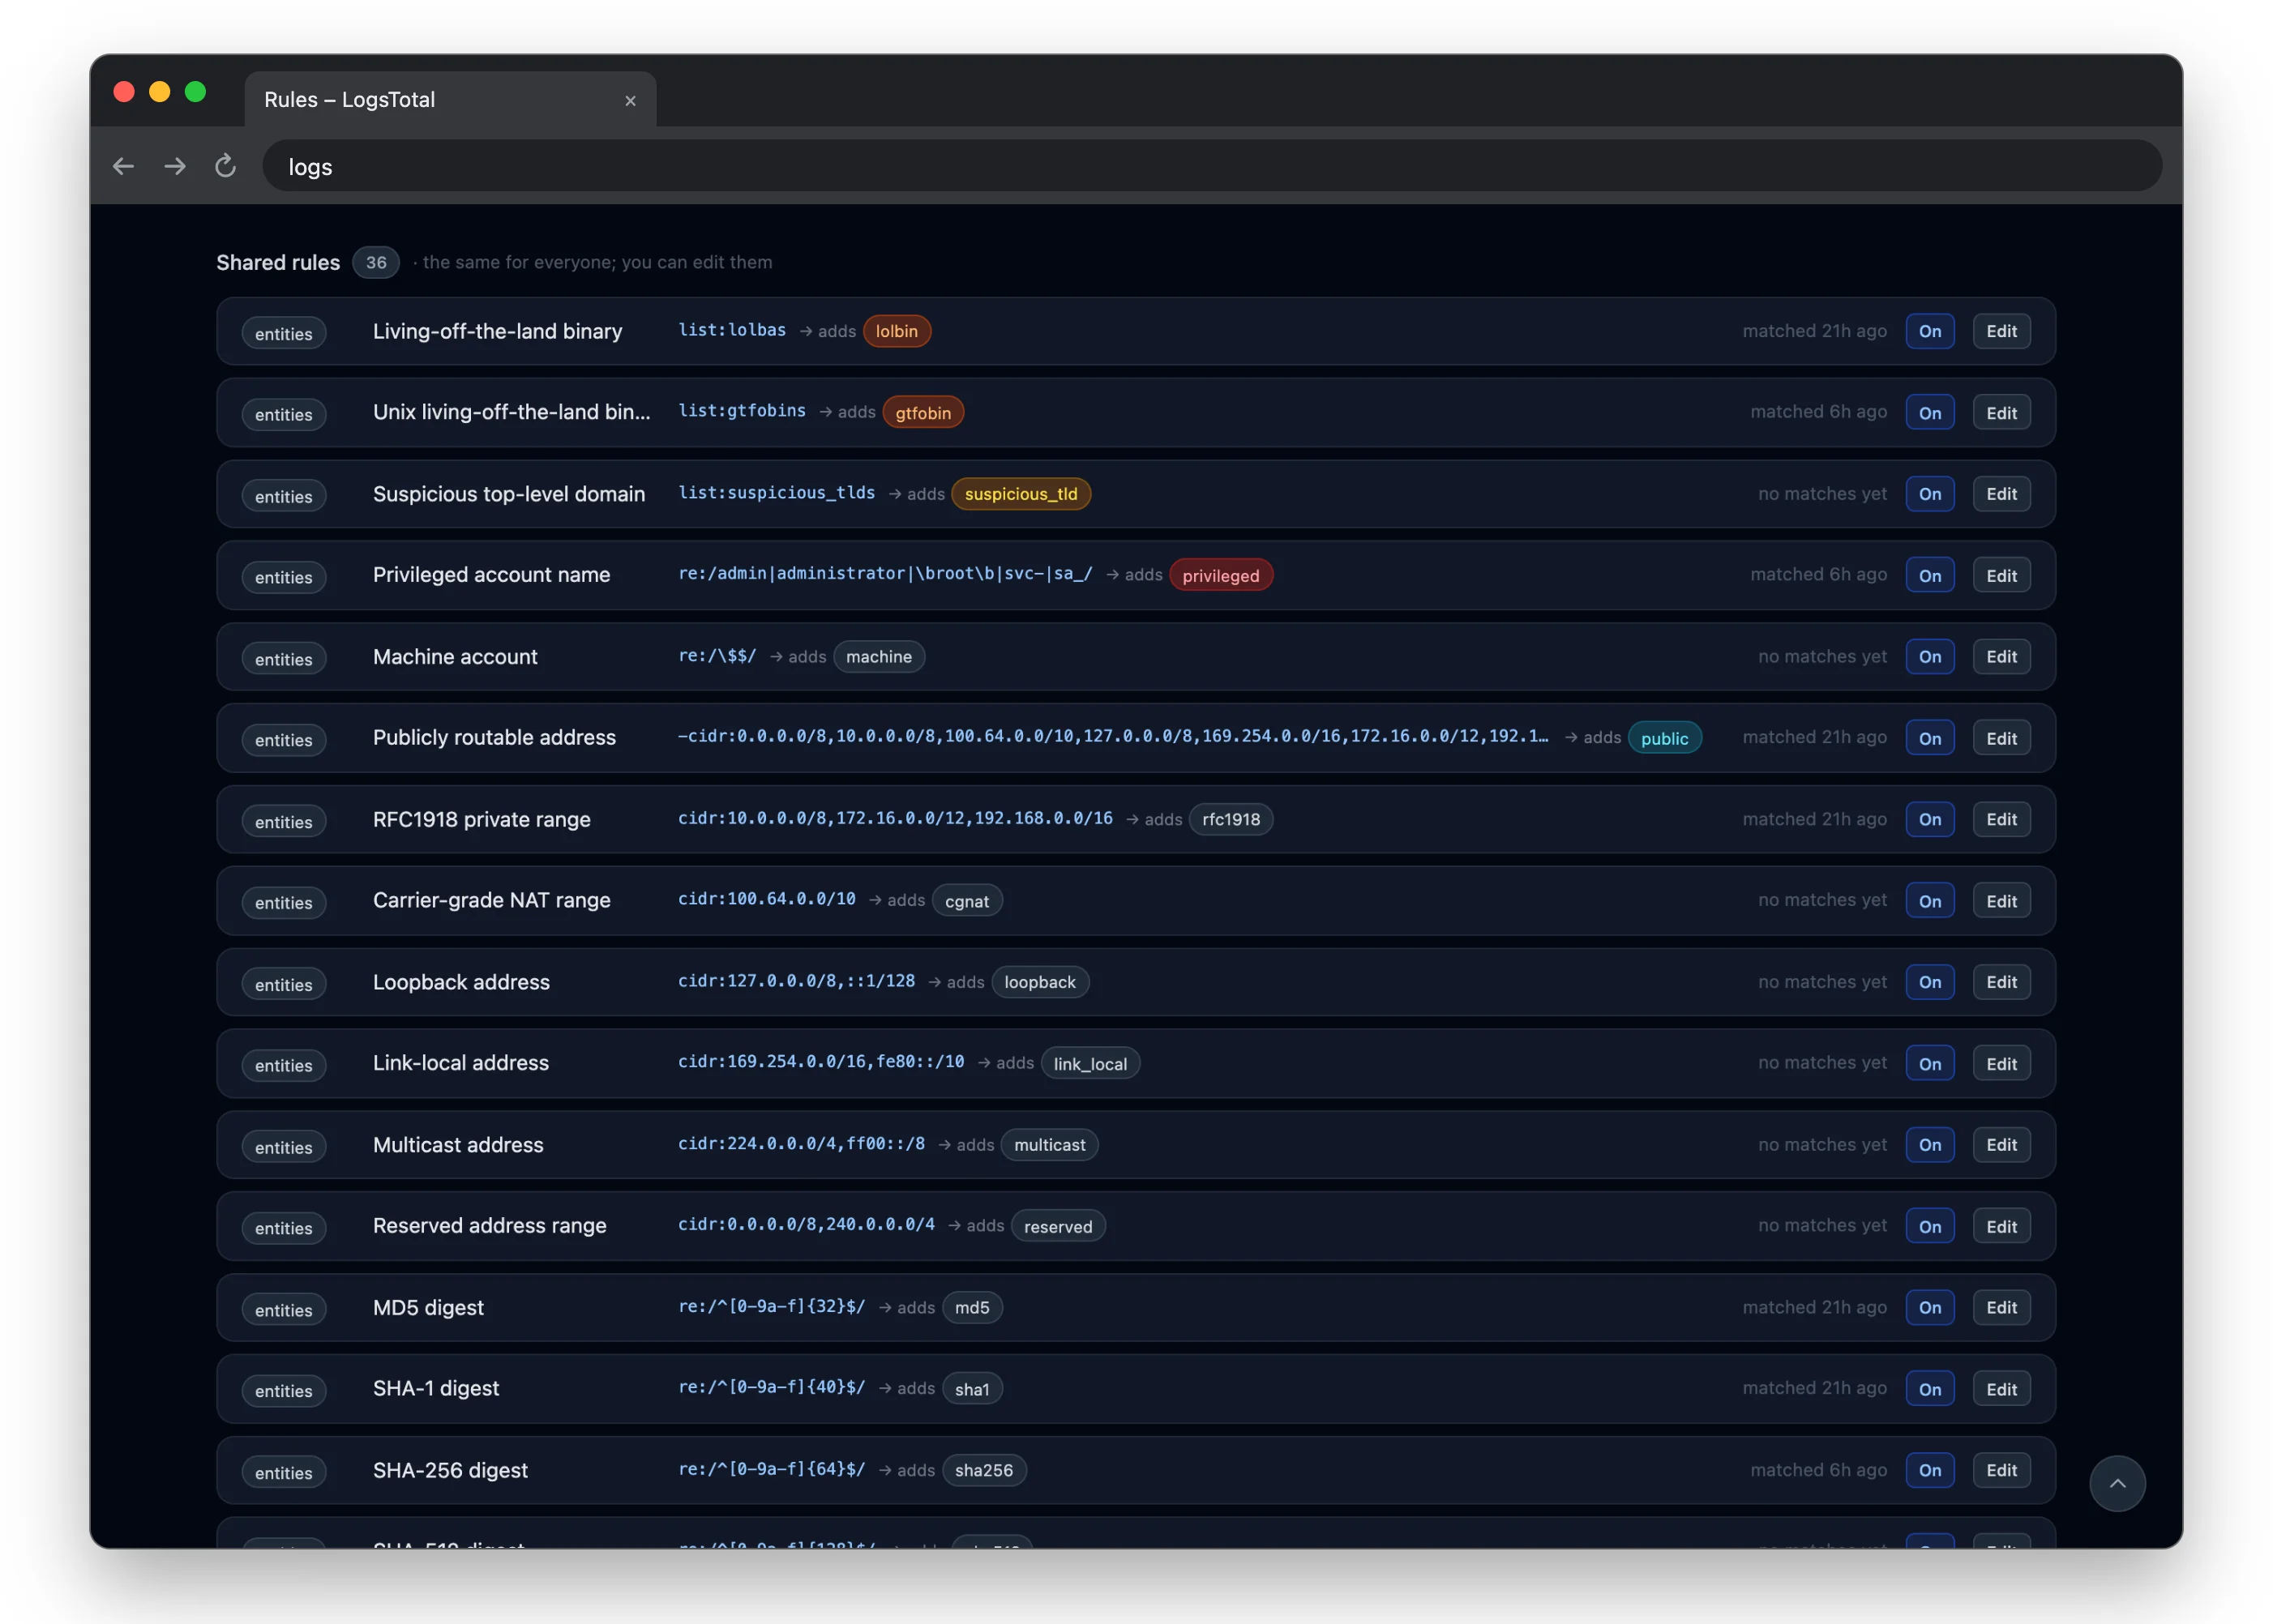
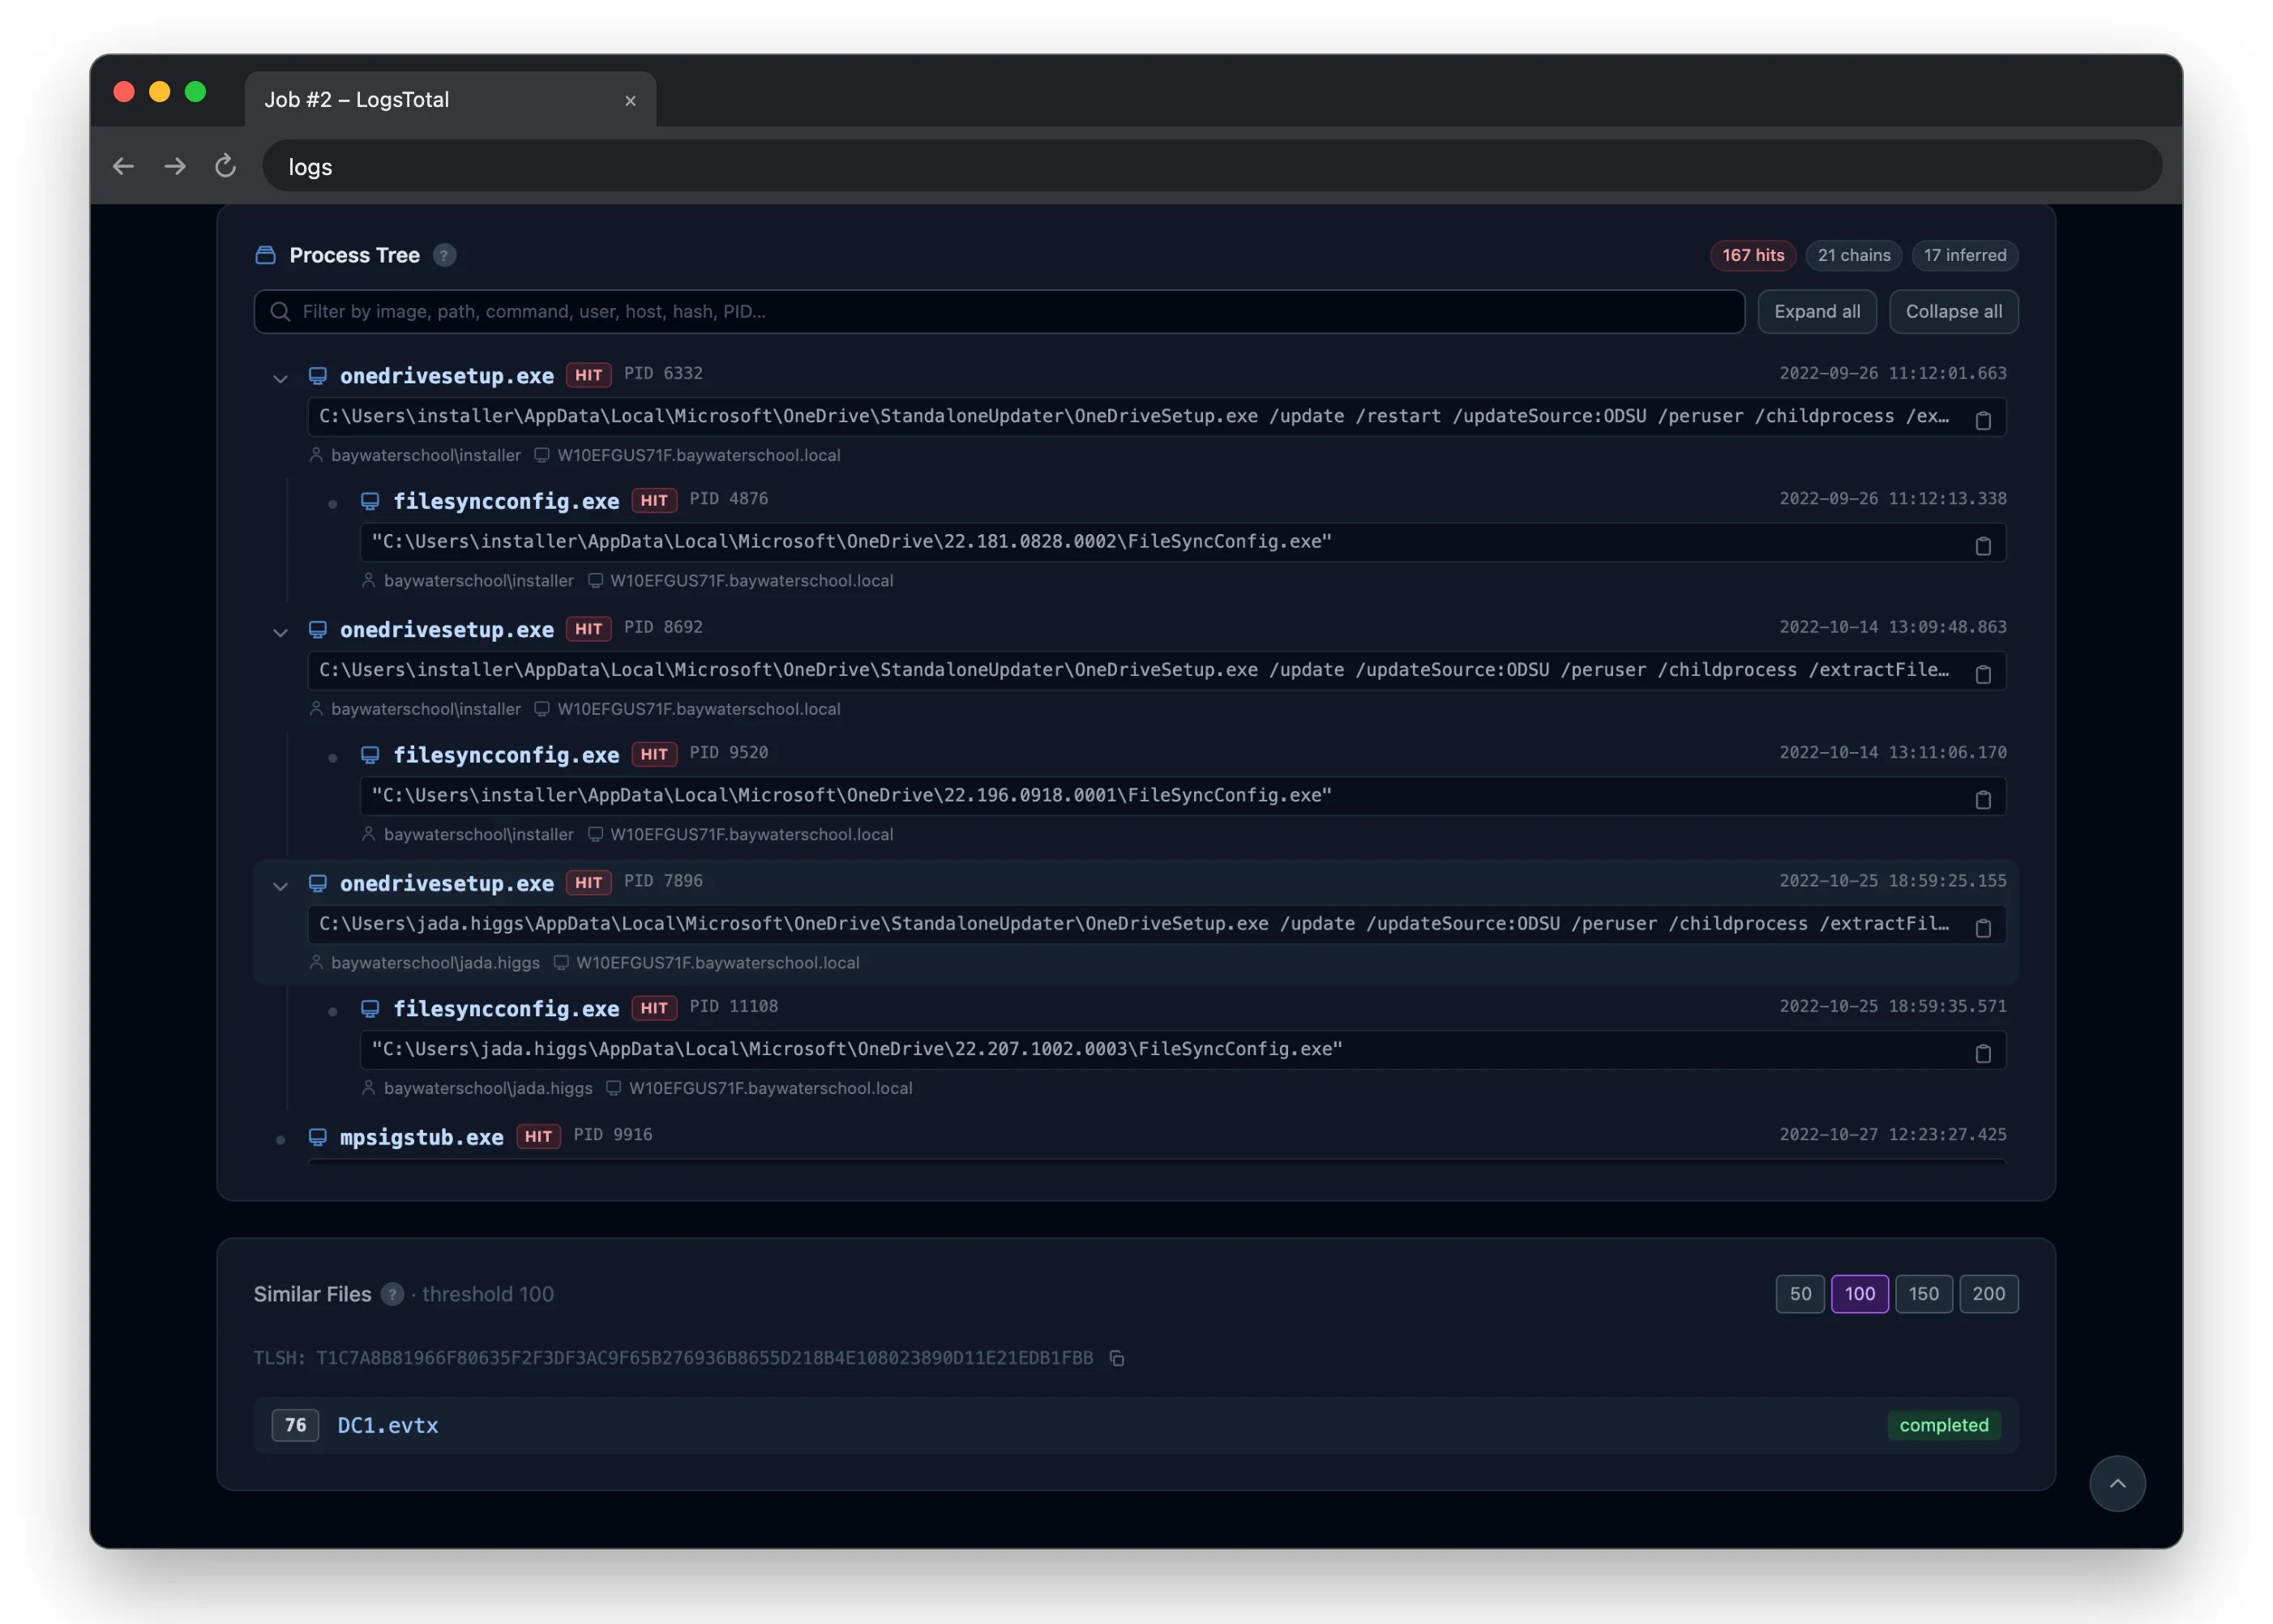
La plataforma ofrece capacidades avanzadas de investigación como reconstrucción de árboles de procesos desde eventos de creación, extracción de entidades con pivoteo y generación de grafos de relaciones con detección de comunidades. Los administradores pueden gestionar roles (Admin, Member, User) para controlar el acceso a la inteligencia y flujos de trabajo, mientras que los usuarios anónimos pueden subir archivos y leer resultados públicos sin registro.
El sistema está optimizado para despliegues en servidores Ubuntu o Debian con Docker Engine y Compose plugin. Incluye herramientas nativas para gestión de versiones mediante comandos como `./logstotal quickstart` para instalación inicial y `./logstotal upgrade` para actualizaciones, facilitando el mantenimiento en entornos de producción o flotas.
- Análisis forense de incidentes de seguridad en Windows (EVTX) y Linux (auditd/syslog).
- Detección de amenazas mediante reglas Sigma personalizadas o integradas.
- Enrichment de IOCs para compartir con MISP o exportar a STIX/CSV.
- Visualización de árboles de procesos para entender cadenas de ejecución maliciosas.
- Correlación de alertas entre múltiples análisis usando coincidencia fuzzy TLSH.
- Análisis de comportamiento anómalo mediante mapas de calor tácticos MITRE ATT&CK.
- Soporte nativo para cuatro motores Sigma (Zircolite, Chainsaw, Hayabusa, ChopChopGo).
- Exportación directa a formatos estándar de inteligencia como STIX, MISP y CSV.
- Interfaz web auto-alojada sin necesidad de cuenta para resultados públicos.
- Gestión simplificada con comandos CLI (`quickstart`, `upgrade`) en host Linux.
- Reconstrucción automática de árboles de procesos desde logs de creación de procesos.
- Integración con ecosistema Sigma mediante adaptadores para herramientas binarias o Docker.
- Requiere Python 3.11+ en el host para scripts auxiliares, aunque los comandos usan Task pinned.
- Despliegue limitado a Ubuntu/Debian con Docker Engine y Compose plugin verificados.
- Dependencia de servicios externos como PostgreSQL, Redis y S3/MinIO para persistencia.
- No soporta instalación nativa en Windows o macOS según documentación oficial.
- Los resultados públicos no incluyen inteligencia privada sin autenticación.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue recomendado en Ubuntu/Debian con Docker Engine y Compose plugin. Requisitos: Python 3.11+ en host, `7z`, `rsync`, `curl`. Ejecutar `./logstotal quickstart` para generar secretos y arrancar el stack (PostgreSQL, Redis). Asegurar acceso a puerto 8000 y guardar contraseña admin impresa. Para producción, configurar HTTPS con Caddy y considerar despliegue en flota o modo offline según documentación.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.