
LLM-Shield-Proxy
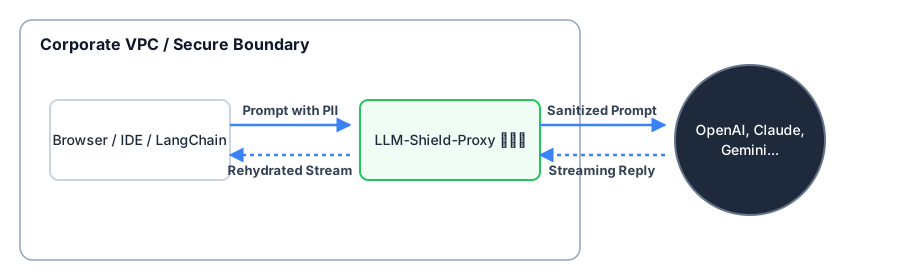
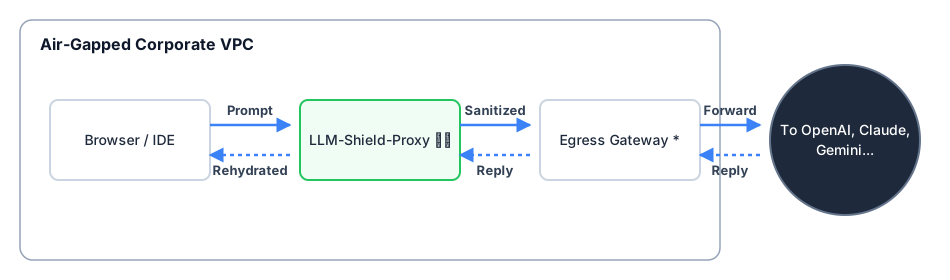
Gateway autoalojado para APIs compatibles con OpenAI que aplica redacción de PII/PHI/PCI antes del upstream y rehidrata valores enmascarados incrementalmente como eventos SSE.
Ficha actualizada 28 sept 2026, 10:46 · upstream 28 sept 2026, 9:47 · release benchmark-v0.4.1
Qué es LLM-Shield-Proxy
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
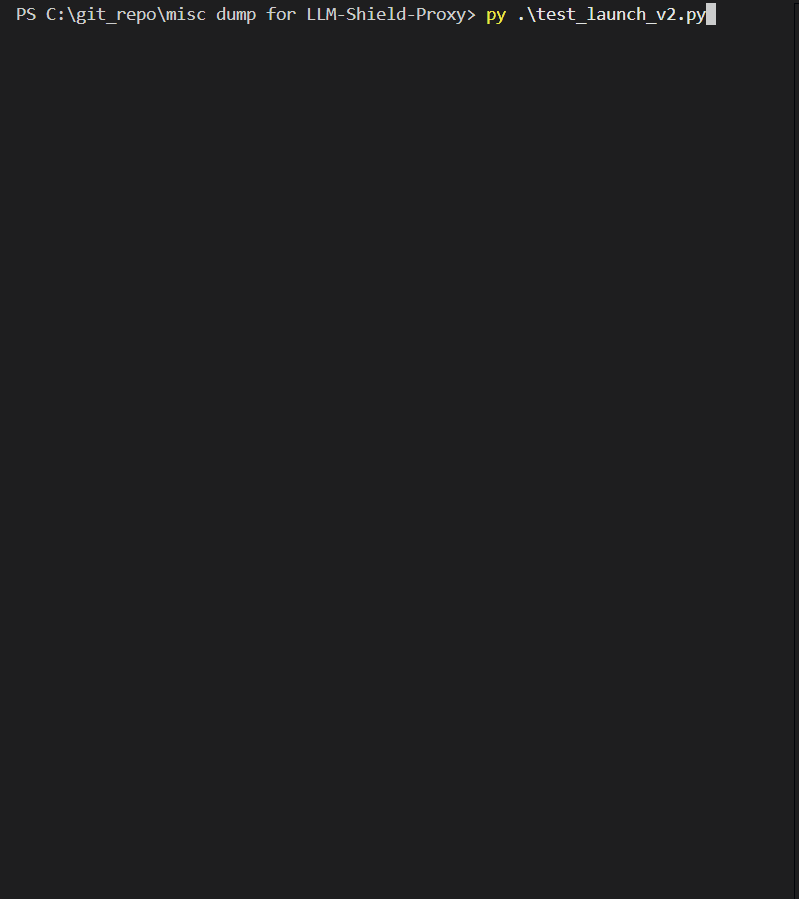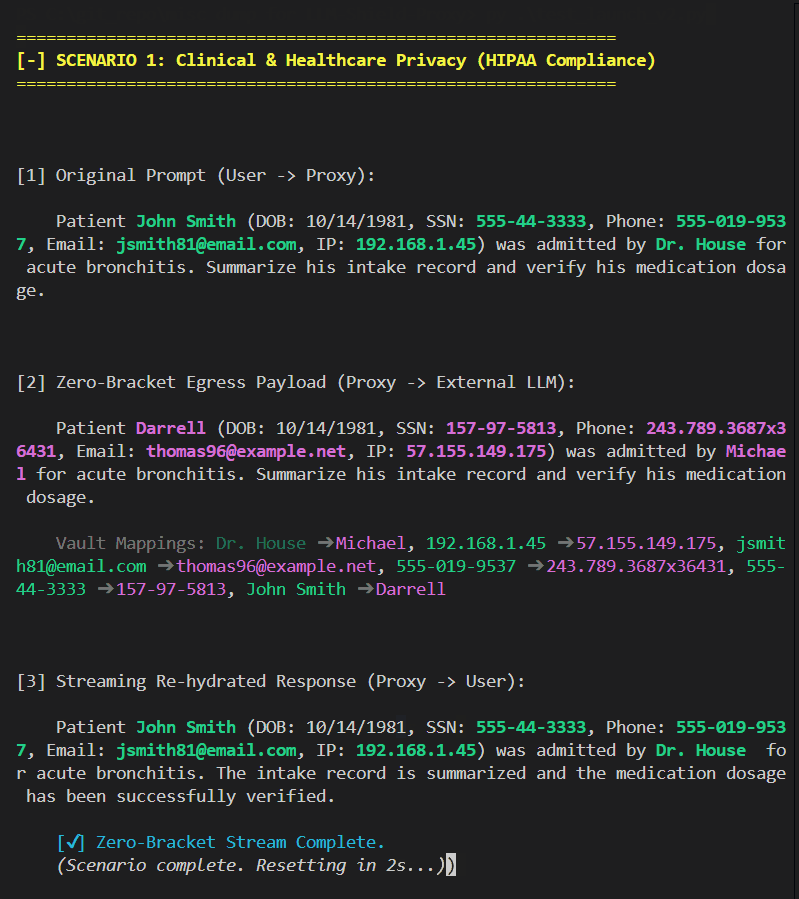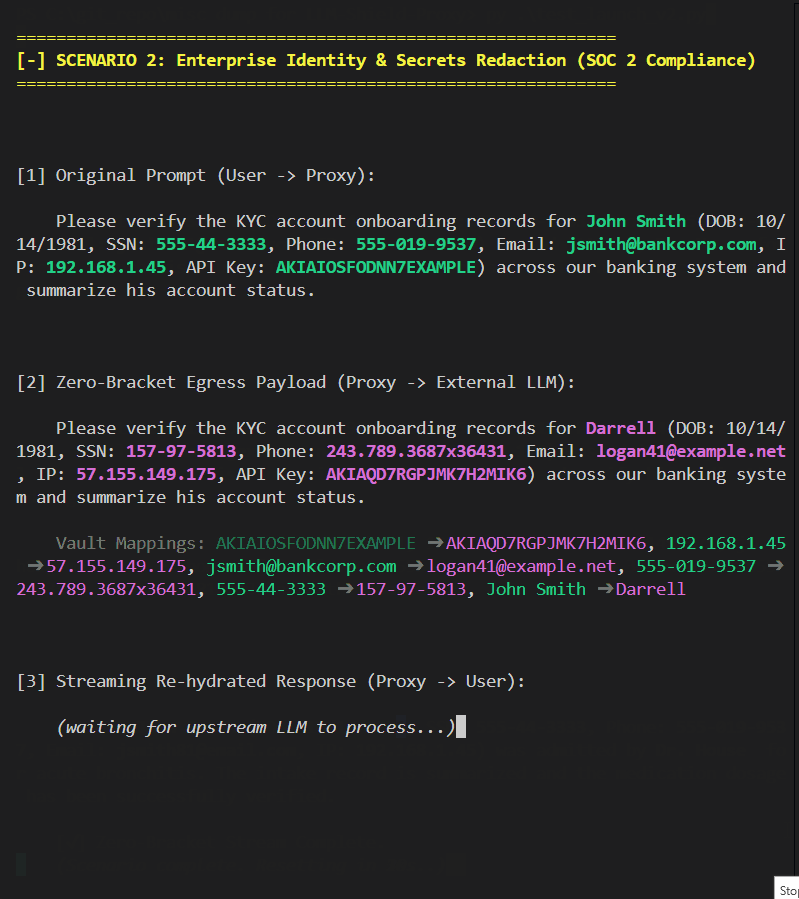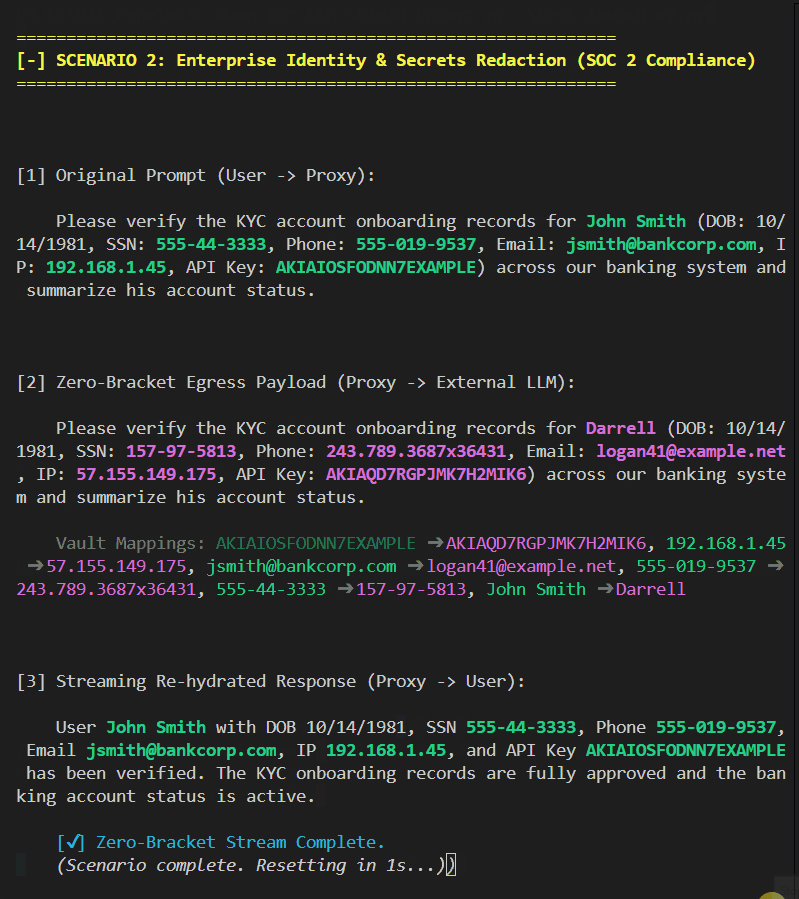
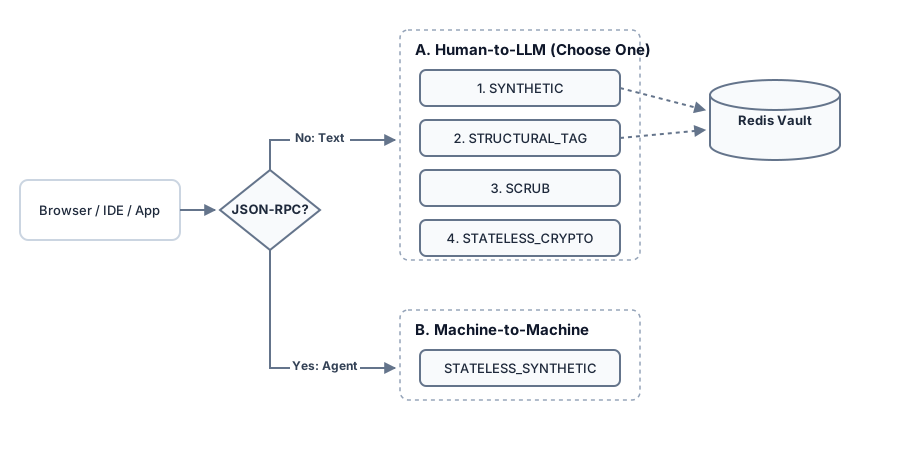
LLM-Shield-Proxy es una puerta de enlace de privacidad autoalojada diseñada para APIs de streaming compatibles con OpenAI. Antes de enviar solicitudes al proveedor del modelo, el proxy identifica tipos configurados de datos sensibles y reemplaza sus valores. Cuando el proveedor streamea su respuesta, el proxy une tokens de reemplazo que restauran los valores enmascarados a medida que llegan los eventos SSE.
El proyecto incluye cuatro paquetes relacionados: pii-leak-benchmark para probar fugas de PII en gateways, mcp-ssrf-check para validar servidores MCP contra SSRF, chunk-invariance para pruebas de invarianza de fragmentación, y LLM-Shield-Proxy como gateway redactor autoalojado. Todos los paquetes están disponibles en PyPI.
El proyecto ha identificado y corregido dos bugs de streaming: creación de spans OpenTelemetry incluso cuando la exportación está desactivada, y envío del terminador vacío de cada evento como escritura separada. Los resultados del benchmark muestran que LLM-Shield-Proxy pasa todas las pruebas de fugas.
- Proteger APIs de chat completadas con streaming contra fugas de datos sensibles hacia proveedores upstream
- Validar gateways existentes mediante pii-leak-benchmark antes de producción
- Auditar servidores MCP por validaciones faltantes de Host y Origin
- Implementar redacción incremental de PII/PHI/PCI en pipelines de IA autoalojados
- Redacción de múltiples tipos: PII, PHI, PCI y secretos antes del upstream
- Rehidratación incremental de valores enmascarados durante streaming SSE
- Soporte Docker con docker-compose para despliegue rápido
- Licencia Apache 2.0 compatible con proyectos open source
- Herramientas de benchmark independientes (pii-leak-benchmark, mcp-ssrf-check, chunk-invariance)
- Corregido: bugs de eficiencia de escritura en streaming identificados y solucionados
- Los tests usan tres formatos de datos fijos; un programa específico para esos formatos puede pasar sin ser detector PII general
- Resultados del benchmark no replicados por terceros independientes (marcados como unreplicated)
- Requiere configuración manual de .env.example antes del despliegue en producción
- No incluye validación automática de credenciales upstream - requiere configuración explícita
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar con pip o docker compose. Configurar .env.example con API key del proveedor y virtual key para clientes. Puerto por defecto 8000. Verificar /healthz antes de producción. Para CI, usar workflow gateway-pii-check.yml (requiere pii-leak-benchmark>=0.3.0). No confiar en health check como indicador de redacción funcional.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.