
home-infra
Repositorio para homelab con Kubernetes basado en Talos OS, gestionado mediante GitOps con FluxCD. Incluye stack completo de servicios (bases de datos, almacenamiento MinIO, observabilidad) y seguridad avanzada (Cert-manager, Cilium).
Ficha actualizada 25 sept 2026, 12:56 · upstream 25 sept 2026, 12:45 · release sin release detectada
Qué es home-infra
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
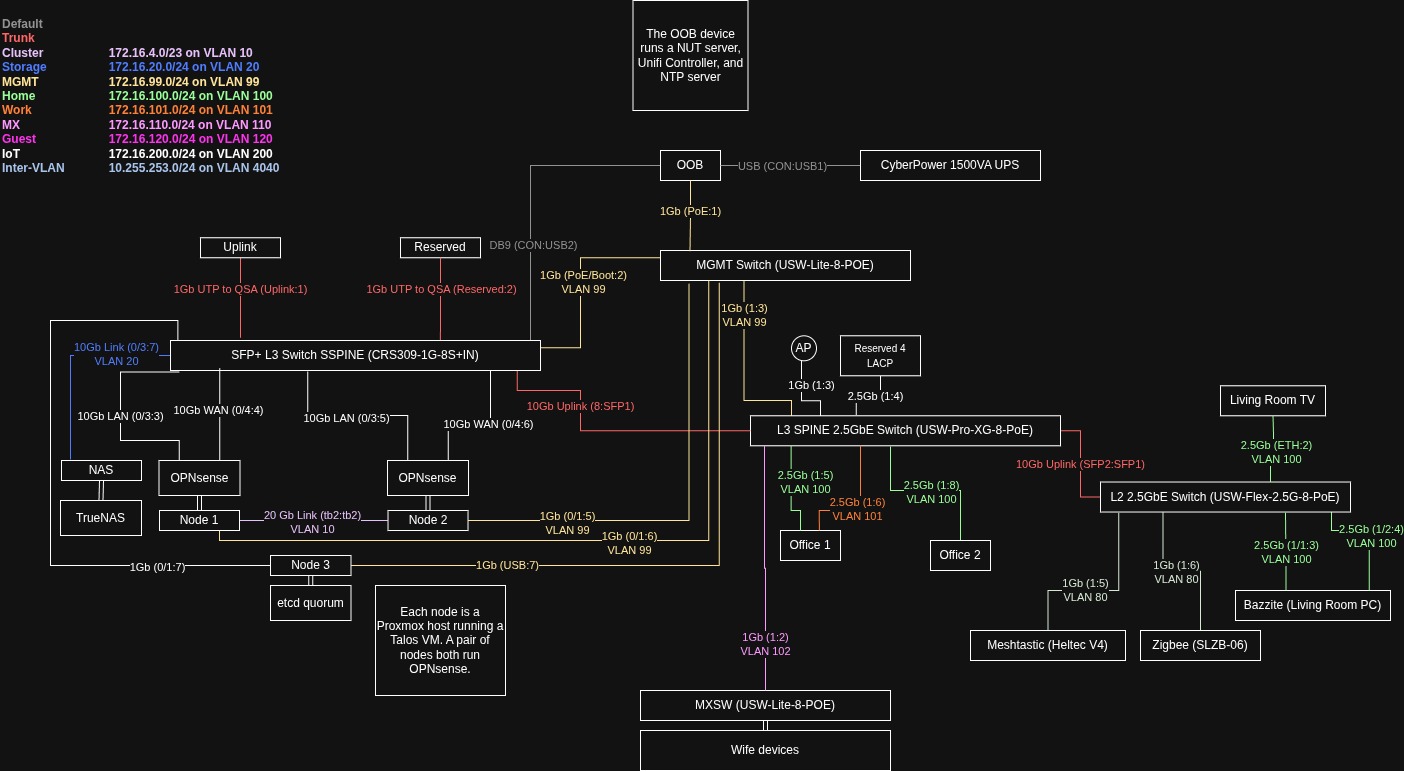
Este repositorio define una infraestructura de hogar (homelab) basada en Kubernetes, específicamente utilizando el sistema operativo Talos para garantizar la inmutabilidad y seguridad del nodo. La gestión de aplicaciones se realiza mediante GitOps con FluxCD, asegurando que el estado deseado en el código coincida con el estado real del clúster. El entorno está diseñado para funcionar sobre hardware específico como dispositivos MinisForum o virtualizado en Proxmox, eliminando la dependencia de discos locales tradicionales a favor de soluciones como OpenEBS y S3/MinIO.
La configuración abarca una amplia gama de servicios esenciales para un entorno doméstico avanzado, incluyendo bases de datos distribuidas (Cloudnative PG, Dragonfly), brokers de mensajes (Mosquitto) y almacenamiento de objetos. Se implementan políticas de seguridad robustas mediante Cilium con Network Policies, gestión de certificados SSL automáticos con Cert-manager y encriptación de secretos usando SOPS. Además, se integra una capa de observabilidad completa con Prometheus, Grafana y Loki para el monitoreo y registro de logs.
Finalmente, la infraestructura incluye herramientas de autenticación centralizada (Authelia), un registrador de imágenes OCI local con Spegel y controladores de acceso web mediante Traefik. El enfoque en la automatización se extiende a scripts y Taskfiles para facilitar el despliegue y mantenimiento, inspirado en proyectos comunitarios como homeops y onedr0p, priorizando la eficiencia y la seguridad en un entorno no empresarial.
- Despliegue de clúster Kubernetes inmutable en hardware doméstico o virtualizado
- Gestión automatizada de aplicaciones mediante GitOps con sincronización continua
- Implementación de almacenamiento escalable S3/MinIO para backups y objetos
- Observabilidad completa con métricas, logs y trazas para diagnóstico
- Seguridad perimetral y gestión de secretos encriptados centralizados
- Autenticación unificada para múltiples servicios internos y externos
- Uso de Talos OS para nodos inmutables y seguros sin disco local
- Arquitectura GitOps con FluxCD para despliegues declarativos y auditables
- Stack completo de bases de datos nativas de nube (Cloudnative PG, Dragonfly)
- Red definida por políticas con Cilium y enrutamiento seguro con Traefik
- Encriptación de secretos con SOPS integrando Bitwarden como almacén externo
- Observabilidad unificada con Prometheus, Grafana y Loki preconfigurados
- Dependencia de hardware específico (MinisForum) o virtualización Proxmox para Talos
- Configuración compleja no apta para usuarios sin experiencia en Kubernetes avanzado
- Algunos componentes marcados como TODO o versiones antiguas en Features Old
- Requiere herramientas CLI externas (Talosctl, SOPS, Taskfile) para gestión
- No incluye Dockerfiles nativos, requiere imágenes OCI o contenedores predefinidos
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Talos OS instalado sobre hardware compatible o Proxmox con nocloud. Necesita configurar GitOps con un repositorio remoto para FluxCD. Se recomienda usar SOPS y Age para encriptar secretos antes del despliegue. Verificar compatibilidad de drivers de almacenamiento (OpenEBS) según el backend de disco. Asegurar DNS dinámico para Authelia y Cert-manager.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.