
ldapwarden
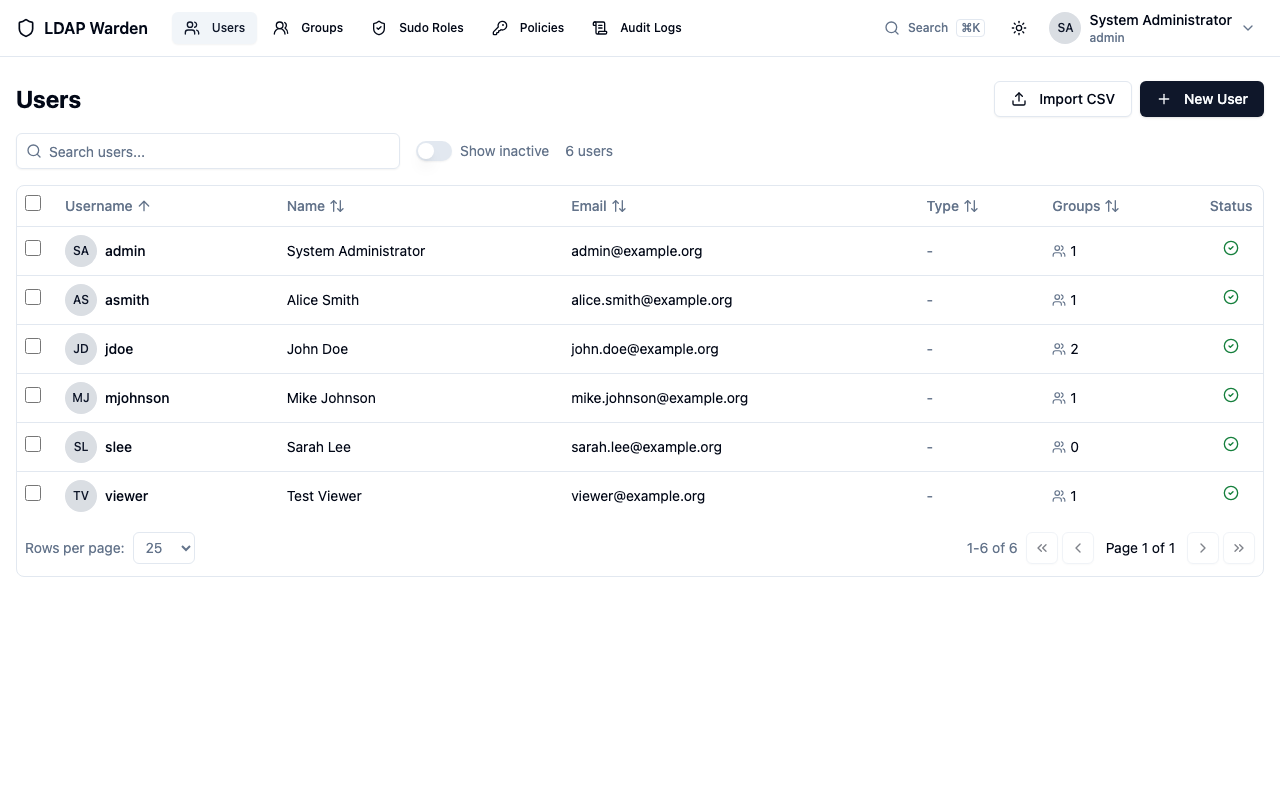
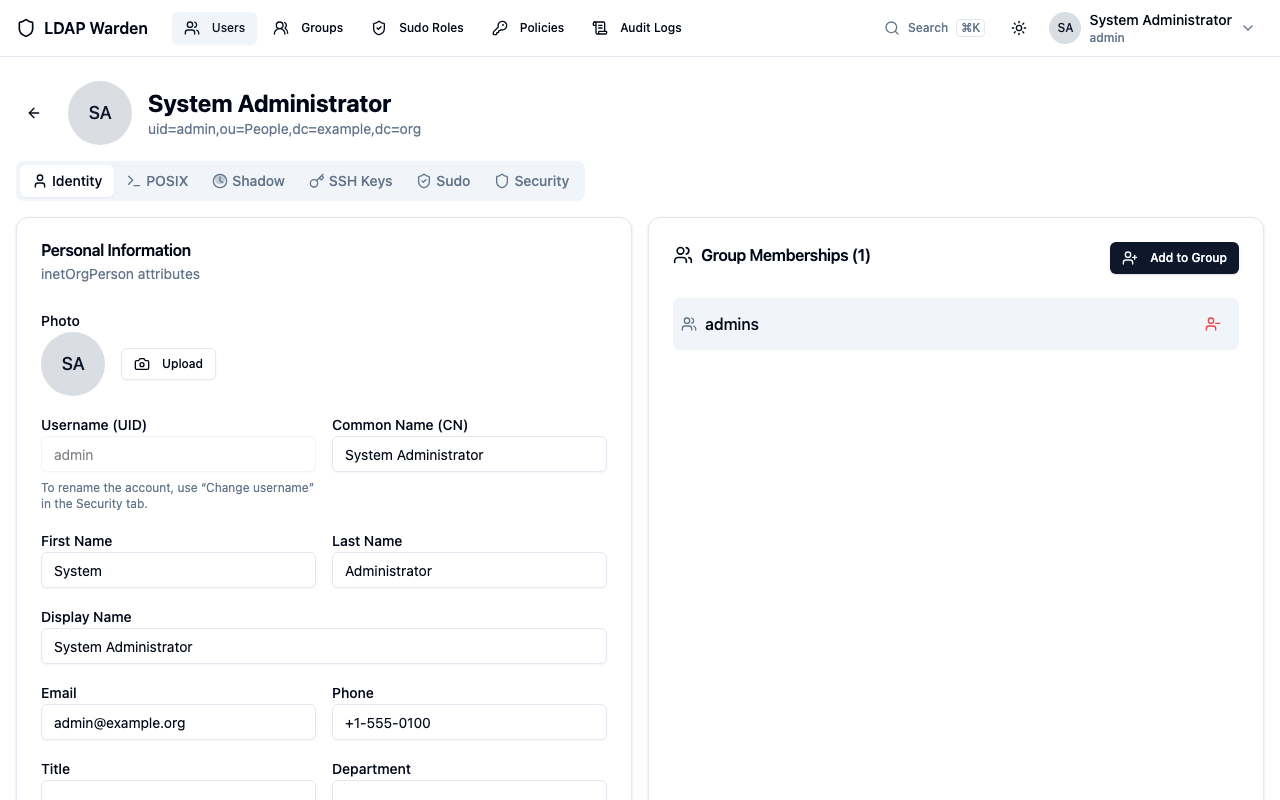
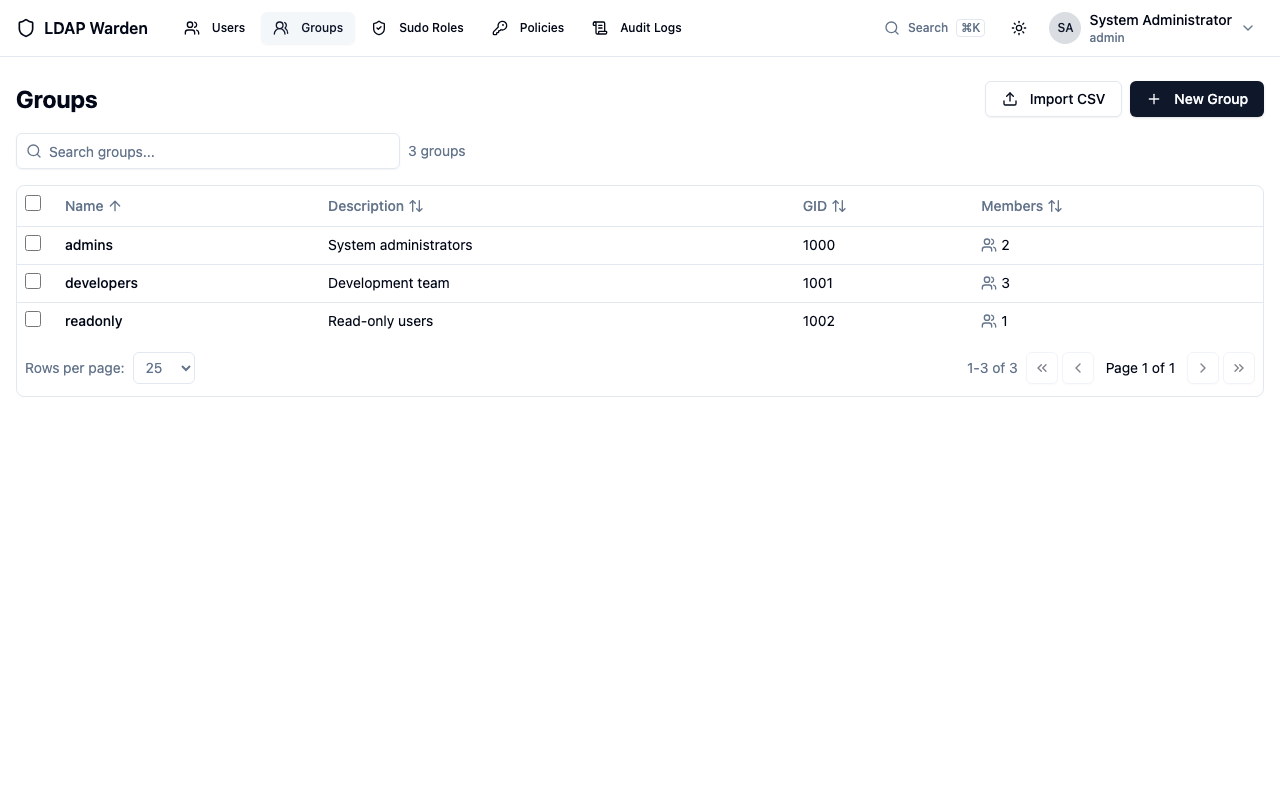
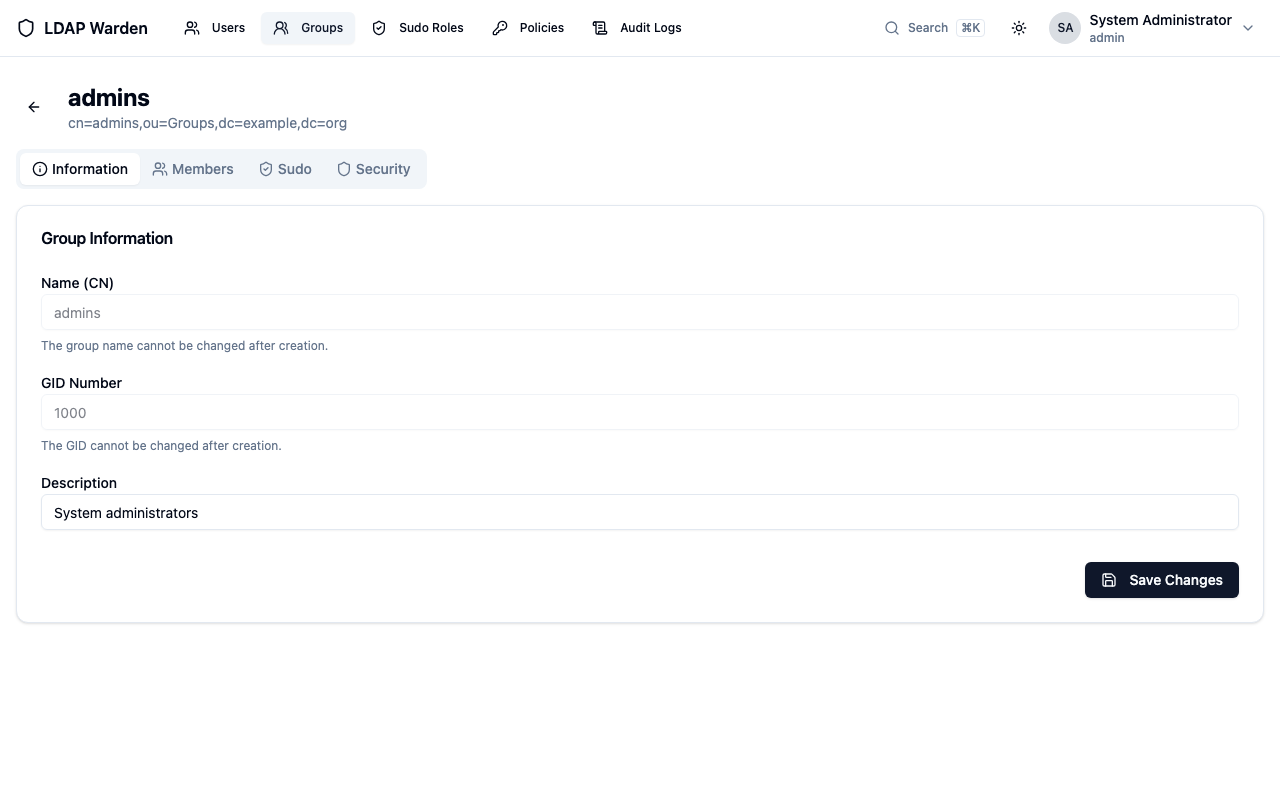
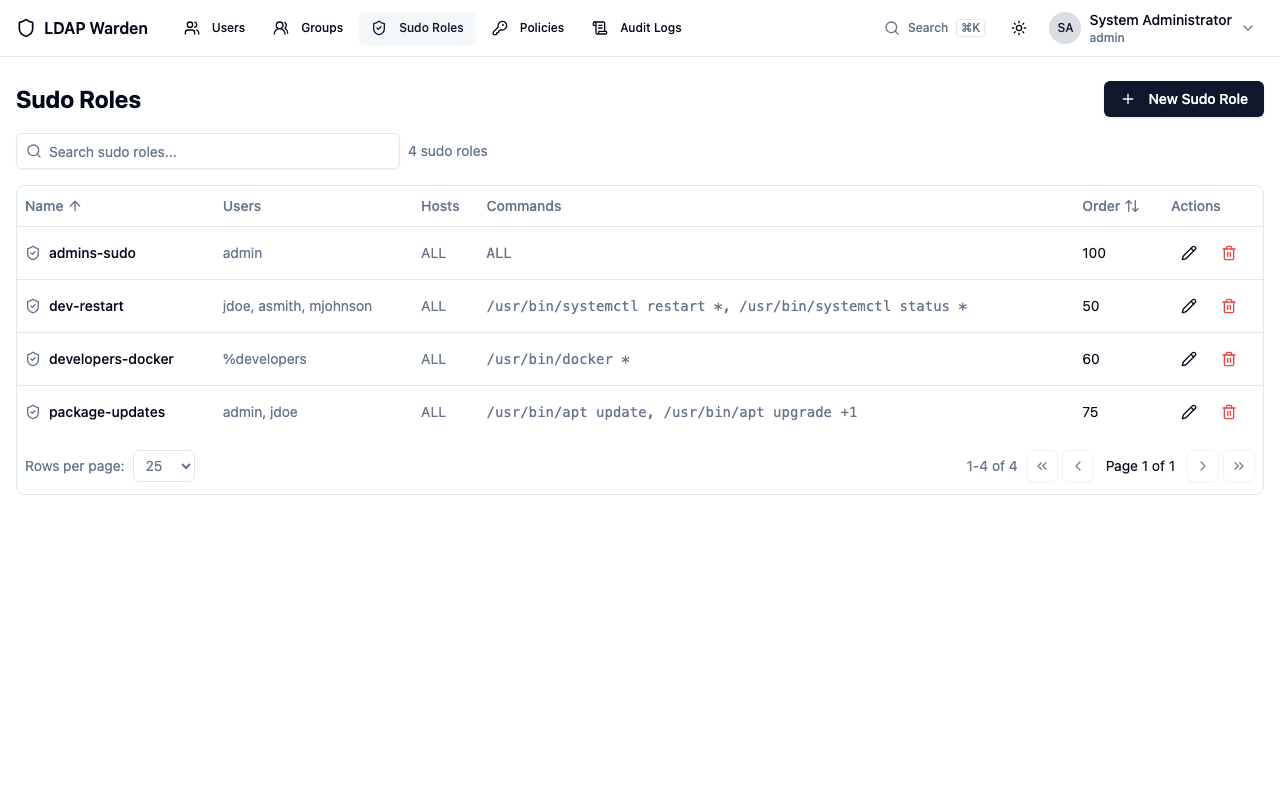
LDAP Warden es una interfaz web open-source para administrar directorios LDAP. Permite gestionar usuarios, grupos y roles sudo con registro de auditoría detallado y control de acceso basado en roles.
Ficha actualizada 25 sept 2026, 20:03 · upstream 25 sept 2026, 19:39 · release 2026.08.31.055850
Qué es ldapwarden
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
LDAP Warden es una herramienta moderna de administración de directorios LDAP construida con Next.js, React y Go. Proporciona una interfaz web intuitiva para gestionar usuarios, grupos y roles sudo sin la complejidad típica de las herramientas tradicionales de administración LDAP. La aplicación se integra con servidores OpenLDAP (versión 2.6 o superior) y utiliza PostgreSQL para almacenar sesiones, registros de auditoría e historial de tareas.
La plataforma incluye un sistema robusto de control de acceso basado en roles (RBAC), permitiendo definir administradores y usuarios de solo lectura basados en la membresía de grupos LDAP. Además, ofrece una interfaz modular que habilita o deshabilita características según el esquema LDAP subyacente, como soporte para Samba, políticas de contraseñas o gestión de claves SSH.
El despliegue es sencillo mediante Docker Compose, incluyendo un stack preconfigurado con OpenLDAP y PostgreSQL. La aplicación prioriza la seguridad por defecto, implementando limitación de intentos por IP, encabezados de seguridad HTTP y validación estricta de secretos en modo producción. Es ideal para entornos que requieren una gestión centralizada y segura de identidades en infraestructuras Linux o Samba.
- Gestión centralizada de usuarios y grupos en directorios OpenLDAP sin editar archivos directamente
- Configuración y auditoría de roles sudo mediante el esquema LDAP sudoers
- Implementación de políticas de contraseñas (ppolicy) y gestión de expiraciones automáticas
- Integración con Samba para mapeo de grupos y cuentas en entornos Linux/Windows híbridos
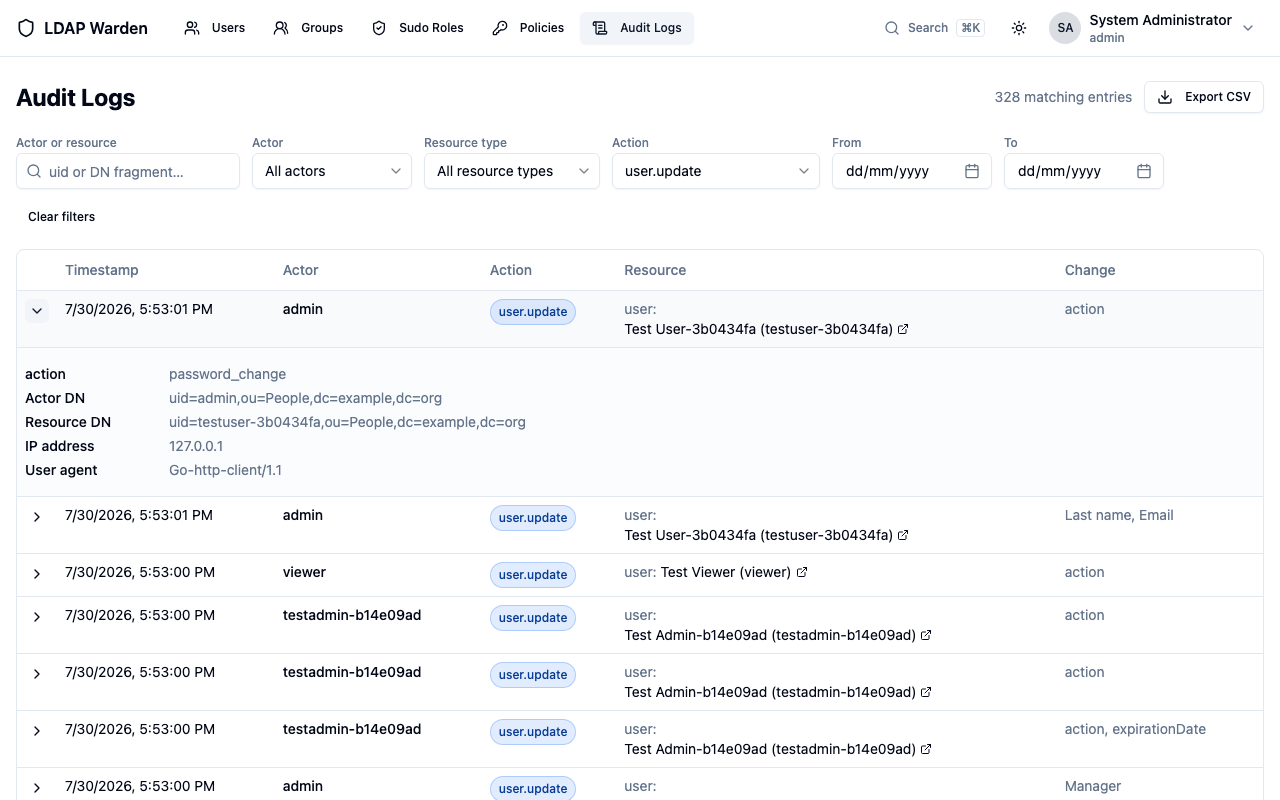
- Auditoría forense de cambios en el directorio con logs detallados en PostgreSQL exportables a CSV
- Gestión de claves SSH públicas almacenadas directamente en los objetos LDAP
- Interfaz moderna y reactiva construida con React, Tailwind CSS y soporte para temas claro/oscuro
- Auditoría completa de cambios en PostgreSQL con diffs antes/después por atributo
- Soporte nativo para esquemas LDAP complejos como ppolicy, sudoers y netgroups
- Despliegue simplificado mediante Docker Compose con stack incluido (OpenLDAP + PostgreSQL)
- Seguridad reforzada con limitación de intentos, CSP headers y control estricto de sesiones
- Modularidad para habilitar/deshabilitar características según el esquema LDAP instalado
- Requiere OpenLDAP 2.6 o superior para funcionalidades completas de expiración de cuentas (pwdEndTime)
- La unicidad de uidNumber/gidNumber no está garantizada por defecto sin configurar el overlay unique
- El modo de desarrollo (DEV_MODE) deshabilita validaciones de secretos y debe eliminarse en producción
- Las notificaciones por email requieren configuración manual de SMTP y credenciales válidas
- La gestión de CORS requiere listas explícitas de orígenes adicionales si el frontend está separado
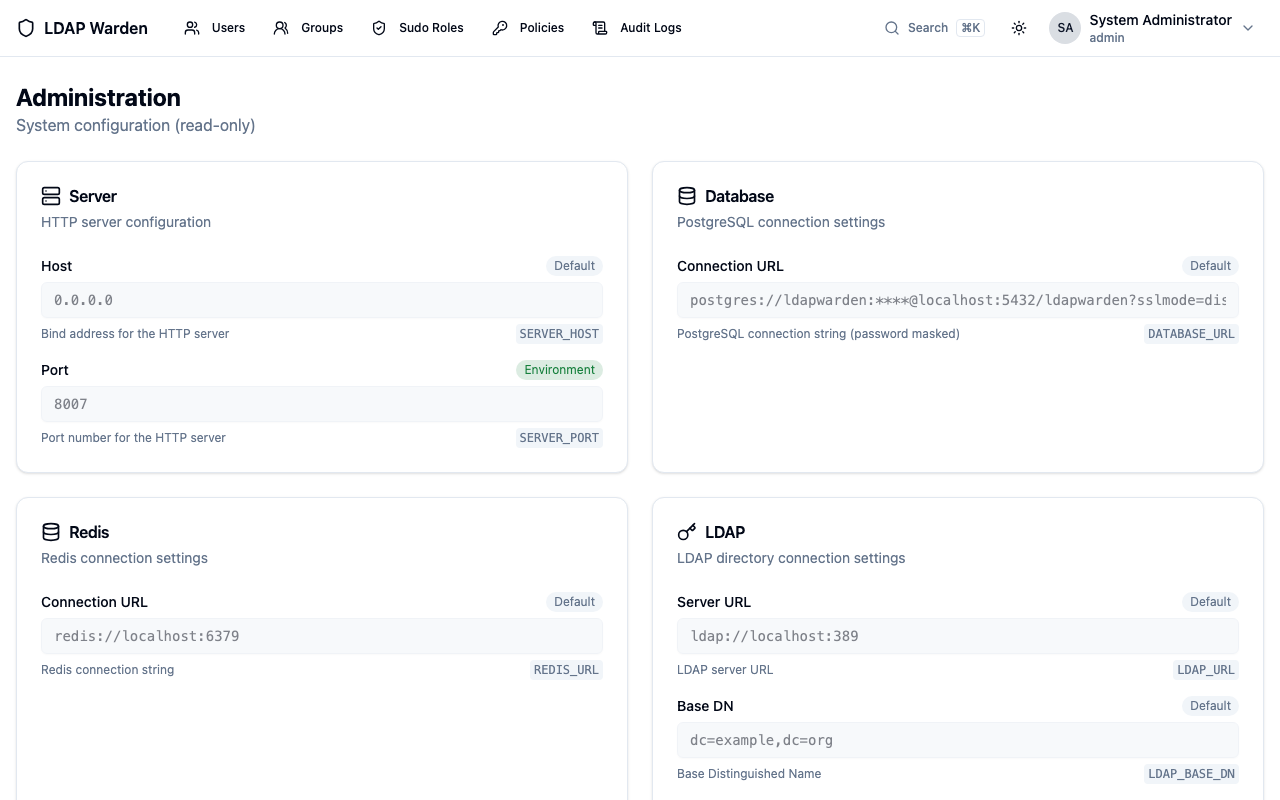
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para un despliegue seguro, elimine LDAPWARDEN_DEV_MODE=1 y establezca un SESSION_SECRET único. Asegúrese de usar HTTPS en la variable LDAPWARDEN_PUBLIC_URL. Verifique que su servidor OpenLDAP sea versión 2.6 o superior para habilitar políticas de expiración. Configure el overlay unique si necesita garantizar unicidad numérica estricta. Defina correctamente los orígenes CORS y las IPs de proxies confiables en las variables de entorno correspondientes antes de iniciar la aplicación en producción.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.