
lab-in-a-box
Laboratorio auto-alojado para identidad, infraestructura y gobernanza con 26 contenedores, automatización de ciclo de vida, RBAC simulado, observabilidad completa y LLM local. Despliegue un comando sin configuración manual.
Ficha actualizada 23 sept 2026, 19:48 · upstream 23 sept 2026, 19:41 · release v1.0.0
Qué es lab-in-a-box
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
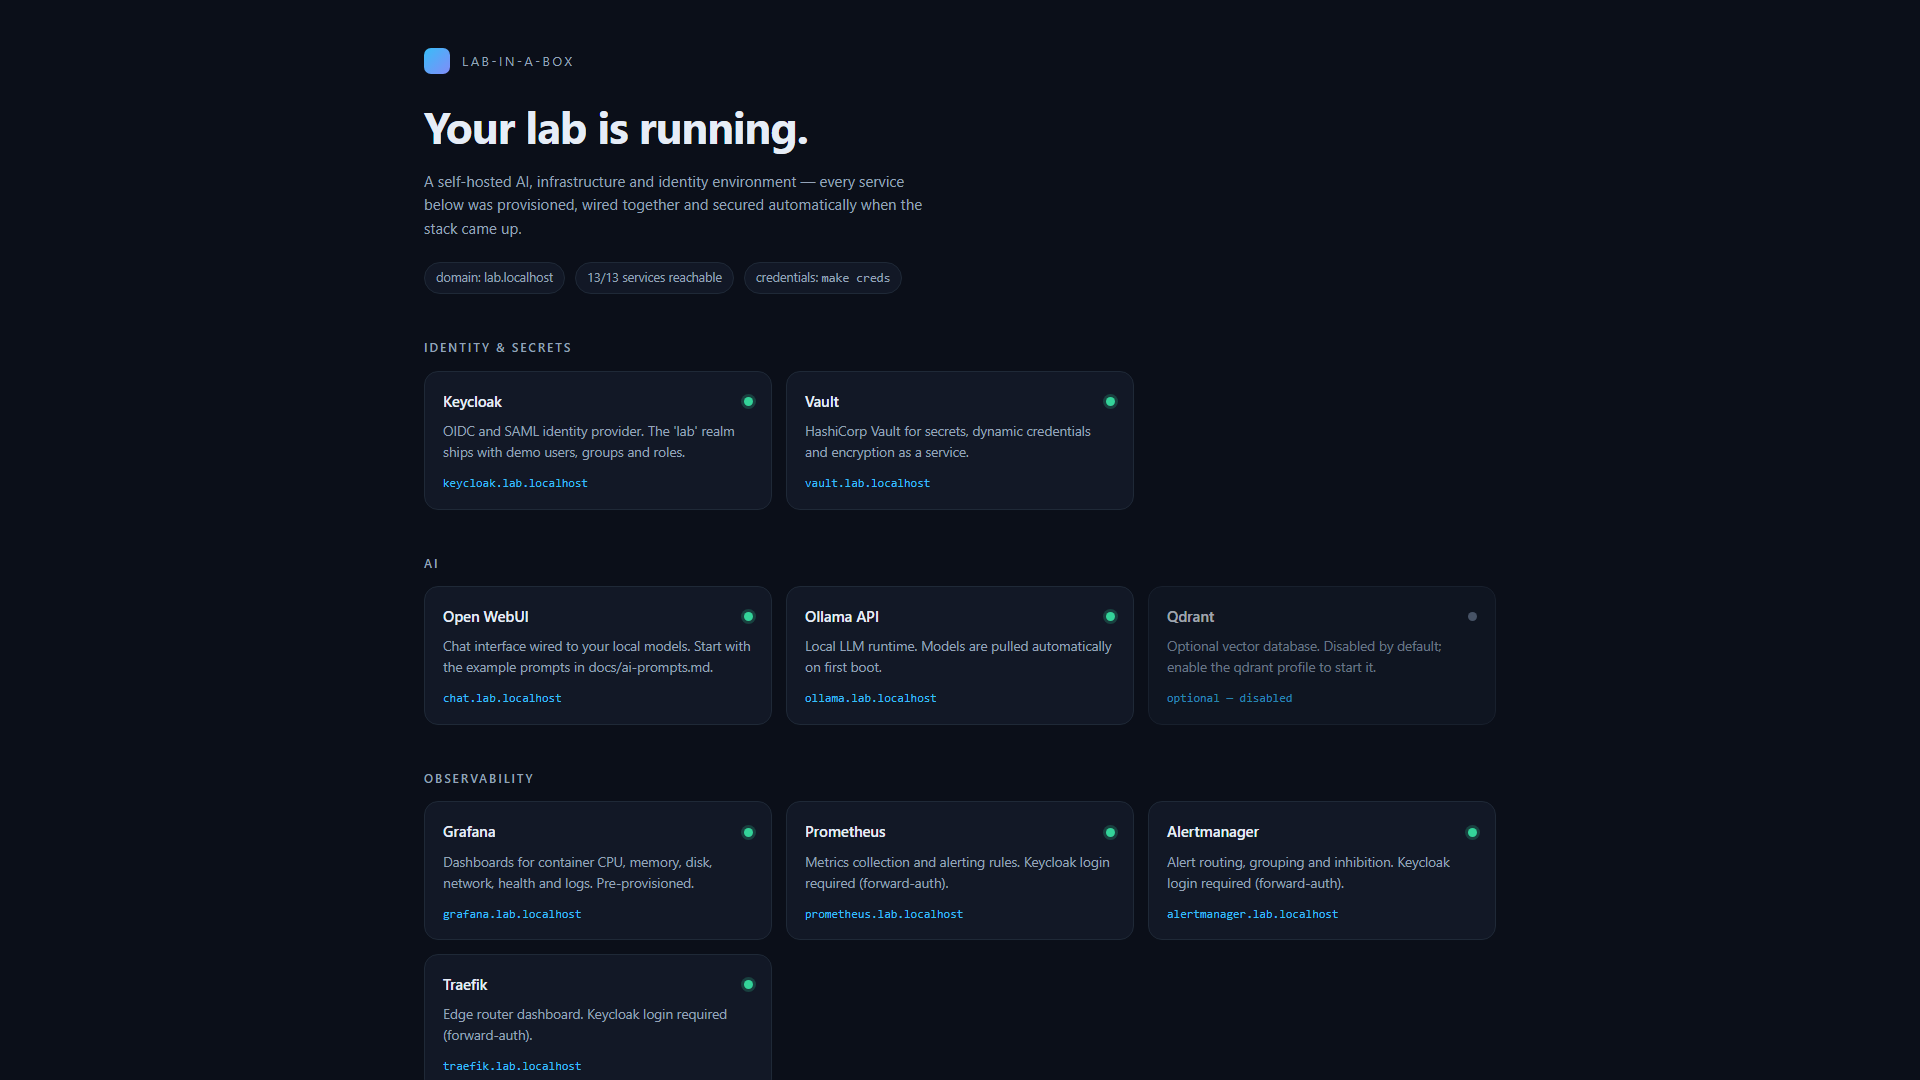
Lab-in-a-box es una plataforma auto-alojada diseñada para crear laboratorios de identidad, infraestructura y gobernanza mediante Docker Compose v2.20+. Incluye por defecto 26 contenedores que provisionan automáticamente identidad (Keycloak), gestión de secretos (Vault), observabilidad (Prometheus, Grafana, Loki), almacenamiento de objetos (MinIO), hosting Git (Gitea) y un modelo LLM local (Ollama). La arquitectura implementa segmentación de red en cinco redes Docker aisladas para aplicar principios zero-trust básicos.
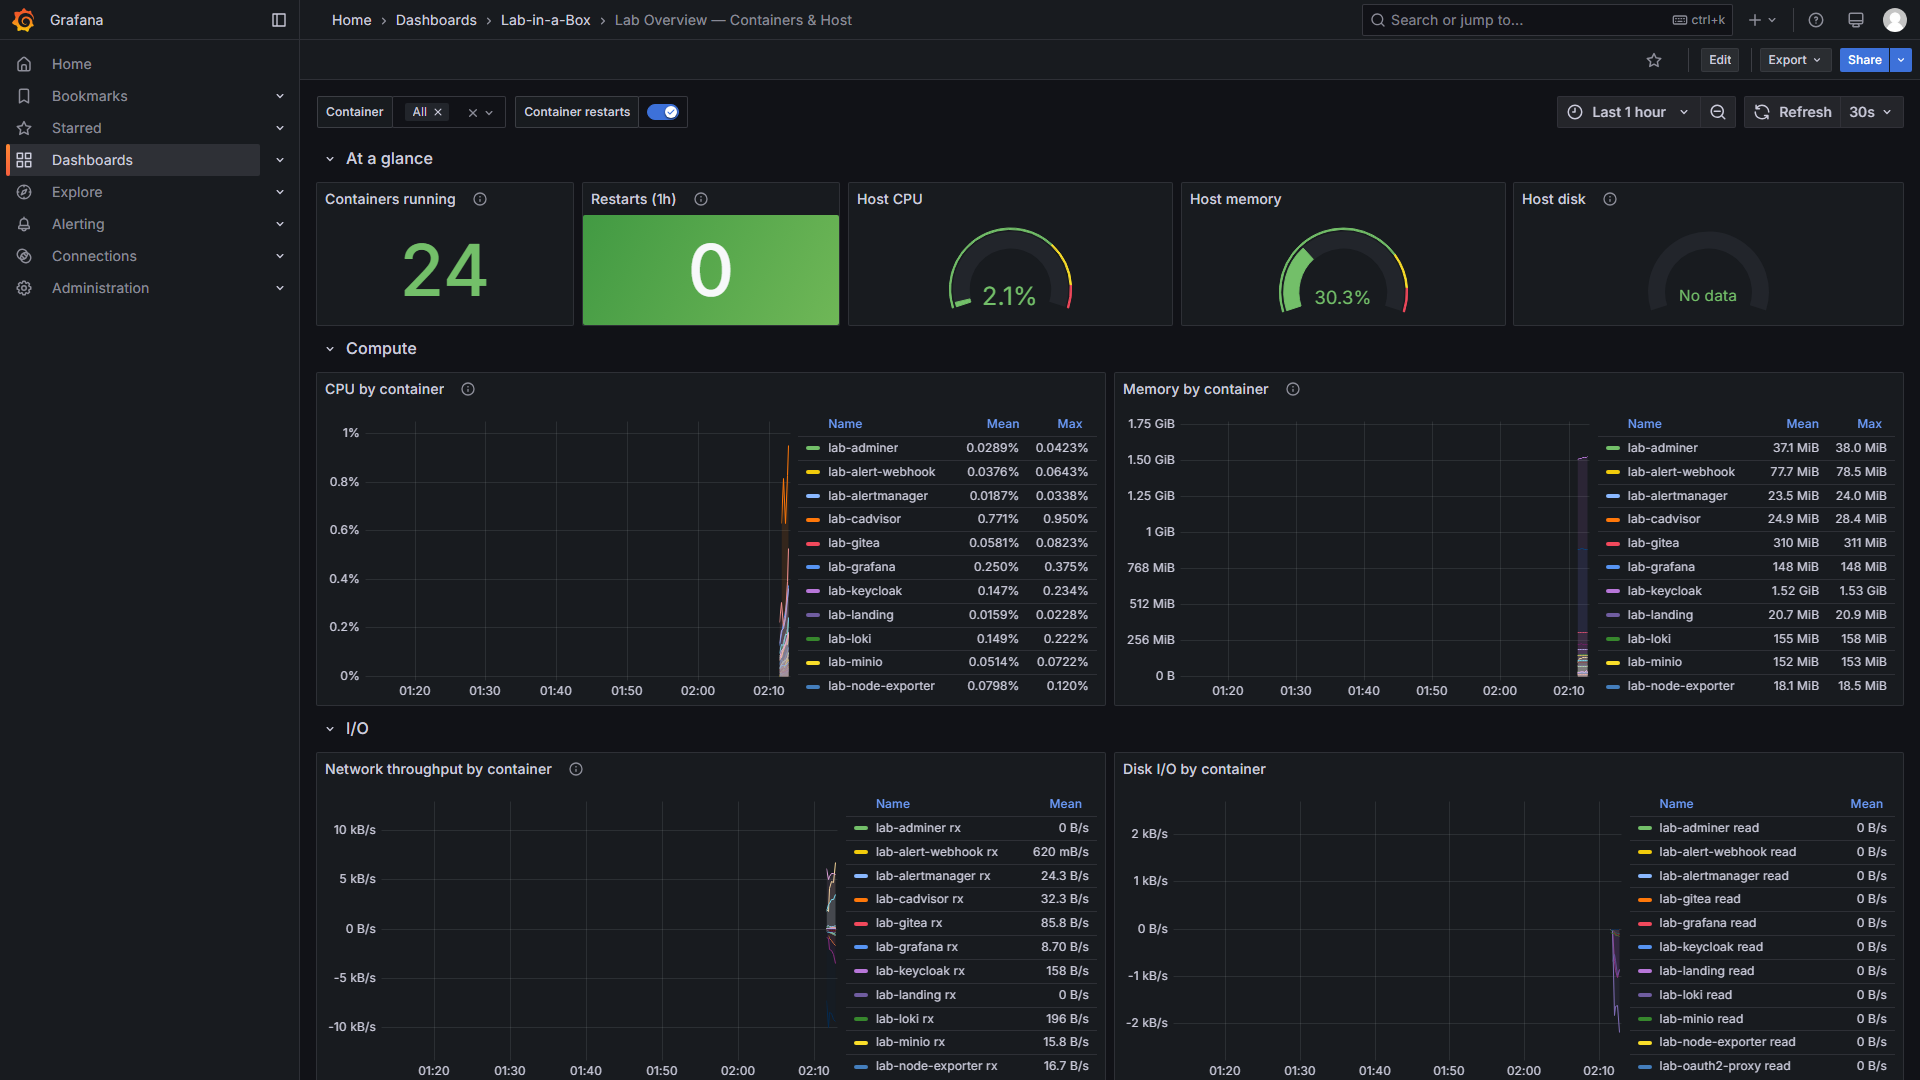
El repositorio destaca por su capacidad de automatización completa: desde la creación del realm de identidad hasta la conexión entre servicios, sin intervención manual. Incluye flujos de trabajo para ciclo de vida de identidad (joiner/mover/leaver), simulador RBAC para auditoría de accesos y campañas de revisión de acceso con evidencia retenida. Los dashboards de observabilidad vienen preconfigurados con métricas en tiempo real y reglas evaluando.
La plataforma está documentada como mucho para leer como para ejecutar, explicando cada decisión técnica y trade-off entre entorno de laboratorio y producción. Incluye herramientas operativas como Portainer, pgAdmin, Adminer, backups automáticos y un Makefile autoexplicativo que facilita la gestión del entorno.
- Laboratorio de identidad con automatización de ciclo de vida (joiner/mover/leaver) y revocación explícita de sesiones
- Simulación RBAC para auditoría de accesos explicando fuentes de cada grant en tiempo real
- Gestión de secretos con Vault, políticas ACL por rol y AppRole para máquinas
- Observabilidad completa con dashboards provisionados y logs centralizados en Loki
- Plataforma AI local con LLM vía Ollama y Open WebUI para pruebas de modelos
- Hosting Git privado con Gitea, buckets en MinIO y acciones CI/CD habilitadas
- Despliegue un comando único sin configuración manual ni edición de hosts file
- Segmentación de red explícita en cinco redes Docker para aislamiento lógico de servicios
- Automatización de ciclo de vida de identidad con revocación de tokens y auditoría redactada
- Dashboards de observabilidad preconfigurados con 4 paneles y 11 reglas evaluando
- Soporte nativo para modelos LLM locales con Qdrant opcional para retrieval
- Traefik como reverse proxy con TLS automático, rate limiting y headers de seguridad
- Credenciales de desarrollo por defecto que requieren rotación antes de manejar datos sensibles
- Acceso al socket Docker confiable (lab_socket) no aislado completamente para producción
- Red AI sin aislamiento completo del DB de identidad en algunos escenarios de red
- Dependencia de WSL2/OrbStack en Windows/macOS para gestión adecuada de memoria
- No es una arquitectura zero-trust enterprise completa, solo demostración local
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar `make up` con generación de credenciales únicas. Rotar credenciales administrativas antes de producción y recrear volúmenes si cambia el password en .env. Evitar acceso directo al socket Docker en entornos sensibles. Considerar que es un entorno local, no una arquitectura enterprise completa.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.