
Krawl
Krawl es un servidor de engaño web cloud-native que crea aplicaciones falsas con vulnerabilidades simuladas para detectar atacantes y crawlers. Utiliza IA para generar plantillas HTML, datos aleatorios y ofrece un dashboard en tiempo real para analizar actividad maliciosa, banlistas federadas y fore
Ficha actualizada 27 sept 2026, 18:03 · upstream 27 sept 2026, 17:07 · release v2.4.0
Qué es Krawl
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
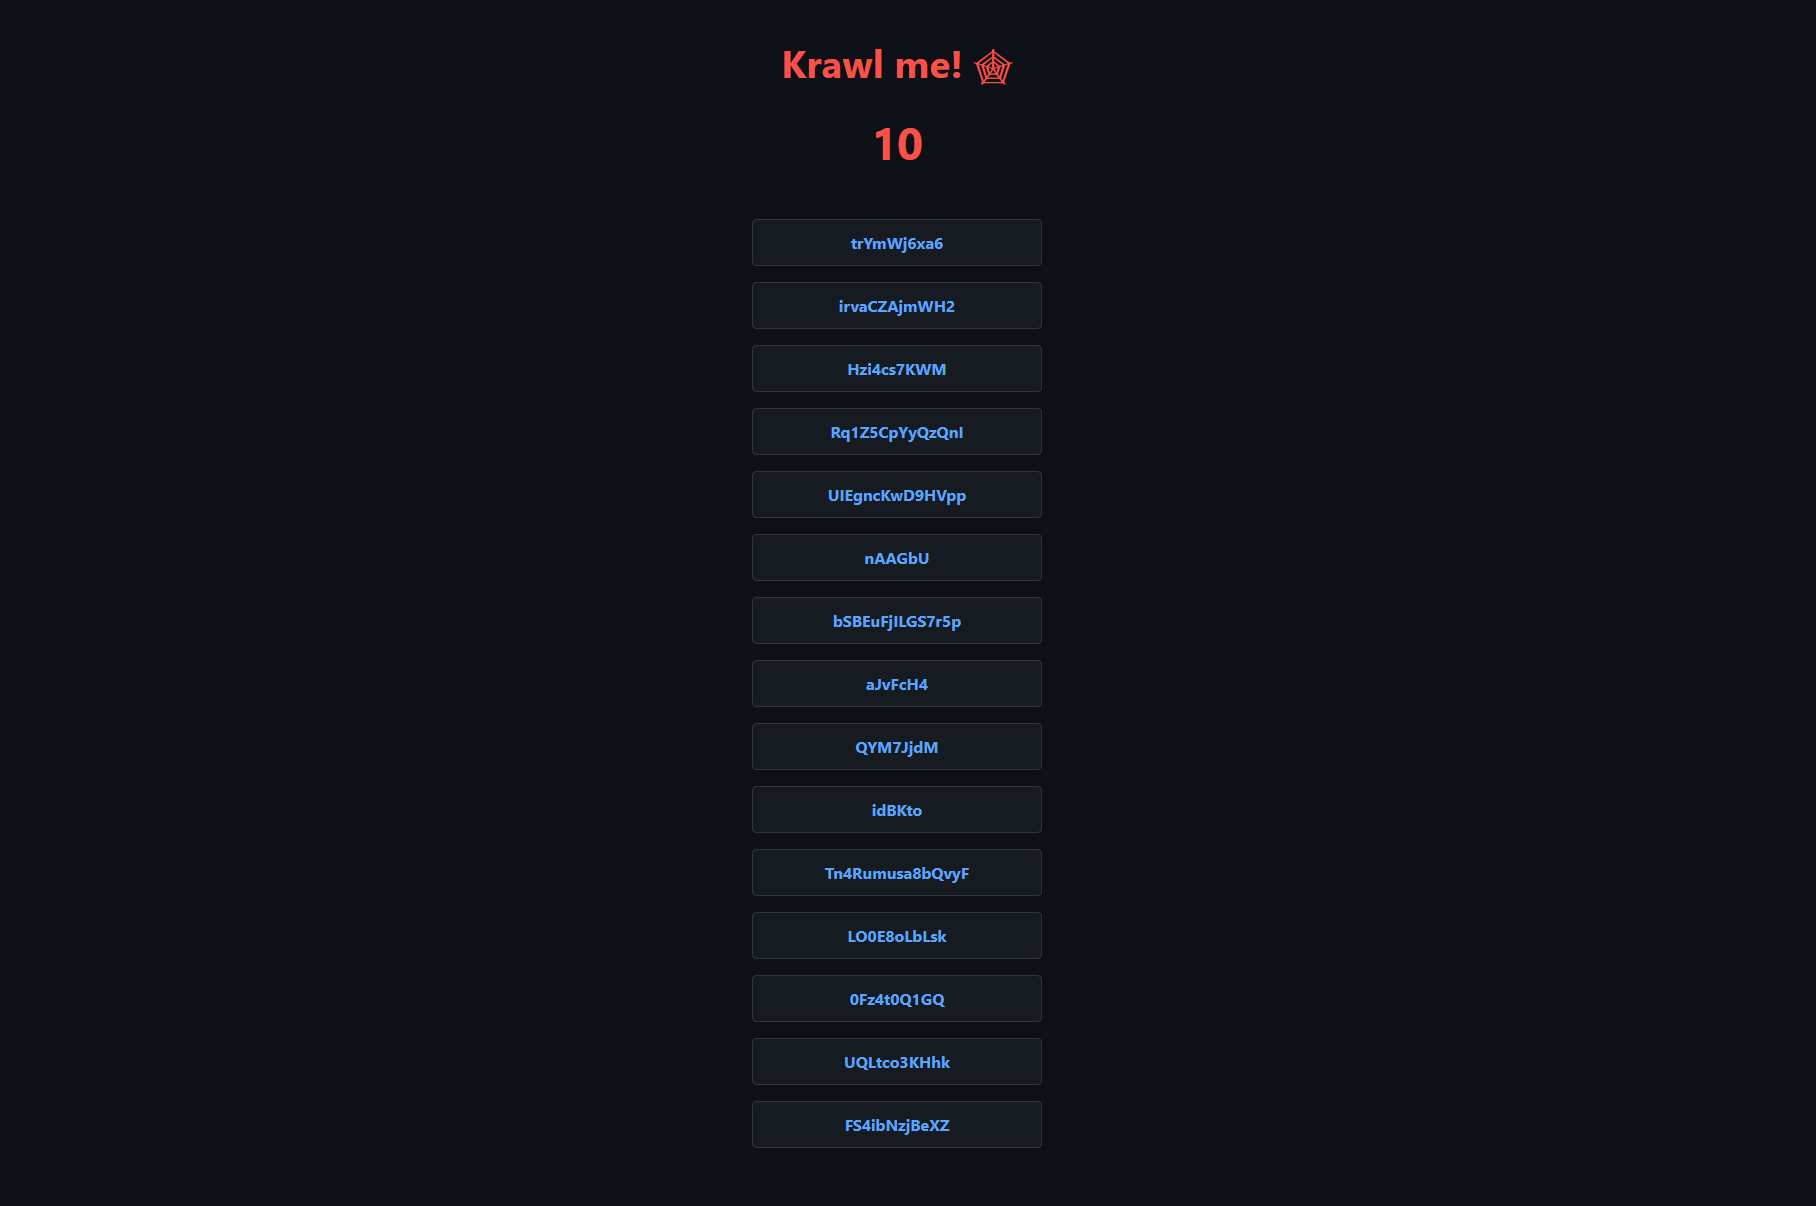
Krawl es una solución cloud-native diseñada para detectar, retrasar y analizar la actividad de atacantes y crawlers web mediante el despliegue de aplicaciones falsas con vulnerabilidades de bajo nivel. Utiliza frameworks como Next.js y FastAPI en Python, integrando bases de datos PostgreSQL y Redis para gestionar datos y caché. El sistema genera páginas de engaño realistas con credenciales falsas y tokens canario, permitiendo distinguir comportamiento malicioso del tráfico legítimo.
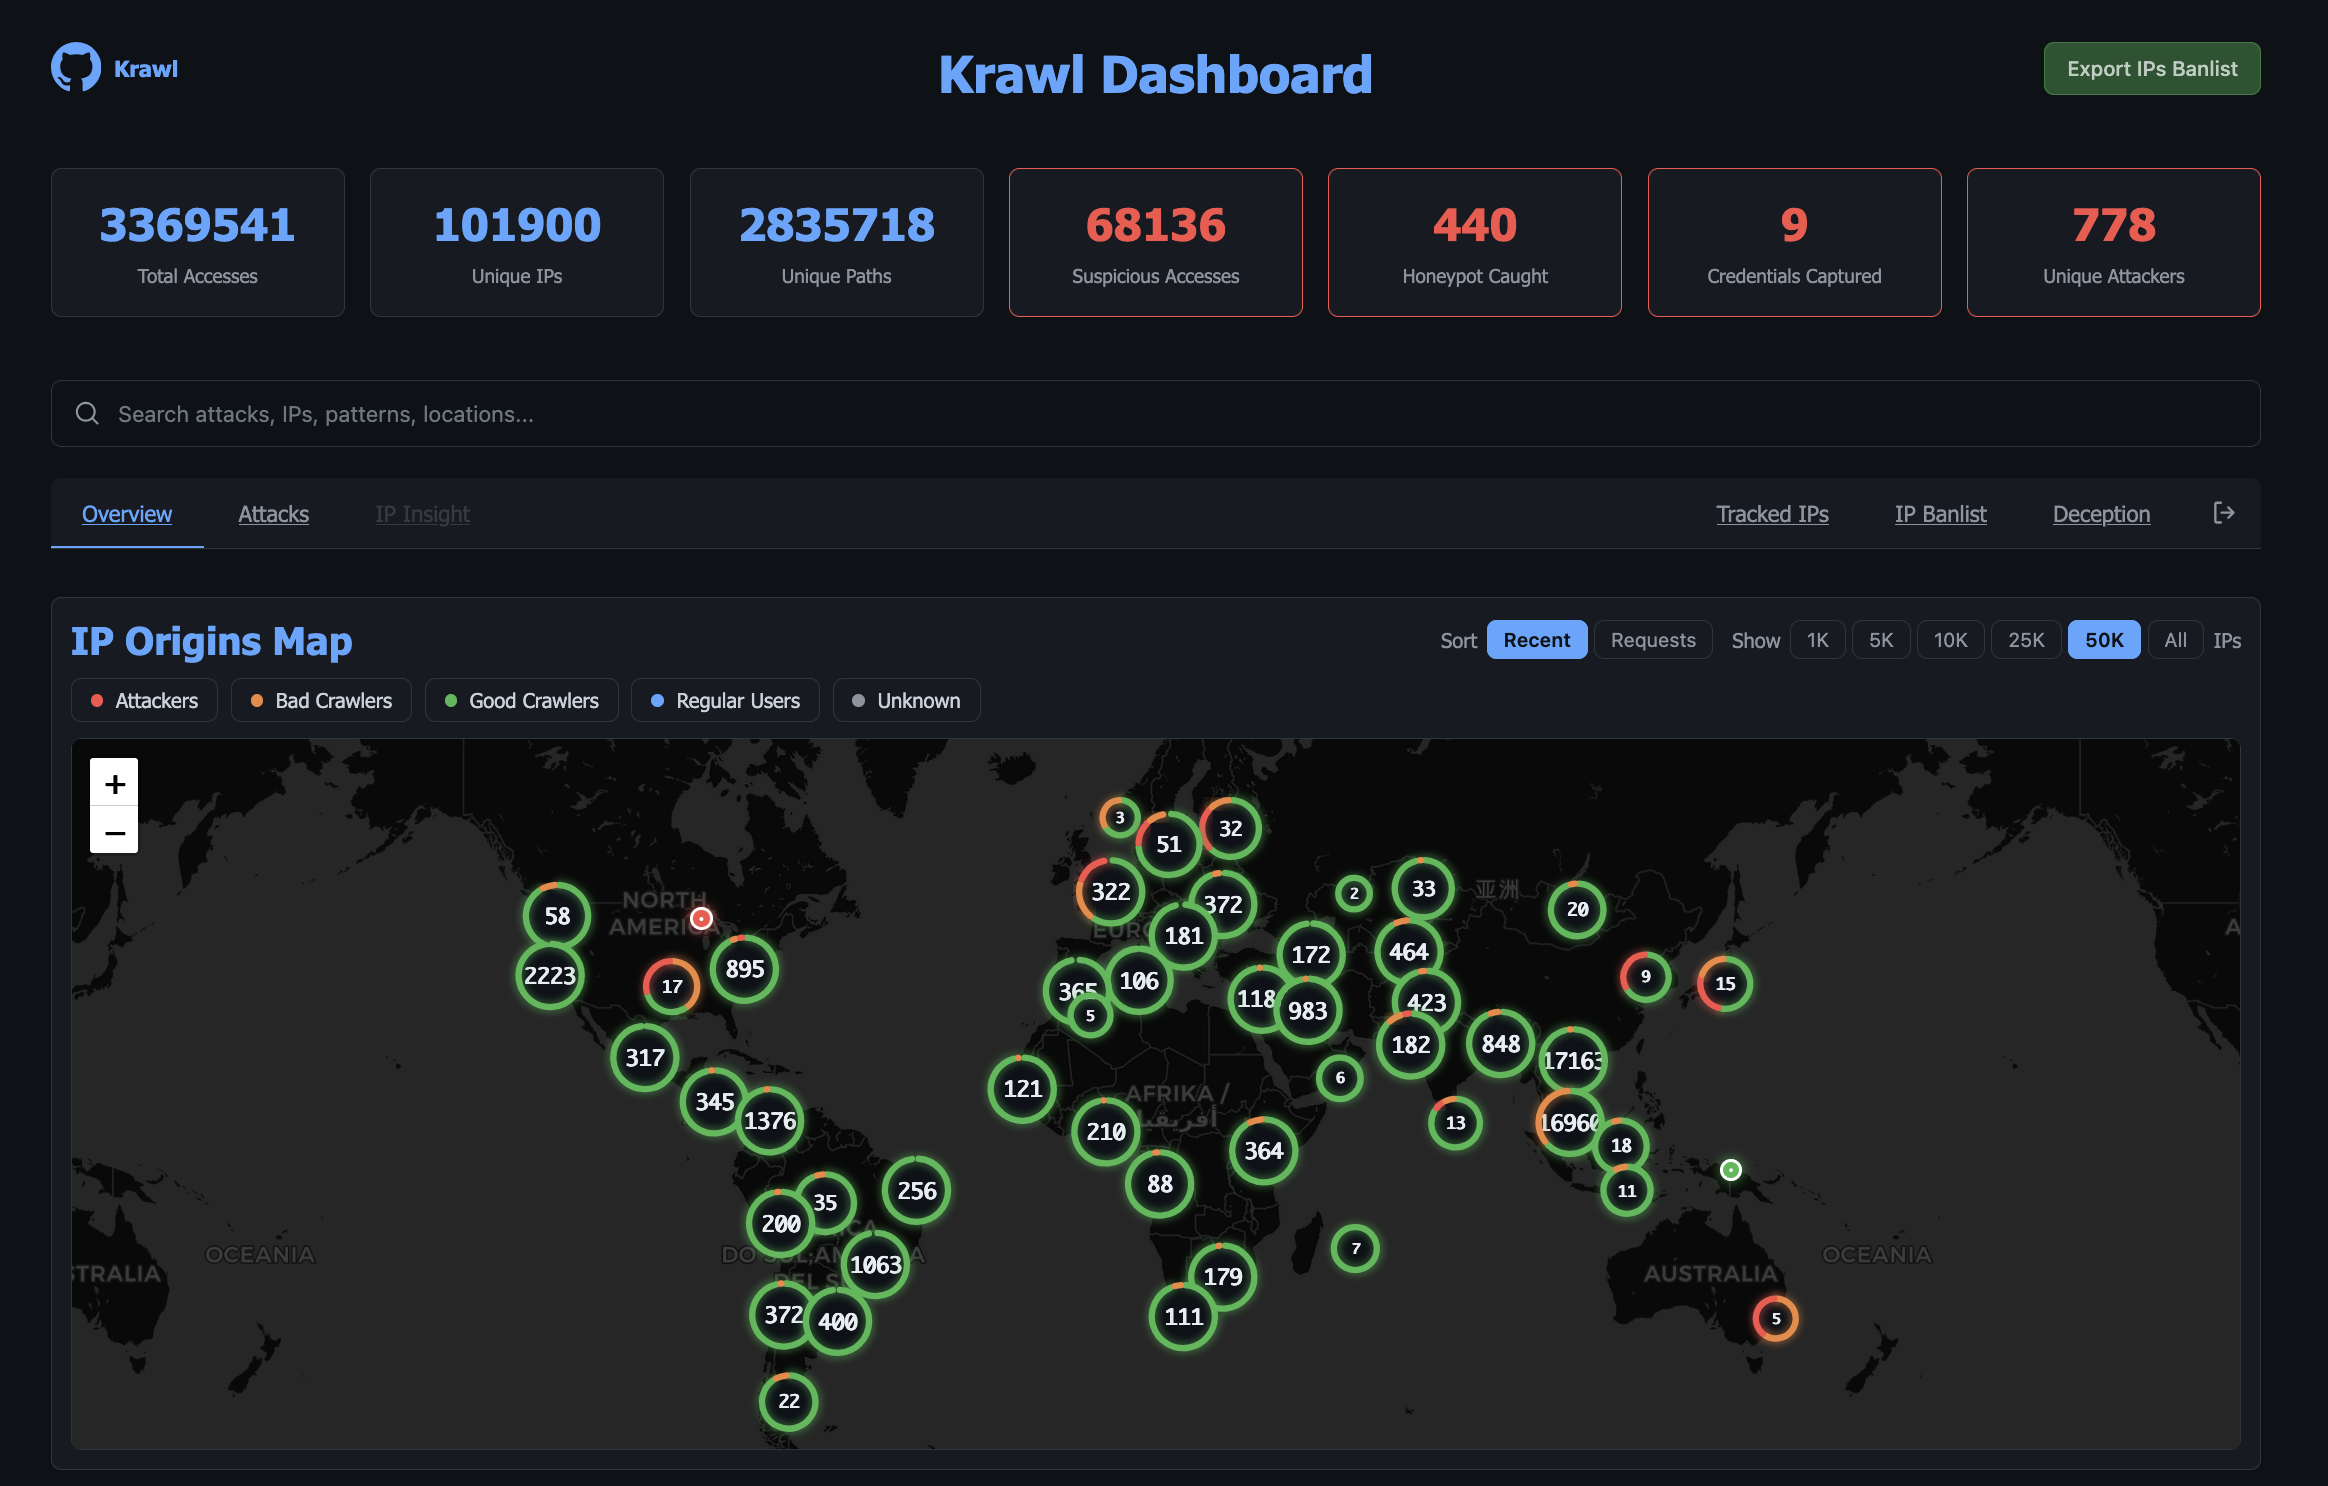
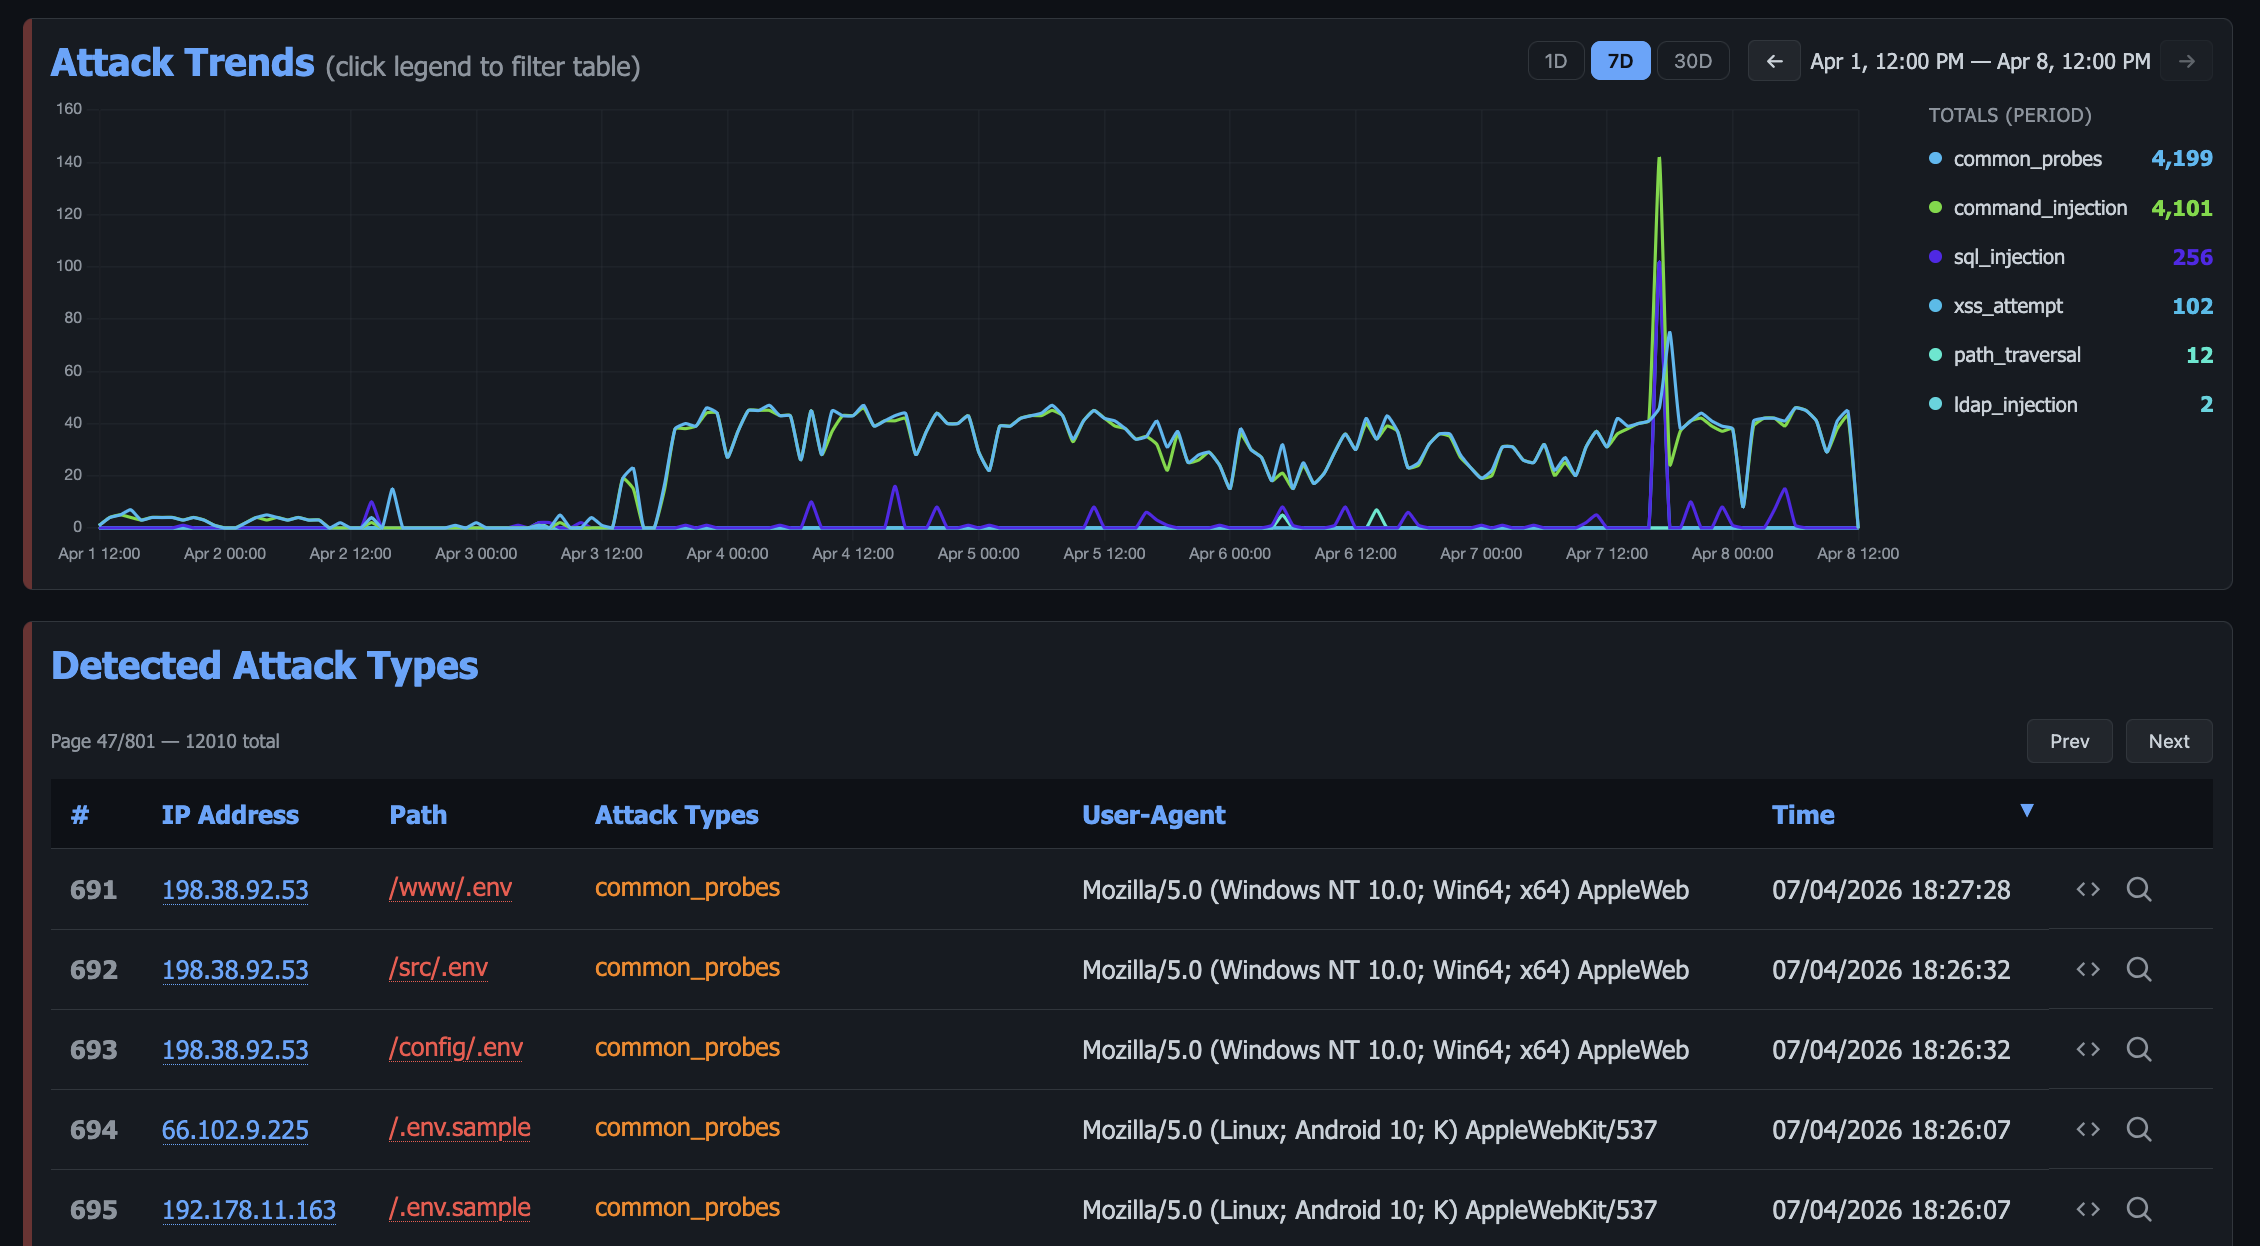
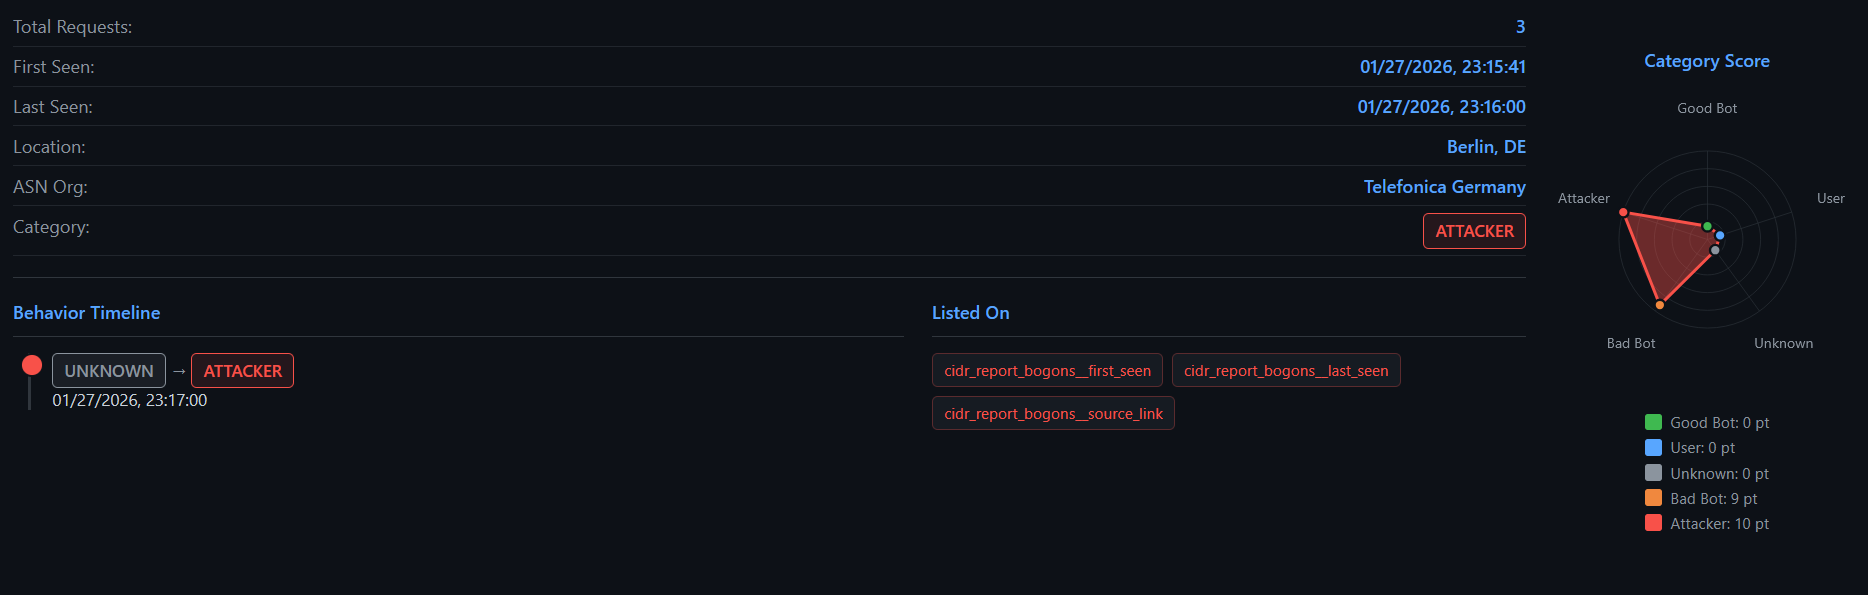
Dispone de dos modos de despliegue: Standalone (SQLite) para entornos de desarrollo o homelabs, y Scalable (PostgreSQL + Redis) para producción con escalado horizontal. Incluye un dashboard oculto por defecto que ofrece mapas de calor de IPs, análisis de ataques SQLi/XSS y gestión de banlistas. La herramienta soporta despliegues nativos en Kubernetes mediante Helm y permite federar listas de bloqueo entre instancias.
- Detección y rastreo de actividad maliciosa desde atacantes y crawlers web
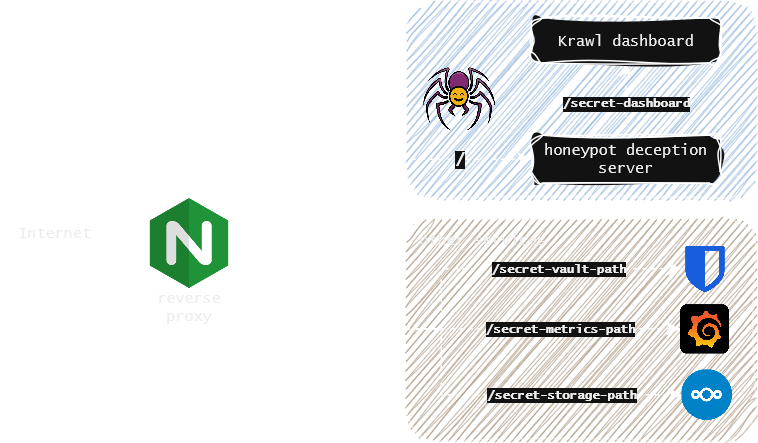
- Protección de servicios reales detrás de un reverse proxy o CDN
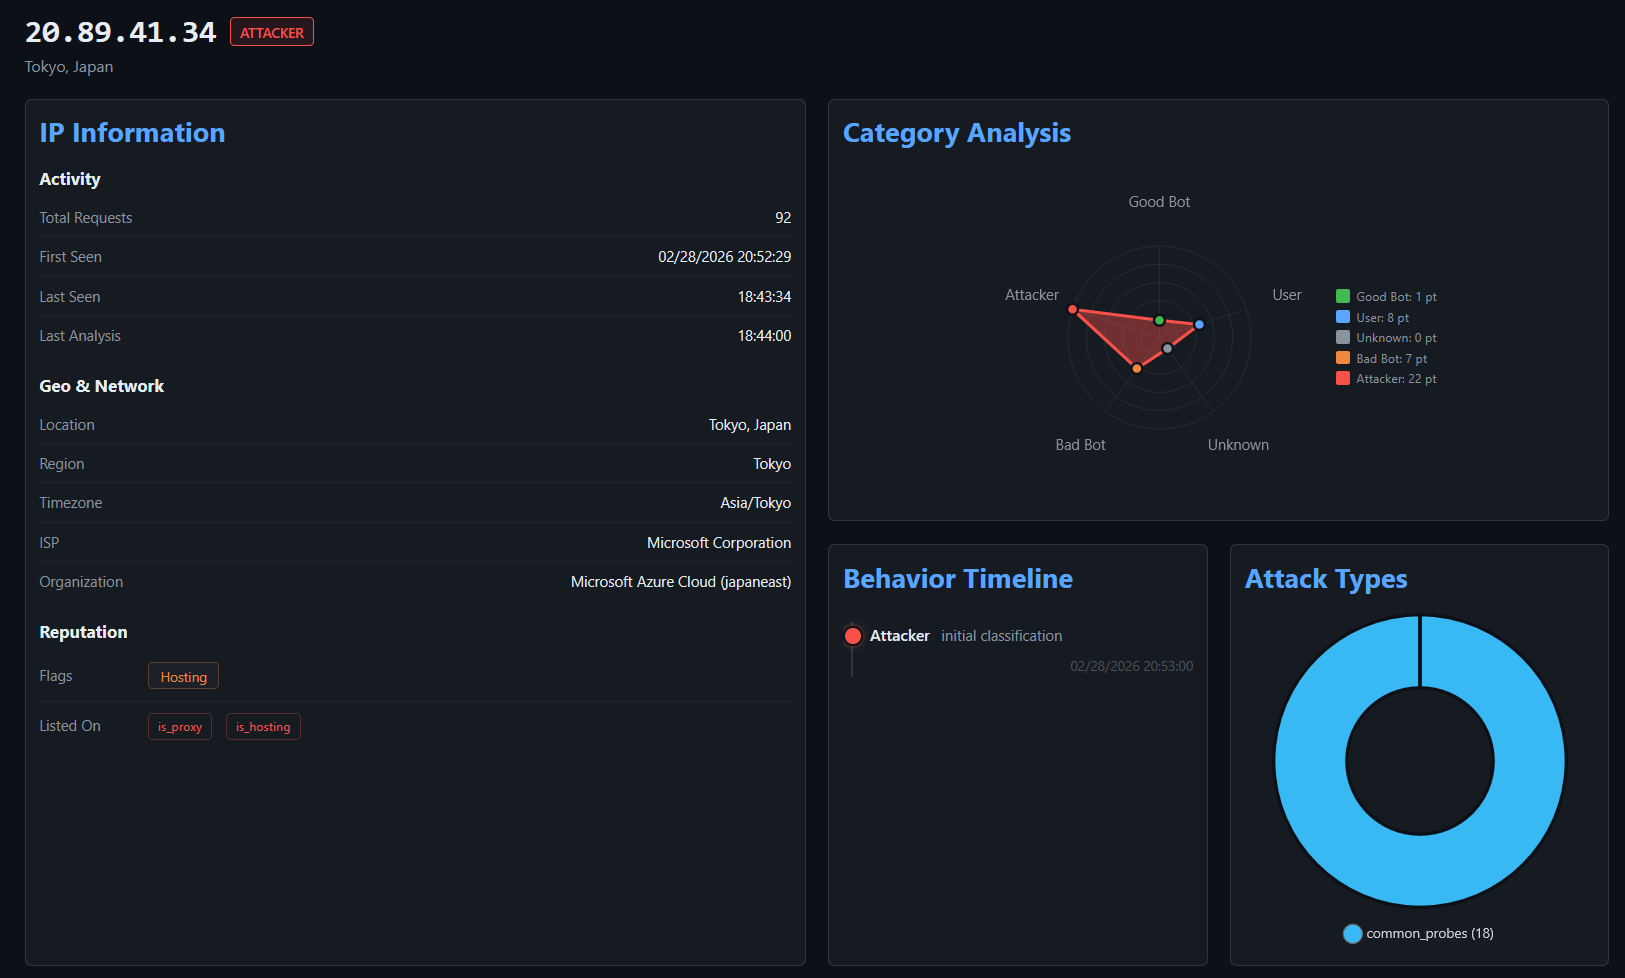
- Análisis forense de IPs con geolocalización y reputación en el dashboard
- Gestión federada de banlistas para bloquear actores conocidos globalmente
- Generación dinámica de superficies de ataque falsas mediante IA
- Generación de páginas de engaño realistas utilizando plantillas HTML generadas por IA
- Dashboard oculto por defecto con rutas secretas aleatorias para evitar escaneo
- Arquitectura escalable horizontal con caché multi-tier en Redis y PostgreSQL
- Integración nativa con Kubernetes, Helm y Docker Compose para despliegue rápido
- Requiere configuración manual de credenciales seguras al iniciar en modo Scalable por defecto
- Modo Standalone limitado a un solo contenedor sin escalado horizontal
- Dependencia de recursos externos (PostgreSQL, Redis) obligatoria en modo Scalable
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Cambiar las contraseñas por defecto antes del despliegue en producción es crítico. Utilice el modo Standalone para entornos de desarrollo o homelabs y el modo Scalable con PostgreSQL y Redis para cargas de trabajo productivas. Despliegue detrás de un reverse proxy o CDN para ocultar la superficie de ataque real. Configure rutas secretas aleatorias para el dashboard y active la federación de banlistas si se requiere bloqueo global.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.