
Knoten
Knoten es una herramienta P2P basada en WireGuard que establece túneles cifrados directos entre máquinas sin depender de un servidor central de tráfico, ideal para redes internas seguras.
Ficha actualizada 27 sept 2026, 11:36 · upstream 27 sept 2026, 11:21 · release sin release detectada
Qué es Knoten
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
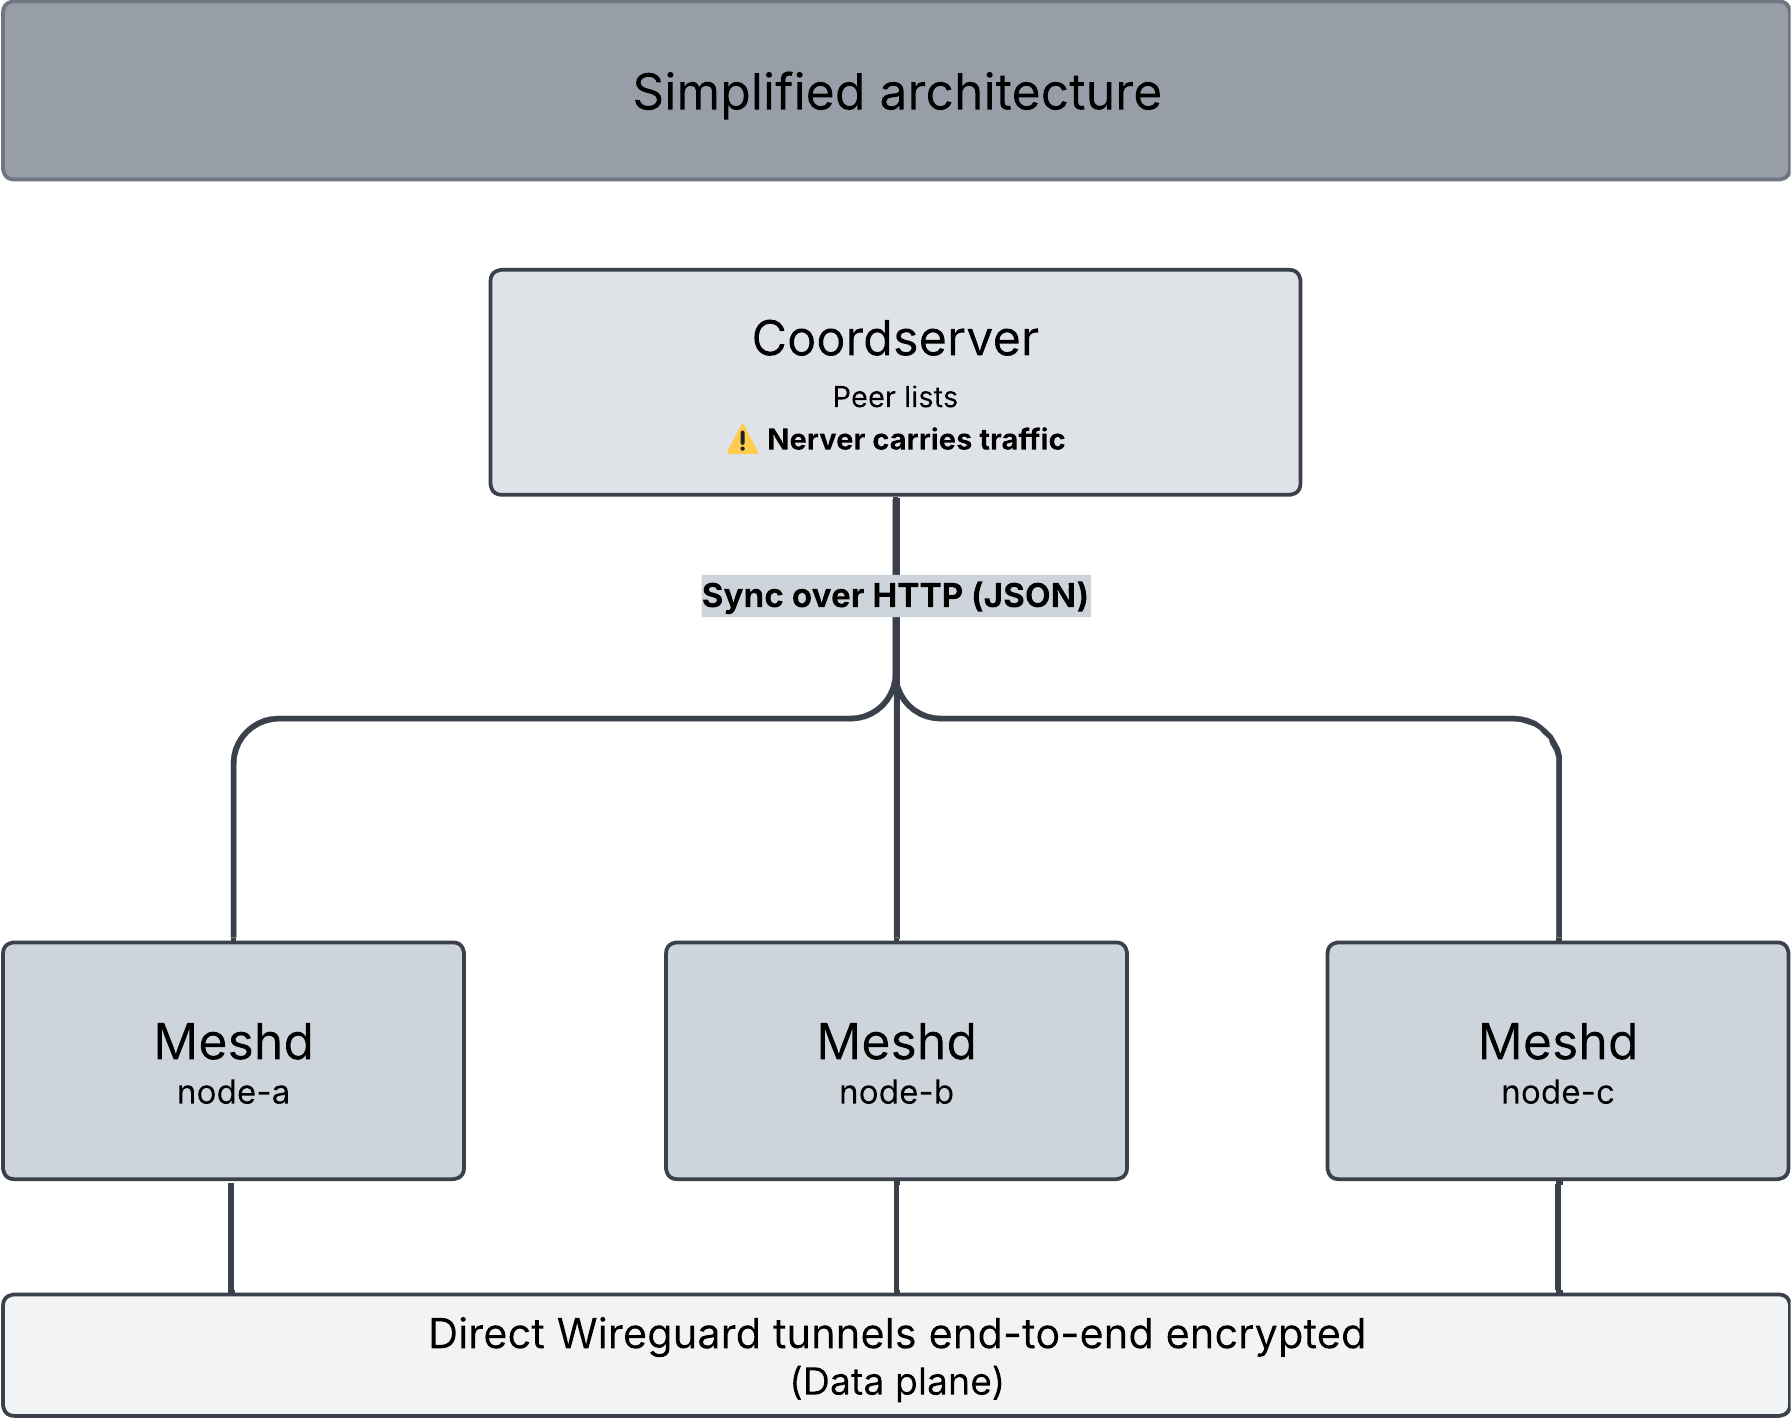
Knoten conecta dispositivos mediante túneles WireGuard directos y cifrados, eliminando la necesidad de funnelling a través de un servidor VPN central. La arquitectura permite que el tráfico fluya directamente entre pares, con una capa de coordinación opcional que solo gestiona descubrimiento e identidad.
El proyecto está escrito en Go 1.26+ y utiliza SQLite como base de datos ligera. Ofrece dos modos de despliegue: coordinado, que requiere un servidor central para la gestión de identidad, y autónomo, donde cada nodo configura manualmente sus pares. El diseño es minimalista, con solo dos binarios estáticos y una base de datos SQLite.
La herramienta genera configuraciones WireGuard automáticamente y soporta actualizaciones atómicas sin interrumpir conexiones activas. Está en fase alpha, por lo que las APIs y formatos pueden cambiar entre versiones.
- Conectar servidores en diferentes redes privadas sin exponer puertos al internet público
- Crear una red interna segura entre máquinas virtuales o contenedores distribuidos geográficamente
- Establecer túneles directos para aplicaciones que requieren baja latencia y cifrado extremo a extremo
- Implementar soluciones de acceso remoto sin depender de infraestructura VPN tradicional
- Arquitectura P2P real donde el tráfico fluye directamente entre nodos, no por un servidor central
- Uso de WireGuard para cifrado robusto y bajo consumo de recursos
- Diseño minimalista con solo dos binarios Go estáticos y una base de datos SQLite
- Capacidad de funcionar sin servidor coordinador si todos los nodos tienen IPs públicas accesibles
- No soporta actualmente nodos detrás de NAT, requiriendo direcciones IP directamente accesibles
- El servidor coordinador utiliza HTTP sin TLS por defecto, necesitando un proxy inverso para seguridad
- Proyecto en fase alpha con posibles cambios en APIs y formatos de archivo entre versiones
- No hay soporte oficial para sistemas operativos no Linux
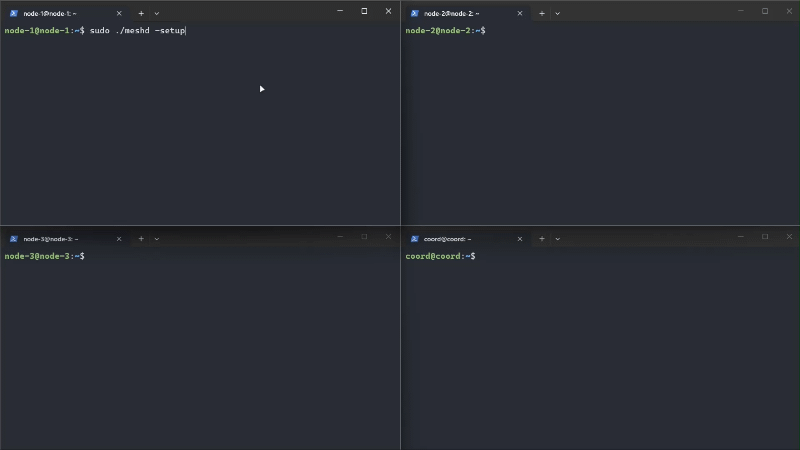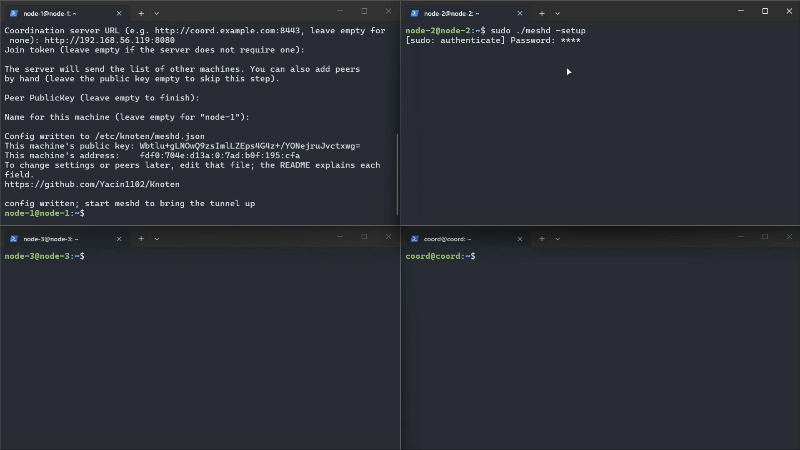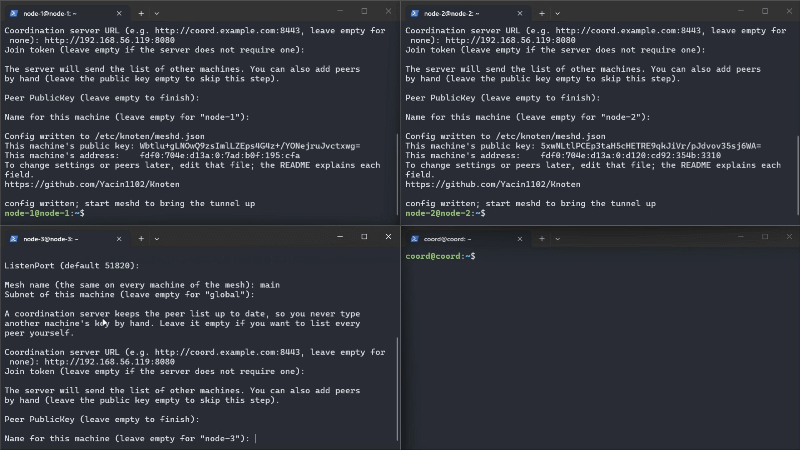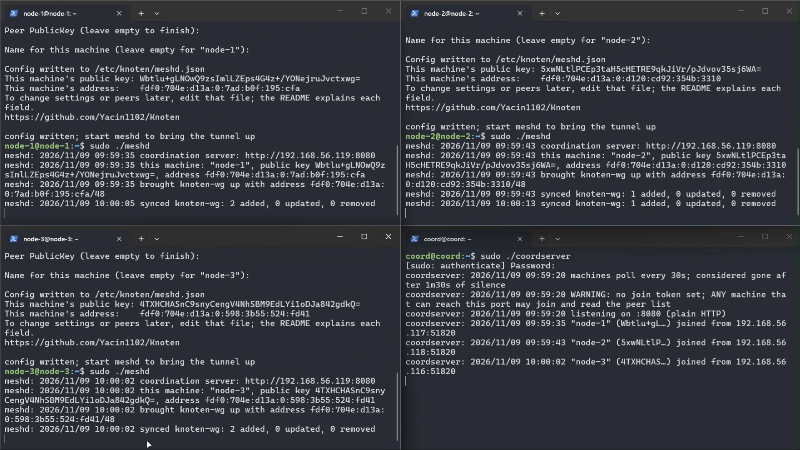
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar wireguard-tools en todos los nodos antes de ejecutar la herramienta. Configurar un proxy inverso con TLS delante del servidor coordinador si se expone a internet. Asegurar permisos 0600 en archivos de configuración y claves privadas. Considerar el uso de systemd para gestionar los servicios meshd de forma persistente.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.