
knock-knock
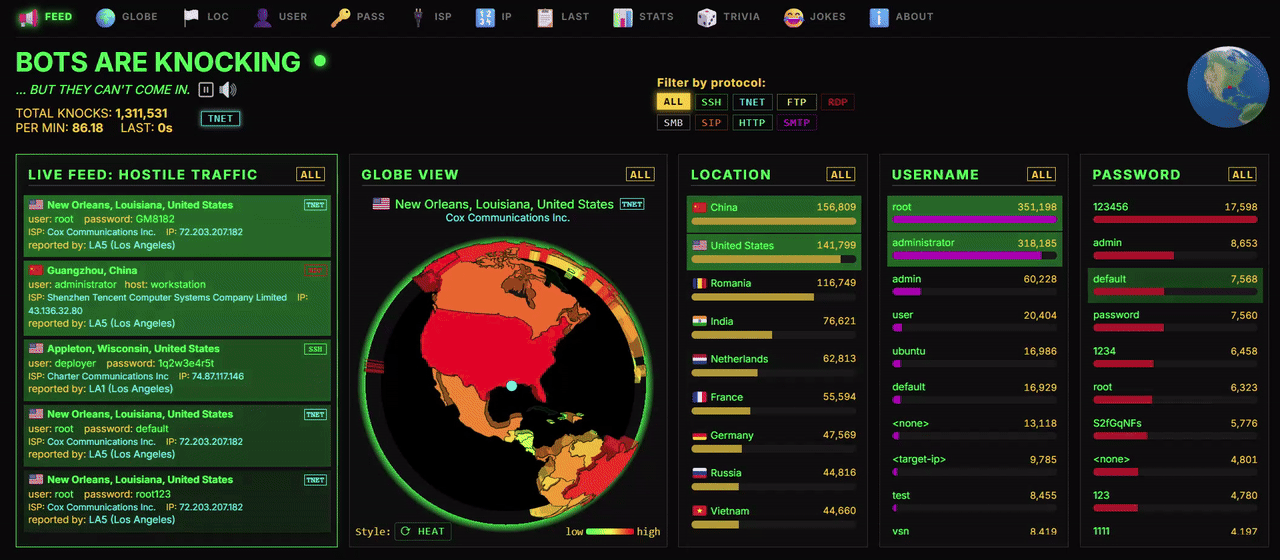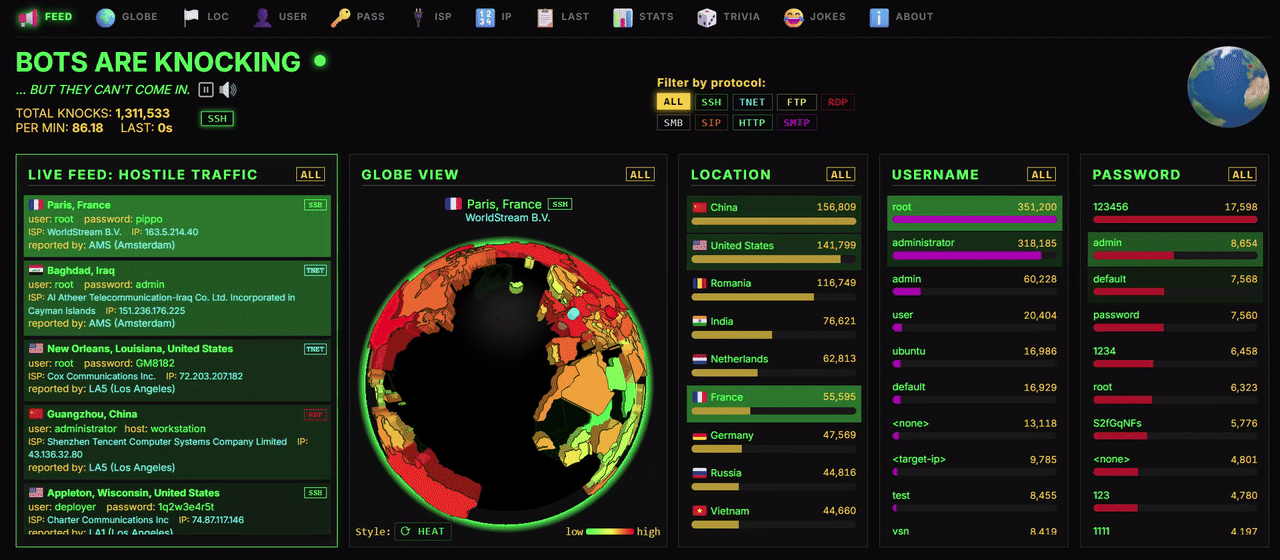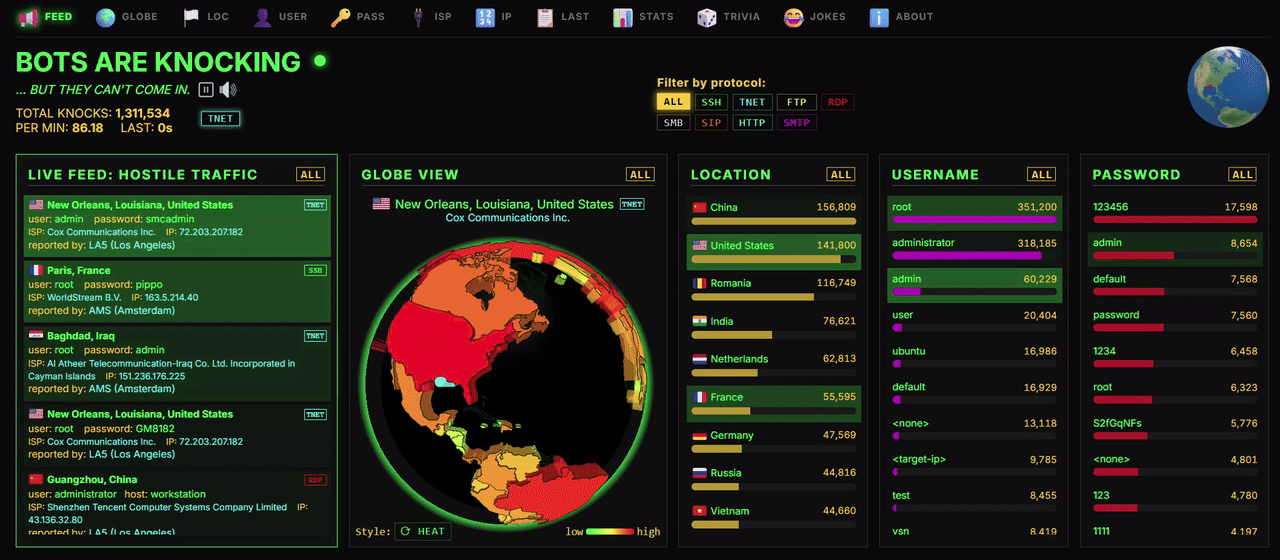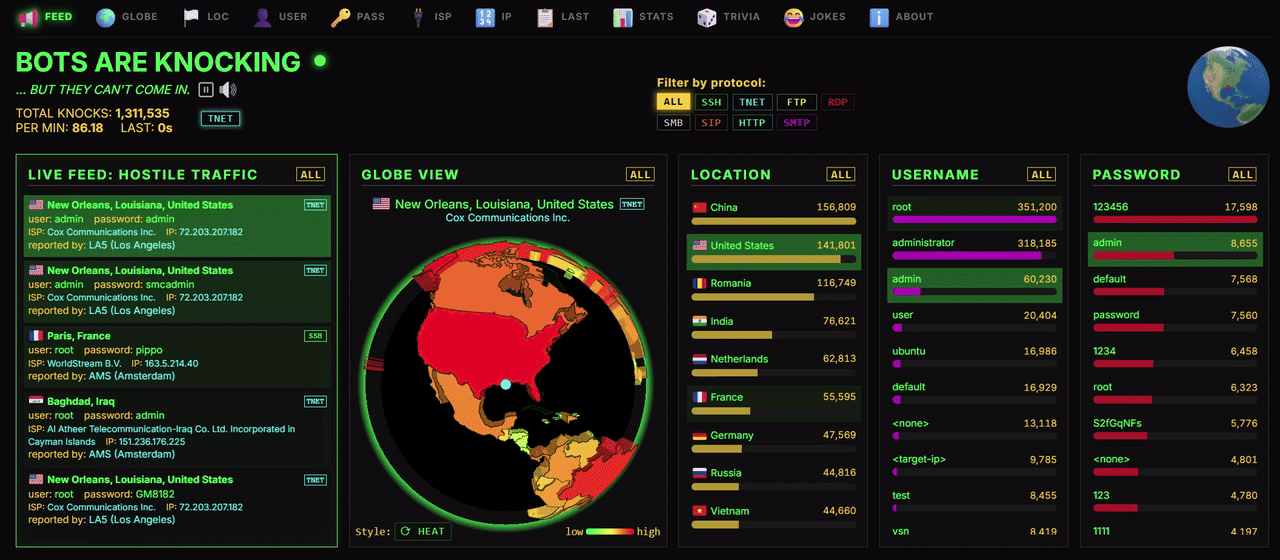
Knock-Knock es un honeypot multi-protocolo con dashboard en vivo que captura intentos de intrusión en 13 protocolos comunes, ofrece visualización geográfica 3D y genera feeds públicos de IPs maliciosas para defensa proactiva.
Ficha actualizada 24 sept 2026, 4:20 · upstream 24 sept 2026, 4:12 · release v3.0.0
Qué es knock-knock
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
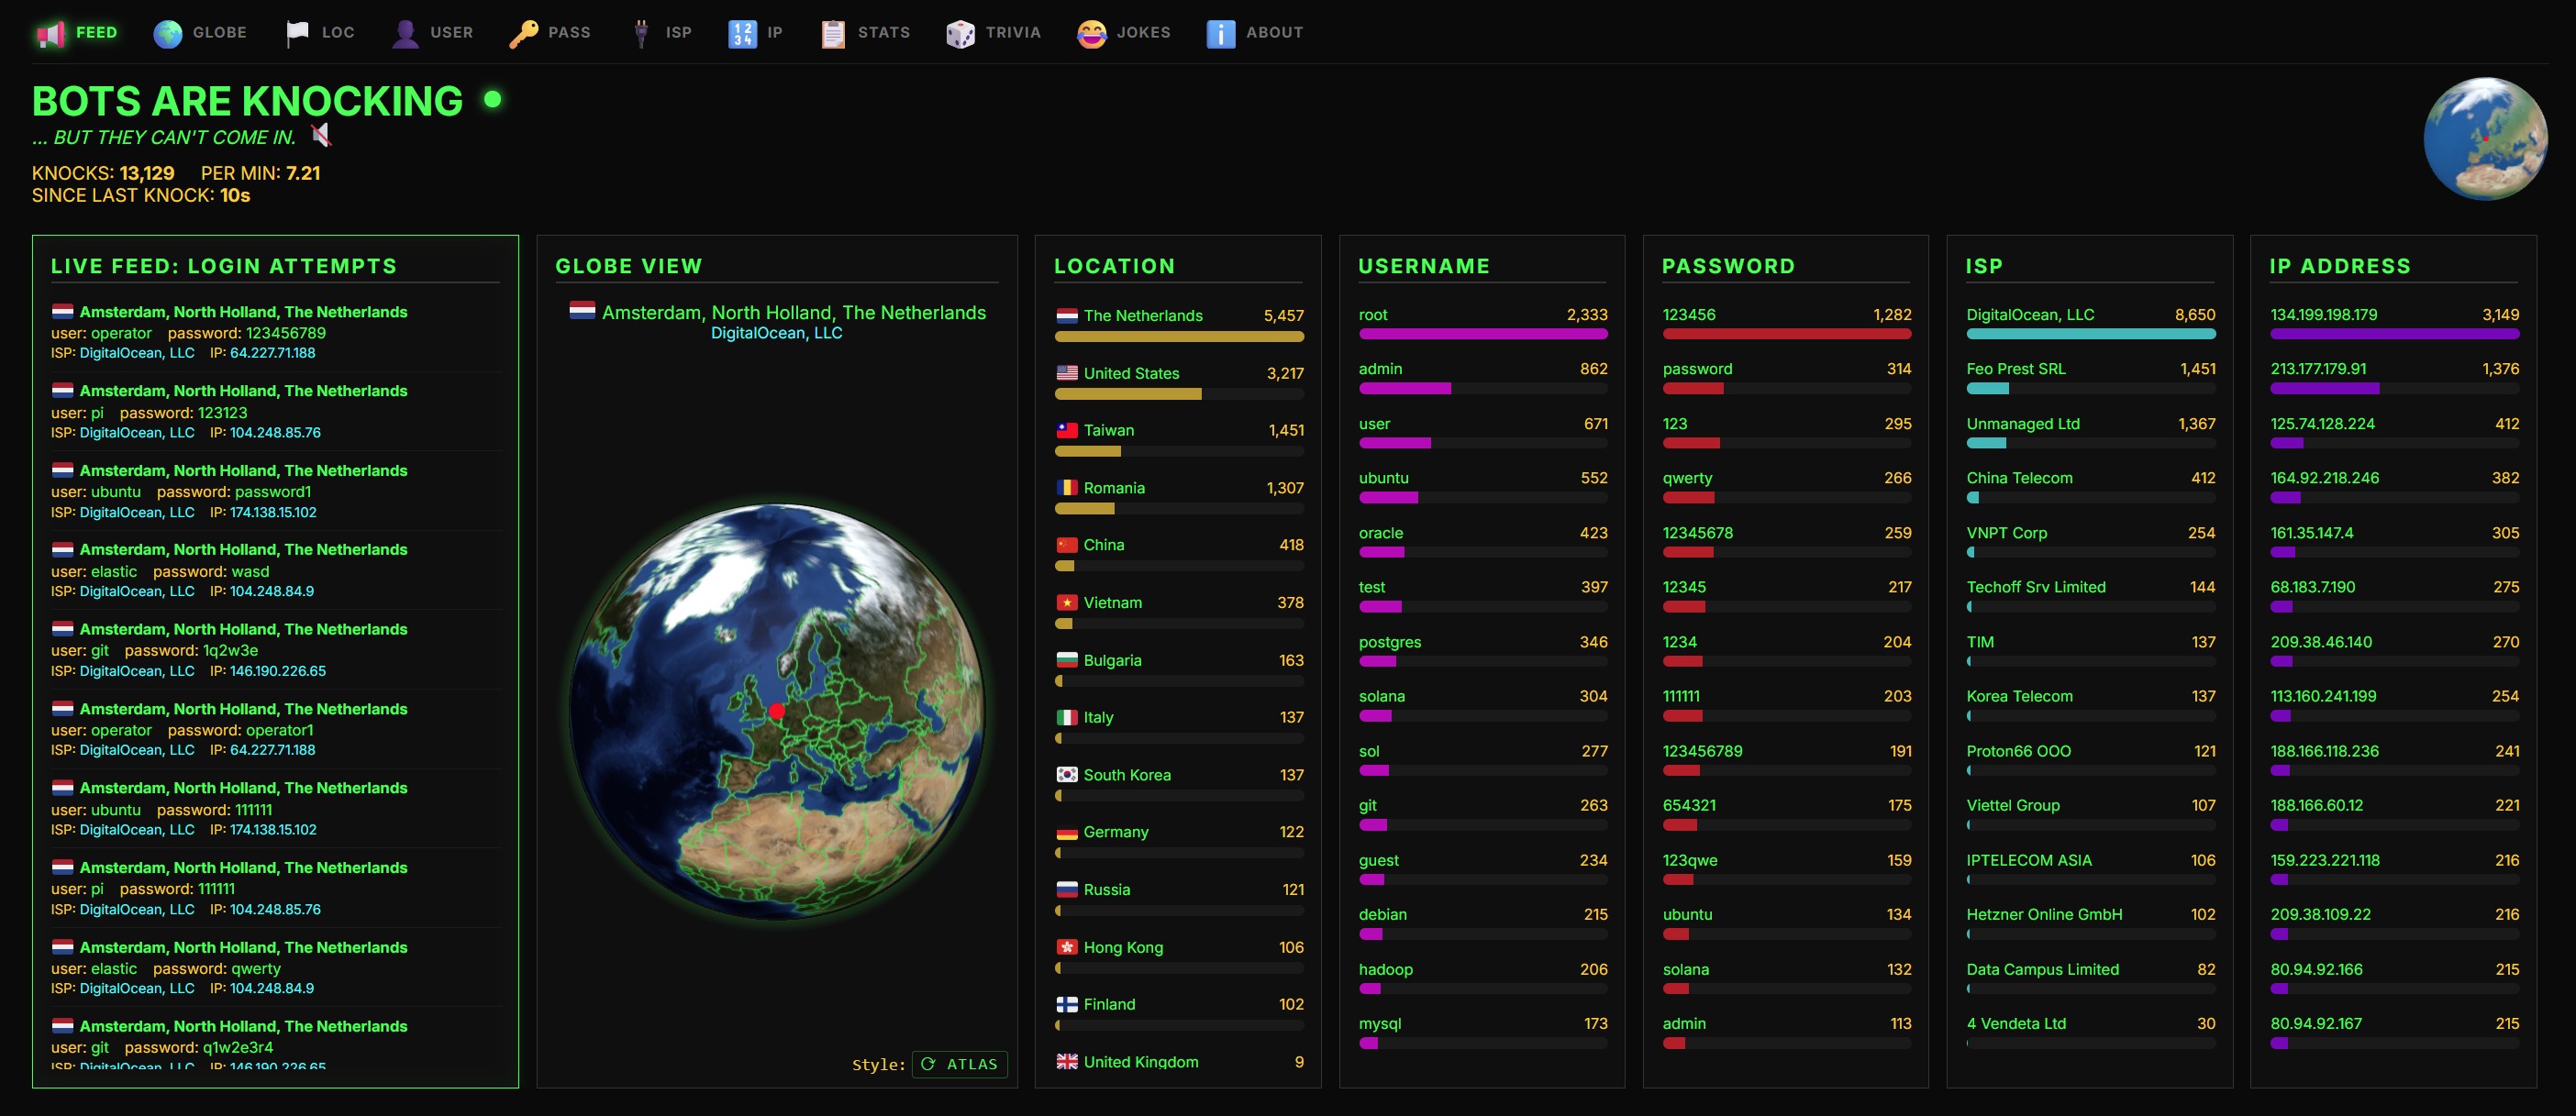
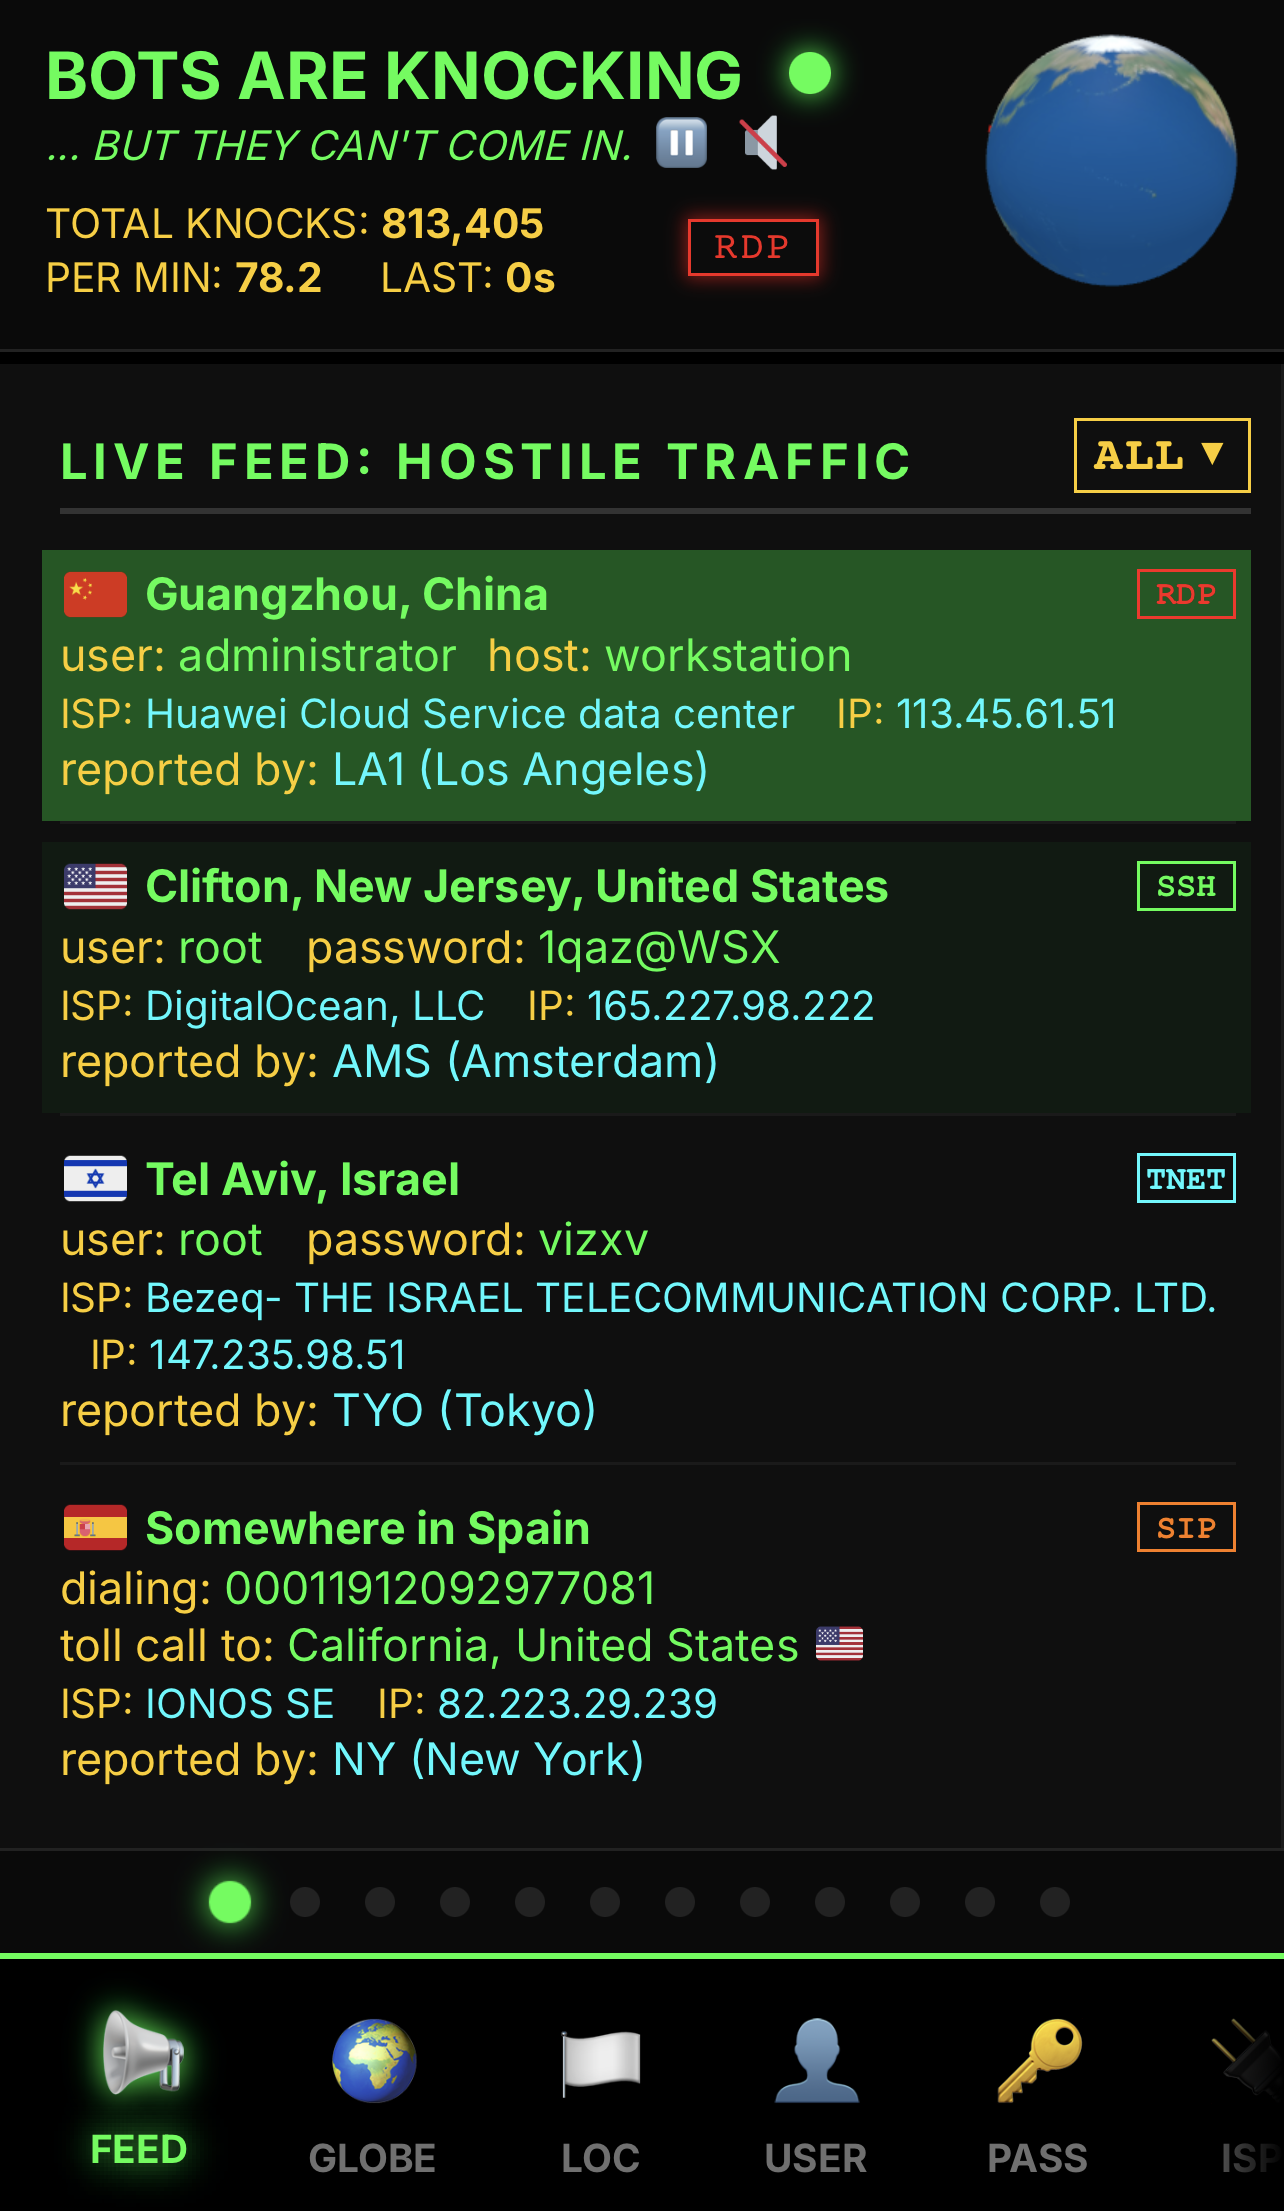
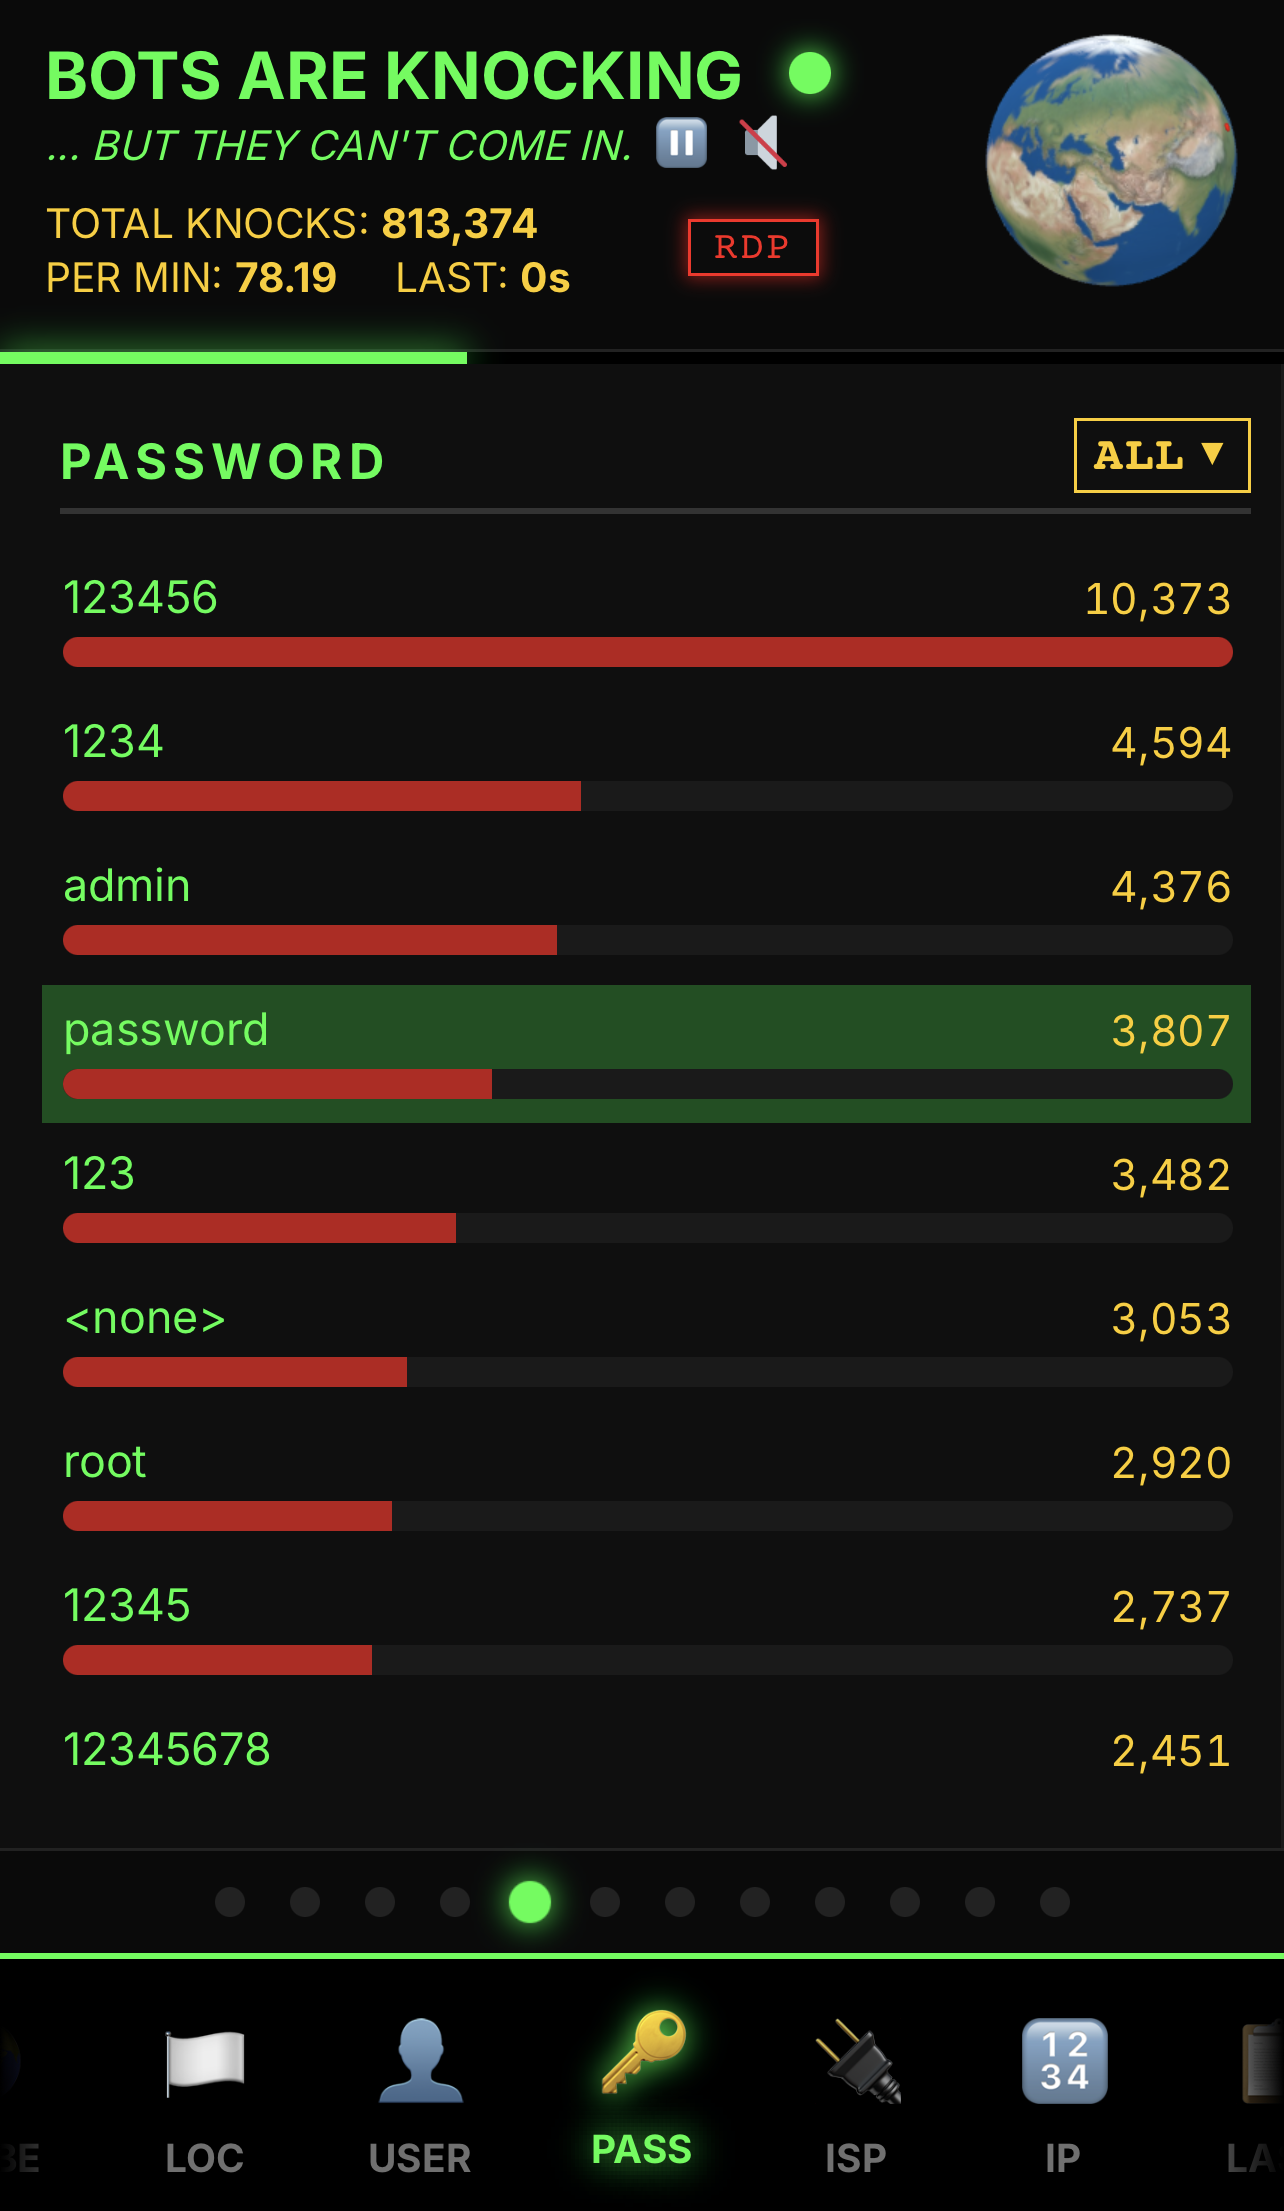
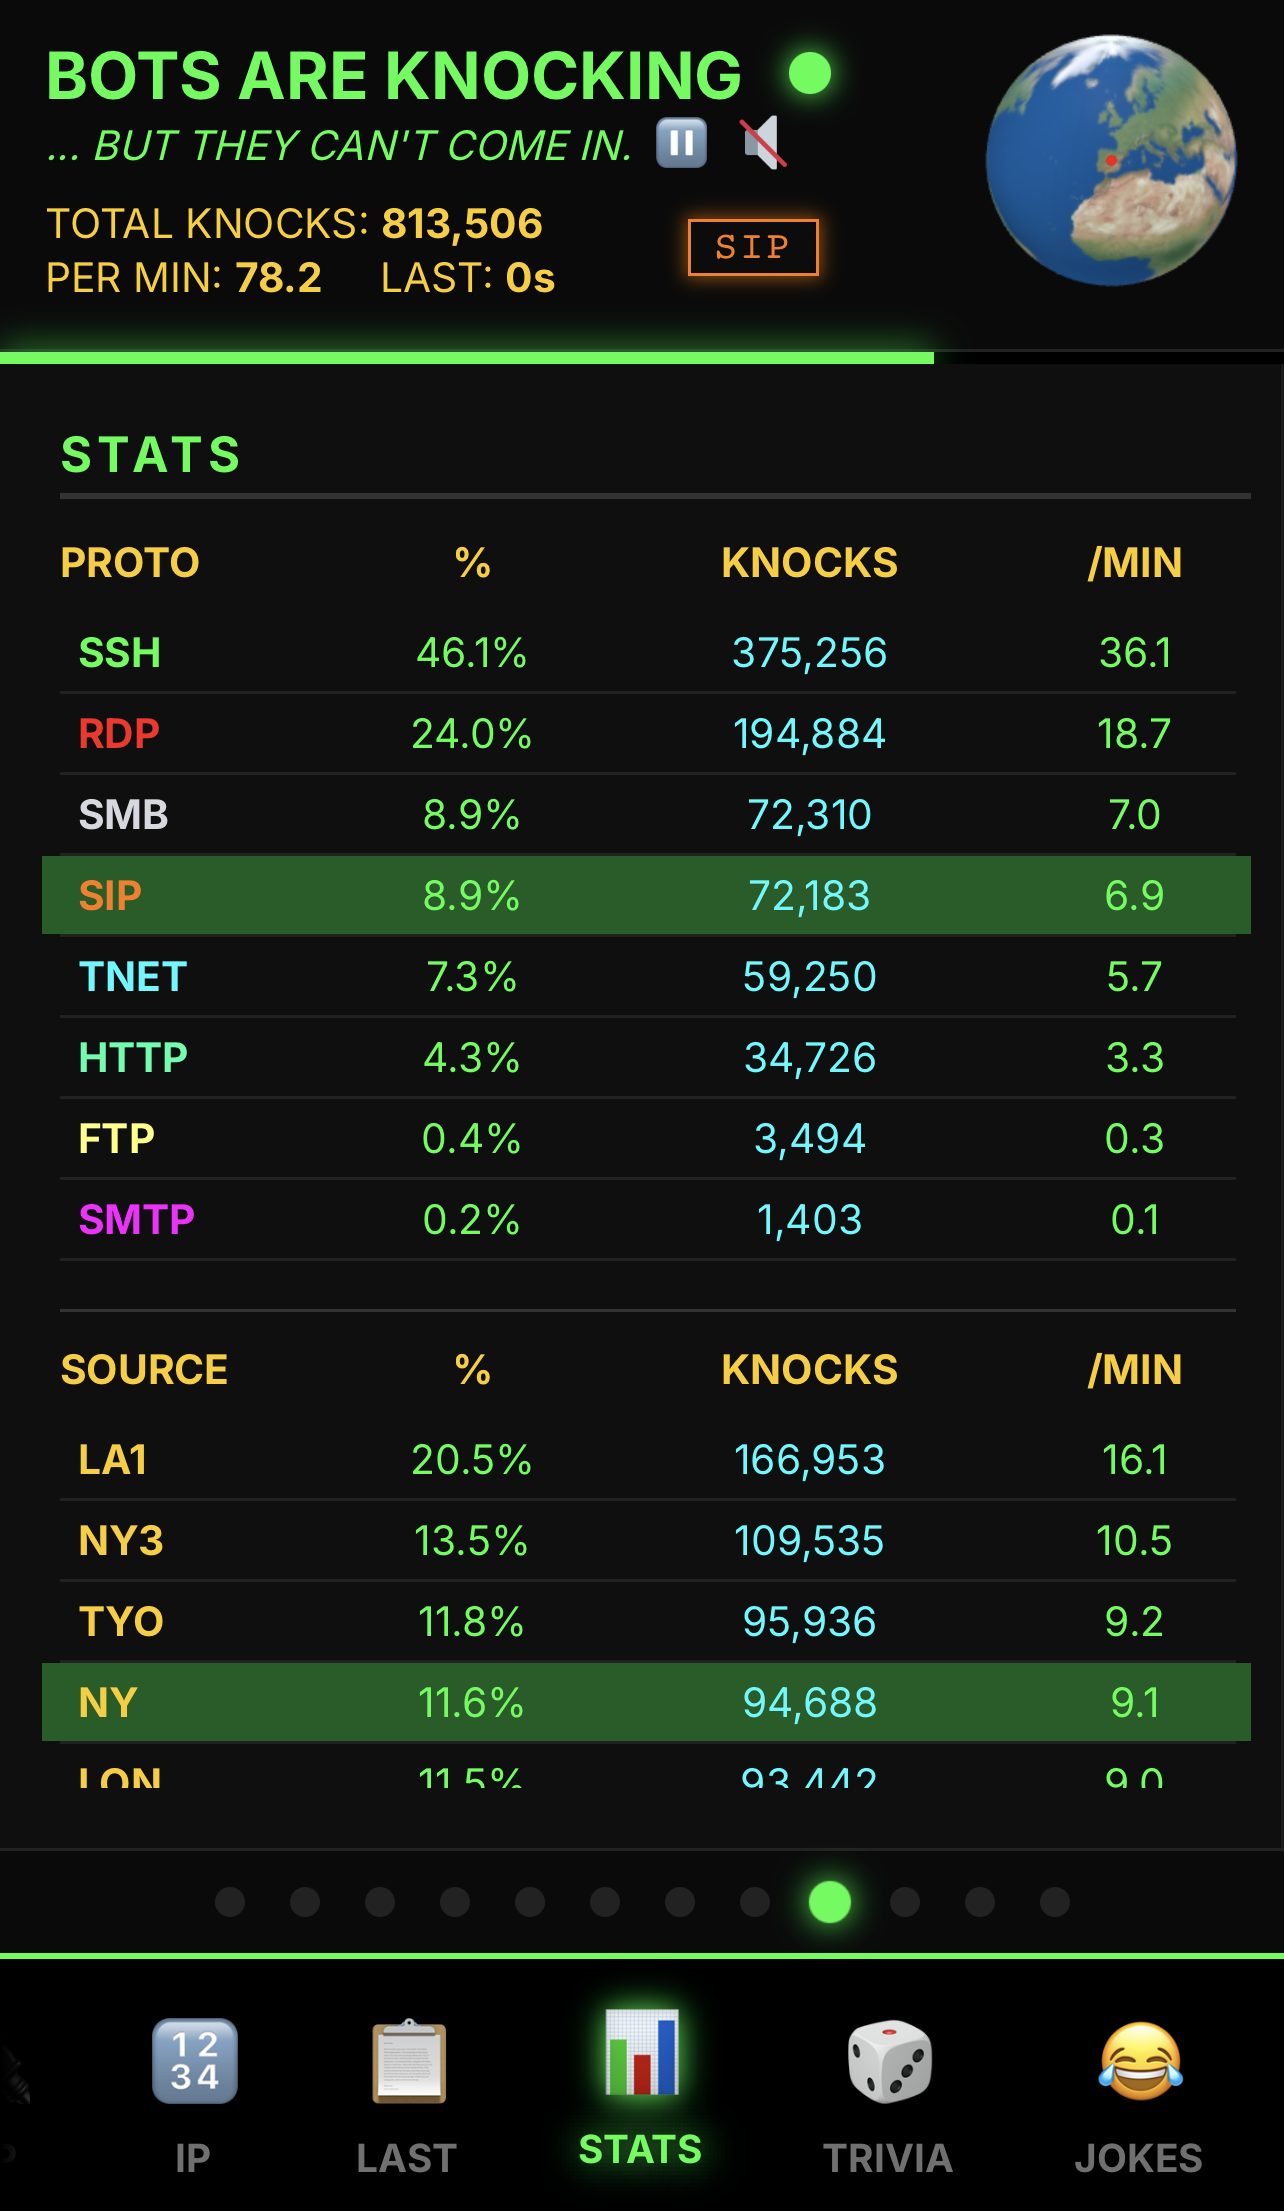
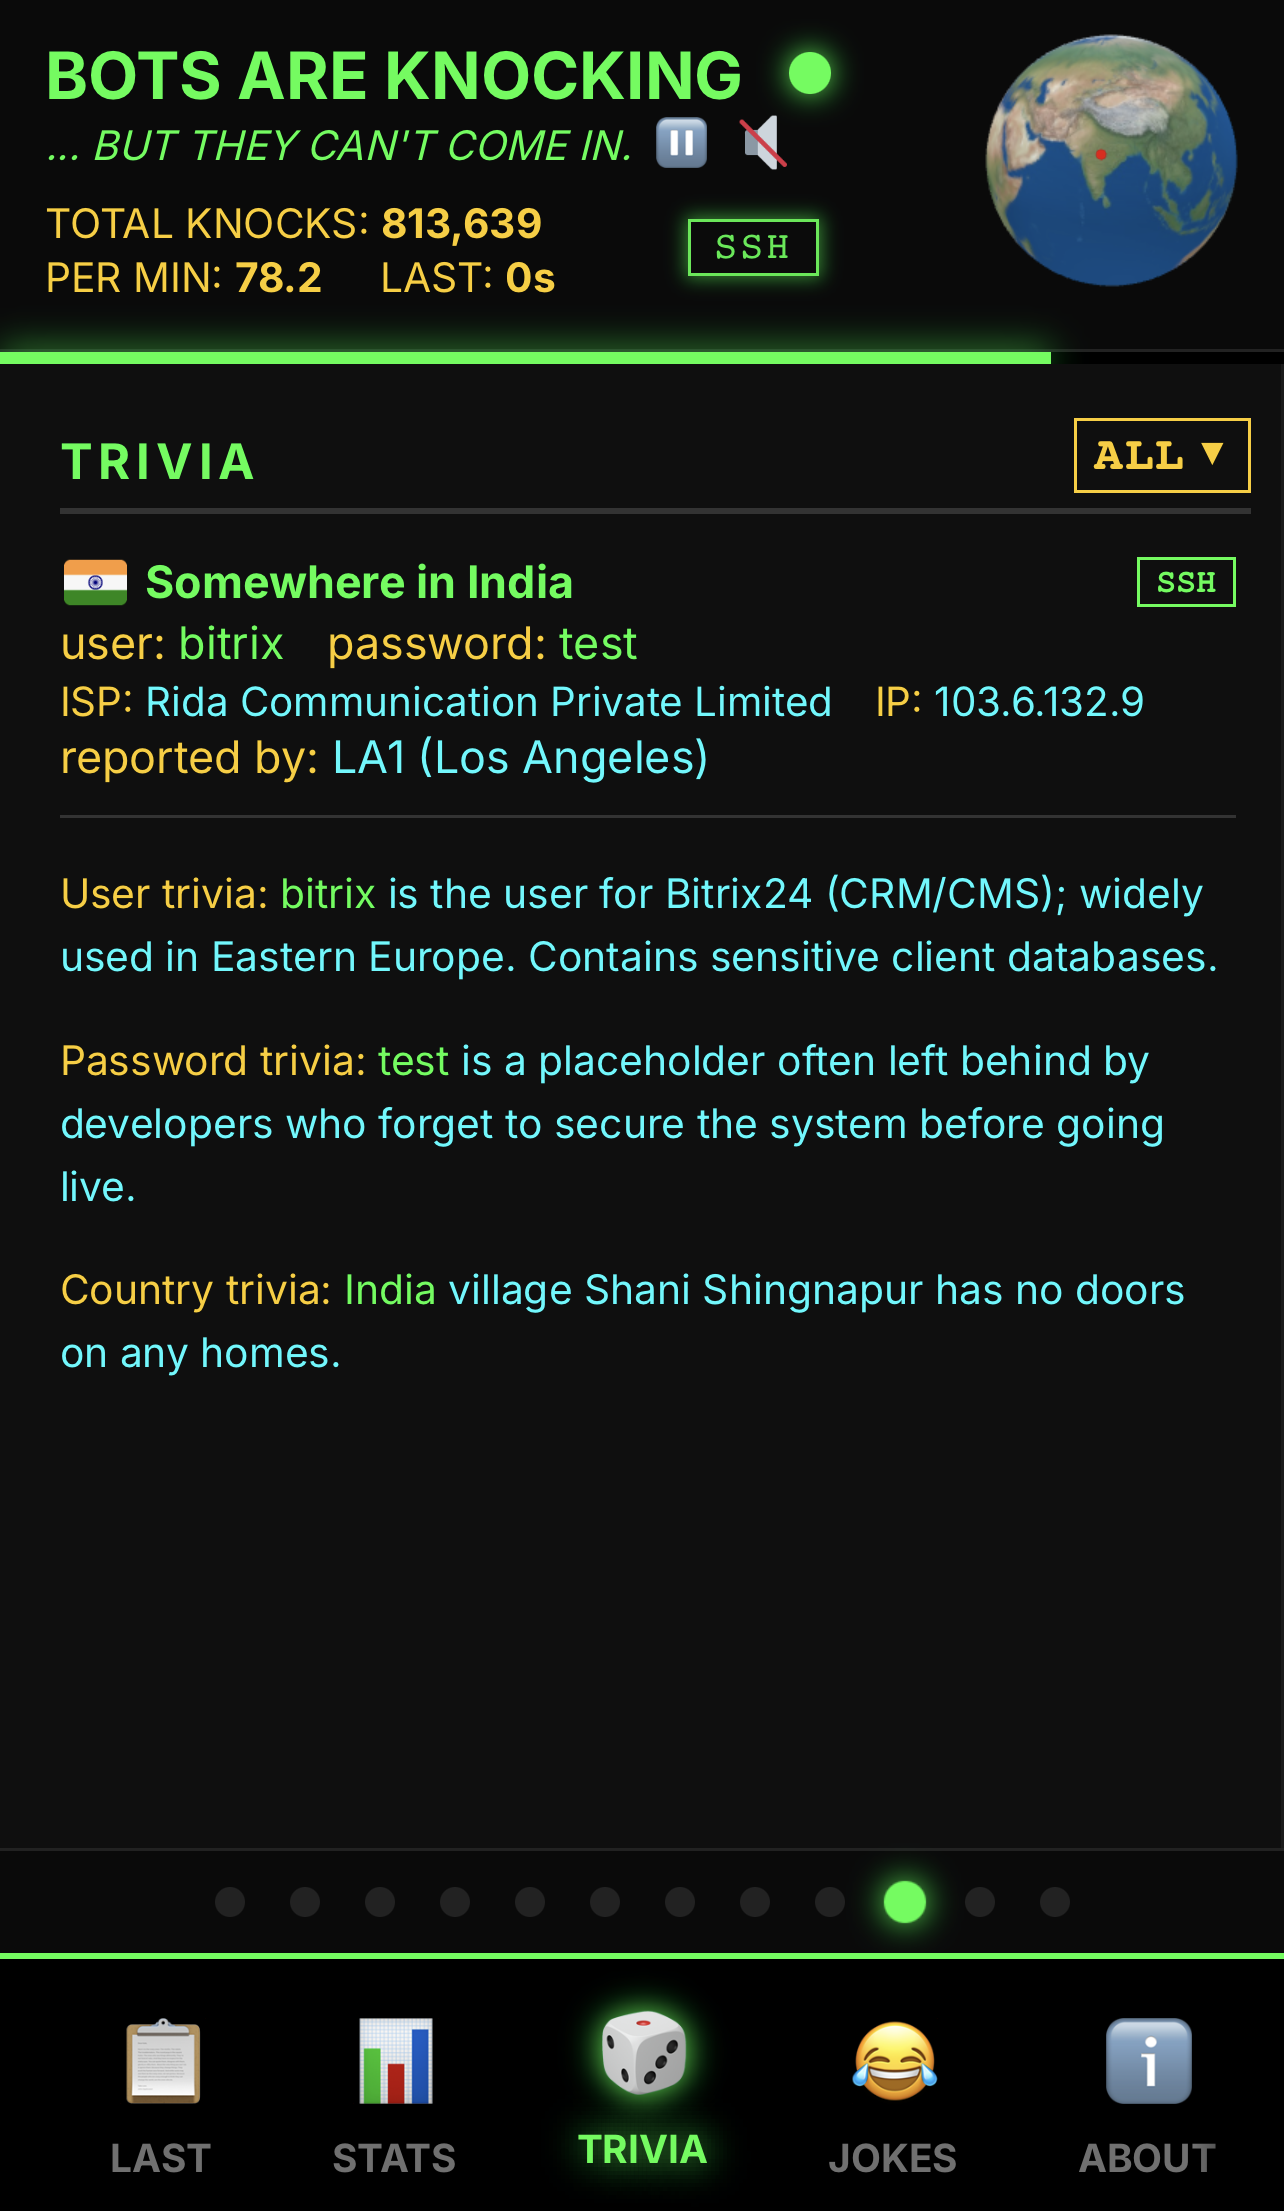
Knock-Knock es una plataforma de seguridad ofensiva-defensiva que monitorea tráfico no autorizado hacia puertos de protocolo estándar (SSH, Telnet, FTP, RDP, SMB, SIP, HTTP, SMTP) mediante honeypots autocontenidos. El sistema captura intentos de acceso, enriquece datos con GeoIP y los transmite vía WebSockets a un dashboard animado que muestra ataques en tiempo real.
- Visualización en vivo de intentos de intrusión para concienciación sobre amenazas
- Generación de feeds públicos de IPs maliciosas para listas de bloqueo (CSF, CrowdSec, ipset)
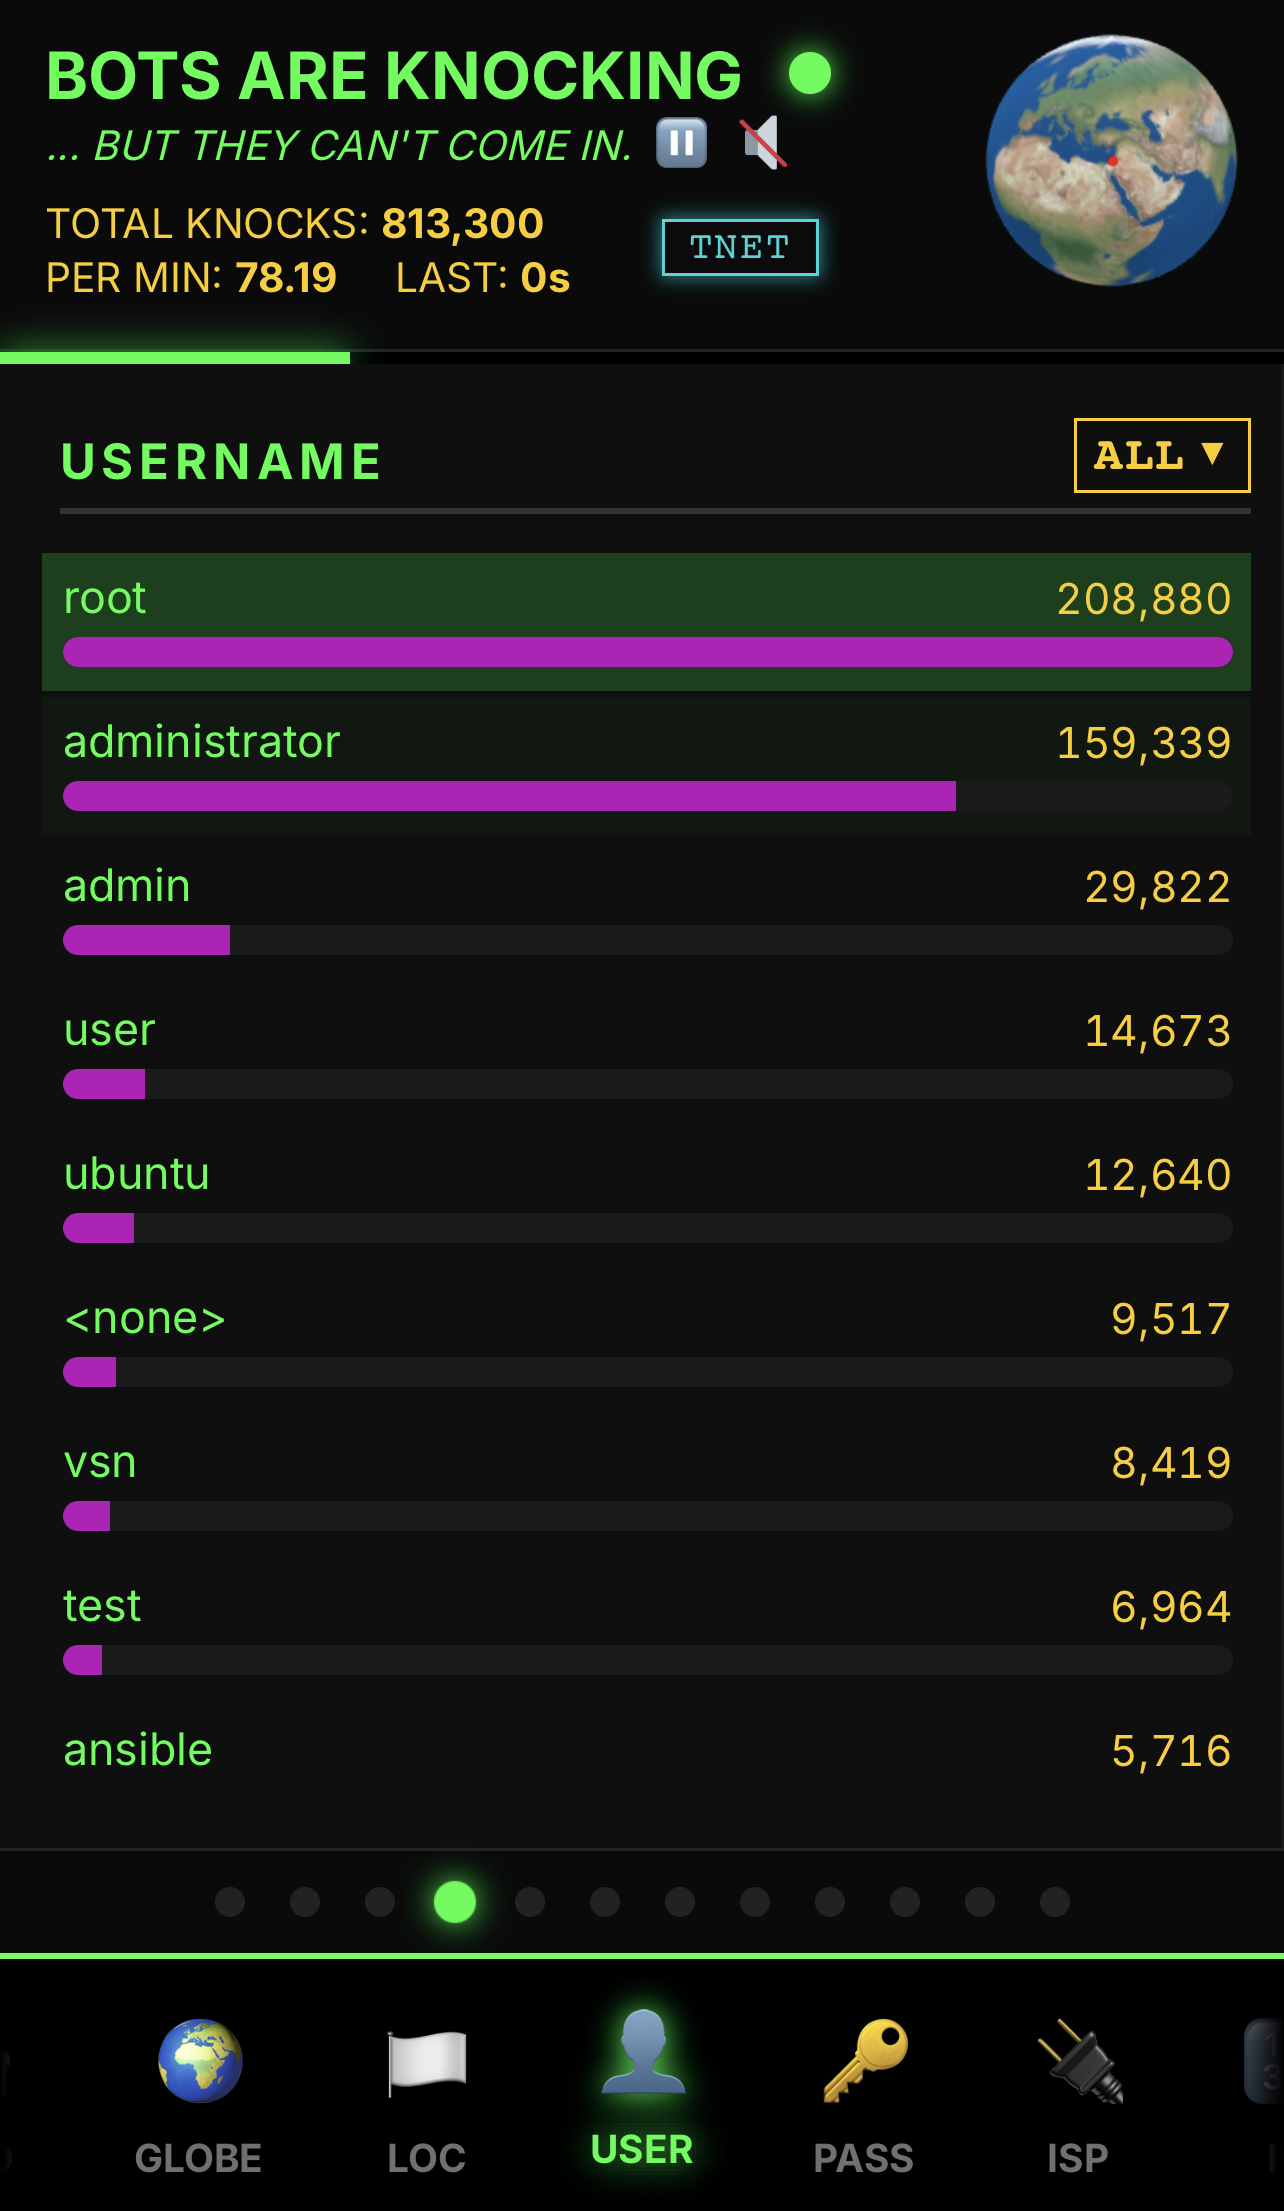
- Análisis de patrones de ataque por país, usuario y contraseña más frecuentes
- Agregación de datos desde múltiples servidores honeypot en un dashboard centralizado
- Soporte nativo para 13 protocolos con arquitectura extensible para añadir módulos personalizados
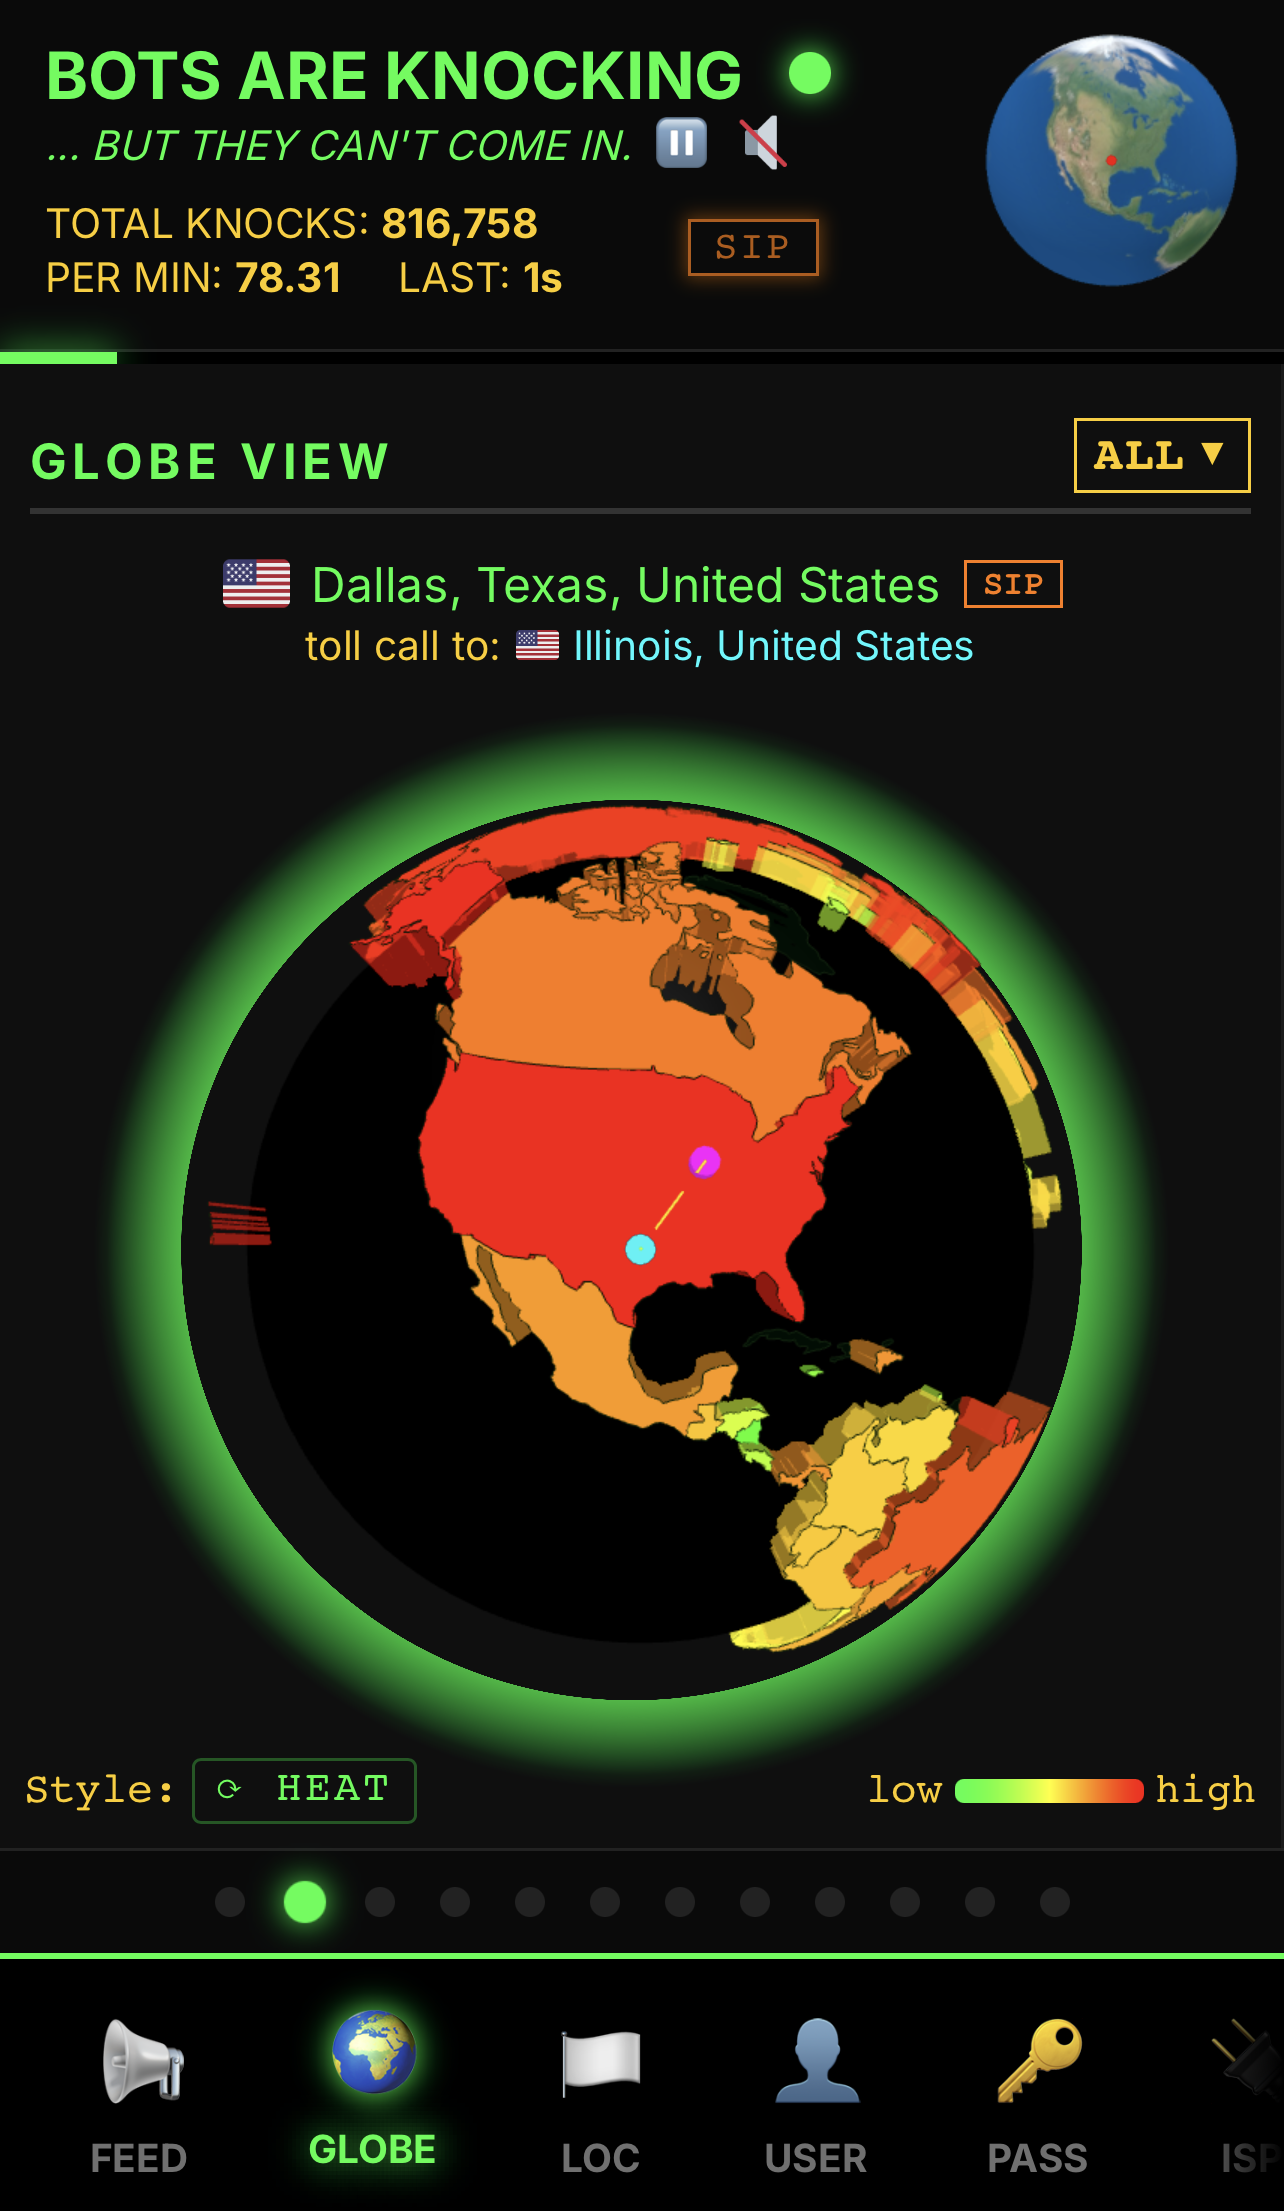
- Dashboard animado con visualización 3D del globo y mapas de calor por país
- Feed público de IPs maliciosas regenerado cada hora listo para integración
- Arquitectura basada en FastAPI, Node.js y Python con Redis para pub/sub
- Requiere al menos 2 núcleos CPU y 2GB RAM según especificaciones técnicas
- La visualización 3D puede consumir recursos significativos en hardware limitado
- Dependencia de GeoIP externo para enriquecimiento de datos de ubicación
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar preferiblemente con Docker (método universal). Requiere puertos 8080 expuestos. El sistema escucha tráfico no invitado en puertos de protocolo; configurar firewall para permitir solo tráfico honeypot. Monitorizar Redis y SQLite para rendimiento. Ver INSTALL.md para opciones sin Docker.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.