
kipper
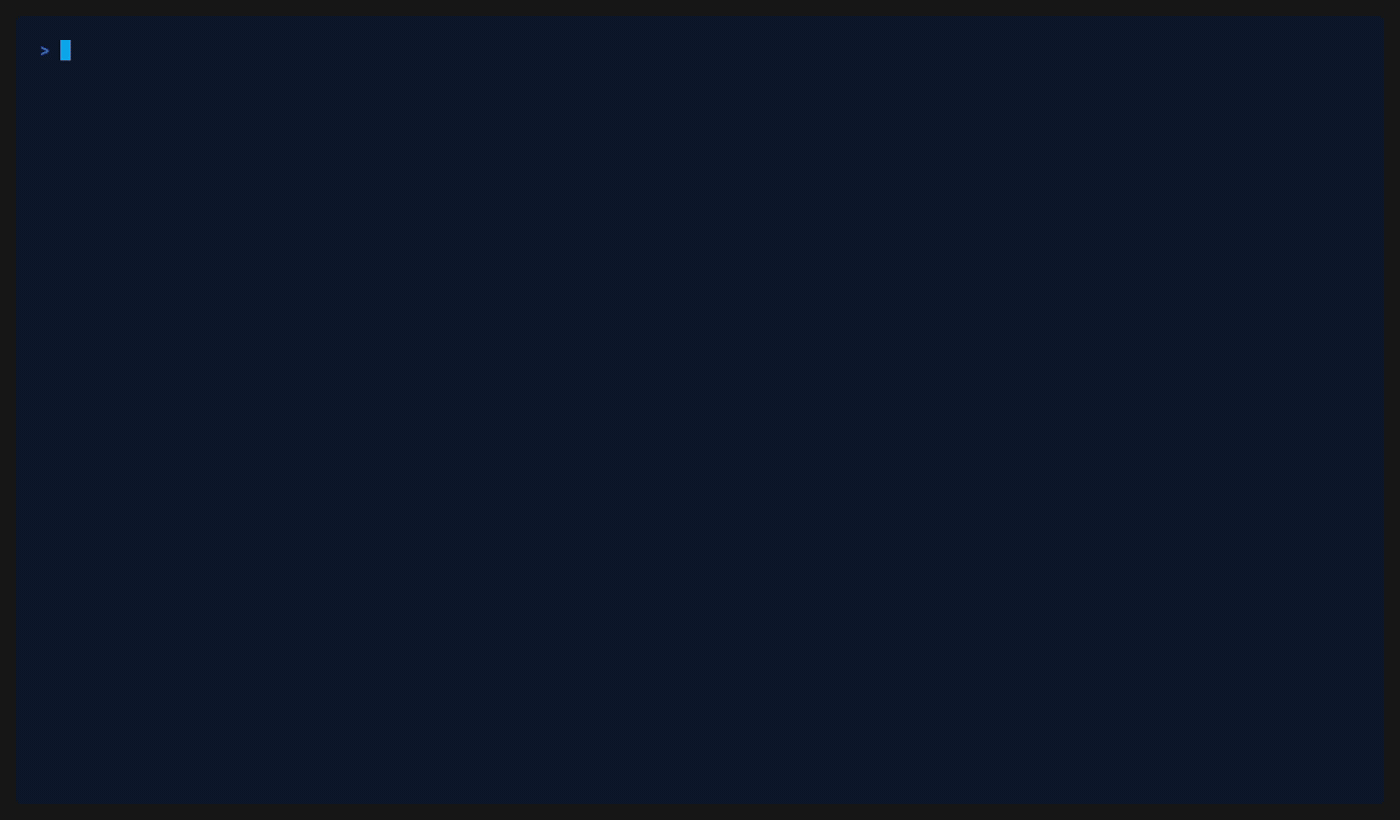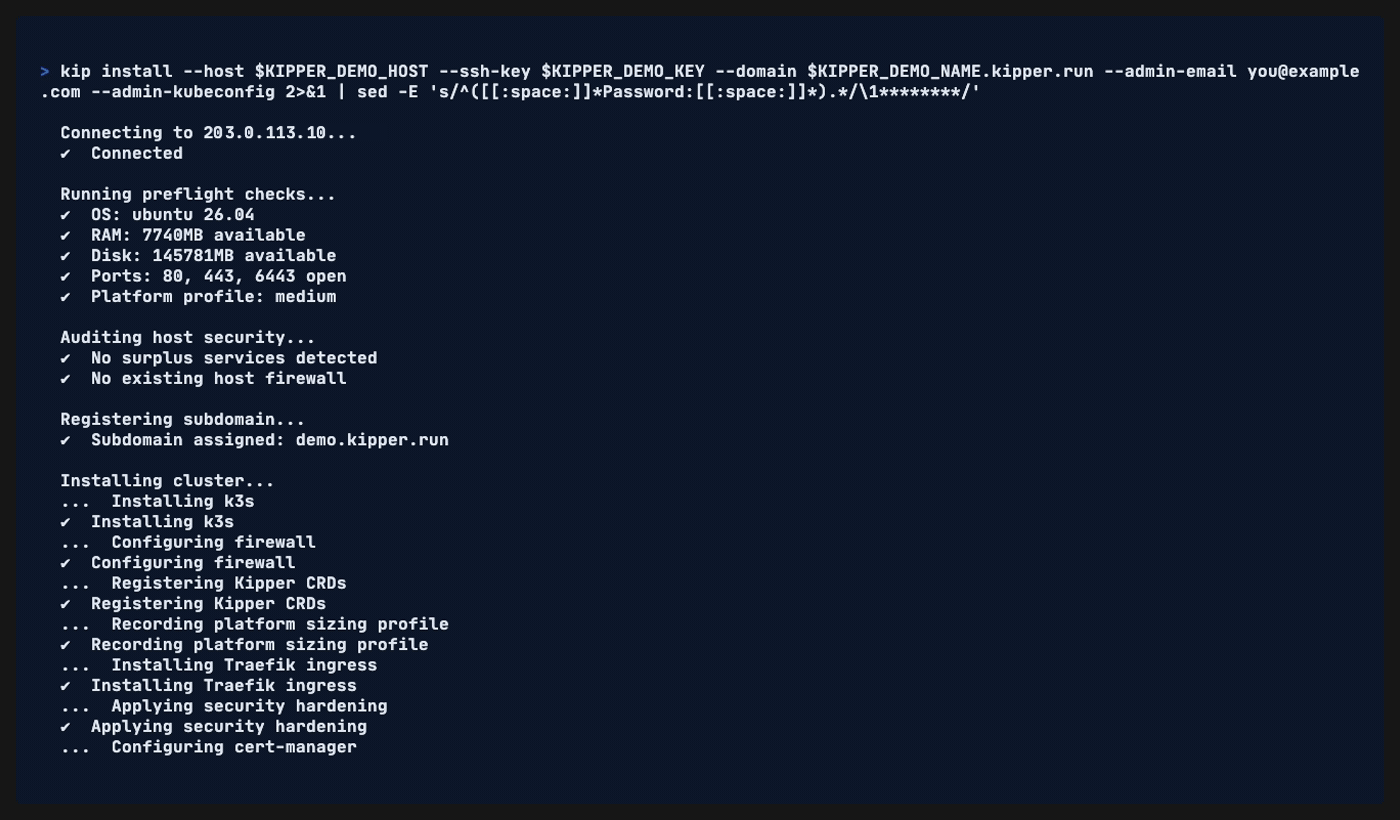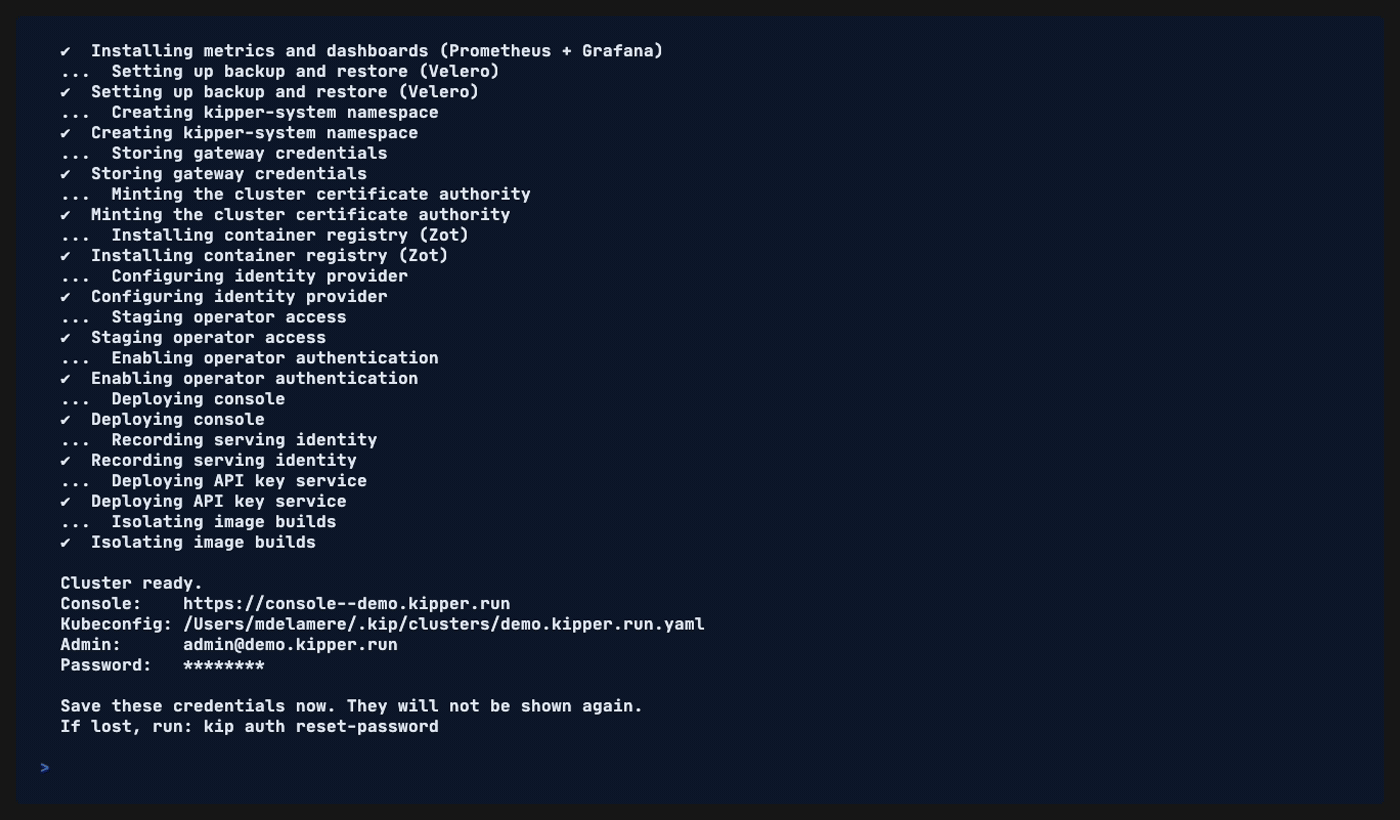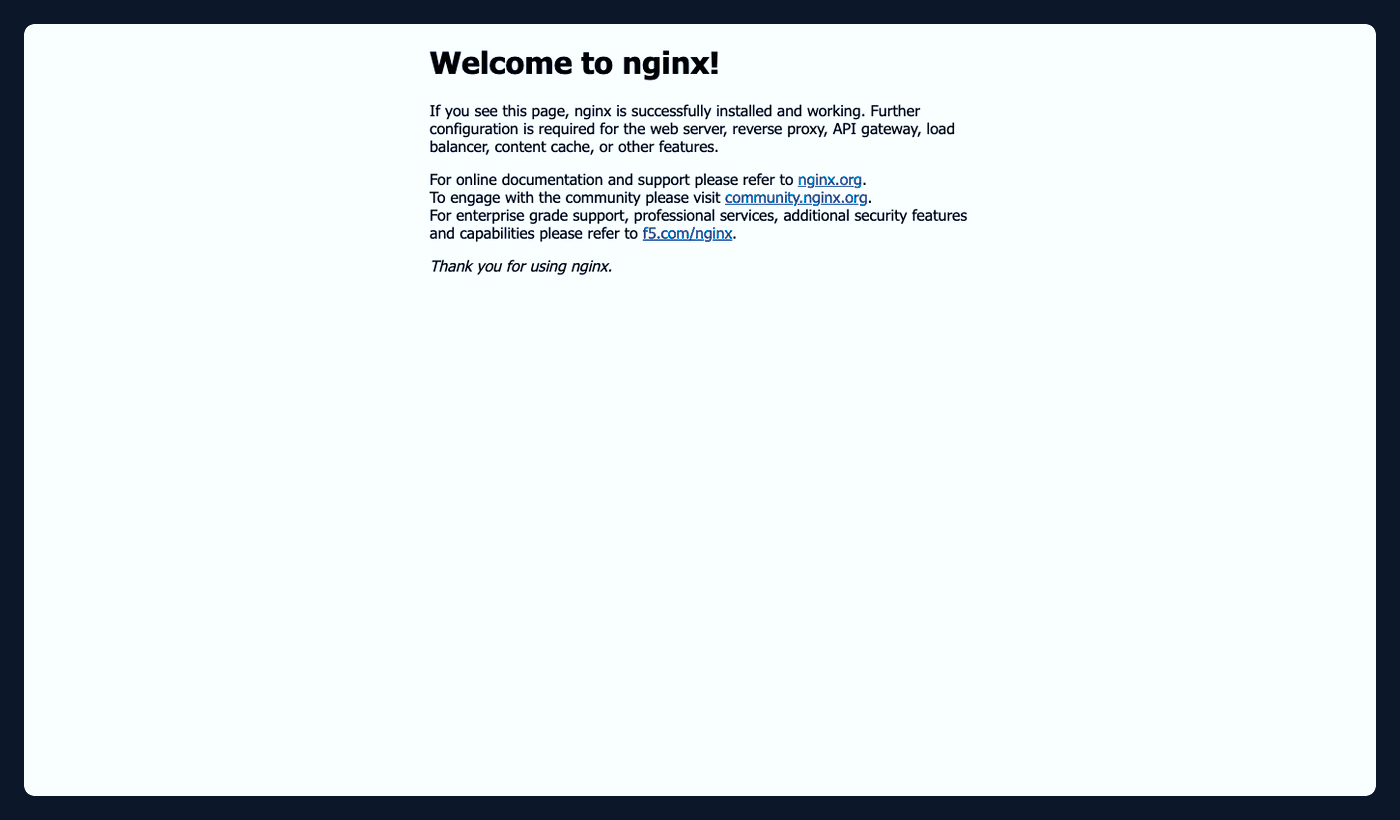
Kipper es una herramienta open source para desplegar aplicaciones en Kubernetes con un solo comando. Permite instalar k3s, Traefik, cert-manager y Longhorn de forma automática mediante un CLI simple.
Ficha actualizada 23 sept 2026, 16:08 · upstream 23 sept 2026, 16:03 · release v0.19.0
Qué es kipper
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Kipper transforma un servidor Linux estándar en una plataforma Kubernetes completa con consola web, autogestión SSL y despliegues de aplicaciones en un solo comando. La herramienta se enfoca a equipos que necesitan desplegar apps, funciones y bases de datos sobre su propia infraestructura sin depender de entornos cloud predefinidos.
La arquitectura centraliza la gestión del controlador Kubernetes (k3s), el proxy de tráfico (Traefik) y los certificados TLS (cert-manager) en un único cluster ligero. Esto permite que equipos pequeños o medianos se enfoquen exclusivamente en el desarrollo del producto sin preocuparse por la configuración de infraestructura.
Kipper ofrece una experiencia de usuario simplificada mediante su consola web, donde se pueden visualizar el estado del cluster, gestionar aplicaciones y funciones, y acceder a logs en tiempo real. La herramienta también proporciona acceso SSH para tareas administrativas como provisionamiento de nodos o recuperación de hosts.
- Desplegar una aplicación web simple con HTTPS automático sin configurar certificados manualmente
- Crear un entorno de desarrollo local que simule un cluster Kubernetes completo en minutos
- Automatizar la configuración de bases de datos persistentes (Longhorn) junto con aplicaciones
- Implementar autenticación OAuth2/OIDC mediante Dex para gestionar acceso a servicios compartidos
- Provisionar múltiples nodos de trabajo (worker nodes) desde un solo comando sin scripts complejos
- Gestionar el ciclo de vida completo del ciclo de vida de aplicaciones: despliegue, escalado y recuperación
- Soporta múltiples arquitecturas operativas incluyendo Ubuntu 20.04/22.04/24.04/26.04 y Debian 11/12
- Ofrece un solo comando para instalar todo el stack desde cero: k3s, Traefik, cert-manager, Longhorn y Dex
- Permite acceso SSH a los nodos del cluster para realizar mantenimiento o recuperación de hosts
- Soporta despliegues desde Git mediante `kip app deploy --git` con construcción automática de imágenes
- Proporciona un dashboard web en tiempo real con estado del cluster, logs y gestión de aplicaciones
- Permite compartir datos entre proyectos mediante enlaces cruzados (cross-project links) a través de APIs
- No soporta entornos Windows nativamente; se requiere WSL para instalación y el CLI nativo solo para uso diario
- La autenticación con Dex depende del proveedor de identidad (OAuth2/OIDC), lo que limita la compatibilidad con proveedores no estándar
- El despliegue desde Git requiere acceso a un repositorio remoto o credenciales de imagen registradas previamente
- No incluye herramientas de observabilidad nativas como Prometheus, Grafana ni alertas avanzadas
- La gestión de secretos se realiza mediante comandos separados y no ofrece una integración nativa con secret managers externos
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para desplegar Kipper en producción, asegúrate de tener un servidor Linux (Ubuntu 20.04/22.04/24.04 o Debian 11/12) con al menos 2 GB RAM y 30 GB de disco libre. Instala el CLI mediante `curl -sL https://getkipper.com/install | sh` y ejecuta `kip install --host <IP> --ssh-key <path> --admin-email <email>`. Antes de ejecutar cualquier despliegue, realiza un backup del cluster actual. El comando `kip upgrade` actualizará componentes del sistema que pueden causar interrupciones temporales en las aplicaciones. Para recuperar datos perdidos, consulta el manual de backups y restauraciones. En producción, configura reglas de red para permitir SSH, puertos 80/443 y la port 6443 desde los nodos de gestión. Si necesitas más recursos, añade nodos adicionales con `kip node add` antes de iniciar cualquier aplicación.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.