
kanea
Kanea es una plataforma ligera de orquestación de contenedores escrita en Go que ejecuta servicios sobre containerd con un datapath propio basado en eBPF. Elimina la dependencia de Kubernetes, integrando TLS (Let's Encrypt o auto-firmado), GitOps, escalado automático y un servidor MCP para agentes d
Ficha actualizada 28 sept 2026, 12:49 · upstream 28 sept 2026, 12:46 · release v0.35.0
Qué es kanea
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Kanea es una plataforma de orquestación de contenedores ligera escrita en Go que elimina la complejidad de Kubernetes al ejecutar servicios directamente sobre containerd con un datapath de red propio basado en eBPF. Su arquitectura monolítica se materializa en un único binario que gestiona el ciclo de vida, la red y el escalado sin dependencias externas como Docker o kubelet. La plataforma integra capacidades avanzadas de seguridad por defecto, incluyendo TLS automático mediante Let's Encrypt o certificados auto-firmados gestionados por una CA propia por nodo, además de replicación cifrada del estado hacia S3 para respaldos.
Para la gestión de servicios, Kanea ofrece un CLI robusto y un dashboard web en tiempo real construido con shadcn/ui que visualiza métricas como CPU, memoria y eventos. El sistema soporta GitOps mediante pipelines integrados con BuildKit rootless y un registro de construcción embebido, permitiendo construir imágenes directamente desde el contexto del repositorio sin necesidad de un registro externo. La escalabilidad se logra a través de un autoscaler impulsado por eBPF que ajusta las réplicas dinámicamente basándose en la carga real del sistema.
Además, Kanea incluye un servidor MCP (Model Context Protocol) diseñado para interactuar con agentes de IA, facilitando la automatización y gestión programática. El despliegue es sencillo mediante scripts de instalación verificados criptográficamente o Homebrew, soportando arquitecturas amd64 y arm64. La plataforma permite una configuración granular a través de archivos HCL para definir redes, puertos, passthrough de dispositivos y políticas de seguridad, manteniendo la soberanía del nodo sin requerir un controlador centralizado externo.
- Despliegue rápido en servidores bare-metal o VPS sin necesidad de instalar Kubernetes.
- Automatización de pipelines CI/CD con GitOps y BuildKit embebido para construir imágenes localmente.
- Gestión de servicios internos con DNS automático, subdominios por servicio y TLS seguro nativo.
- Escalado automático de cargas de trabajo en tiempo real mediante métricas eBPF sin sobrecarga.
- Integración con agentes de IA para gestión de infraestructura mediante el protocolo MCP.
- Replicación segura de datos entre nodos para alta disponibilidad y recuperación ante desastres.
- Binario único escrito en Go sin dependencias externas ni necesidad de Docker.
- Datapath propio en eBPF para red, balanceo de carga y escalado automático eficiente.
- TLS automático con Let's Encrypt o CA propia por nodo, renovando certificados automáticamente.
- Dashboard web integrado con métricas en tiempo real construido con shadcn/ui.
- Soporte nativo para GitOps con BuildKit rootless y registro de construcción embebido.
- Servidor MCP incluido para interoperabilidad con agentes de inteligencia artificial.
- Requiere kernel Linux con soporte eBPF; no funciona como nodo en Windows o macOS nativo.
- Configuración inicial manual mediante 'kanea init' para establecer la CA y el socket del daemon.
- No es un controlador centralizado tradicional, requiere gestión individual de nodos sin cluster manager externo.
- Dependencia específica de Go 1.26 para la compilación del binario oficial.
- La replicación S3 requiere configuración externa de credenciales y bucket en el proveedor de nube.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
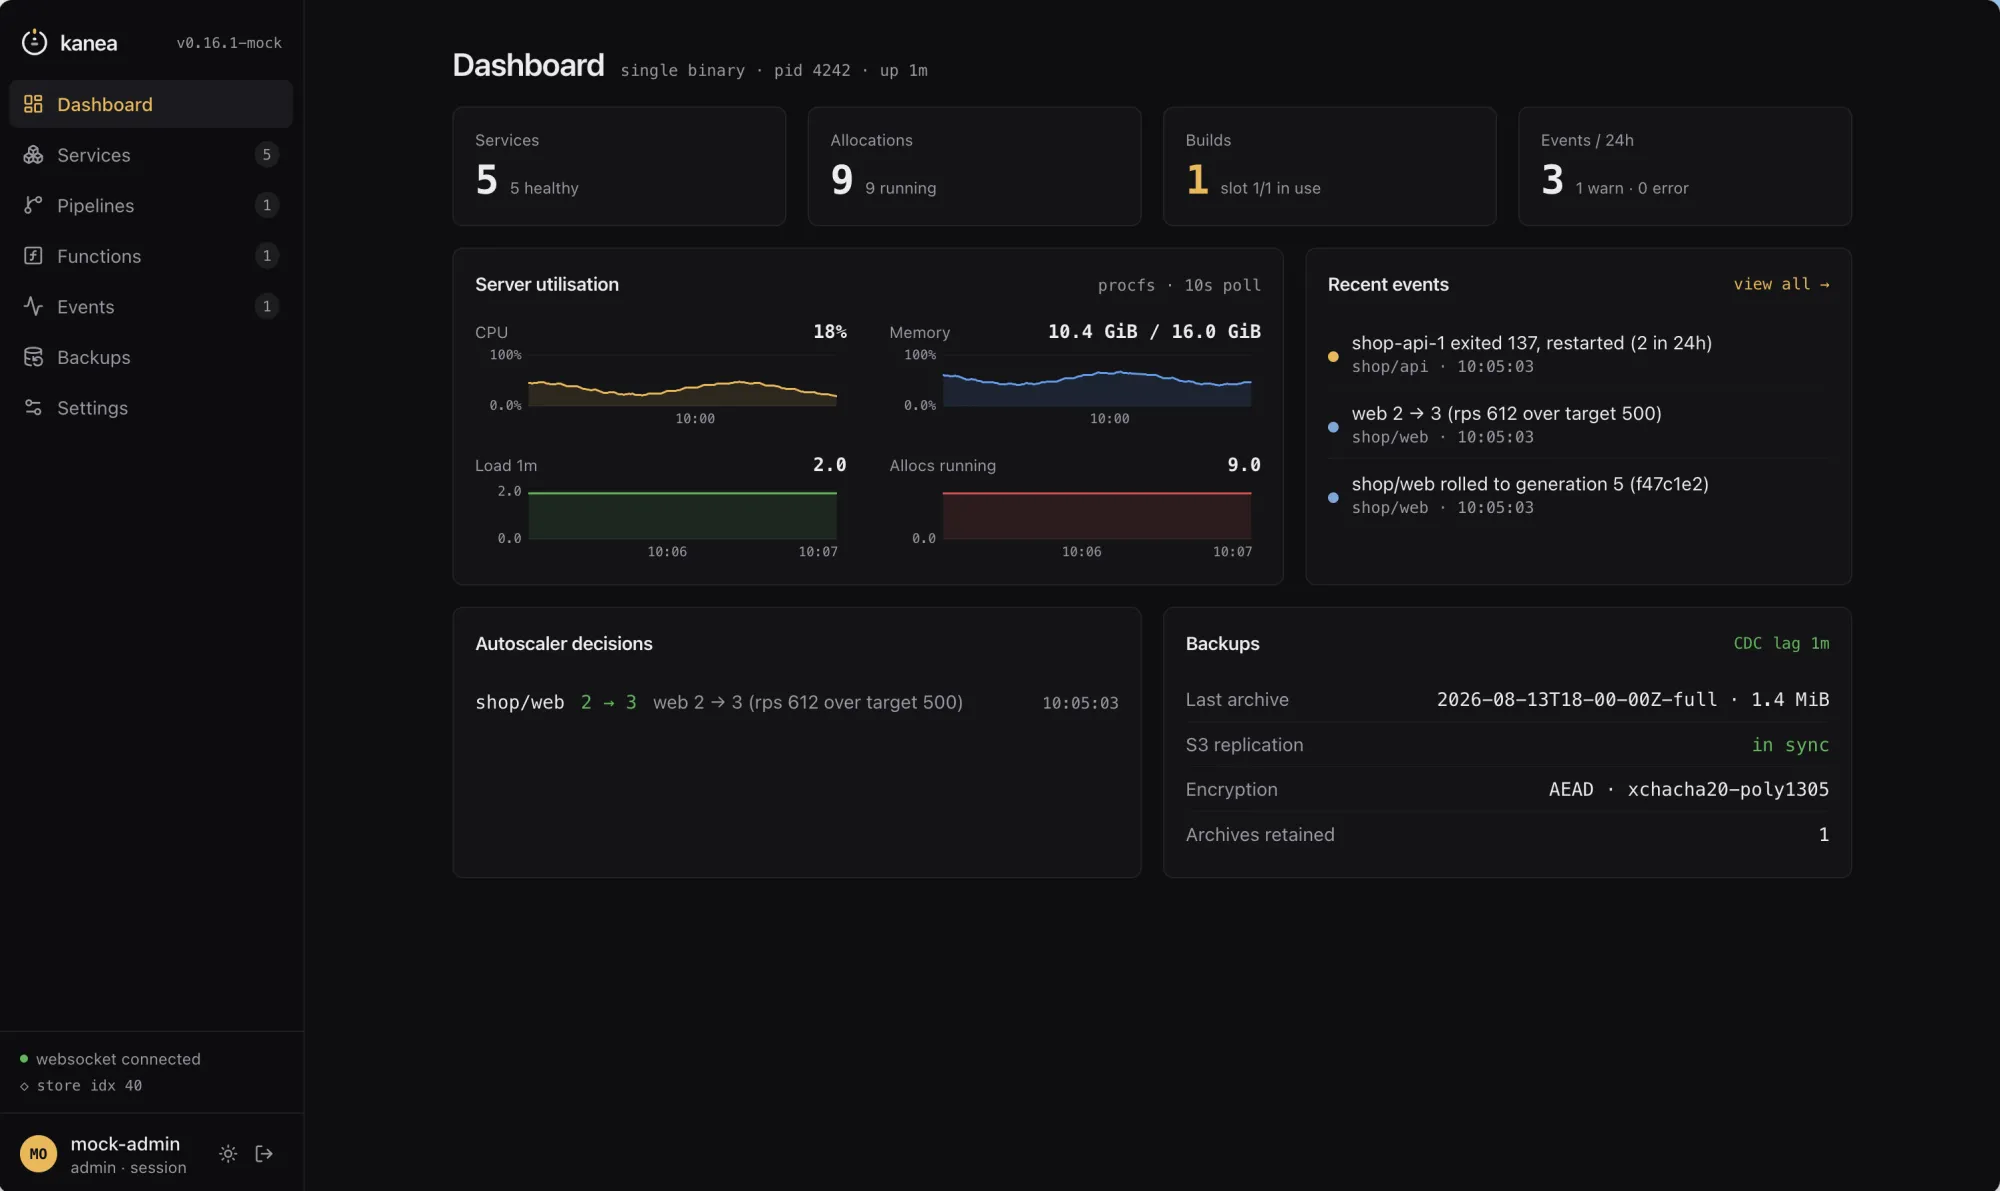

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Verificar checksums y firmas cosign antes de instalar para garantizar integridad. Ejecutar 'kanea init' para configurar runtime, socket y CA local. Usar 'systemctl edit kanead' para persistir flags como '--base-domain'. Asegurar que el usuario tenga permisos en el grupo 'kanea' o usar sudo. TLS es obligatorio fuera de localhost por defecto tras la inicialización.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.