
kammer
Plataforma auto-alojada para asociaciones, bandas y clubes con feeds cronológicos, eventos y compartición de archivos. Sin anuncios ni algoritmos de engagement. Basada en Node.js, PostgreSQL y S3/MinIO.
Ficha actualizada 27 sept 2026, 22:41 · upstream 27 sept 2026, 22:11 · release sin release detectada
Qué es kammer
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
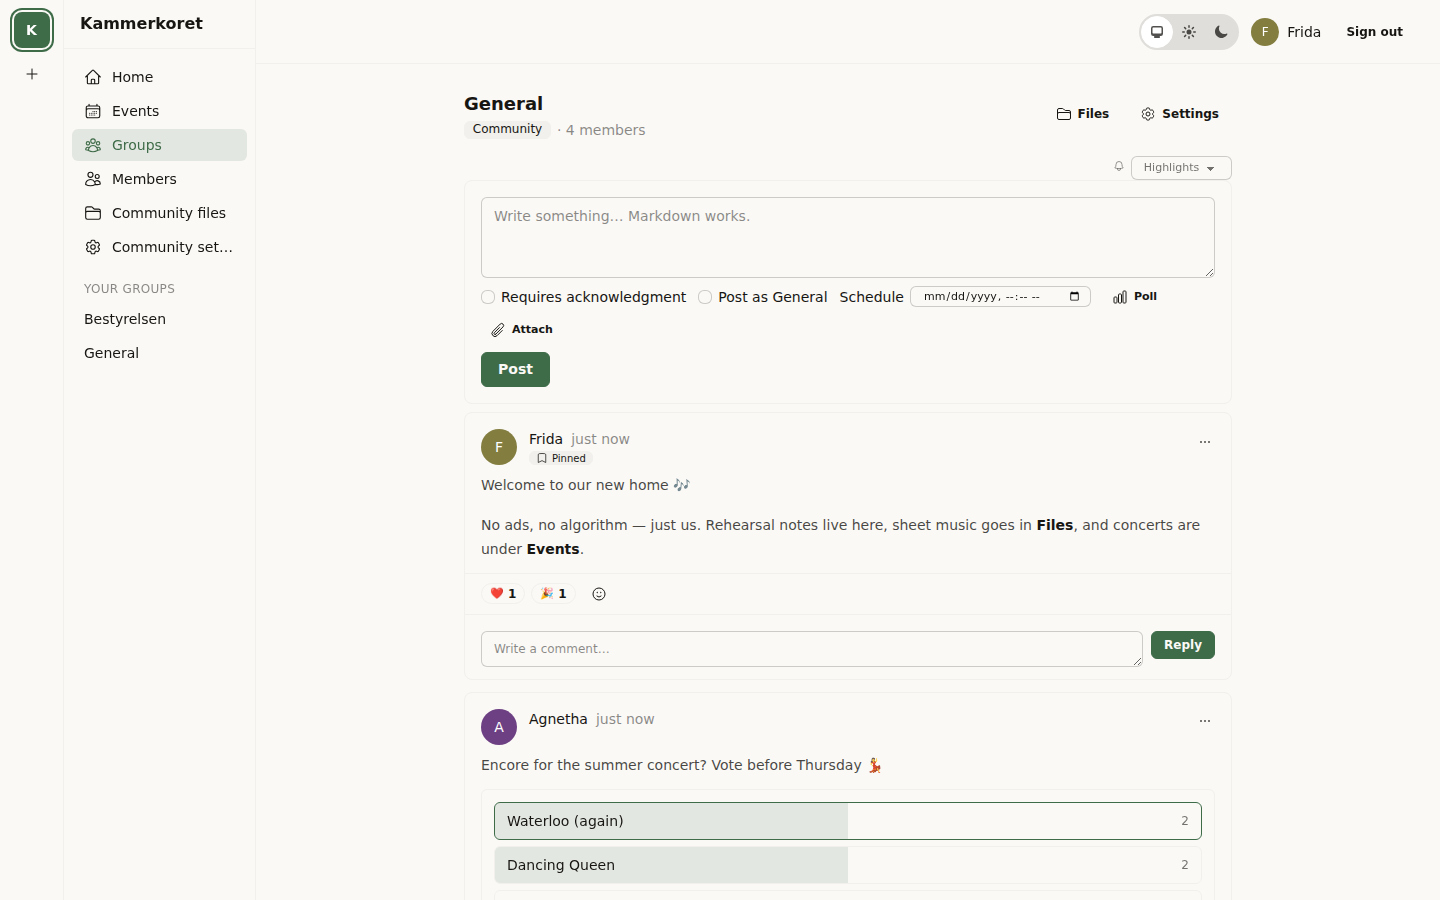
Kammer es una plataforma comunitaria auto-alojada diseñada para asociaciones, bandas musicales y clubes que priorizan la privacidad y el control sobre sus datos. Reemplaza funcionalidades como Facebook Groups, hilos de email y compartición de archivos de Google Drive en un único repositorio.
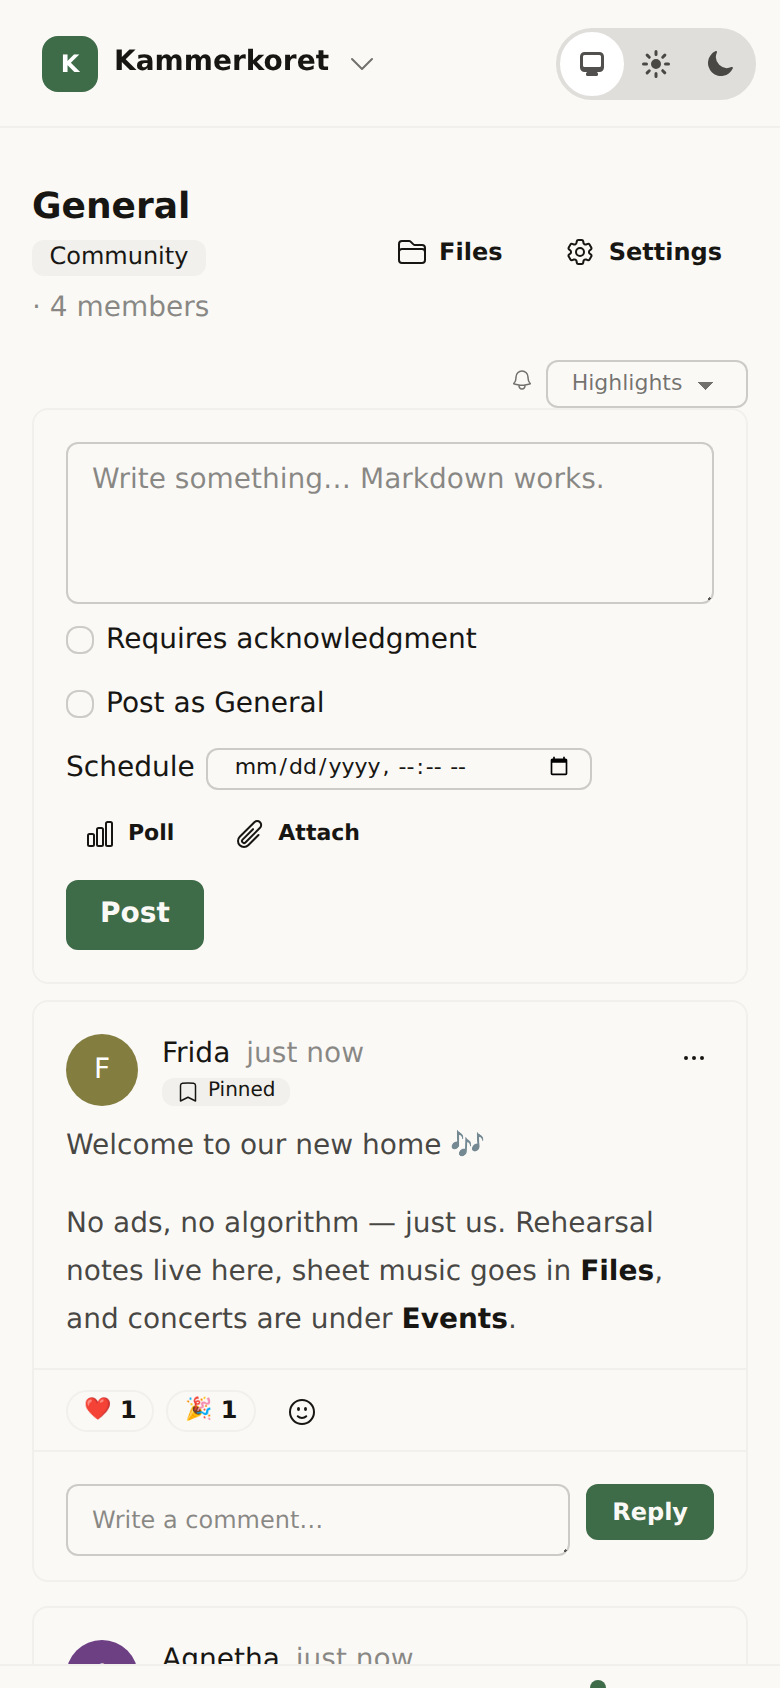
La arquitectura utiliza Node.js con PostgreSQL como base de datos principal y S3/MinIO para almacenamiento de archivos. Incluye soporte nativo para Docker Compose, lo que facilita el despliegue en entornos de producción o desarrollo. La aplicación se empaqueta como una PWA en Svelte que se sirve desde la misma ruta del sitio sin configuración adicional.
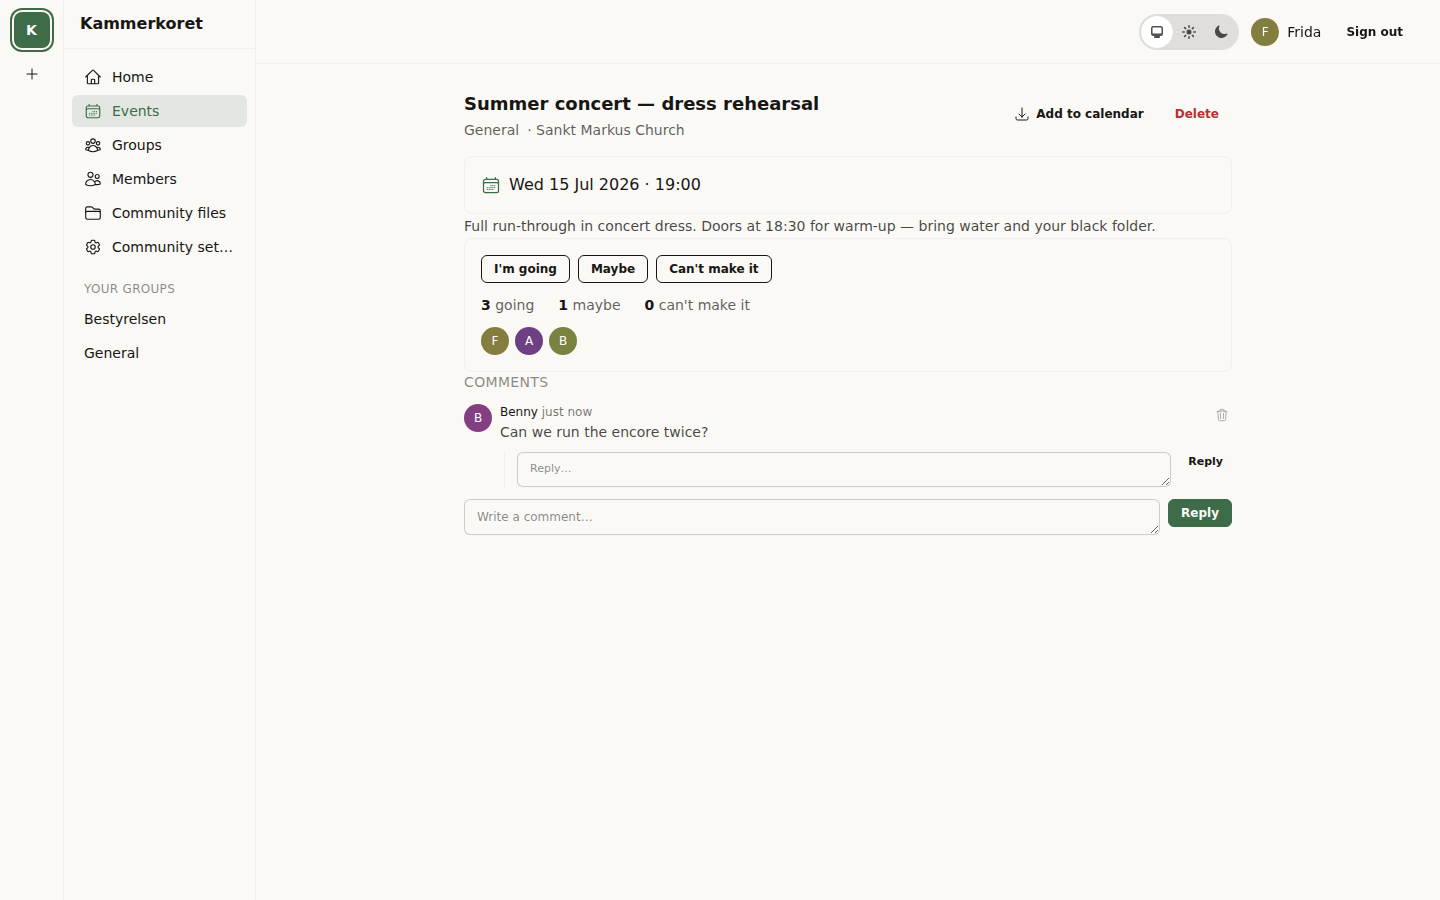
El sistema ofrece autenticación sin contraseña mediante magic links y passkeys, gestión de múltiples comunidades con diferentes niveles de visibilidad (private, community, public_link, public_listed), feeds cronológicos estrictos, eventos con RSVP y slots de inscripción, historial de versiones en archivos, y una API JSON completa para clientes futuros.
- Plataforma centralizada para asociaciones locales que necesitan gestionar miembros, eventos y documentos sin depender de servicios comerciales
- Gestión de comunidades musicales o bandas con compartición de partituras, fechas de ensayo y organización de conciertos
- Reemplazo de grupos de Facebook y Google Drive para clubes deportivos o culturales que priorizan la privacidad
- Sistema de comunicación institucional para comités donde se requiere memoria permanente de decisiones y actas
- Feeds estrictamente cronológicos sin algoritmos de engagement ni publicidad
- Autenticación passwordless con magic links y passkeys integrados
- Múltiples presets de visibilidad para grupos (private, community, public_link, public_listed)
- Eventos con slots de inscripción limitados tipo 'bring cake ×2'
- Historial de versiones en todos los archivos almacenados
- API JSON completa en /api/v1 con autenticación consistente
- El operador del servidor puede leer el contenido de la base de datos; no hay cifrado extremo a extremo
- Sin chat privado, videollamadas o edición de documentos en v1
- Escaneo antivirus de archivos subidos no incluido
- Requiere configuración manual de variables de entorno (PHX_HOST, SECRET_KEY_BASE, POSTGRES_PASSWORD, SMTP_*)
- No hay soporte para cifrado de datos en reposo por defecto
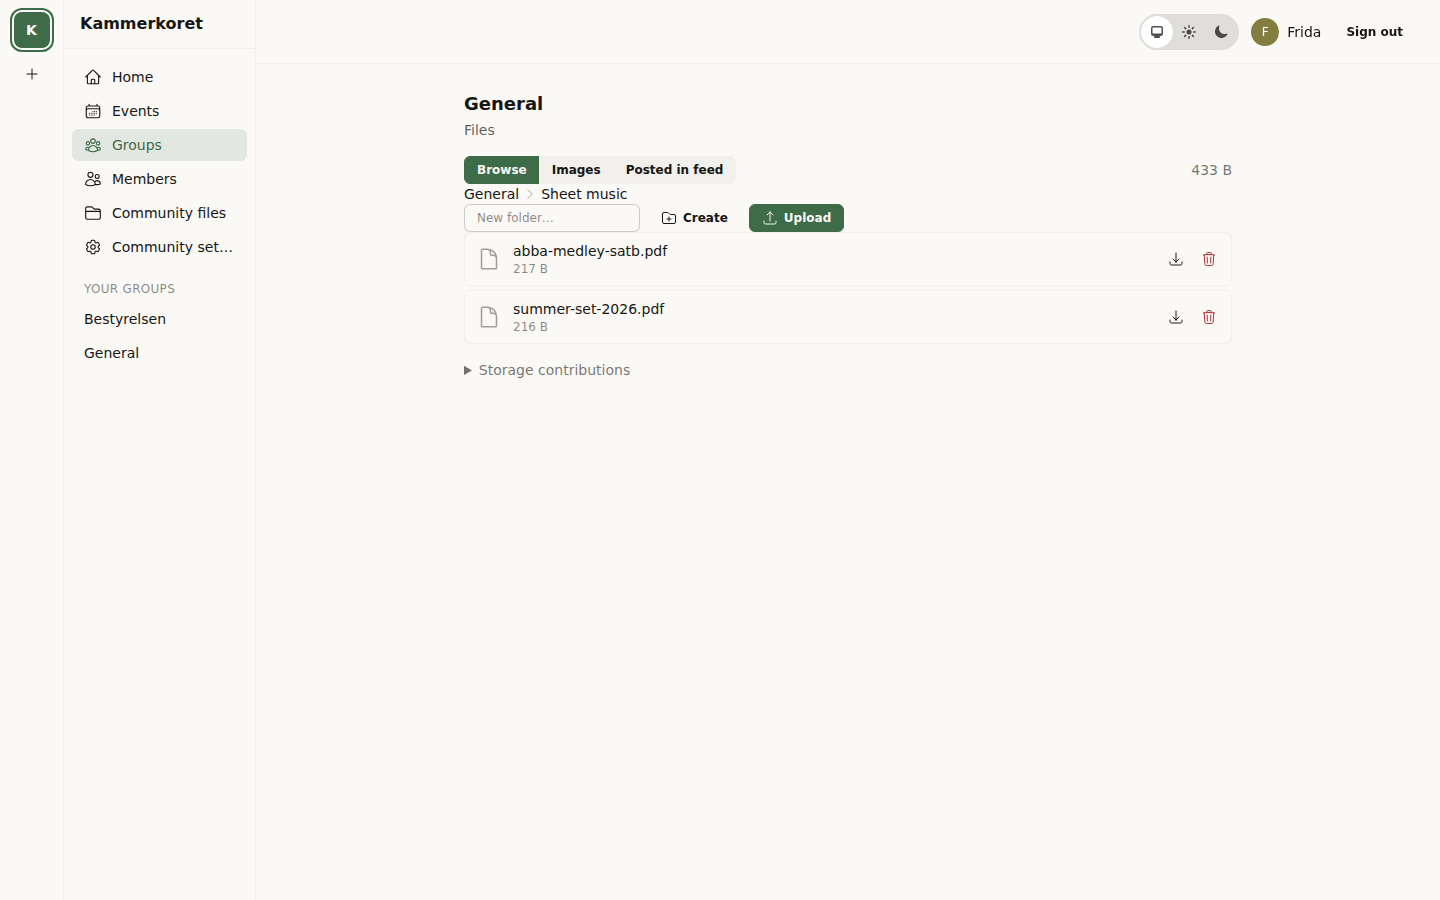
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar con docker compose up -d. Configurar PHX_HOST, SECRET_KEY_BASE, POSTGRES_PASSWORD y SMTP_* en .env antes del primer inicio. El sistema falla intencionadamente si PostgreSQL no es accesible. Colocar proxy TLS delante (ver docs/deploy/Caddyfile.example). Salud checks en /healthz. Backup manual recomendado con guía en docs/backups.md.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.