
kalideck
Consola web para gestionar laboratorios Kali Linux. Ofrece catálogo de herramientas, terminales reales, gestión Docker y controles de privacidad (VPN/Tor) en una interfaz auto-alojada compatible con móviles.
Ficha actualizada 27 sept 2026, 9:34 · upstream 27 sept 2026, 9:28 · release sin release detectada
Qué es kalideck
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
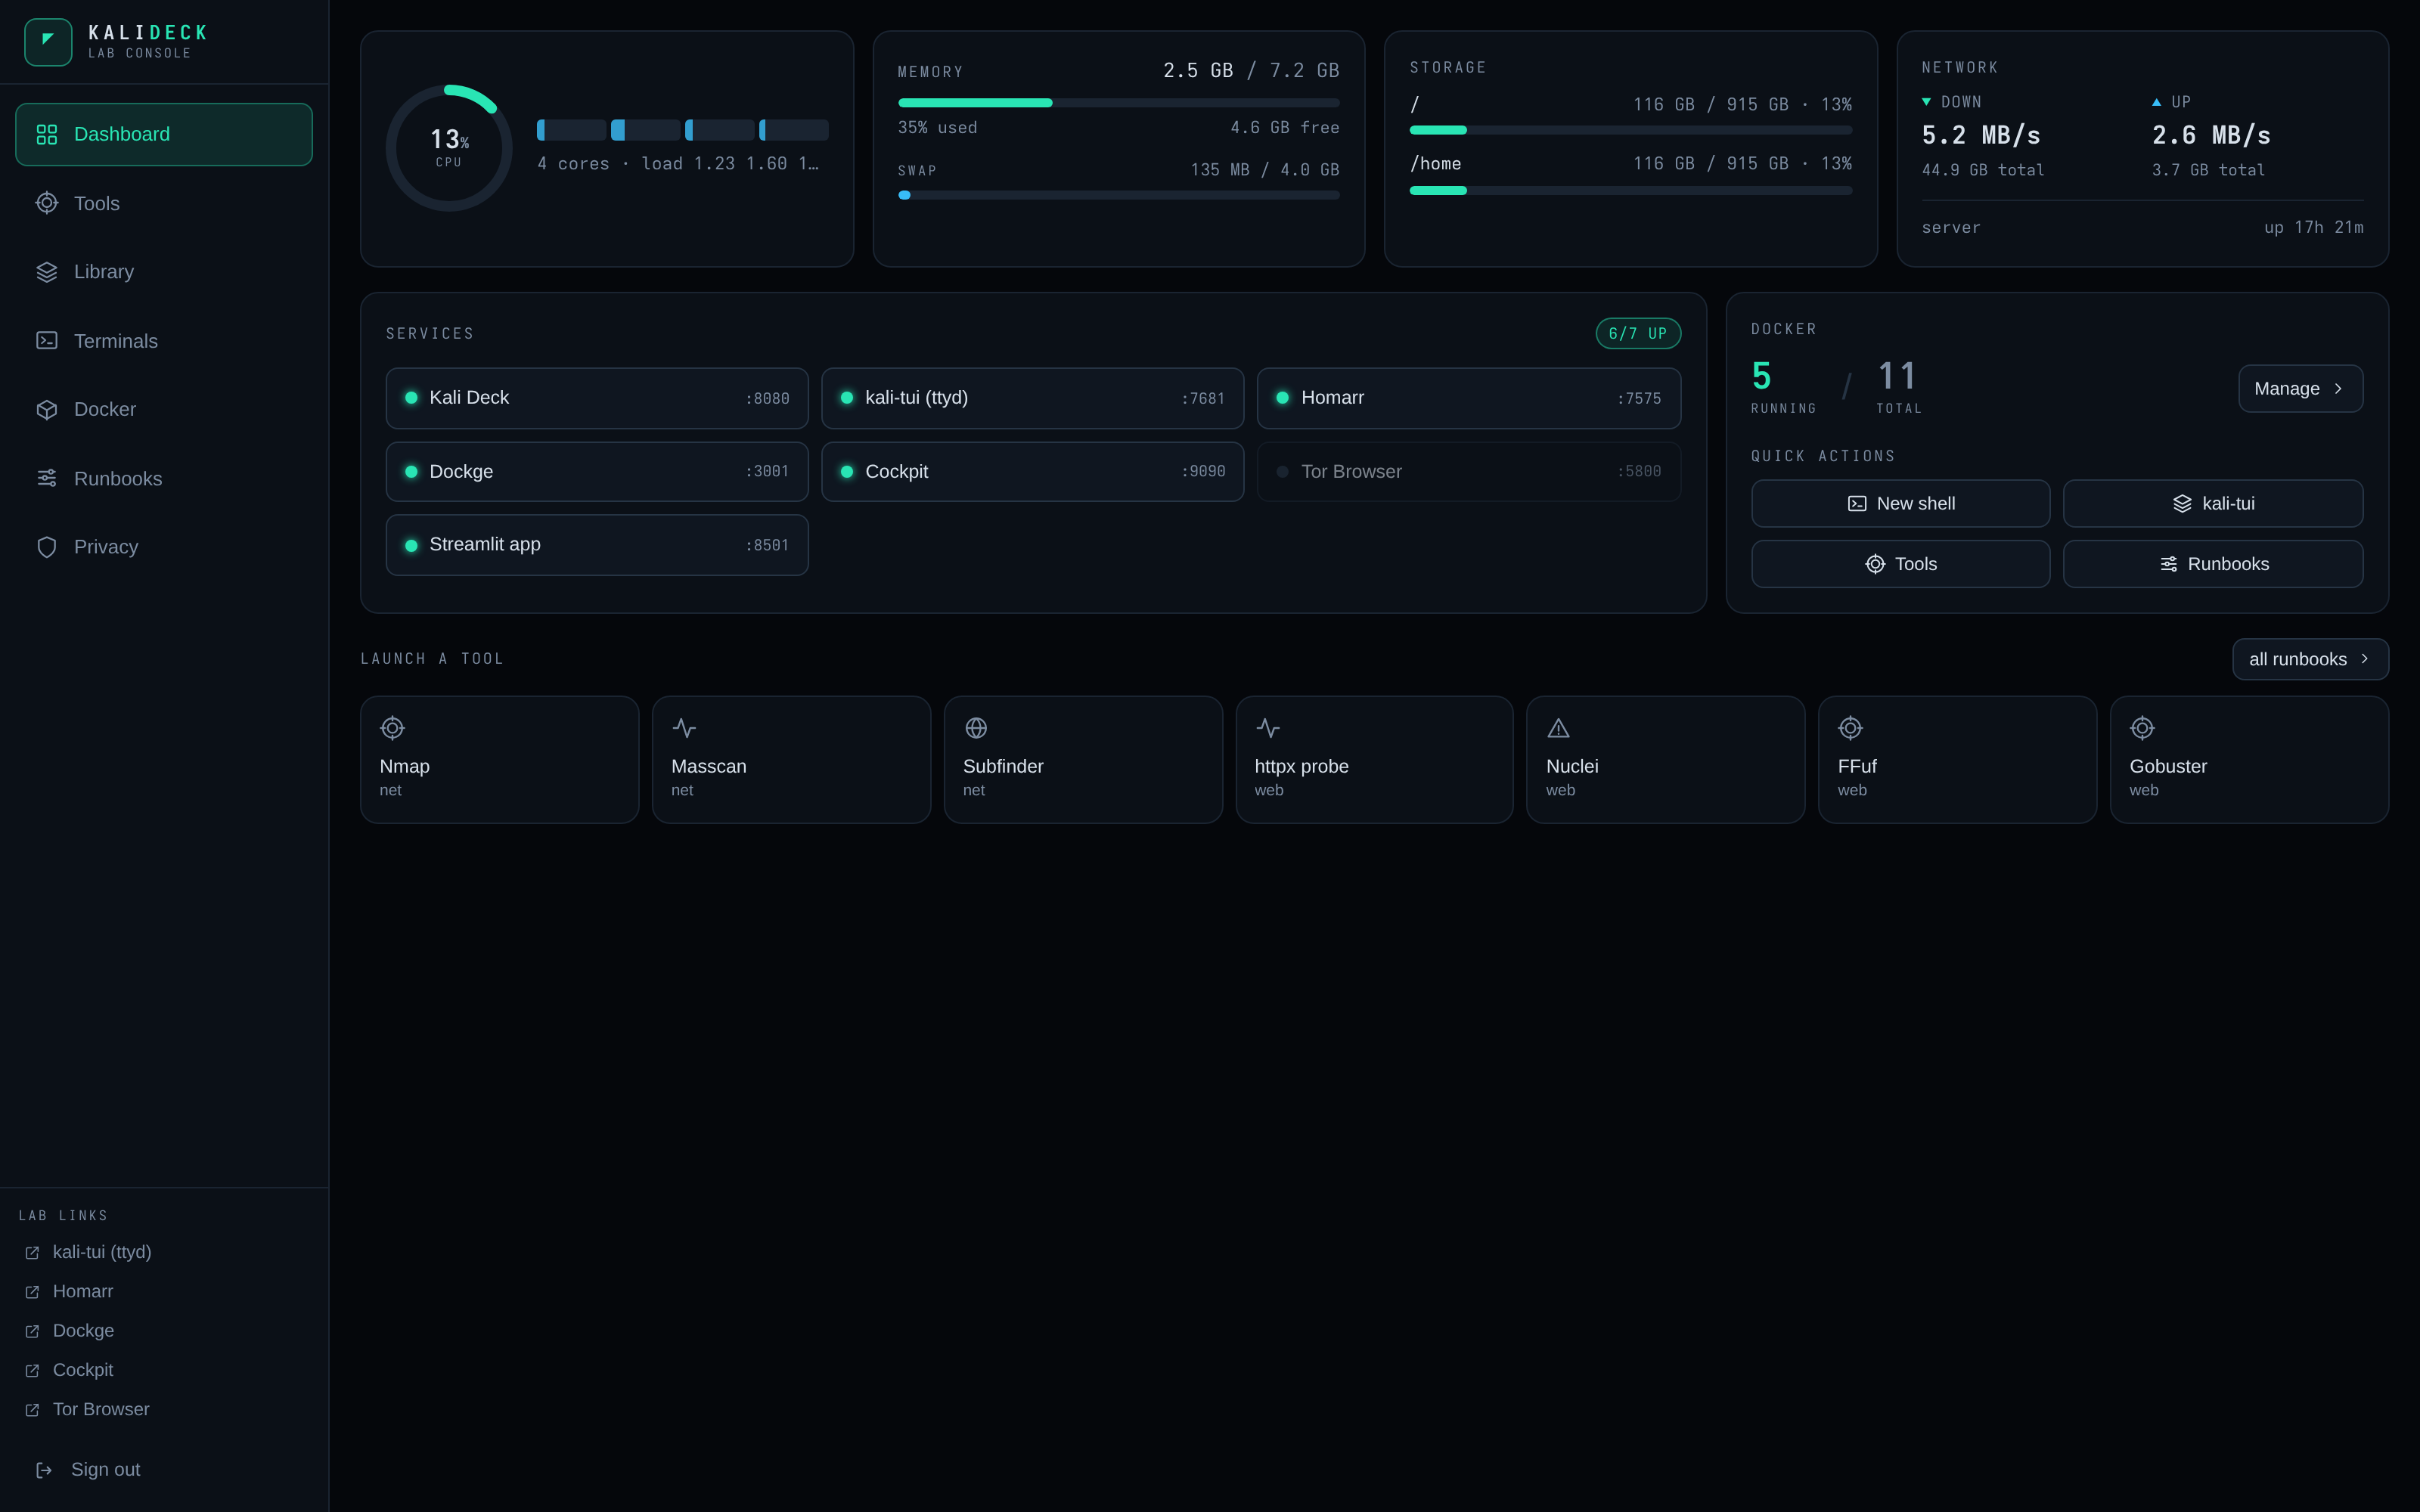
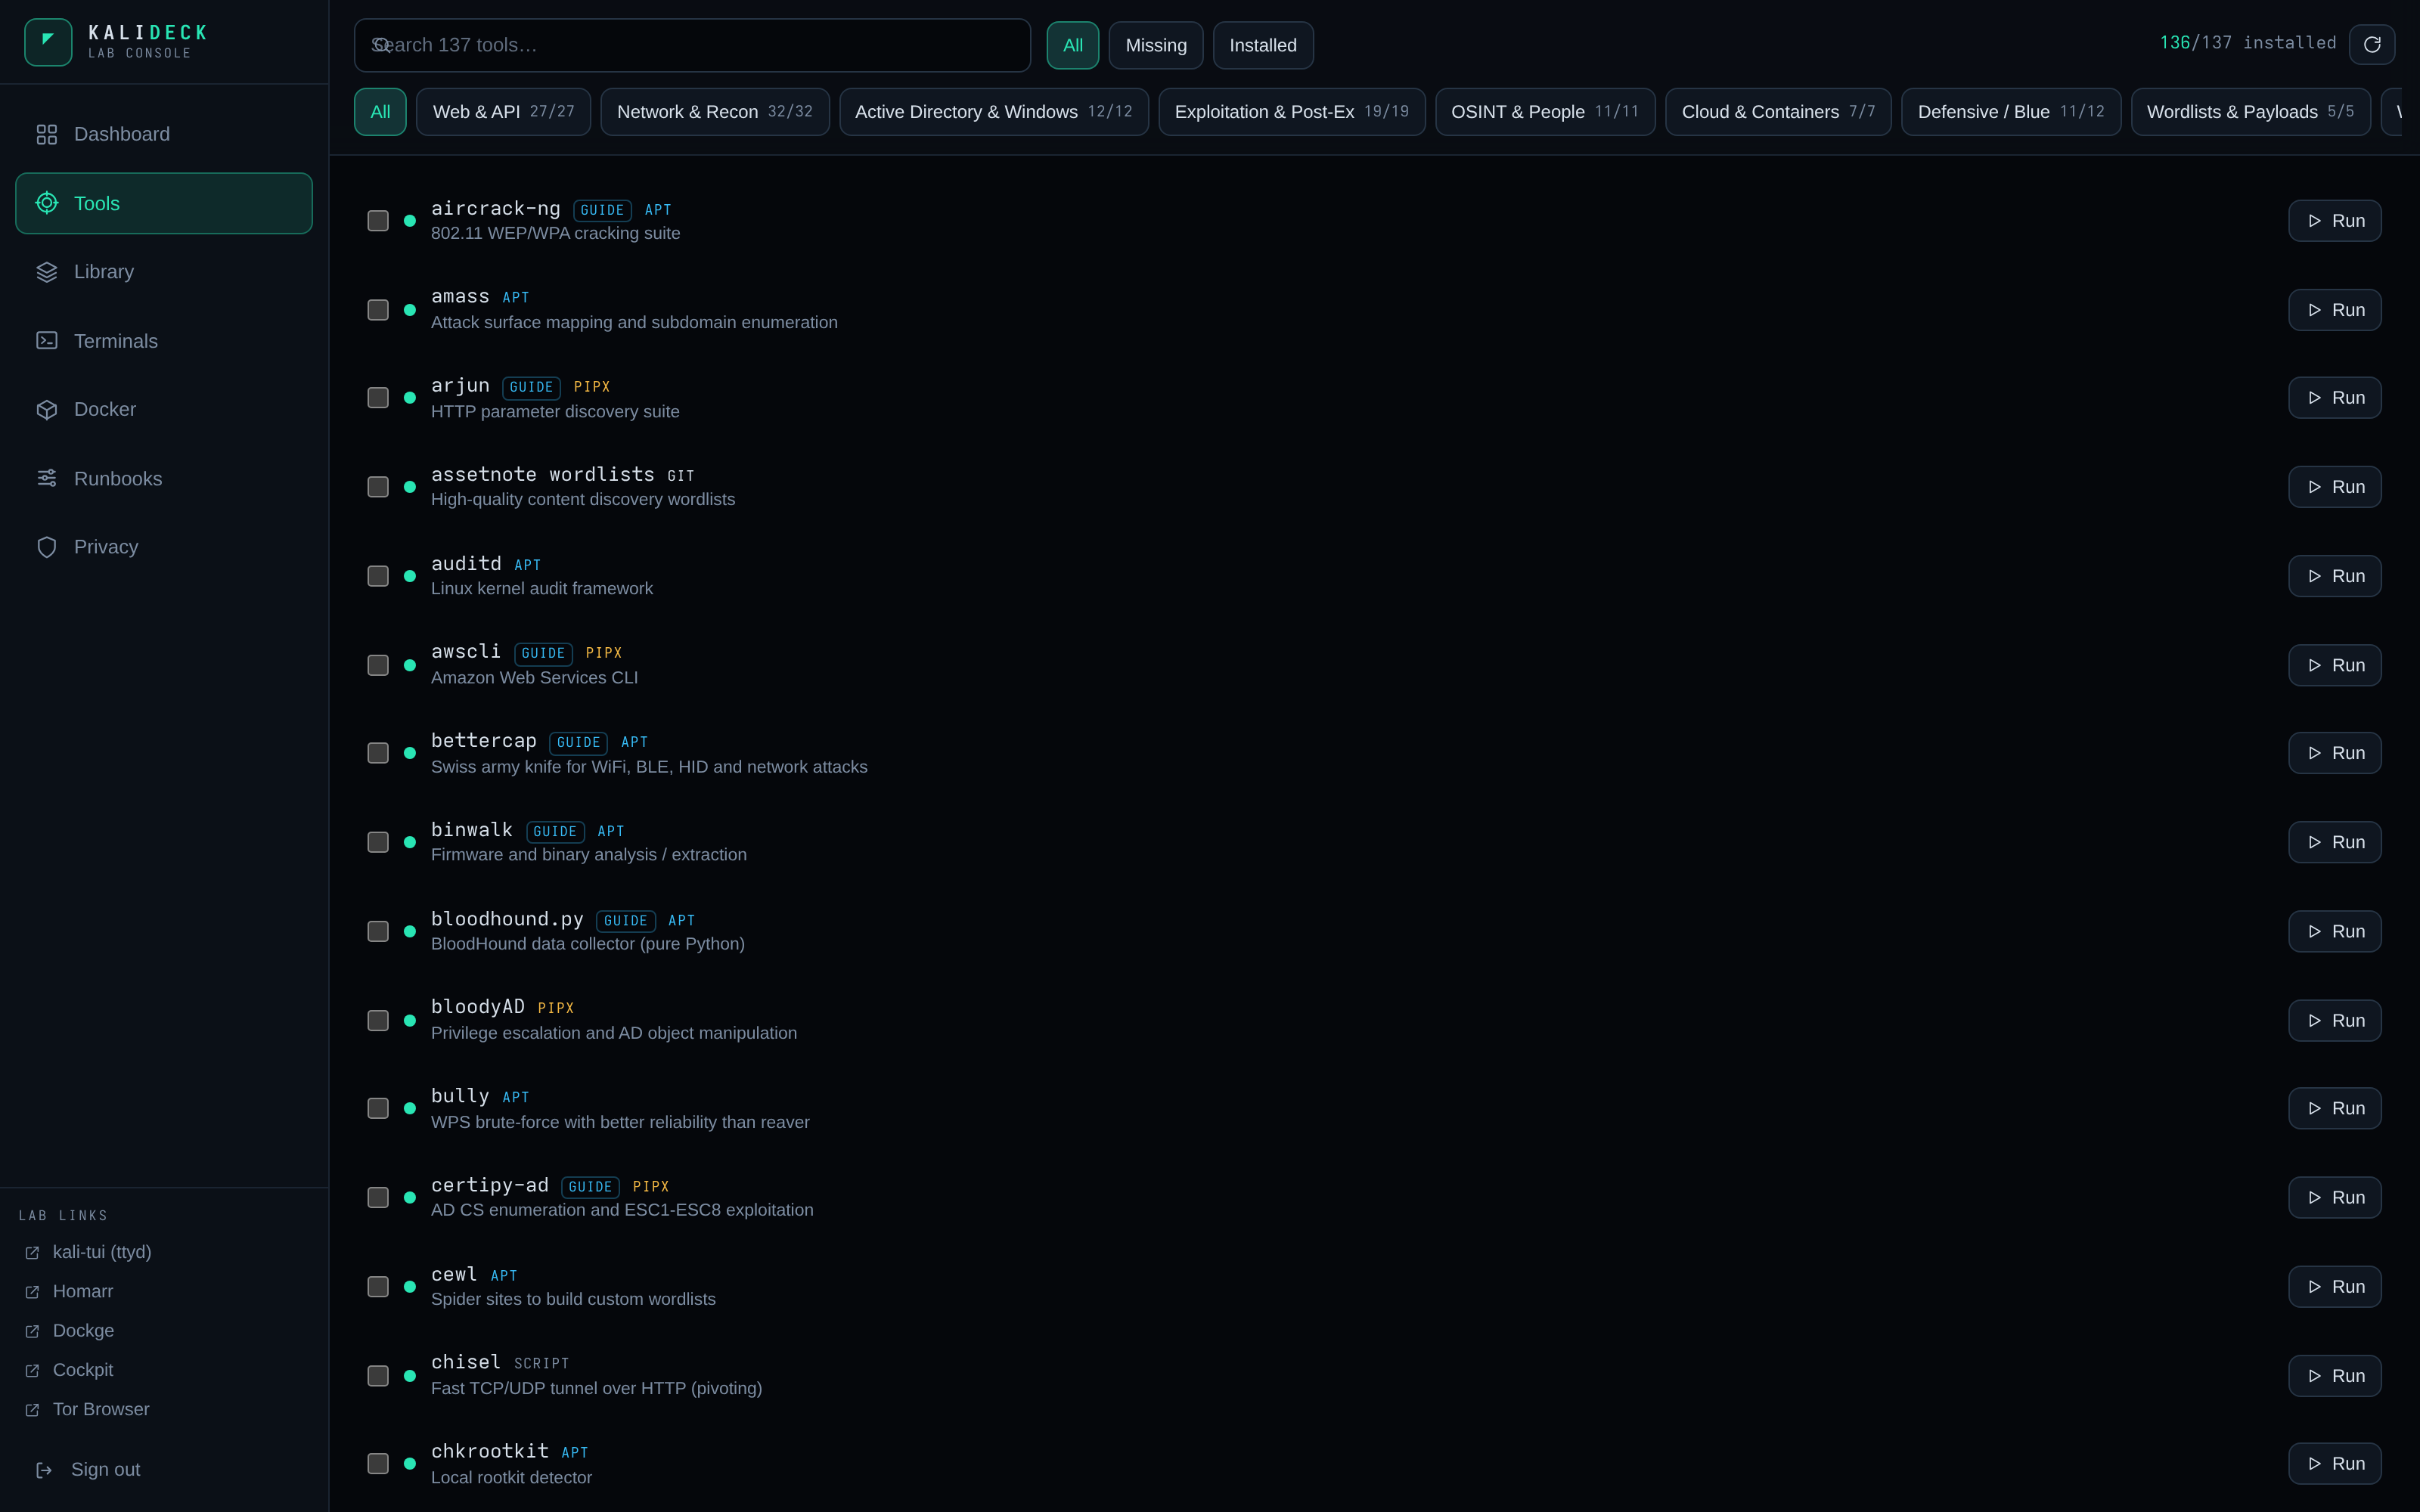
Kali Deck es una consola web diseñada para orquestar un laboratorio Kali Linux mediante una arquitectura de dos componentes: un backend Express.js que gestiona la API y terminales vía WebSocket, y un frontend React/Vite/Tailwind PWA. El sistema controla un contenedor `kali-lab` que ejecuta las herramientas forenses e instalaciones a través del Docker API, evitando dar acceso directo al host desde el navegador.
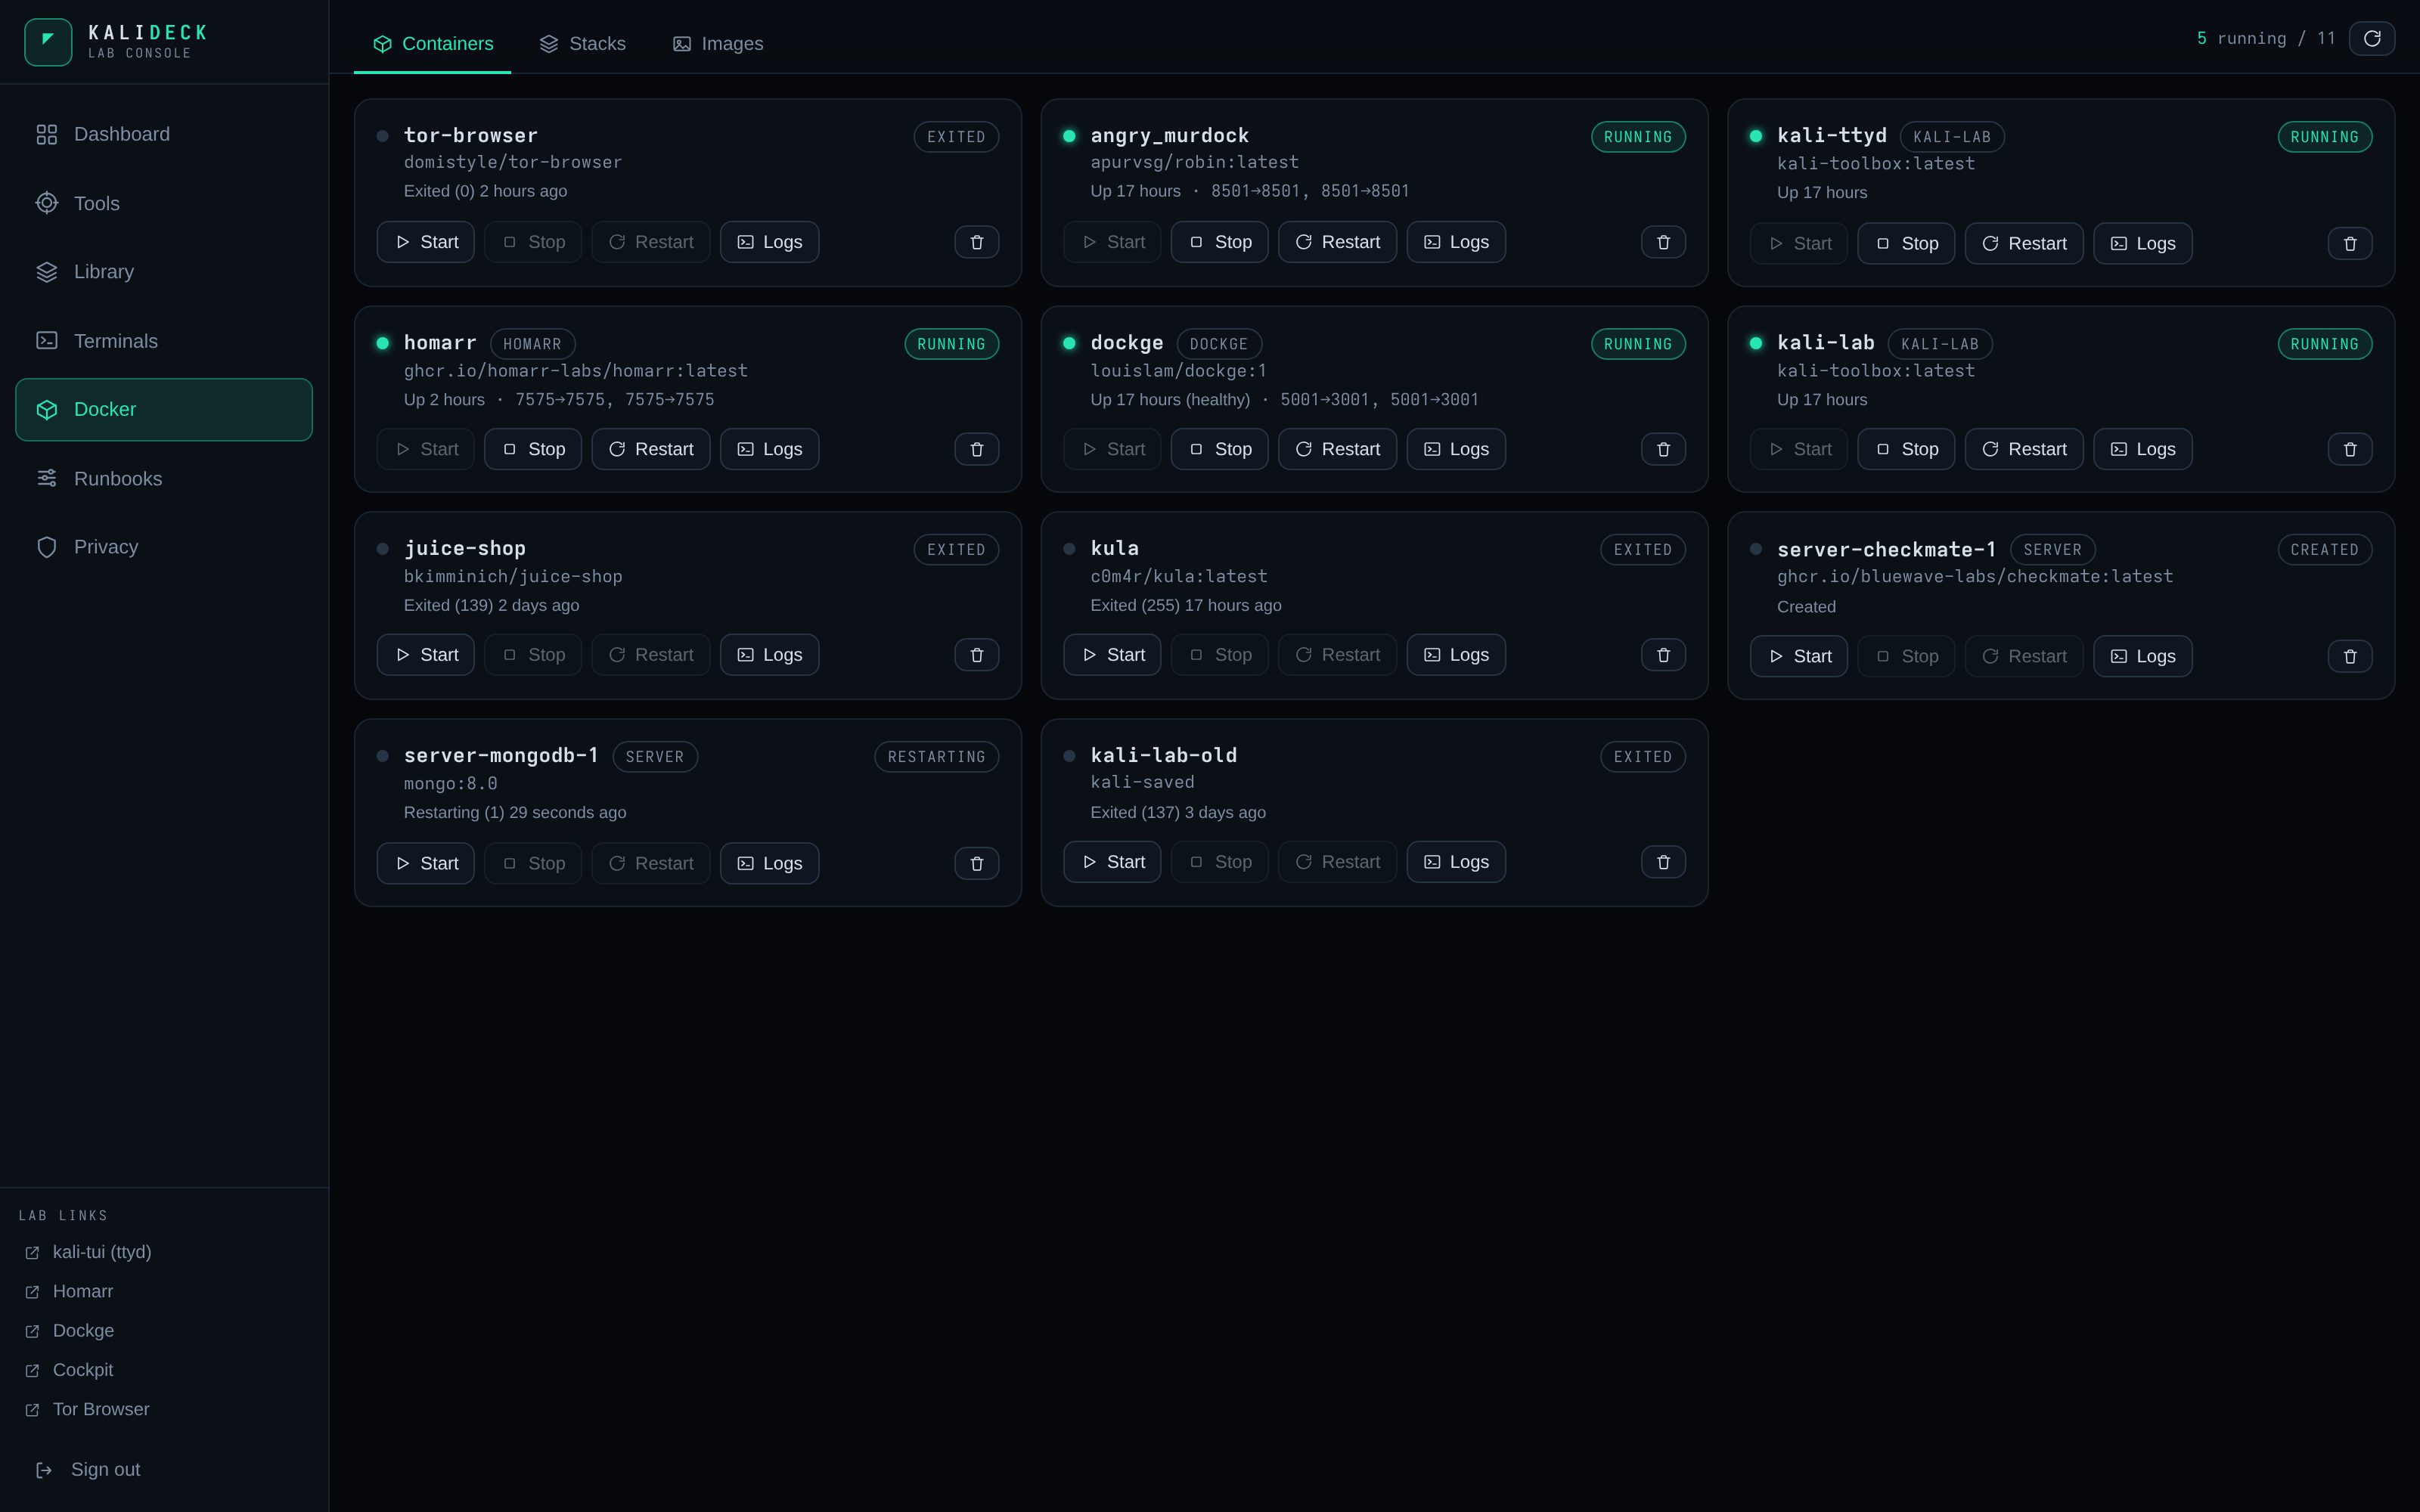
La interfaz incluye un catálogo de herramientas con instalación en tiempo real, gestión de contenedores Docker y Compose, y una sección de privacidad para configurar Tor, WireGuard y ProtonVPN. La seguridad se basa en cookies HttpOnly, sesiones en memoria (requiriendo nuevo login tras reinicio) y reglas sudoers estrictas para el control de red y VPN.
El despliegue utiliza un script `setup.sh` que detecta dependencias, construye la imagen del lab y configura systemd. El acceso remoto se habilita mediante Tailscale o túneles SSH, ya que el backend se une por defecto a 127.0.0.1 para limitar la exposición de la superficie de ataque.
- Gestión centralizada de herramientas forenses y de seguridad en un entorno aislado.
- Control remoto seguro del laboratorio mediante Tailscale o túneles SSH cifrados.
- Monitorización de terminales y logs de contenedores sin exponer el shell del host.
- Configuración y gestión de redes privadas (Tor, WireGuard) desde una interfaz web.
- Interfaz PWA responsive optimizada para uso en dispositivos móviles y portátiles.
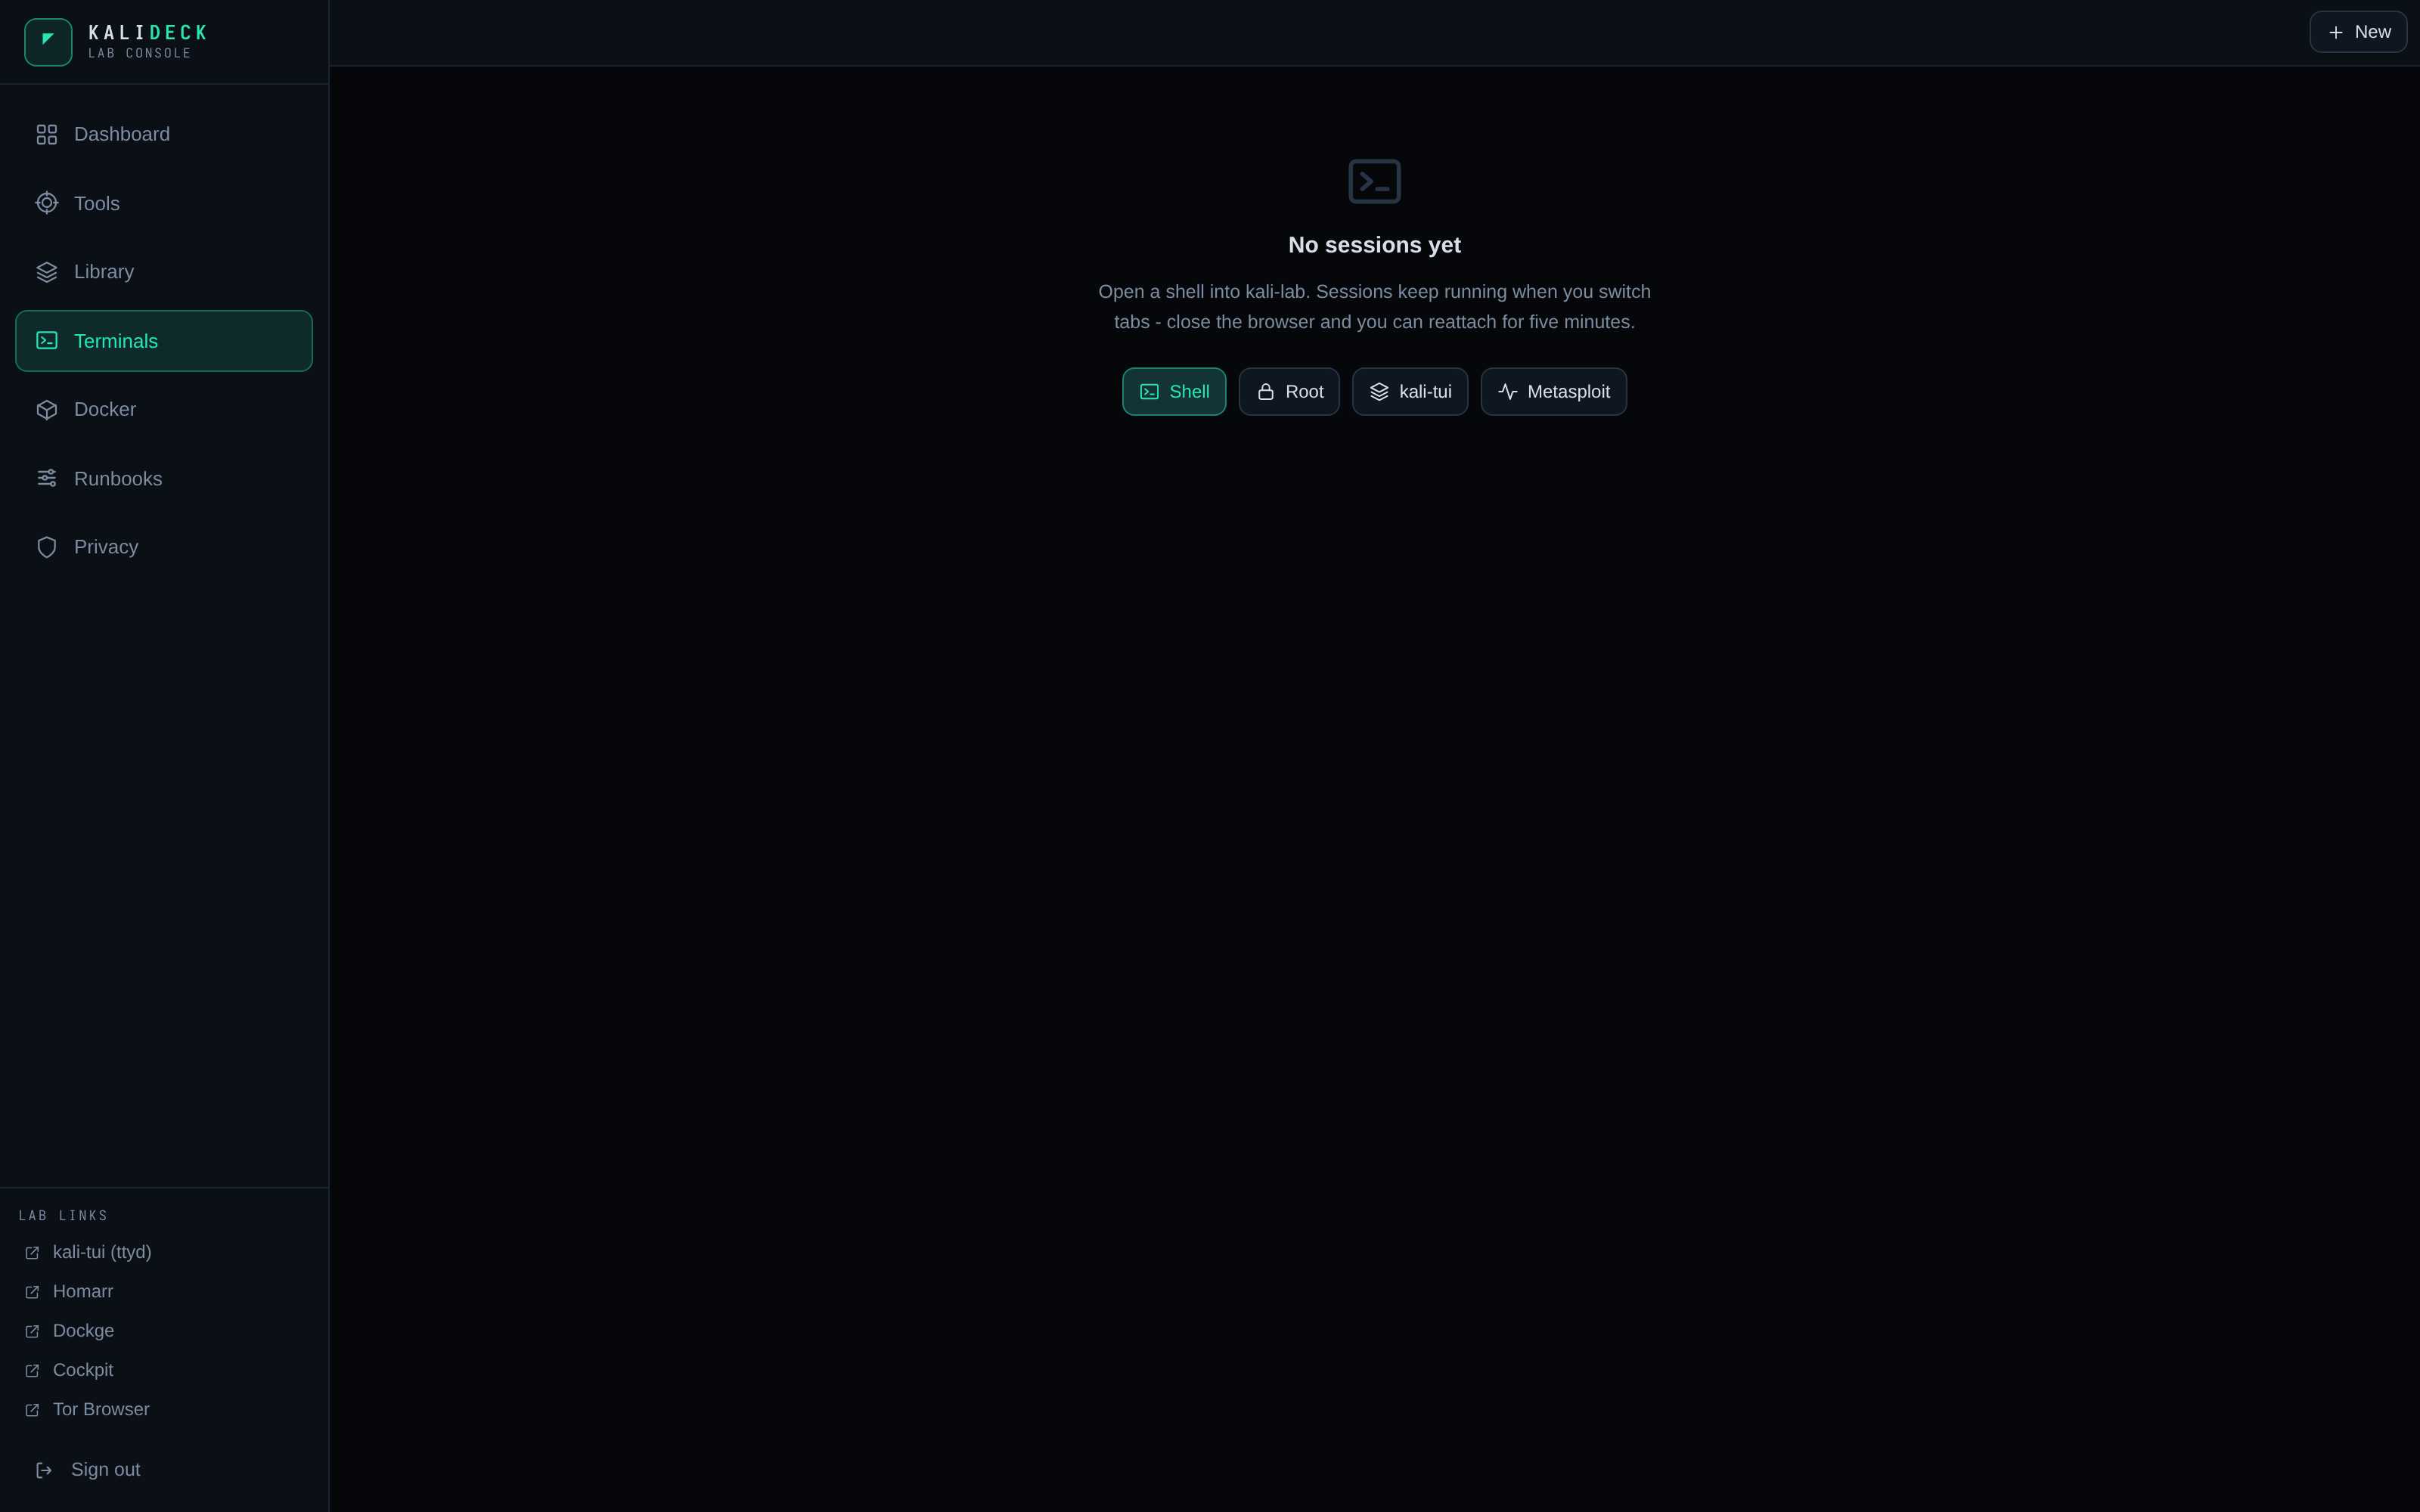
- Gestión de terminales real mediante WebSockets con scrollback del servidor.
- Aislamiento de procesos: el backend no ejecuta comandos directamente en el host.
- Modelo de seguridad minimalista con sesiones en memoria y sudoers revocables.
- Acceso por defecto restringido a localhost; requiere configuración adicional (Tailscale/SSH) para acceso remoto.
- Las sesiones se almacenan en memoria, lo que implica desconexión tras un reinicio del servicio.
- Dependencia de la accesibilidad al socket Docker del host para gestionar contenedores.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Ejecutar `bash setup.sh` para instalar dependencias y construir el lab. Verificar que el usuario pertenezca al grupo `docker`. Para acceso remoto, usar Tailscale o túnel SSH (`ssh -N -L 8080:127.0.0.1:8080`). Cambiar la contraseña por defecto en `.env` antes de exponer al LAN si se usa `DECK_HOST=0.0.0.0`. Reiniciar el servicio systemd tras cambios.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.