
ipxe-station
Servidor PXE/iPXE auto-alojado con interfaz web moderna para gestión de arranque en red, construcción de menús jerárquicos y configuración DHCP sin edición manual de archivos.
Ficha actualizada 25 sept 2026, 17:00 · upstream 25 sept 2026, 16:47 · release sin release detectada
Qué es ipxe-station
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
iPXE Station es una solución completa para servidores de arranque PXE/iPXE que gestiona el flujo de trabajo completo: descarga de activos de distribuciones, construcción de menús de arranque jerárquicos y configuración DHCP. La plataforma opera sin necesidad de editar archivos de configuración manualmente, proporcionando una interfaz web moderna construida con Next.js y React para la gestión del frontend, mientras que el backend utiliza FastAPI en Python.
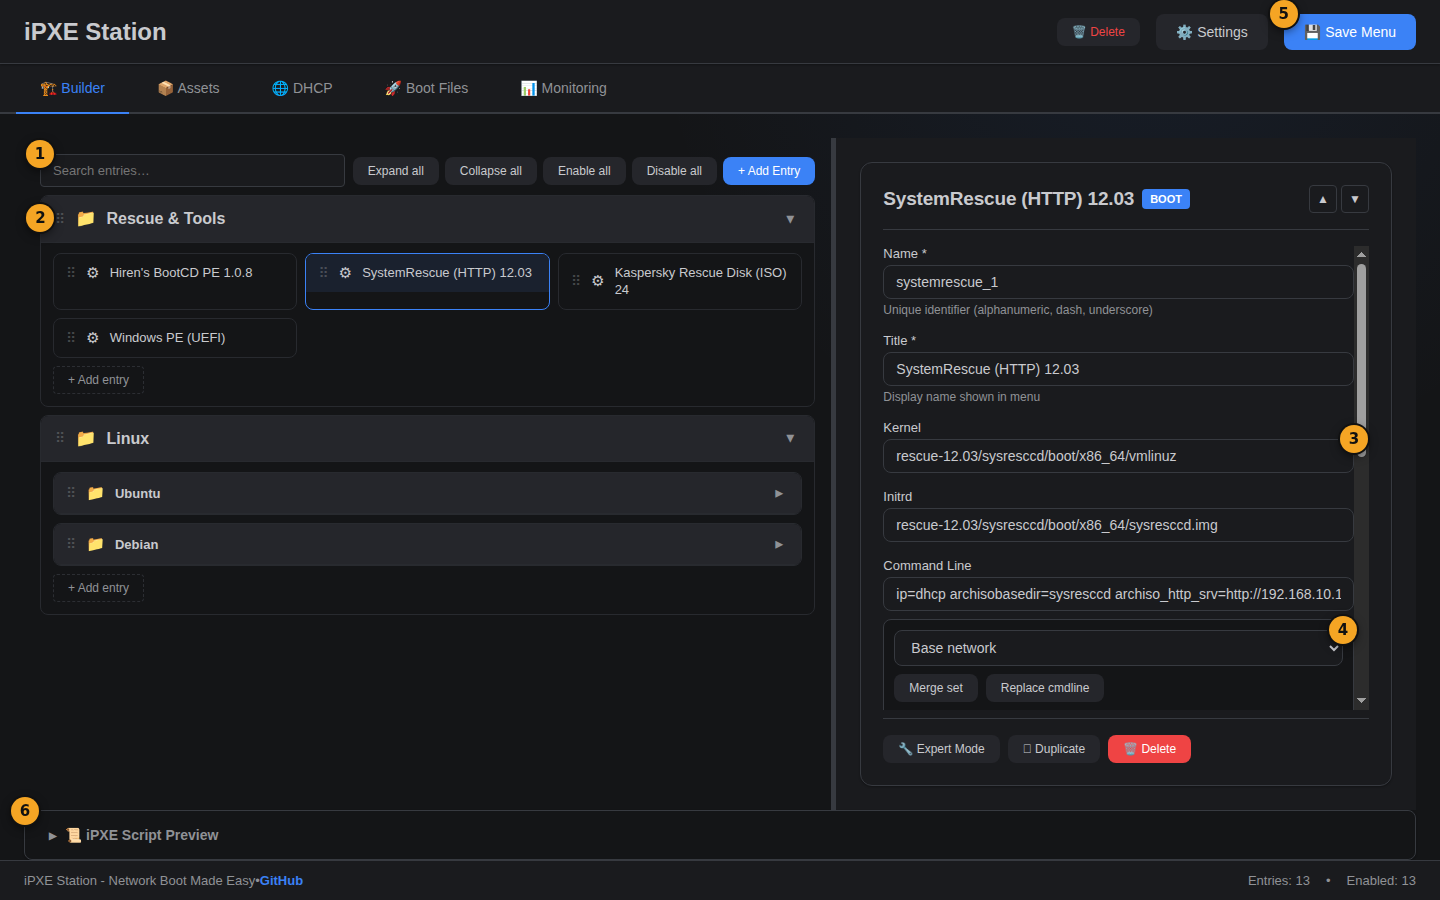
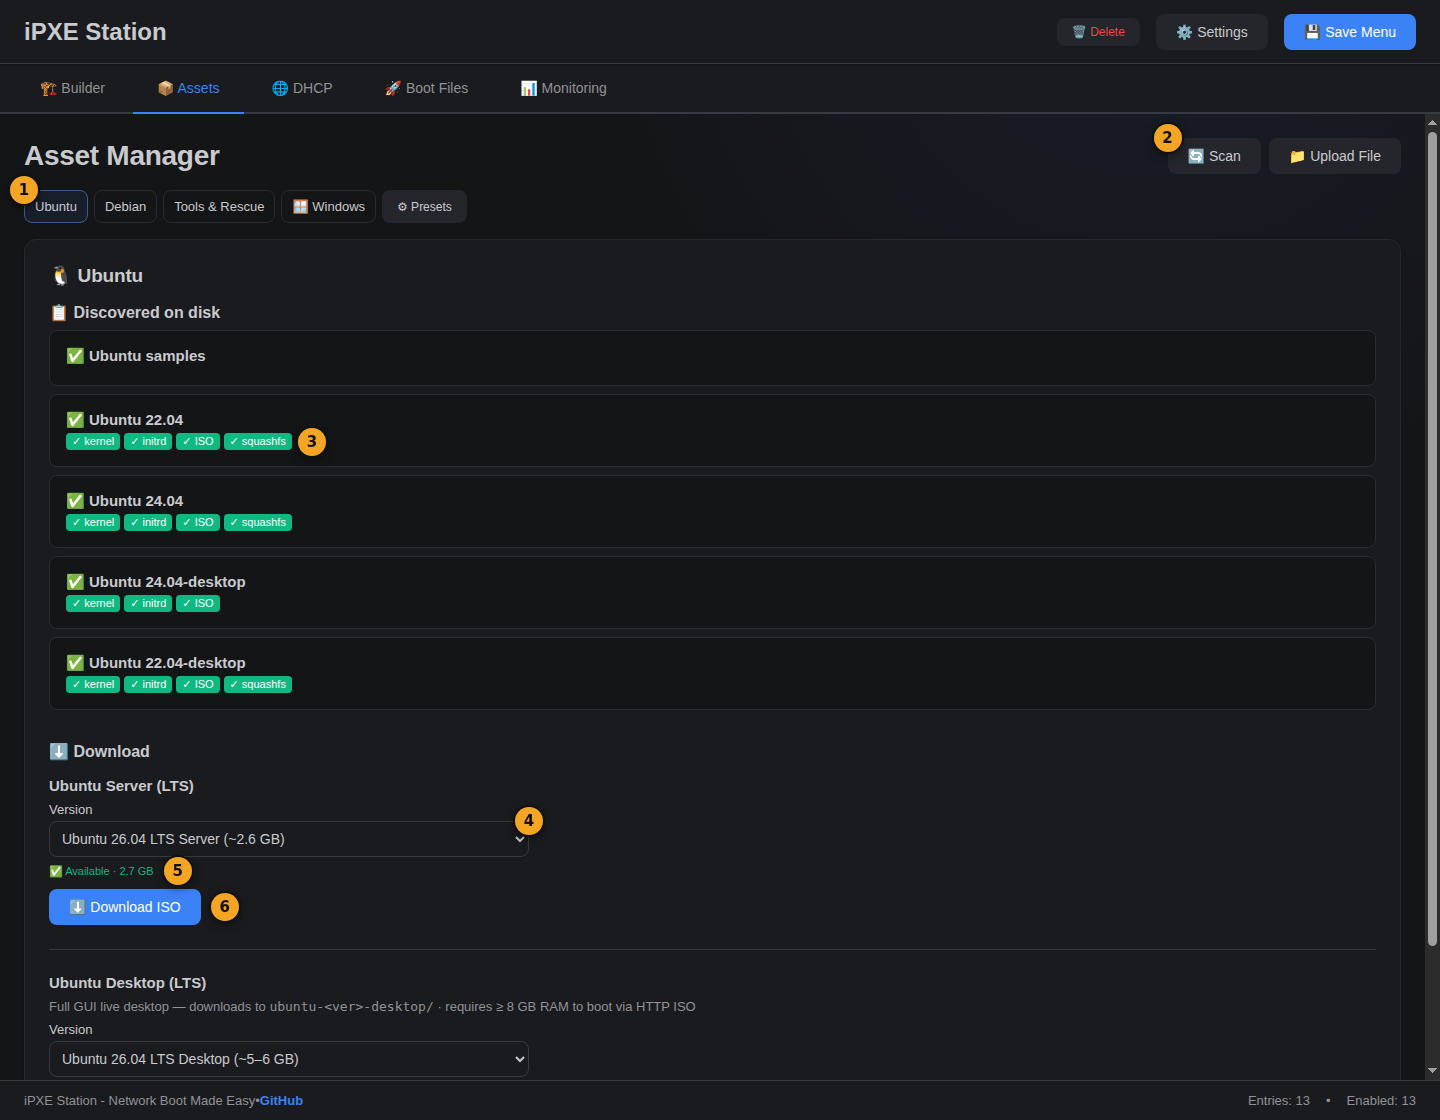
El sistema incluye un constructor visual de menús que permite búsqueda, acciones por lotes, árboles de menú arrastrables y previsualización en tiempo real del script iPXE generado. El gestor de activos facilita la descarga automática de ISOs (Ubuntu, Debian, SystemRescue), extracción in-place para arranque en red y verificación de disponibilidad de URLs antes de iniciar descargas.
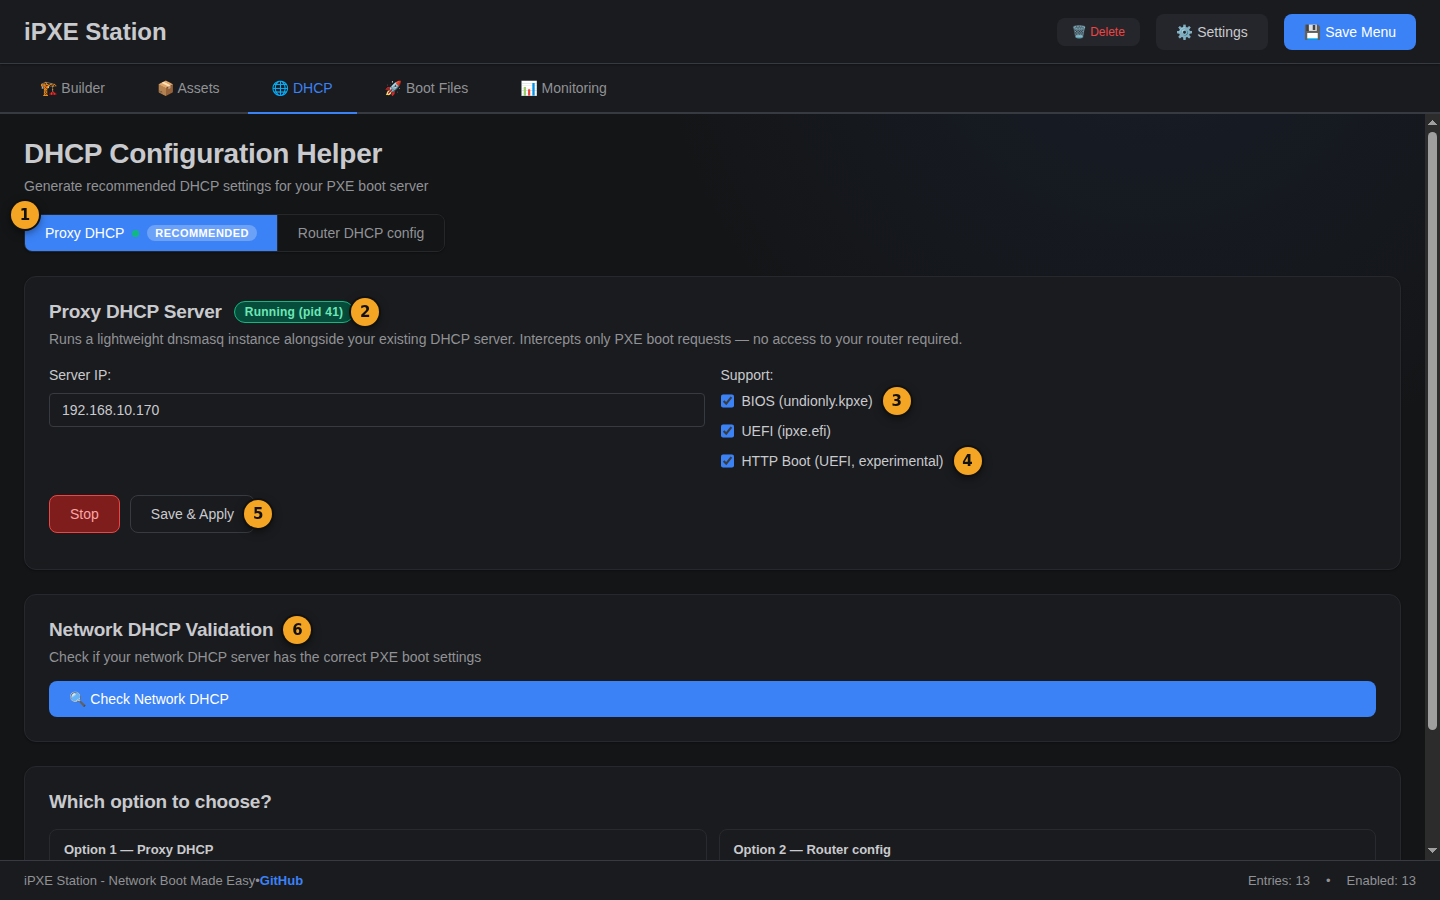
La configuración DHCP se maneja mediante un servidor proxy integrado basado en dnsmasq o generando configuraciones listas para copiar en servidores ISC DHCP, MikroTik o Windows Server. Incluye validación de red que envía sondas DHCP reales para diagnosticar problemas con sugerencias de corrección.
- Despliegue automatizado de sistemas Linux (Ubuntu Server/Desktop LTS) mediante arranque NFS o HTTP ISO
- Creación de entornos de rescate y recuperación (SystemRescue, Kaspersky Rescue Disk, Memtest86+)
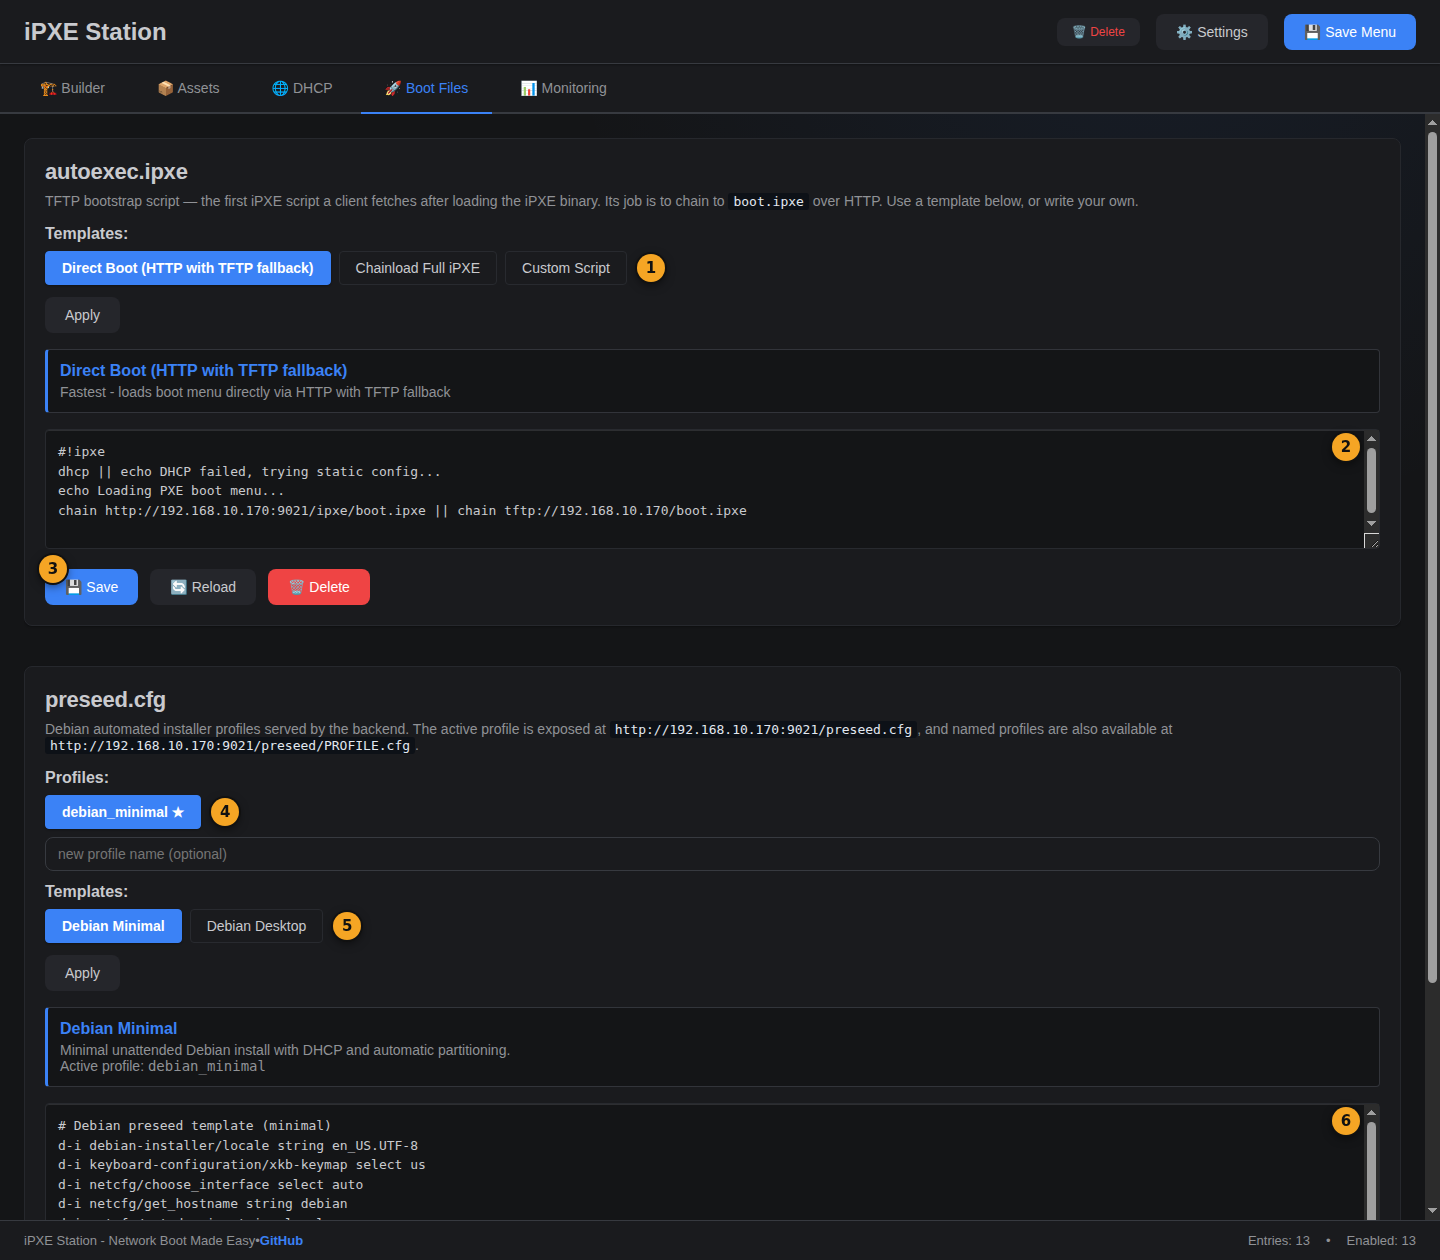
- Automatización de instalaciones no supervisadas con perfiles preseed para Debian
- Provisionamiento de imágenes Windows PE personalizadas mediante wimboot
- Gestión completa de activos: descarga automática de ISOs desde servidores oficiales y extracción in-place
- Constructor visual de menús con soporte para submenús, reordenamiento por arrastre y previsualización en vivo
- Servidor Proxy DHCP integrado (dnsmasq) que elimina la necesidad de modificar el router principal
- Validación de red activa mediante sondas DHCP reales para BIOS y UEFI antes del despliegue
- La autenticación y autorización no están habilitadas por defecto (modo SECURITY_MODE=off), requiriendo configuración manual para entornos de producción
- La característica UEFI HTTP Boot está marcada como experimental y carece de validación completa contra firmware real capaz de HTTPClient
- Requiere capacidad NET_ADMIN en el contenedor para funciones de validación DHCP y modo Proxy DHCP
- El soporte para Windows PE depende de imágenes personalizadas proporcionadas por el usuario mediante wimboot
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar con Docker Compose usando docker compose up -d --build. Asegurar que los puertos 9021 (HTTP/UI), 69 (TFTP) y opcionalmente 67 (DHCP) estén abiertos en el firewall. Para entornos de producción, configurar SECURITY_MODE=token en docker-compose.yml con un API_TOKEN seguro. Configurar exportación NFS para modo Ubuntu Server o subir archivos WinPE a data/srv/http/ para automatización Windows. Verificar que el contenedor tenga permisos NET_ADMIN.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.