
ip-radar
ip-radar es una herramienta autoalojada que fusiona inteligencia sobre direcciones IP desde 29 fuentes públicas, ofreciendo veredictos claros con evidencia y puntuación de confianza sin salir del servidor local.
Ficha actualizada 24 sept 2026, 2:50 · upstream 24 sept 2026, 2:34 · release v1.3.0
Qué es ip-radar
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
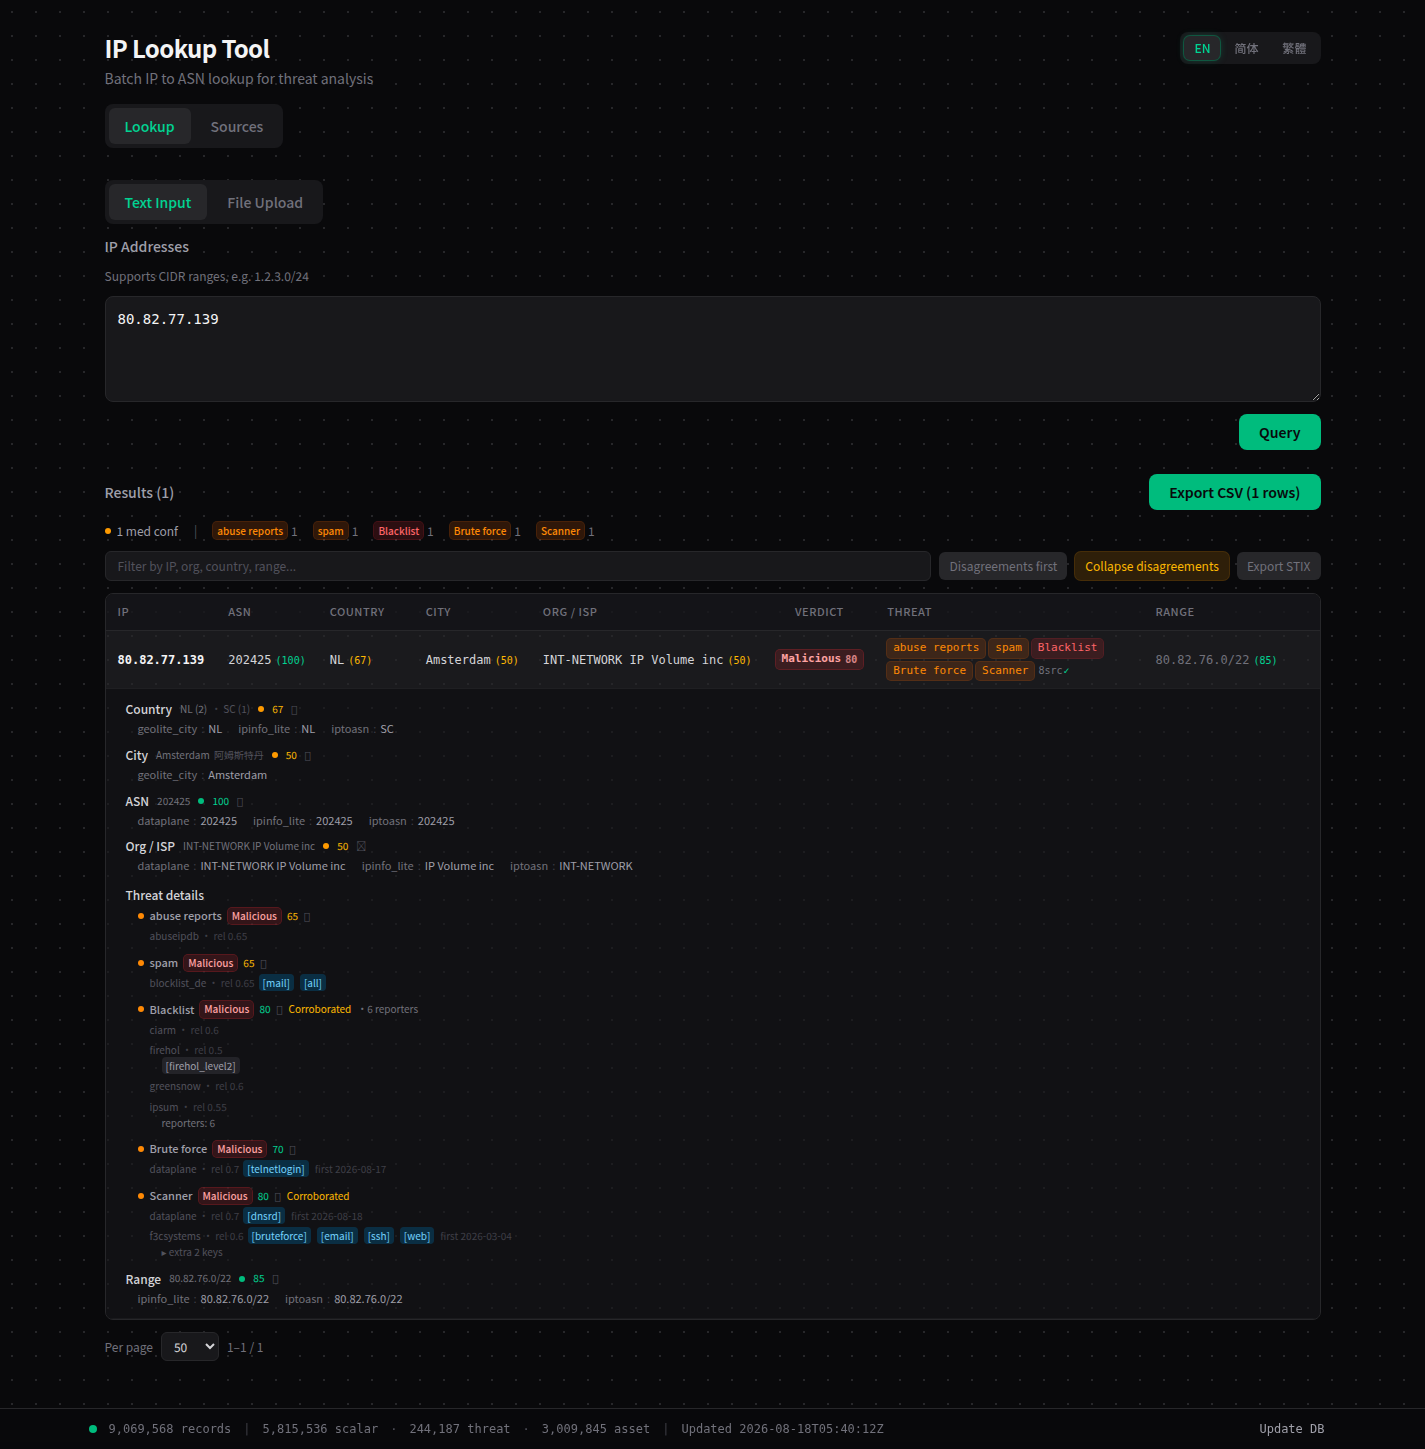
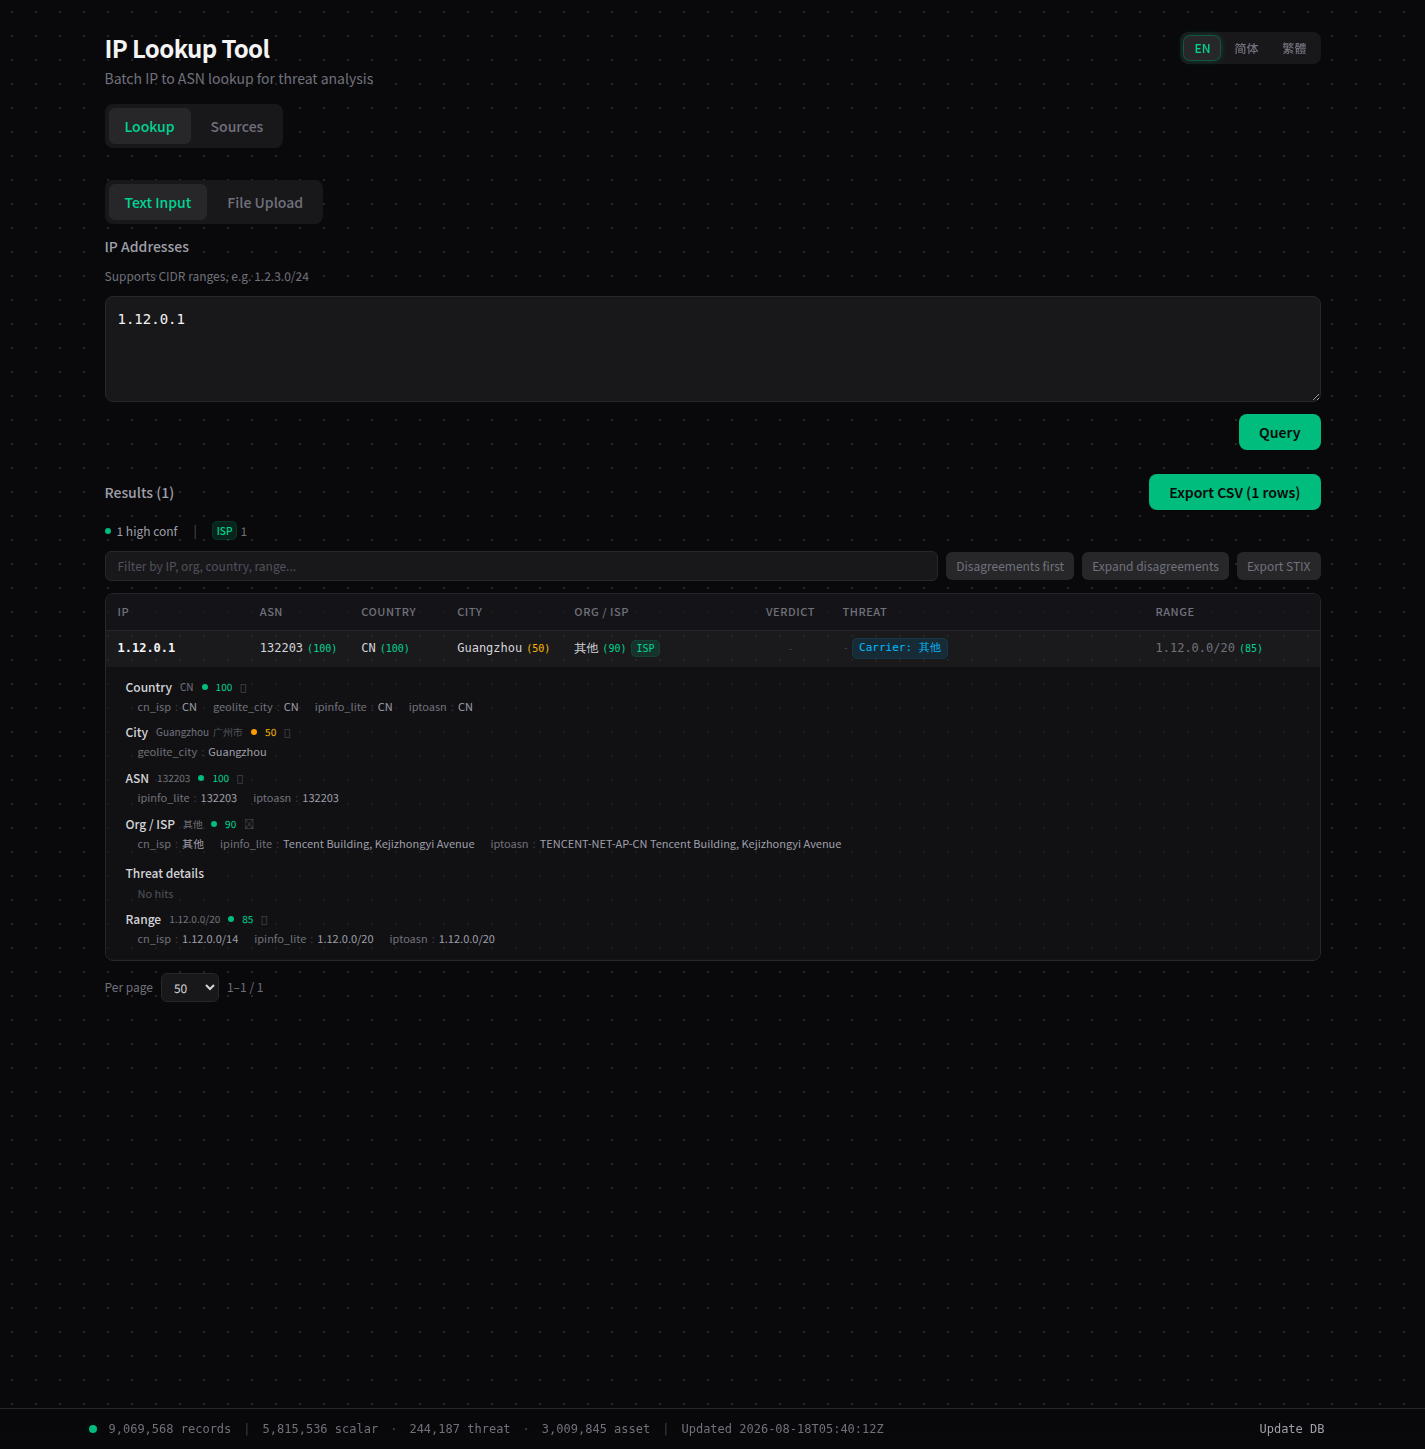
Este repositorio implementa un sistema de análisis de inteligencia de amenazas centrado en la dirección IP, ejecutándose completamente en el propio entorno del usuario mediante contenedores Docker. La arquitectura combina un backend en FastAPI con una interfaz frontend en React para ofrecer consultas instantáneas que integran geolocalización, ASN, detección de proxies y reputación de seguridad.
El sistema procesa datos de 29 fuentes distintas, siendo la mayoría accesibles sin claves API, lo que reduce la fricción inicial. Utiliza una fusión bayesiana para calcular un único veredicto por IP, ponderando la fiabilidad de cada fuente y aplicando decay temporal a las amenazas. Incluye integraciones nativas con herramientas de seguridad como Fail2ban, Graylog y Wazuh para enriquecimiento local de alertas sin enviar datos sensibles a terceros.
El despliegue es sencillo mediante Docker Compose, aunque requiere un periodo inicial de descarga de bases de datos. La herramienta soporta IPv4 e IPv6, identificando infraestructuras como CDN, nubes públicas y salidas Tor con etiquetas claras.
- Análisis forense de IPs sospechosas con veredicto único y evidencia por fuente.
- Enrichment local de logs en Graylog o Wazuh para correlación de incidentes.
- Configuración automática de reglas en Fail2ban para evitar falsos positivos en CDNs.
- Auditoría de infraestructura cloud y detección de tráfico Tor/VPN en origen.
- Fusión bayesiana de veredictos con puntuación de confianza log-odds.
- 25 de 29 fuentes funcionan sin claves API (keyless) para reducir costes.
- Exportación nativa a formato STIX 2.1 para interoperabilidad con SOAR.
- Integraciones listas para usar con Fail2ban, Graylog y Wazuh.
- Requiere configuración manual de 4 claves API para fuentes premium (AbuseIPDB, OTX).
- El primer arranque implica descarga inicial de millones de registros (cold start).
- Licencia AGPL v3 obliga a abrir el código si se deriva o distribuye.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar Docker Compose v2.24+. Asignar al menos 6GB para volumen ipradar-data. Para redes públicas, exponer solo puerto 8000 con proxy inverso y habilitar autenticación API en /admin. Ajustar IP_RADAR_PROXY_HEADERS si se usa detrás de Nginx/Caddy.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.