
IntuneDocumentation
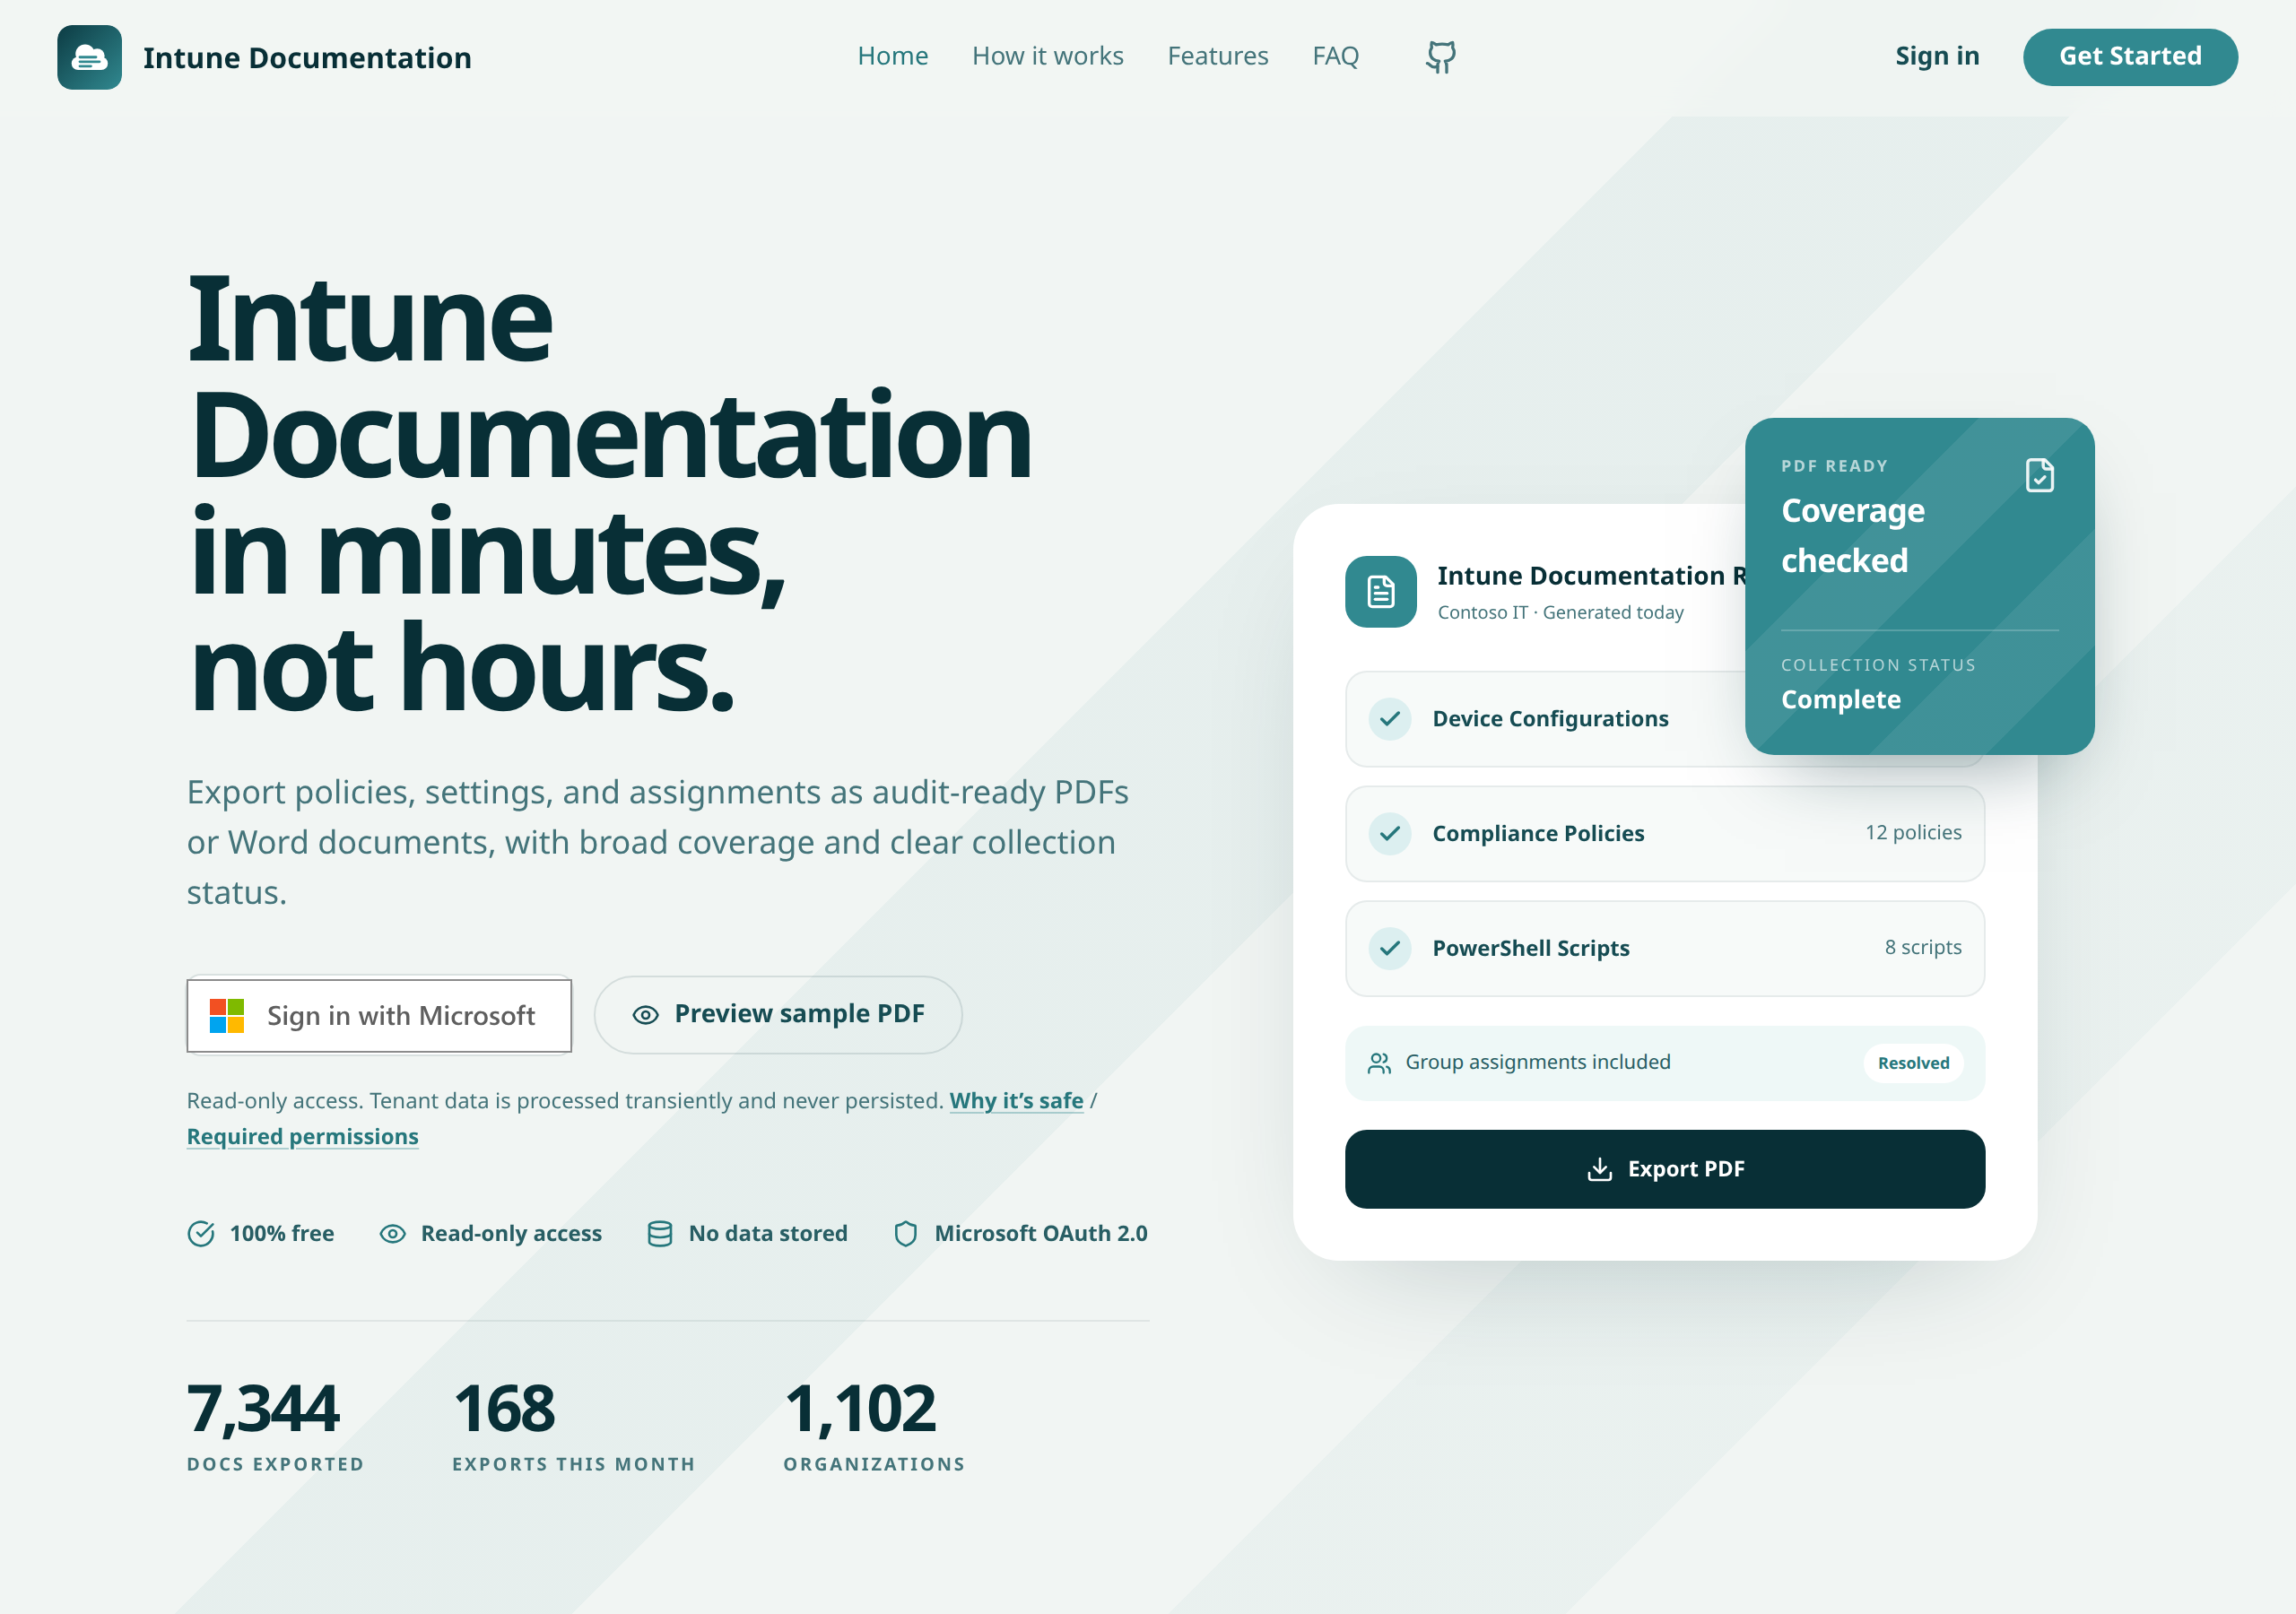
Intune Documentation es una aplicación web Next.js que genera documentación profesional de Microsoft Intune en minutos, exportando PDF y Word con permisos Graph delegados.
Ficha actualizada 23 sept 2026, 13:36 · upstream 23 sept 2026, 13:26 · release v1.0.1
Qué es IntuneDocumentation
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Intune Documentation es un web app Next.js que se autentica con el tenant de Microsoft Entra (Azure AD) mediante MSAL, consulta la configuración de Intune a través de permisos delegados de Microsoft Graph (permisos de lectura), y genera documentación profesional en PDF y Word en el navegador. La aplicación procesa respuestas de Graph transitoriamente durante la recolección sin persistir datos de configuración ni tokens de acceso. Las políticas representadas por políticas de seguridad como las creadas con Microsoft Defender for Endpoint aparecen en la lista del catálogo de configuraciones existente y en los capítulos correspondientes de las exportaciones PDF y Word, utilizando solo los permisos de lectura existentes.
La aplicación soporta un modo de despliegue autoalojado mediante Docker, que requiere una aplicación de registro público (client application registration) con permisos delegados específicos para la API Graph. El servidor procesa respuestas de Graph en tiempo real durante la recolección y no persiste datos de configuración ni tokens de acceso.
Para el modo autoalojado, se requiere un registro de aplicación público que registre los permisos Graph necesarios: User.Read, DeviceManagementConfiguration.Read.All, DeviceManagementApps.Read.All, DeviceManagementManagedDevices.Read.All, DeviceManagementRBAC.Read.All, DeviceManagementServiceConfig.Read.All, DeviceManagementScripts.Read.All y Group.Read.All. Se debe solicitar el consentimiento del administrador para cada permiso.
La aplicación también ofrece una versión de escritorio paga que recopila la configuración de Intune en el propio equipo con su propia aplicación de registro de aplicaciones y exporta Word, PDF y evidencia de cumplimiento localmente. Los datos del tenant nunca salen del dispositivo; solo se realiza validación de licencia hacia un servicio de licencias.
El modo autoalojado mediante Docker requiere copiar el archivo compose.yaml a la máquina del contenedor, crear un archivo .env con las claves de aplicación de Azure AD (AZURE_AD_CLIENT_ID y AZURE_AD_TENANT_ID), iniciar el contenedor con docker compose up -d, y acceder al servicio en http://localhost:3000.
La versión pública se aloja e
- Generación de reportes de configuración de Intune para auditorías internas
- Creación de documentación técnica para equipos de TI
- Comunicación con stakeholders sobre políticas de seguridad y cumplimiento
- Exportación de evidencia de cumplimiento (compliance evidence) en PDF o Word
- Generación de informes de uso del dispositivo y configuración
- Documentación de políticas de gestión de dispositivos móviles
- Permisos Graph delegados con permisos de lectura solo, sin necesidad de secret key
- Soporte para múltiples tenants mediante AZURE_AD_TENANT_ID configurable como 'common'
- Docker Compose para despliegue autoalojado con imagen ghcr.io/ugurkocde/intune-documentation
- Snapshot en sessionStorage con persistencia entre sesiones y validación de expiración
- Exportación de PDF y Word directamente desde el navegador sin servidor backend
- Integración con Crisp para soporte por chat y Plausible Analytics para uso anónimo
- Soporte para dispositivos móviles, políticas de seguridad (Defender for Endpoint) y scripts de gestión
- Los permisos requeridos son solo lectura; no se pueden modificar configuraciones directamente desde la web app
- La aplicación no tiene acceso a datos sensibles como tokens de autenticación o credenciales del usuario
- El modo autoalojado requiere configuración manual de permisos y consentimiento del administrador
- No hay persistencia de snapshots en servidor, localStorage ni IndexedDB (solo sessionStorage)
- Los snapshots tienen una duración máxima de 1 hora y se recolectan automáticamente cada 30 minutos
- La versión autoalojada no soporta chat por defecto sin configuración adicional de Supabase o Crisp
- No hay integración con herramientas de gestión de dispositivos como Intune Management Suite (IMS)
- El modo desktop requiere un registro de aplicación separado y no es compatible con el modo SPA
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para producción, se recomienda desplegar en una infraestructura cloud (Azure App Service, AWS EC2, GCP Compute Engine) o usar Docker Compose en Kubernetes,Se debe configurar HTTPS mediante un certificado SSL para proteger los datos sensibles como tokens de autenticación y credenciales del usuario,El modo autoalojado requiere un firewall configurado con reglas que permitan solo el puerto 3000 (o el puerto del contenedor) desde la red interna,Se recomienda configurar un registro de aplicaciones en Azure AD para cada entorno (public, app, desktop),Para el modo autoalojado, se debe crear una aplicación de cliente público con permisos delegados y un registro de aplicación separado para el modo desktop,Se puede implementar un sistema de notificaciones por email cuando los snapshots expiran o se recolectan automáticamente,La versión autoalojada no soporta HTTPS por defecto; debe configurarse ma
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.