
infra-billing
Panel self-hosted para gestión de gastos en infraestructura cloud con autodescarga de balances, servidores y pagos vía APIs de proveedores. Incluye análisis, proyecciones, notificaciones Telegram y soporte multi-moneda.
Ficha actualizada 25 sept 2026, 12:25 · upstream 25 sept 2026, 12:12 · release 0.46.0
Qué es infra-billing
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
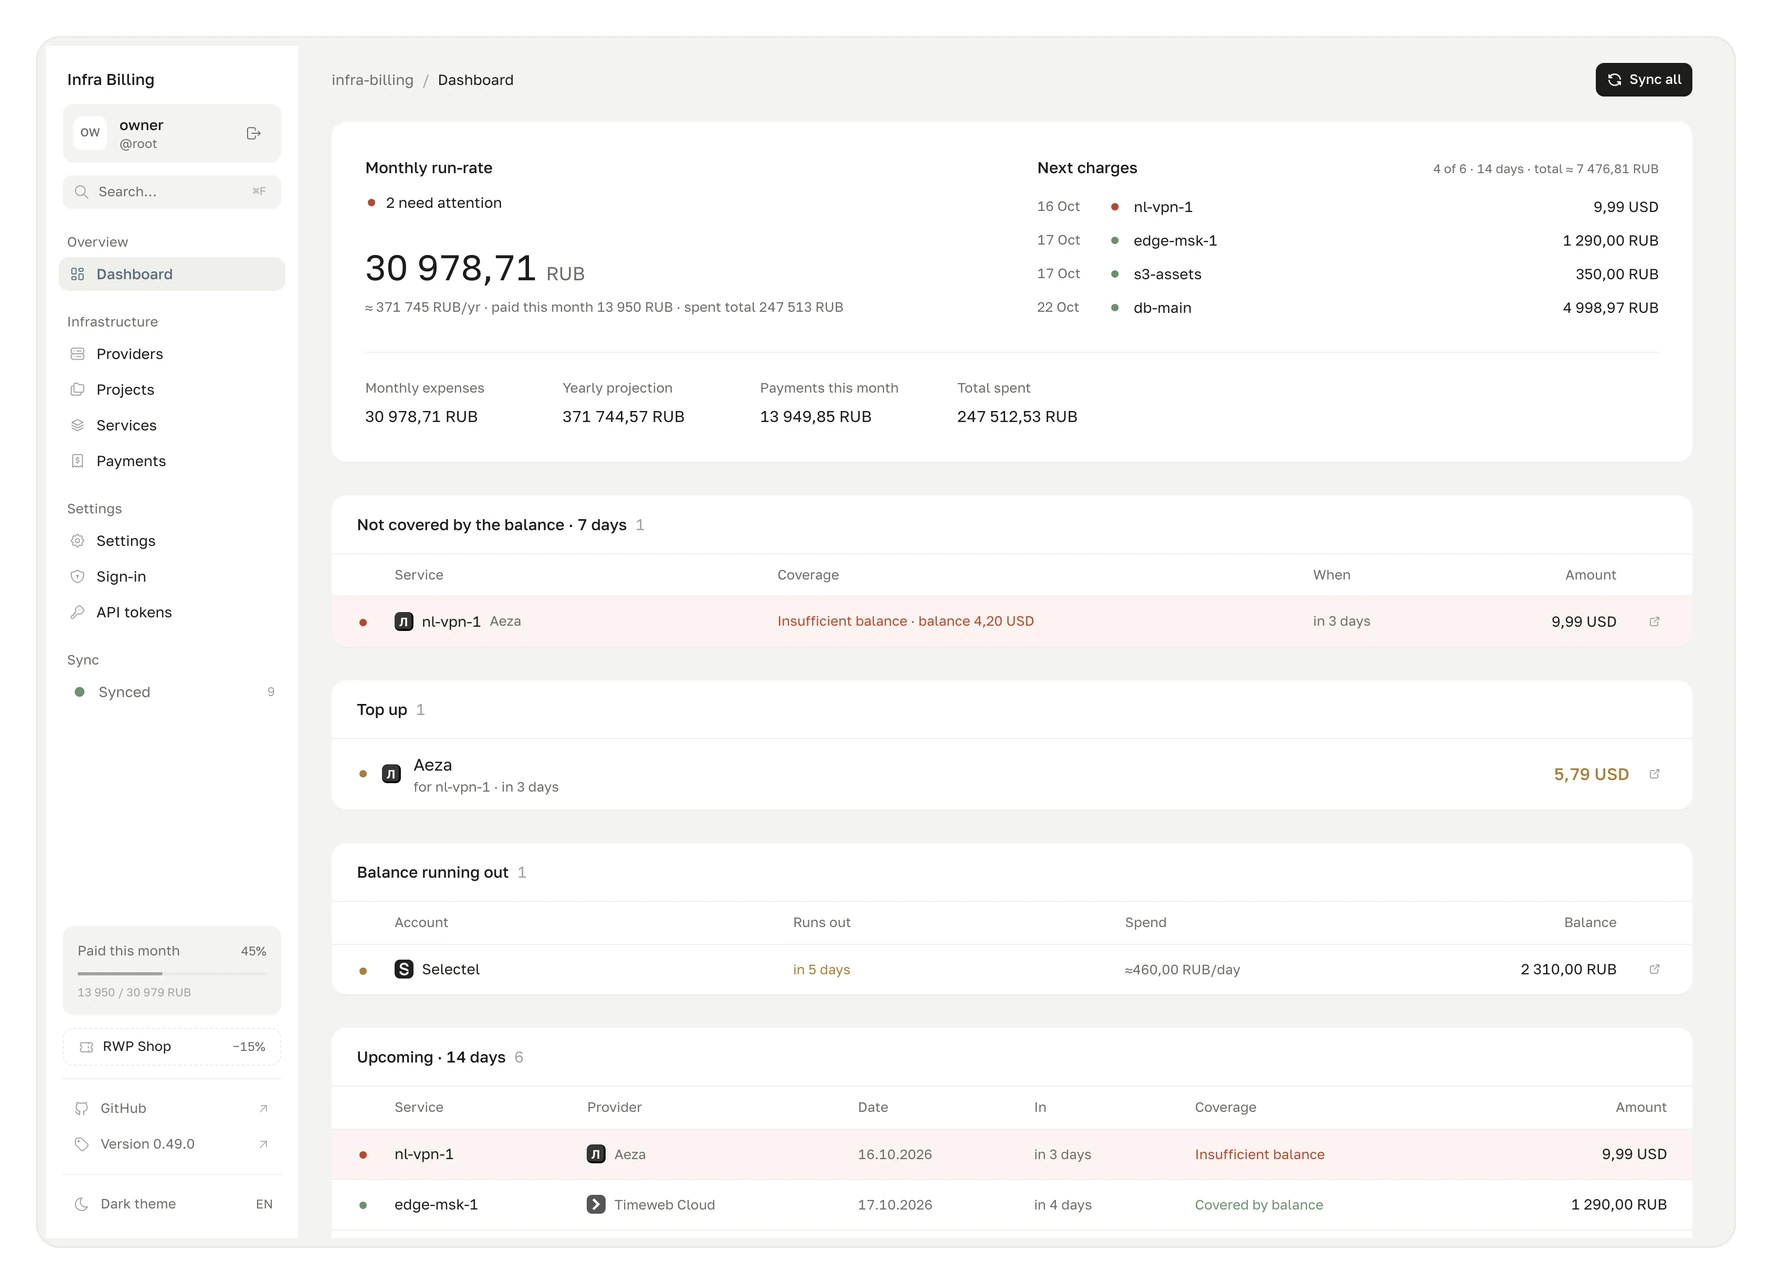
Infra Billing es una aplicación open source auto-alojada diseñada para centralizar el control de gastos en servicios de infraestructura cloud como VPS, dominios, CDN y licencias. La herramienta se conecta automáticamente a las APIs de múltiples proveedores de hosting para sincronizar balances, listas de recursos, fechas de facturación e historial de transacciones.
- Gestión centralizada de múltiples proveedores cloud (Hetzner, Vultr, Linode, etc.) con sincronización automática
- Seguimiento de presupuestos y alertas de bajo balance vía notificaciones Telegram
- Análisis de gastos históricos con desglose por país, tipo de servicio y moneda
- Proyección de costes futuros basada en patrones de facturación detectados
- Soporte nativo para más de 20 proveedores cloud principales vía API oficial
- Autenticación segura con WebAuthn (passkeys) y JWT httpOnly-cookies
- Encriptación AES-256-GCM para credenciales de proveedores en base de datos
- Arquitectura Dockerizada lista para producción con soporte multi-contenedor
- Interfaz React moderna con Tailwind CSS v4 y componentes shadcn/ui
- Requiere configuración manual para proveedores sin API oficial disponible
- Dependencia obligatoria de HTTPS para funcionalidades completas (WebAuthn, cookies Secure)
- Algunos proveedores como Hetzner no exponen datos de balance vía API
- Necesita 2 núcleos CPU y 2GB RAM mínimo para operación estable
- Actualización de PostgreSQL requiere procedimiento manual de migración
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere Docker + Docker Compose plugin. Configurar reverse-proxy con TLS obligatorio (Caddy/Nginx). Generar ENCRYPTION_KEY de 32 bytes base64 antes del primer inicio. Puerto 8080 para backend, 5432 para PostgreSQL. No exponer directamente al internet sin proxy inverso. Para producción usar docker-compose-prod.yml con variables de entorno seguras.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.