
indy-artifacts
Plataforma auto-alojada open source (AGPL) para agentes de IA que actúa como servidor universal para publicar artefactos interactivos. Permite a los agentes generar páginas, gráficos y formularios mientras los humanos revisan, editan y dan feedback directamente en el navegador, sin depender de plata
Ficha actualizada 27 sept 2026, 21:09 · upstream 27 sept 2026, 20:59 · release v0.7.3
Qué es indy-artifacts
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Indy-artifacts es una herramienta de software libre diseñada para servir como hogar centralizado donde los agentes de inteligencia artificial publican sus resultados. Funciona como un servidor intermedio que recibe artefactos generados por cualquier cliente MCP y los presenta a los usuarios humanos en páginas web ricas e interactivas. Está construido con Next.js, React y Node.js, ejecutándose dentro de un único contenedor Docker que utiliza SQLite para la persistencia de datos.
- Revisión humana de código o documentación generada por agentes de IA antes de su integración.
- Creación colaborativa de reportes técnicos con gráficos, tablas y diagramas Mermaid.
- Validación de prototipos de componentes React o Svelte mediante Storybook integrado.
- Captura de feedback estructurado a través de formularios y checklists compartidos.
- Gestión de documentación técnica privada que evoluciona con el historial de versiones.
- Arquitectura ligera en un solo contenedor Docker con base de datos SQLite integrada.
- Compatibilidad multi-agente soportando clientes MCP como Claude Code, Codex y otros.
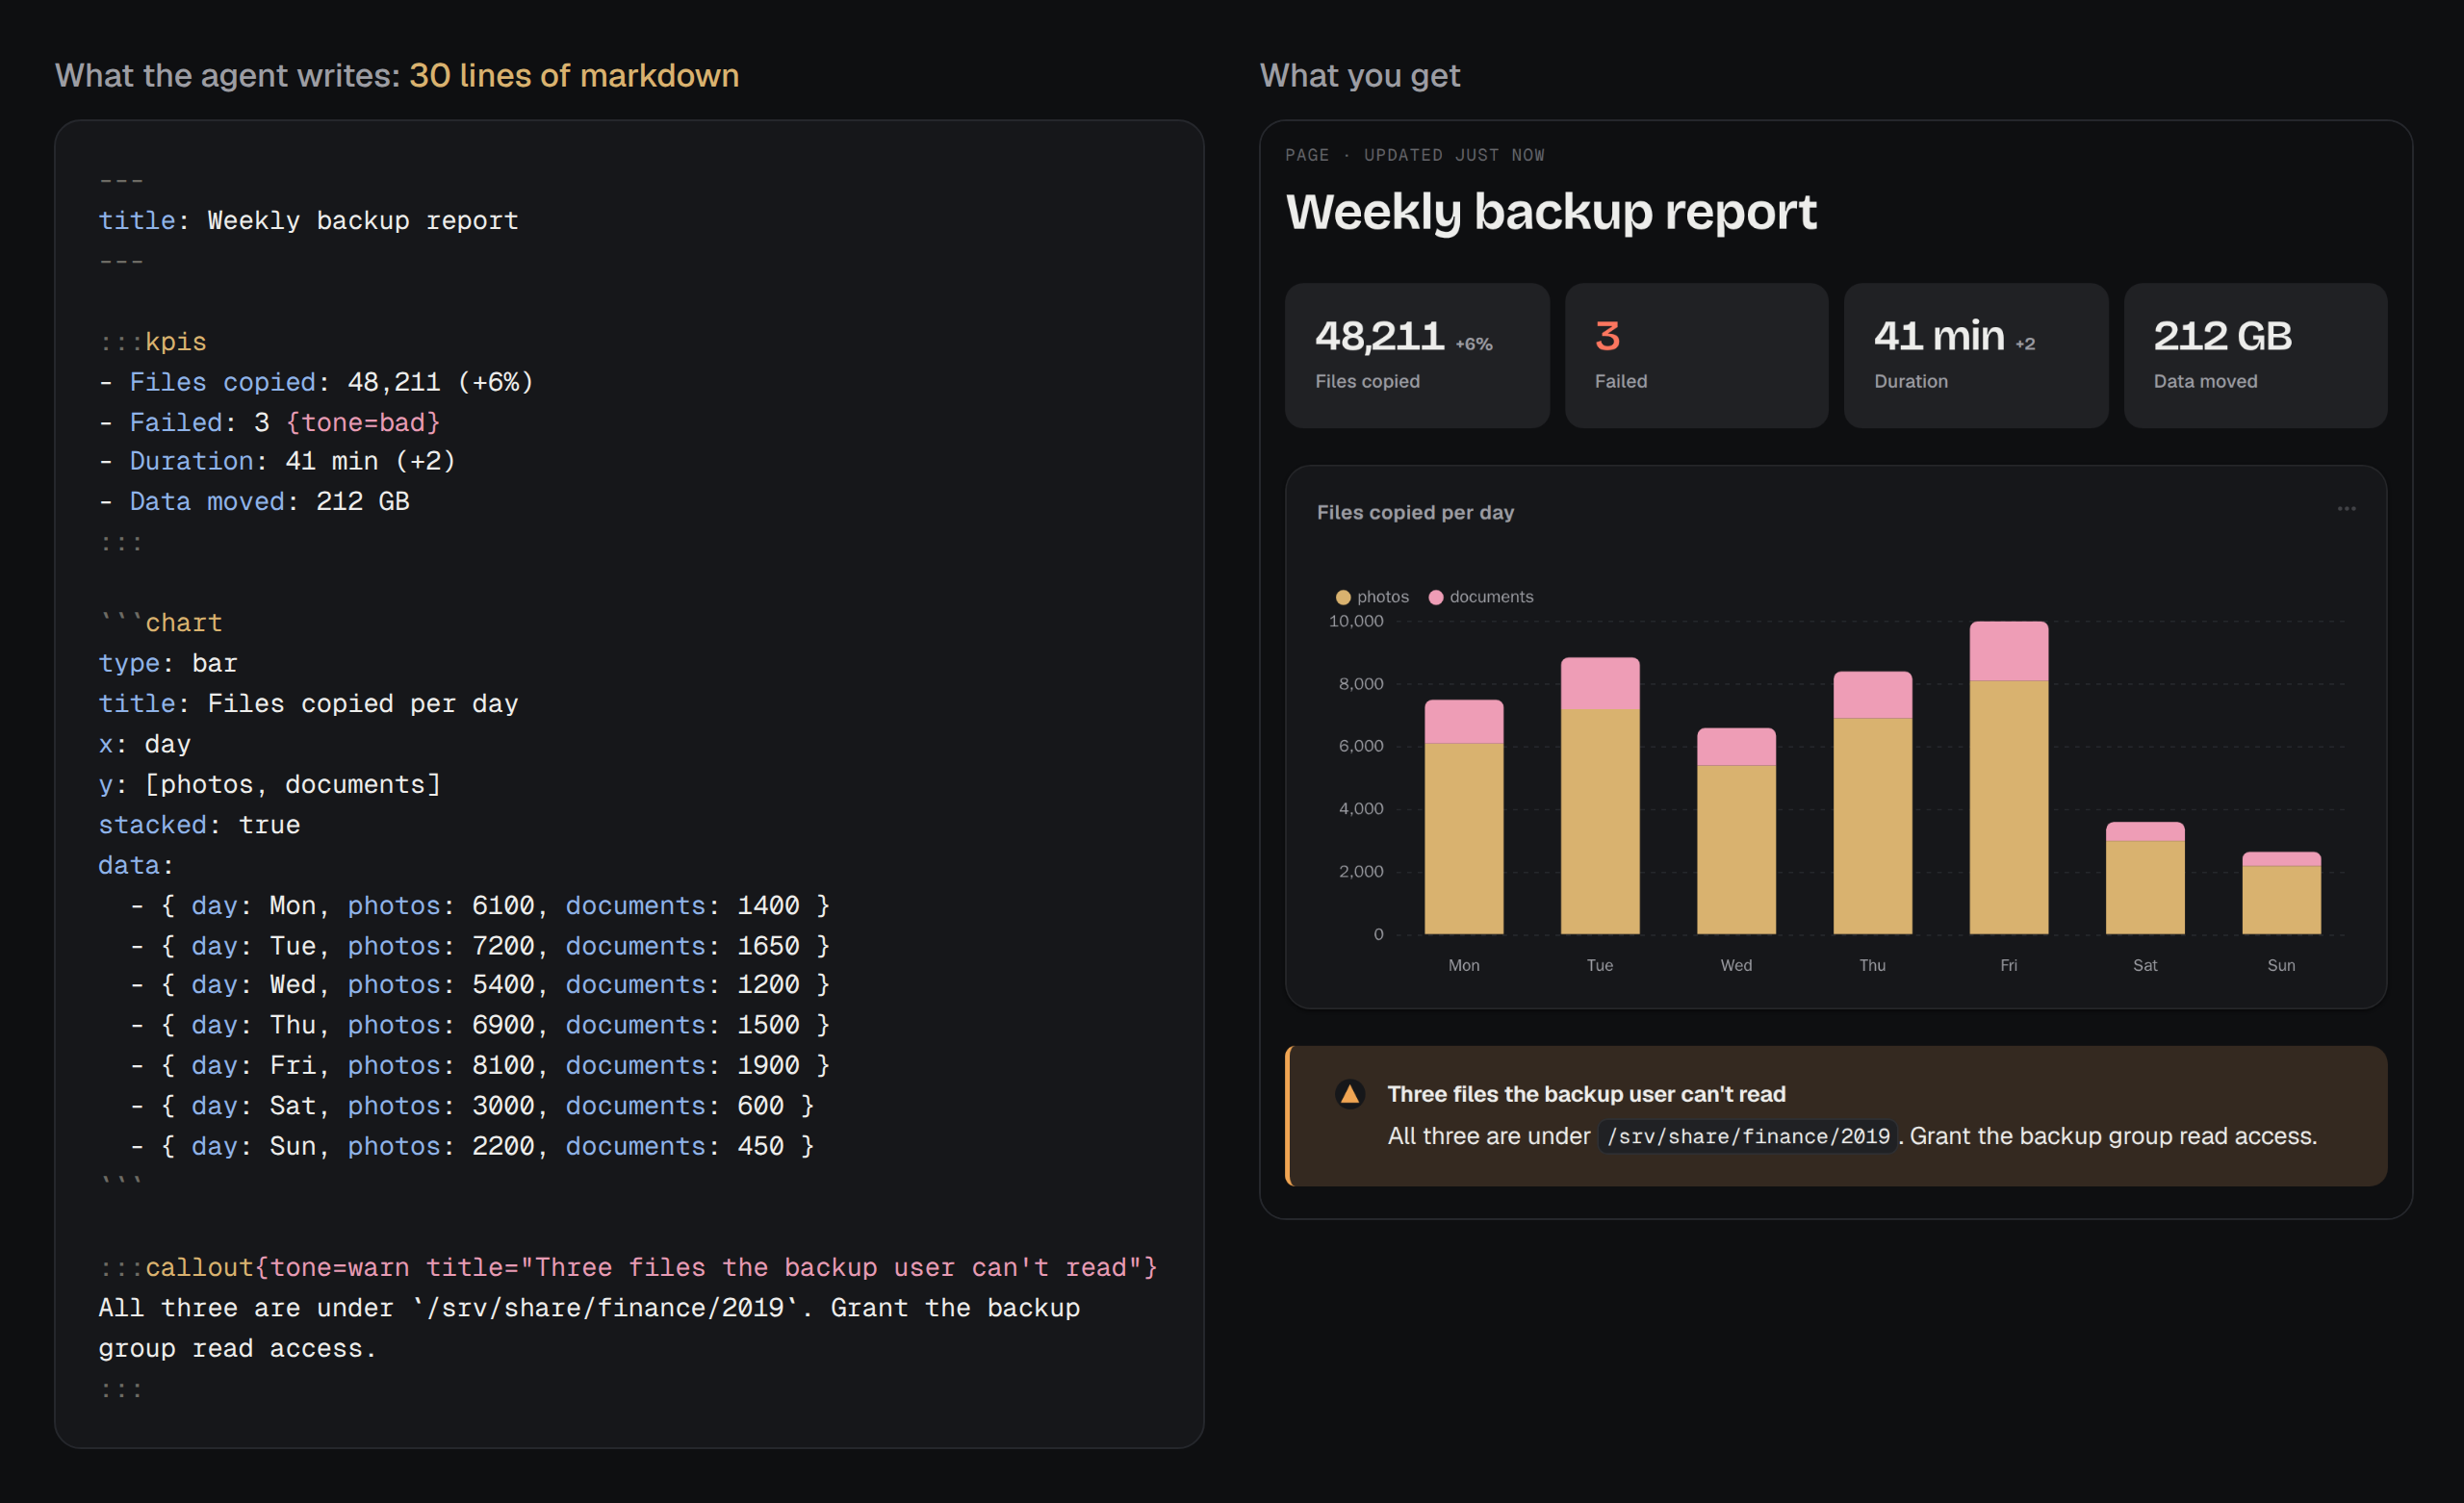
- Optimización de costes reduciendo tokens al usar bloques Markdown en lugar de HTML puro.
- Integración nativa con Storybook para renderizar componentes reales del proyecto local.
- Sistema de autenticación OAuth o tokens por agente con capacidad de revocación individual.
- Licencia AGPL que garantiza la transparencia del código y la soberanía sobre los datos.
- Requiere infraestructura Docker/Compose y gestión manual de volúmenes para persistencia.
- Configuración HTTPS obligatoria en entornos públicos para garantizar la seguridad OAuth.
- Dependencia de Caddy o proxy inverso (Traefik/Nginx) para renovación automática de certificados SSL.
- No incluye capacidades nativas de ejecución de código externo ni conectores MCP avanzados tipo 'sample'.
- La autenticación local sin servidor requiere configuración explícita y no es segura por defecto.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar usando el archivo compose.yaml oficial con Docker Compose. Configurar la variable INDY_URL en .env, preferiblemente con HTTPS para entornos externos. Para producción, habilitar el perfil https en Caddy o configurar un proxy inverso (Traefik/Nginx) asegurando que los websockets en /collab no se buffericen y desactivando buffering en /api/live. Montar volúmenes persistentes para la base de datos y assets si se usan INDY_ASSET_ROOTS.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.