
hydradns
Firewall DNS autoalojado en Go con API-first, dashboard Next.js y servidor MCP nativo para gestión por IA. Bloqueo de anuncios, malware y bypass DoH. Pre-1.0, GPL-3.0.
Ficha actualizada 26 sept 2026, 15:21 · upstream 26 sept 2026, 14:54 · release v0.1.0
Qué es hydradns
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
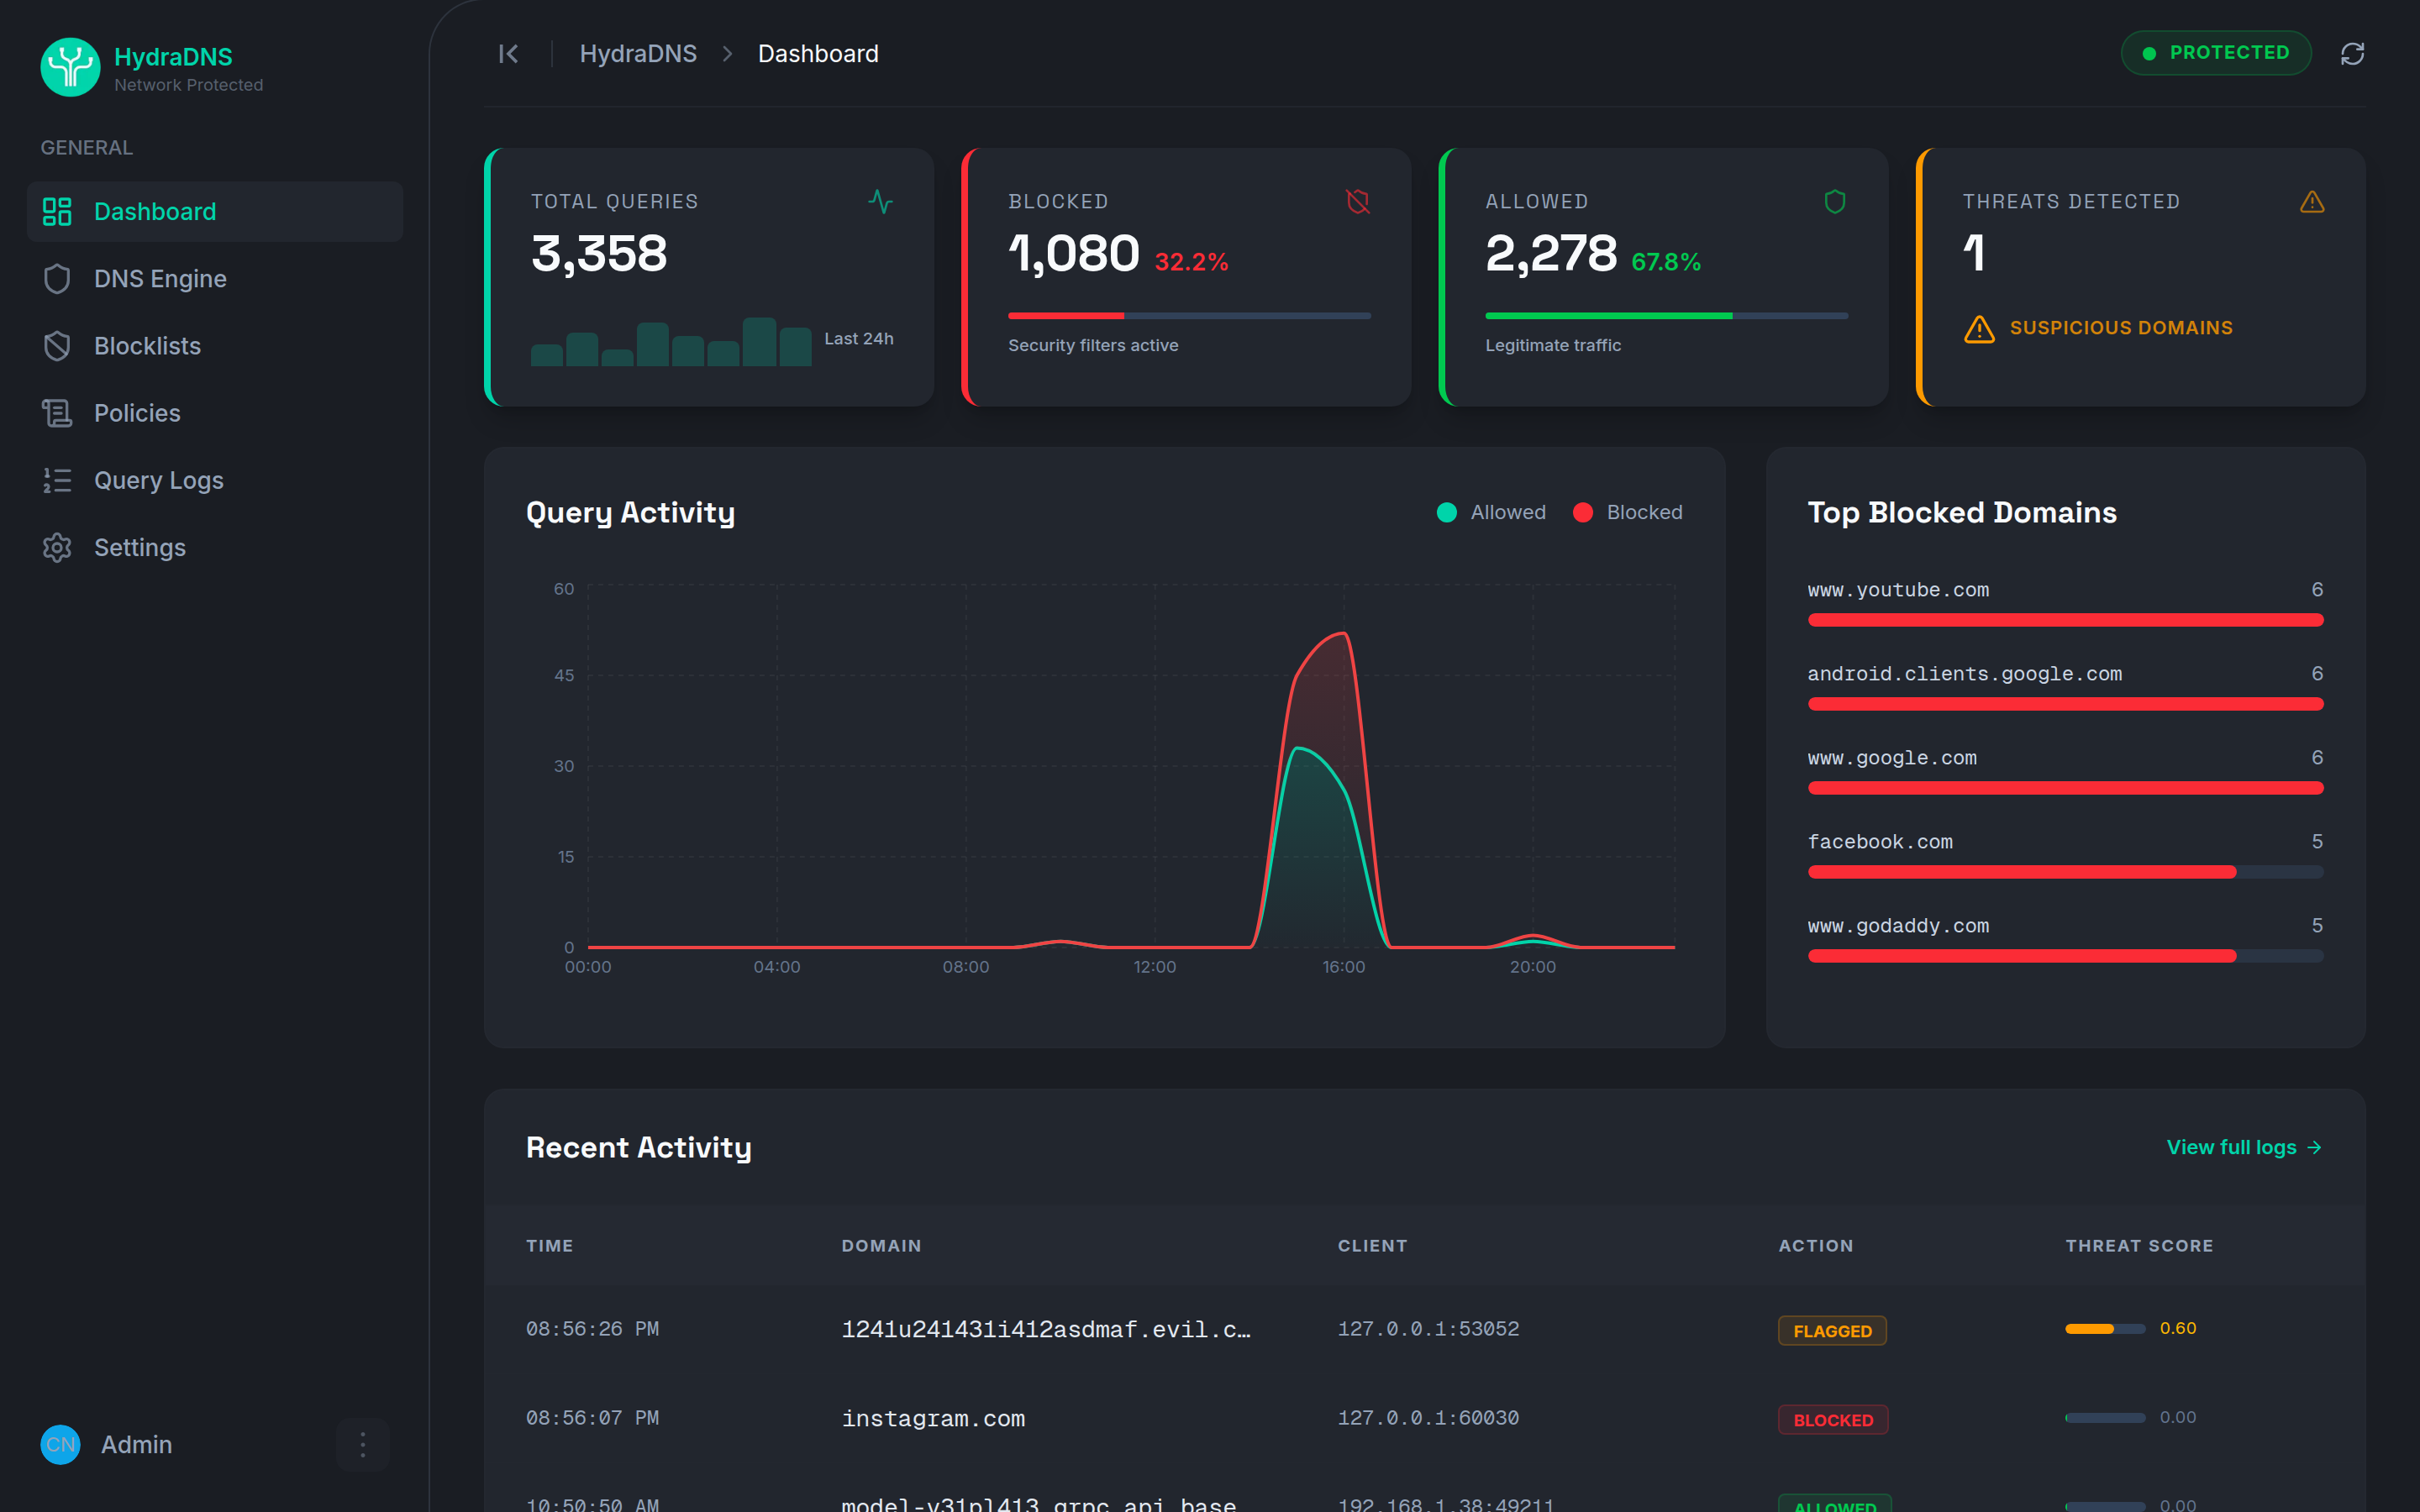
HydraDNS es un firewall DNS autoalojado escrito en Go que ofrece una arquitectura moderna dividida entre plano de control y datos. Incluye un dashboard web con Next.js, CLI robusta y un servidor MCP integrado para permitir a agentes de IA gestionar políticas directamente. A diferencia de soluciones tradicionales como Pi-hole, prioriza la automatización vía API y gRPC sobre interfaces gráficas estáticas.
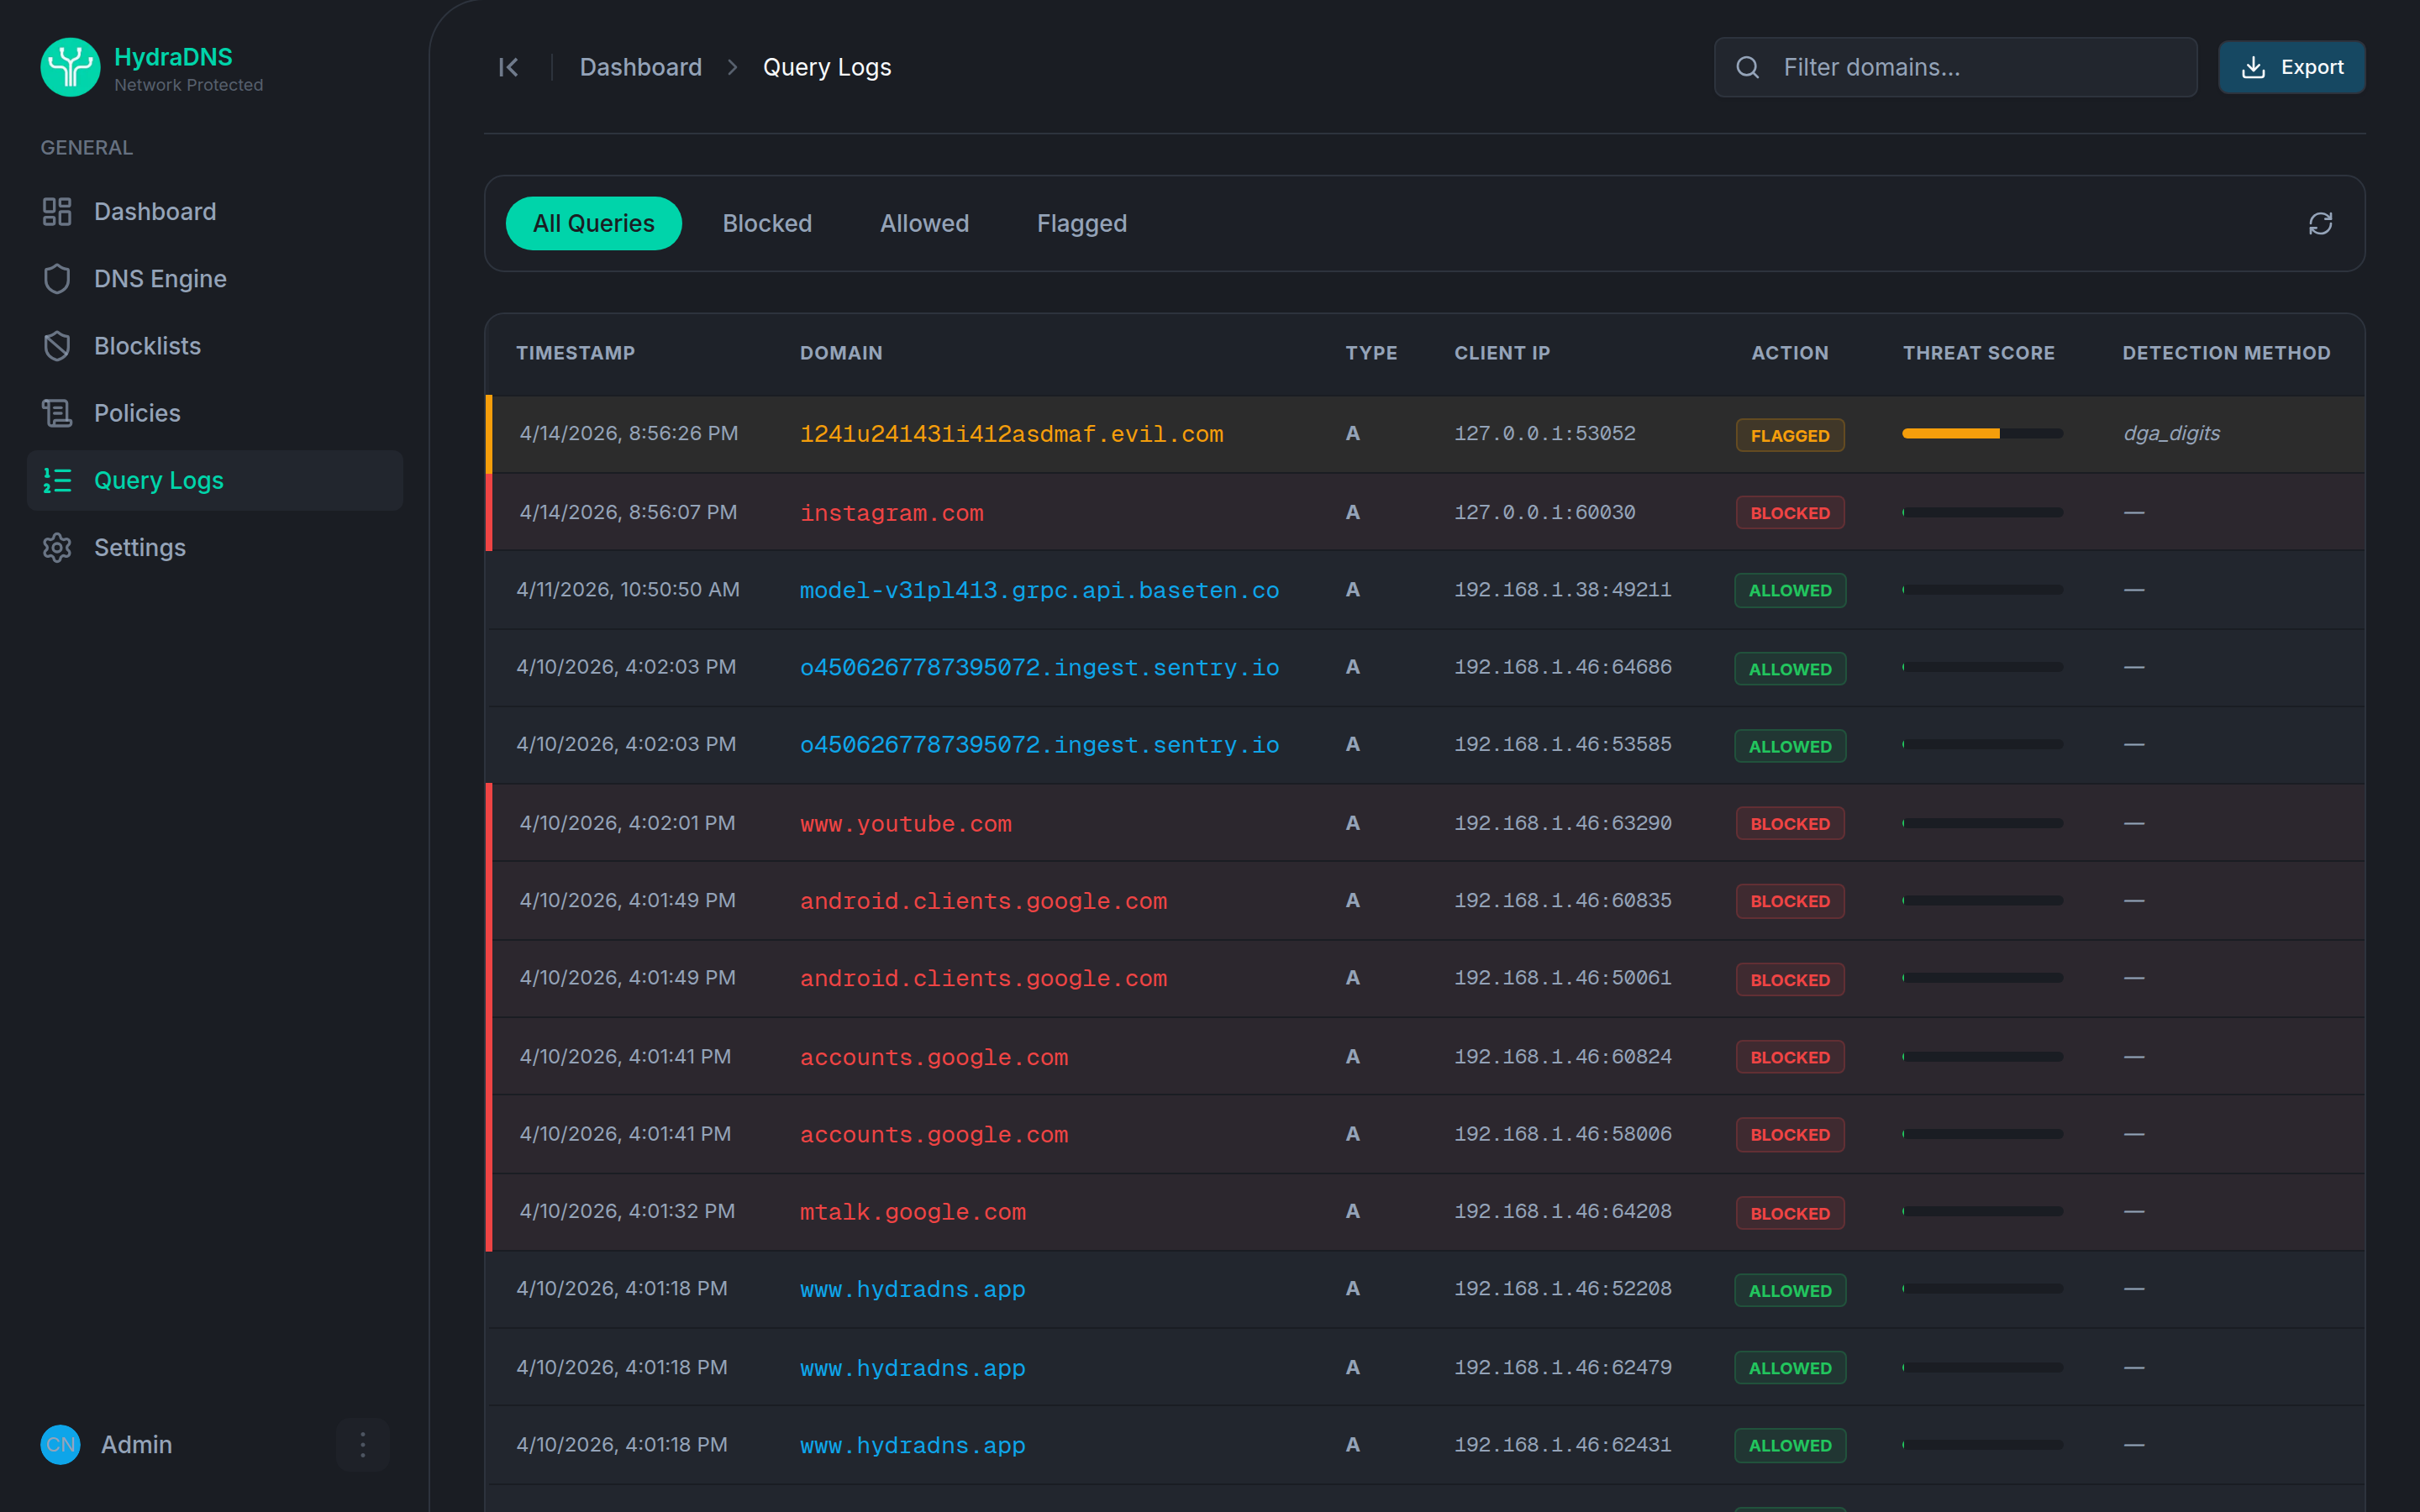
El proyecto bloquea anuncios, malware y trackers a nivel de red, interceptando resoluciones DoH maliciosas y aplicando listas de bloqueo en memoria con Bloom filters para rendimiento óptimo. La base de datos es SQLite, lo que facilita el despliegue en entornos con recursos limitados como Raspberry Pi o VPS pequeños.
Es importante notar que está en fase pre-1.0, moviéndose rápido pero sin la estabilidad a largo plazo de proyectos maduros. Requiere configuración manual de IP estática y atención al puerto 53 si systemd-resolved lo ocupa. Ideal para usuarios técnicos que buscan hackabilidad y control vía scripts o IA.
- Gestión de firewall DNS mediante agentes de IA con MCP
- Bloqueo de anuncios y malware en toda la red local
- Análisis de tráfico DNS y detección de anomalías
- Despliegue ligero en Raspberry Pi o VPS pequeños
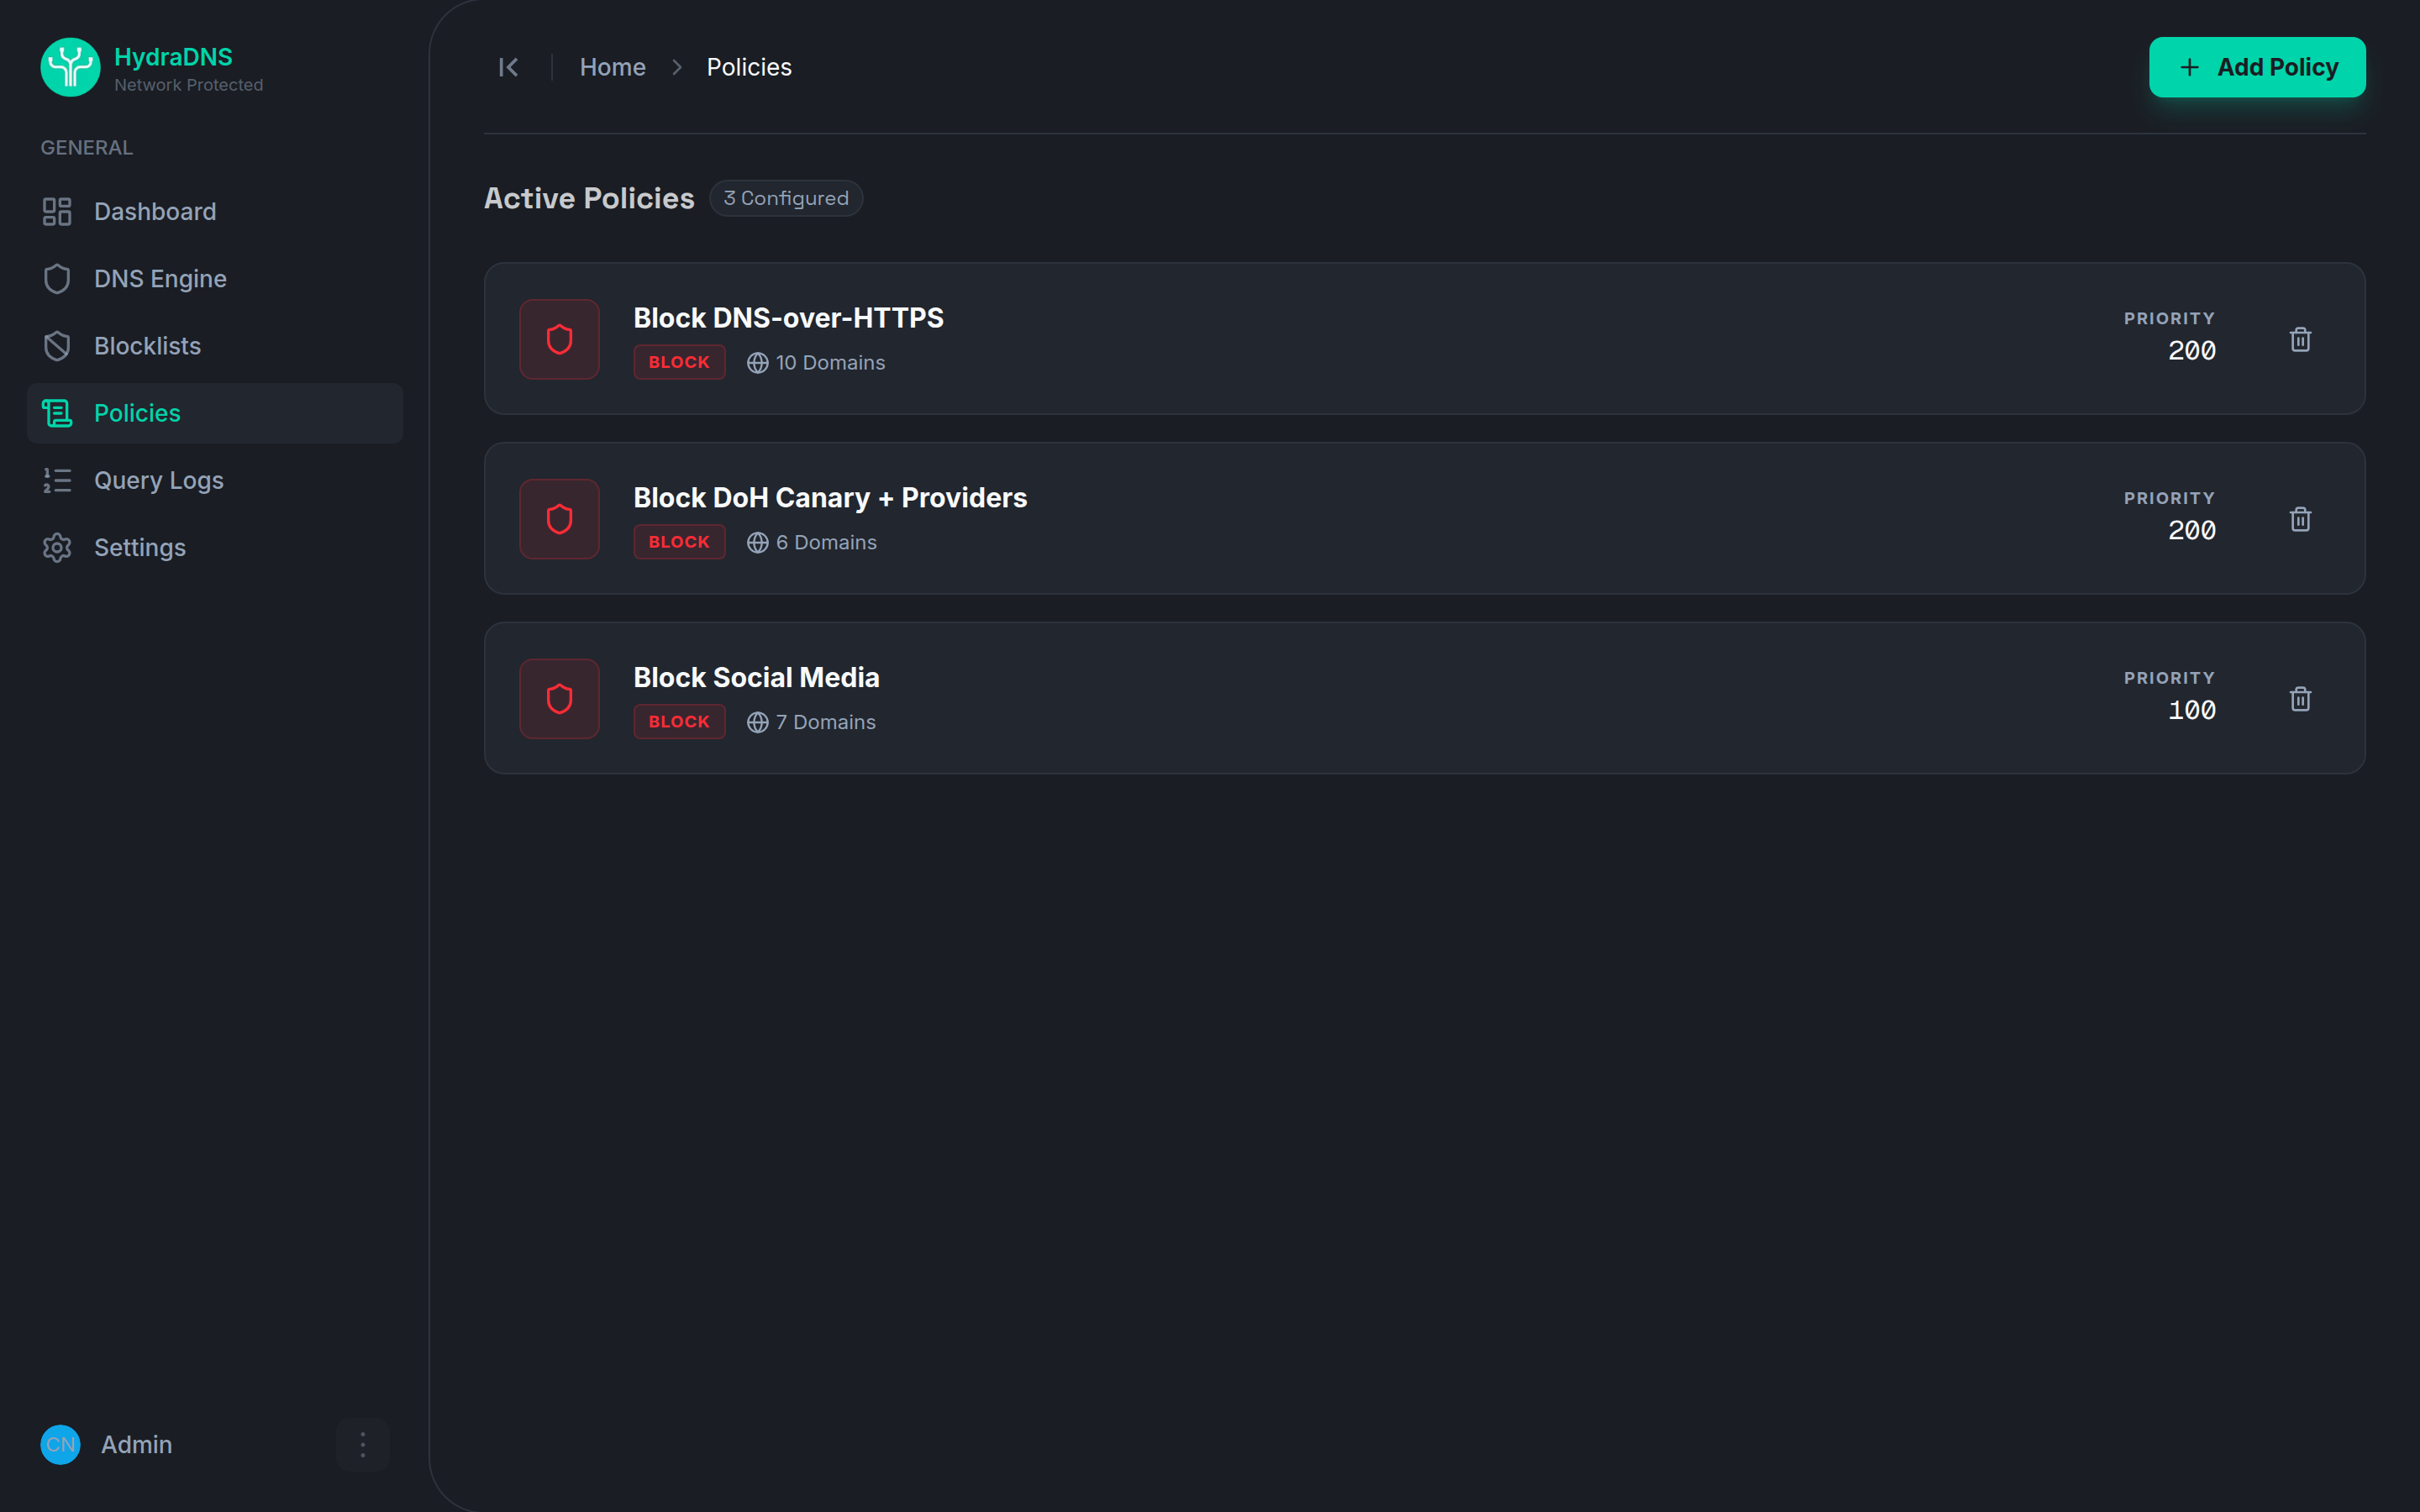
- Automatización de políticas de seguridad vía API REST/gRPC
- Servidor MCP nativo integrado para control por IA sin bridges externos
- Arquitectura Go con gRPC para plano de control y datos
- Bloqueo automático de endpoints DoH maliciosos en origen
- CLI completa para gestión manual y scripting avanzado
- Base de datos SQLite persistente para bajo consumo de recursos
- Estado pre-1.0 con inestabilidad potencial en versiones nuevas
- Sin TLS habilitado en dashboard ni gRPC actualmente
- No soporta DNSSEC ni políticas regex avanzadas
- No bloquea clientes que hardcodean IP DoH sin firewall externo
- Base de datos SQLite puede ser cuello de botella a gran escala
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Usar docker compose up -d. Liberar puerto 53 si systemd-resolved lo usa. Asignar IP estática y configurar router para apuntar a HydraDNS. Verificar docs/pi-deployment.md para detalles de hardware y configuración de red.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.