
homelabarr-ce
HomelabARR-CE es un panel de control open source para gestionar homelabs. Ofrece despliegue de más de 100 aplicaciones autohospedadas con un clic, incluyendo servidores multimedia, IA y herramientas de desarrollo. Utiliza una arquitectura de tres contenedores (frontend, backend, proxy socket) y cuen
Ficha actualizada 27 sept 2026, 5:02 · upstream 27 sept 2026, 5:01 · release v2.5.1
Qué es homelabarr-ce
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
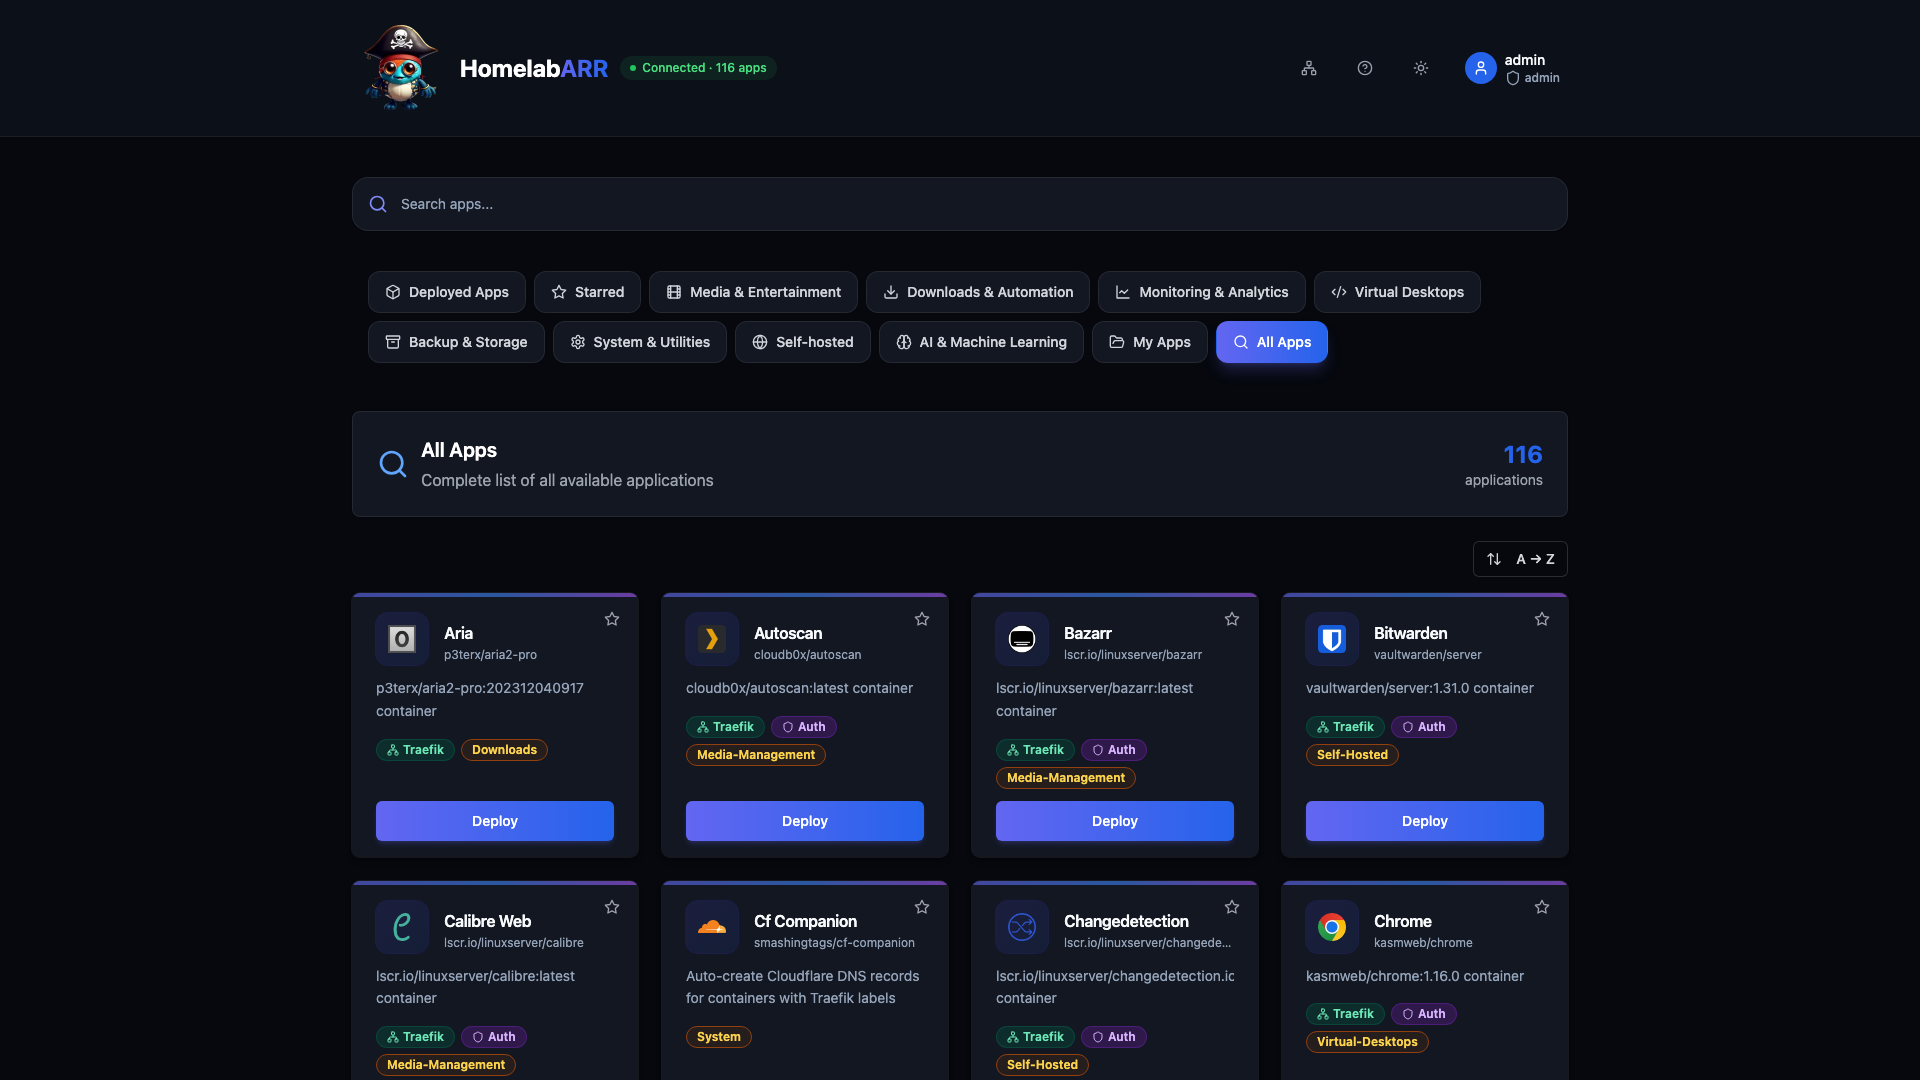
HomelabARR-CE es un dashboard diseñado para simplificar la gestión de homelabs, eliminando la necesidad de buscar manualmente archivos Docker Compose. Proporciona acceso a más de 100 aplicaciones preconfiguradas en una interfaz unificada, permitiendo el despliegue con un solo clic. Incluye categorías como servidores multimedia (Plex, Jellyfin), gestión de descargas (qBittorrent), inteligencia artificial (Ollama) y herramientas de desarrollo.
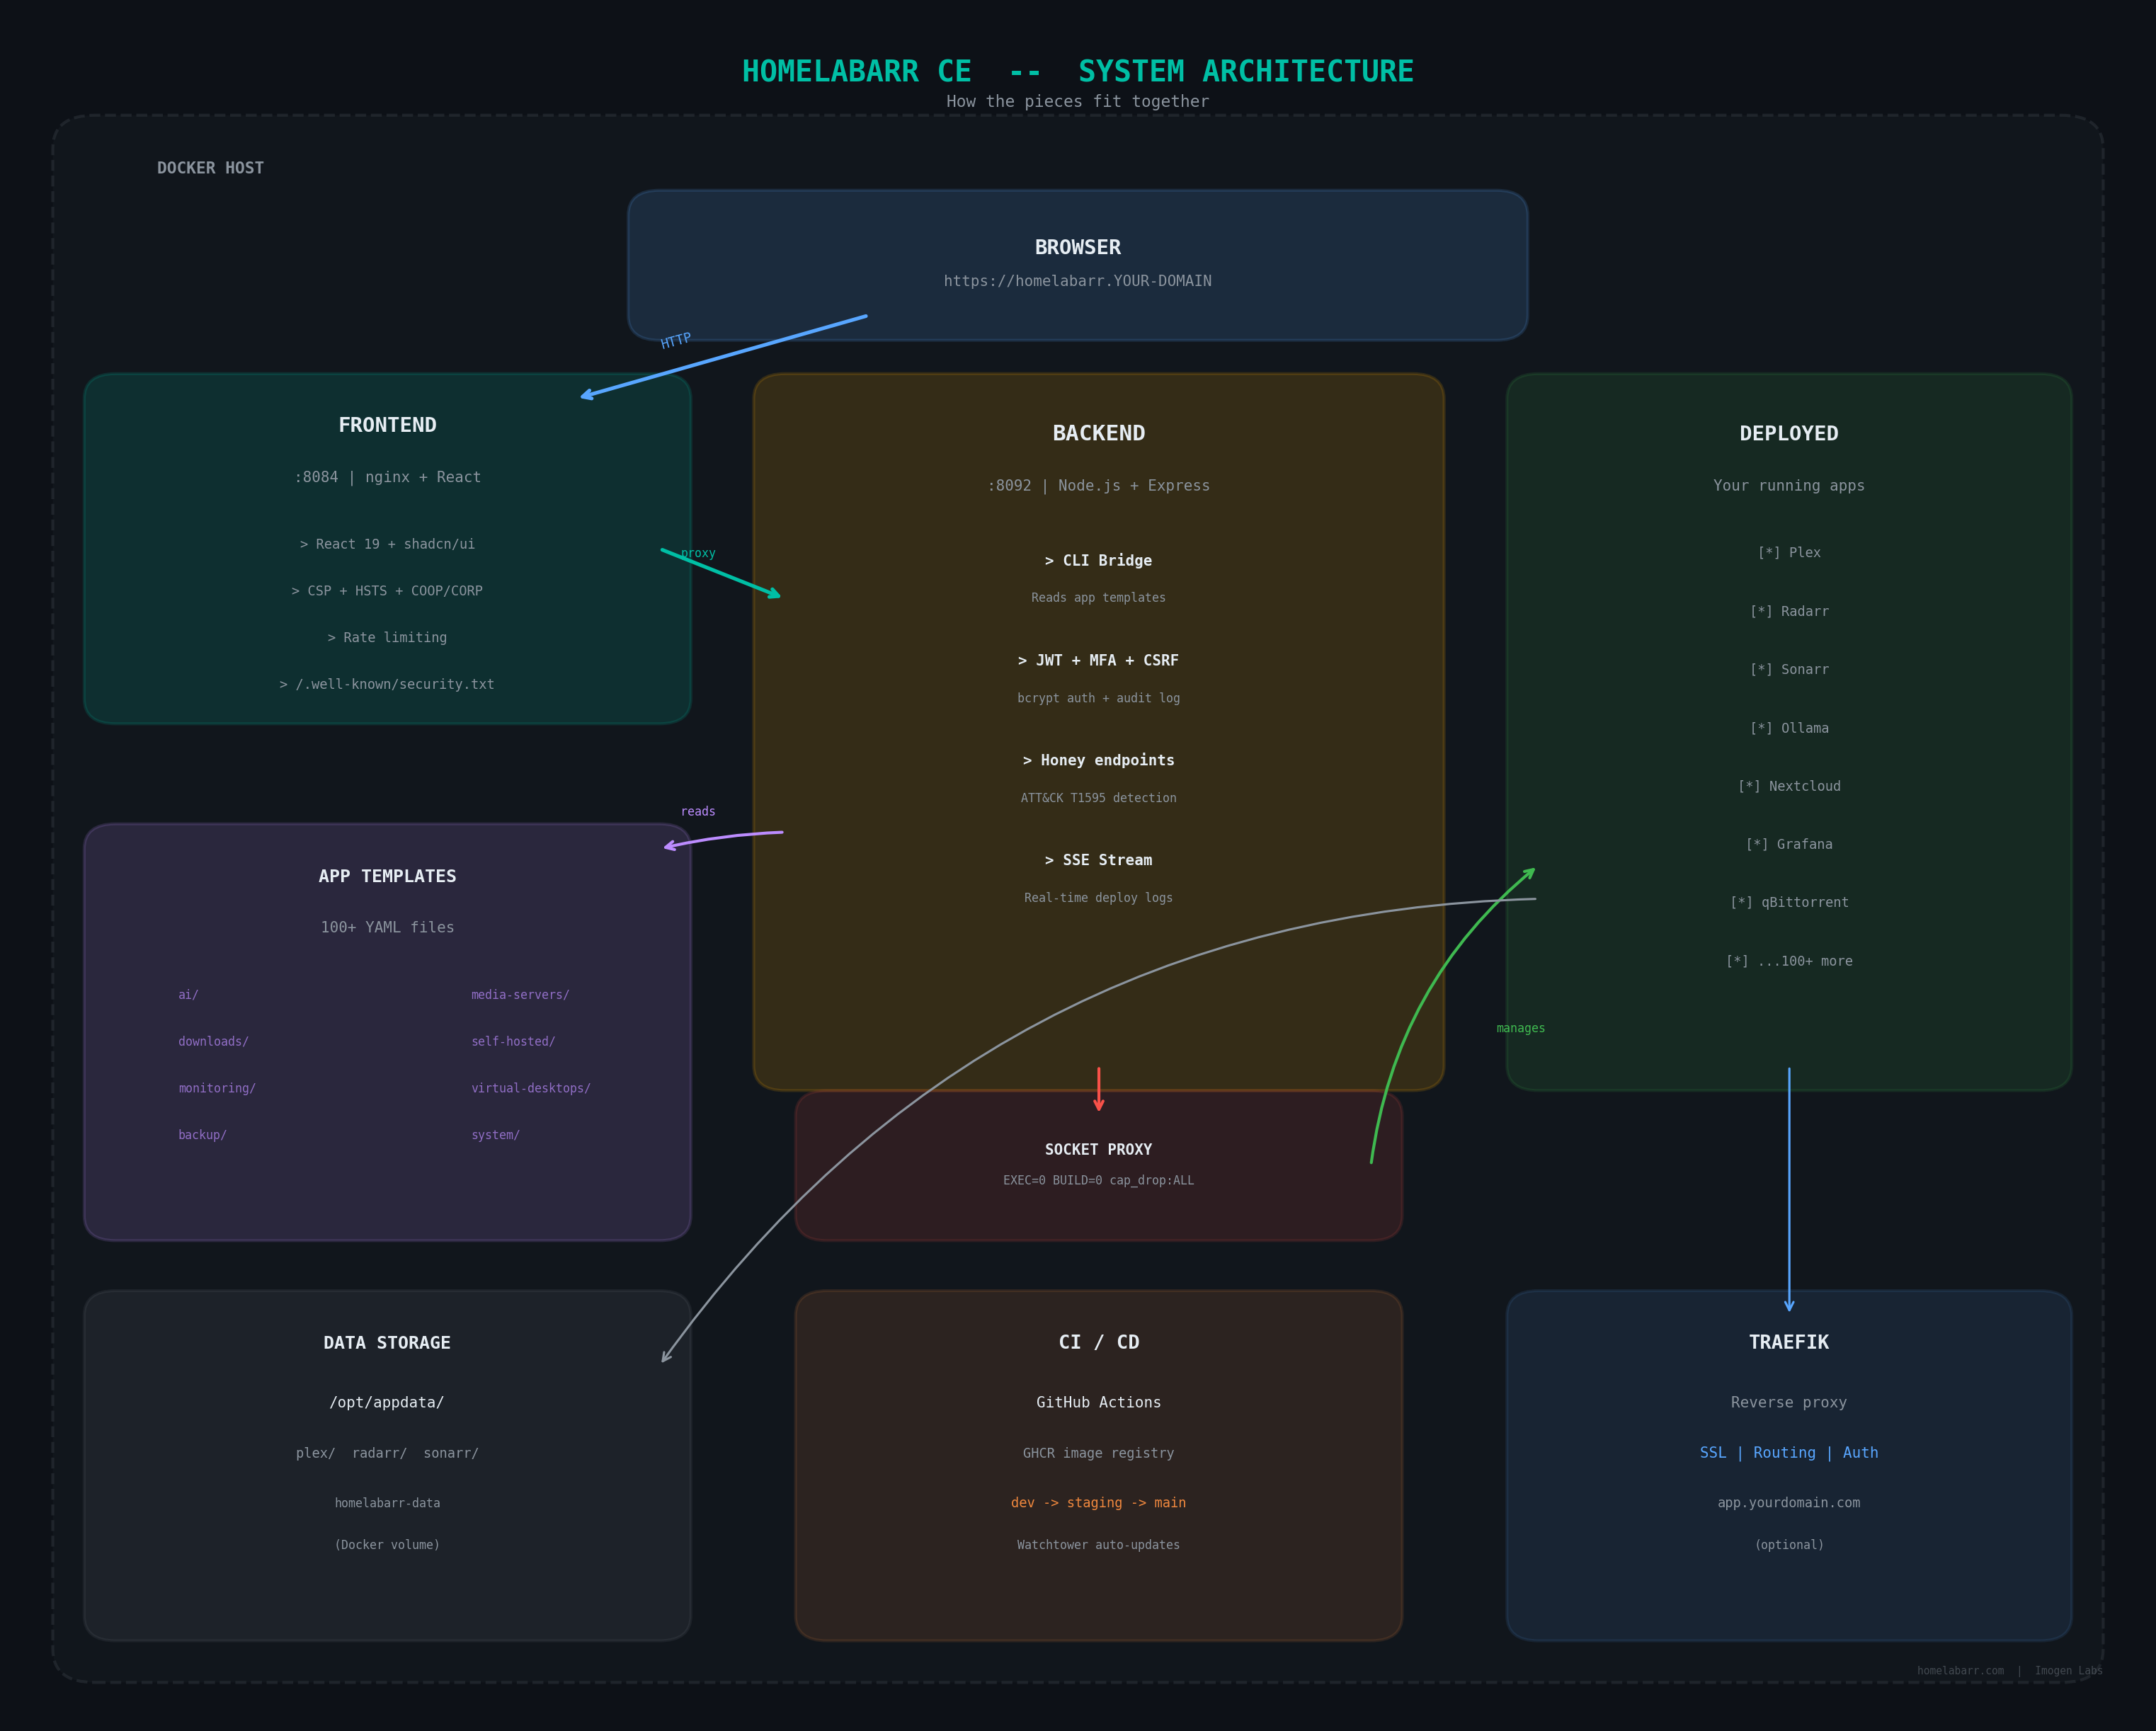
La arquitectura se basa en tres contenedores principales: un frontend construido con Next.js y React, un backend en Node.js que gestiona la lógica y autenticación, y un proxy de socket para interactuar con Docker. Esto permite una gestión robusta del ciclo de vida de los contenedores, incluyendo inicio, parada, reinicio y lectura de logs, todo desde una interfaz web segura.
La seguridad es prioritaria, respaldada por una auditoría de 22 rondas que identificó más de 240 hallazgos. El sistema implementa autenticación JWT con cookies HttpOnly, soporte para MFA TOTP y hardening de contenedores mediante la eliminación de capacidades (cap_drop ALL). Requiere configuración inicial de secretos como JWT_SECRET y cifrado de base de datos SQLCipher para proteger los datos en reposo.
- Gestión centralizada de aplicaciones autohospedadas sin tocar archivos YAML manualmente.
- Despliegue rápido de nuevas aplicaciones mediante plantillas preconfiguradas en el repositorio.
- Monitorización del stack completo y gestión de puertos abiertos en el host.
- Implementación de seguridad avanzada con MFA TOTP y autenticación JWT para el panel.
- Creación de entornos virtuales remotos utilizando Kasm Workspaces o navegadores seguros.
- Automatización de descargas y transcodificación de medios con herramientas como Tdarr.
- Más de 100 plantillas Docker preconfiguradas disponibles en el repositorio para despliegue inmediato.
- Auditoría de seguridad de 22 rondas con más de 240 hallazgos documentados y remediación.
- Arquitectura de tres contenedores aislada con hardening (cap_drop ALL) y proxy de socket seguro.
- Licencia MIT sin telemetría ni cuentas obligatorias, garantizando privacidad total.
- Soporte nativo para MFA TOTP y autenticación JWT HttpOnly con CSRF protection.
- Demo en vivo disponible para pruebas sin necesidad de instalación previa.
- Requiere Docker instalado previamente en el host Linux antes del despliegue.
- Necesita configuración manual obligatoria de la variable JWT_SECRET al iniciar.
- No incluye archivo Compose estándar para la aplicación principal, usa homelabarr.yml específico.
- Dependencia de imágenes Docker con digest SHA256 fijo, impidiendo pull de tags genéricos sin verificación.
- Requiere cambio obligatorio de contraseña tras el primer inicio de sesión por seguridad.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar en Linux con Docker. Clonar repositorio y generar JWT_SECRET con OpenSSL (mínimo 32 caracteres). Iniciar con docker compose -f homelabarr.yml up -d. Verificar salud vía API /api/health. Configurar firewall y AppArmor para hardening adicional. Cifrar base de datos SQLCipher tras el primer inicio. Usar Traefik para SSL si se requiere. Mover variables de entorno a archivo .env para producción.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.