
holiaokho
Holiaokho es un repositorio de artefactos autoalojado que soporta 25 formatos de paquetes (Maven, npm, Docker/OCI, PyPI, NuGet, Helm, Go, APT, YUM, RubyGems, Cargo, Composer, Conda, R/CRAN, p2, CocoaPods, Terraform, pub, Git LFS, Hugging Face, Ansible Galaxy, Conan, Swift).
Ficha actualizada 23 sept 2026, 15:38 · upstream 23 sept 2026, 15:27 · release v1.1.2
Qué es holiaokho
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Holiaokho es una herramienta autoalojada que almacena los artefactos dependientes de tus proyectos y los artefactos generados (Maven, npm, Docker/OCI, PyPI, NuGet, Helm, Go, APT, YUM, RubyGems, Cargo, Composer, Conda, R/CRAN, p2, CocoaPods, Terraform, pub, Git LFS, Hugging Face, Ansible Galaxy, Conan, Swift). Funciona como un repositorio de artefactos que puede alojar localmente o en cualquier servicio S3 compatible. Su arquitectura está diseñada para ser una alternativa sin costo a Sonatype Nexus, con un único binario de Go y una base de datos PostgreSQL.
- Almacenamiento centralizado de dependencias de proyectos de desarrollo
- Manejo de artefactos de Docker y OCI en repositorios privados
- Gestión de paquetes npm y PyPI sin necesidad de un servidor externo
- Protección de secretos y credenciales mediante autenticación de roles
- Almacenamiento de imágenes Docker con referencias content-addressed
- Soporte para múltiples formatos de artefacto en una sola plataforma
- Integración con herramientas de CI/CD como GitLab, GitHub Actions o Jenkins
- Soporta 25 diferentes formatos de paquetes: Maven, npm, Docker/OCI, PyPI, NuGet, Helm, Go, APT, YUM, RubyGems, Cargo, Composer, Conda, R/CRAN, p2, CocoaPods, Terraform, pub, Git LFS, Hugging Face, Ansible Galaxy y Conan
- No requiere pago: no existe una versión premium ni un plan de suscripción
- Mantenimiento automático de artefactos: los repositorios caché continúan funcionando incluso cuando el upstream (como Maven Central) está caído
- Seguridad con autenticación de roles basada en acciones, tokens y políticas de contraseña
- Soporte para imágenes OCI con API de referencias y firmas mediante cosign y syft
- No es un repositorio completo: solo aloja artefactos pre-empaquetados (tar.gz, zip, docker images, etc.) y no puede generar o publicar nuevos paquetes
- Depende de una base de datos PostgreSQL para persistir metadata como nombres de usuario, roles y permisos
- La autenticación LDAP requiere configuración adicional en el servidor LDAP
- El almacenamiento local consume espacio del sistema de archivos según la cantidad de artefactos almacenados
- No incluye herramientas de análisis de seguridad avanzadas (como SAST o DAST) ni de despliegue automático
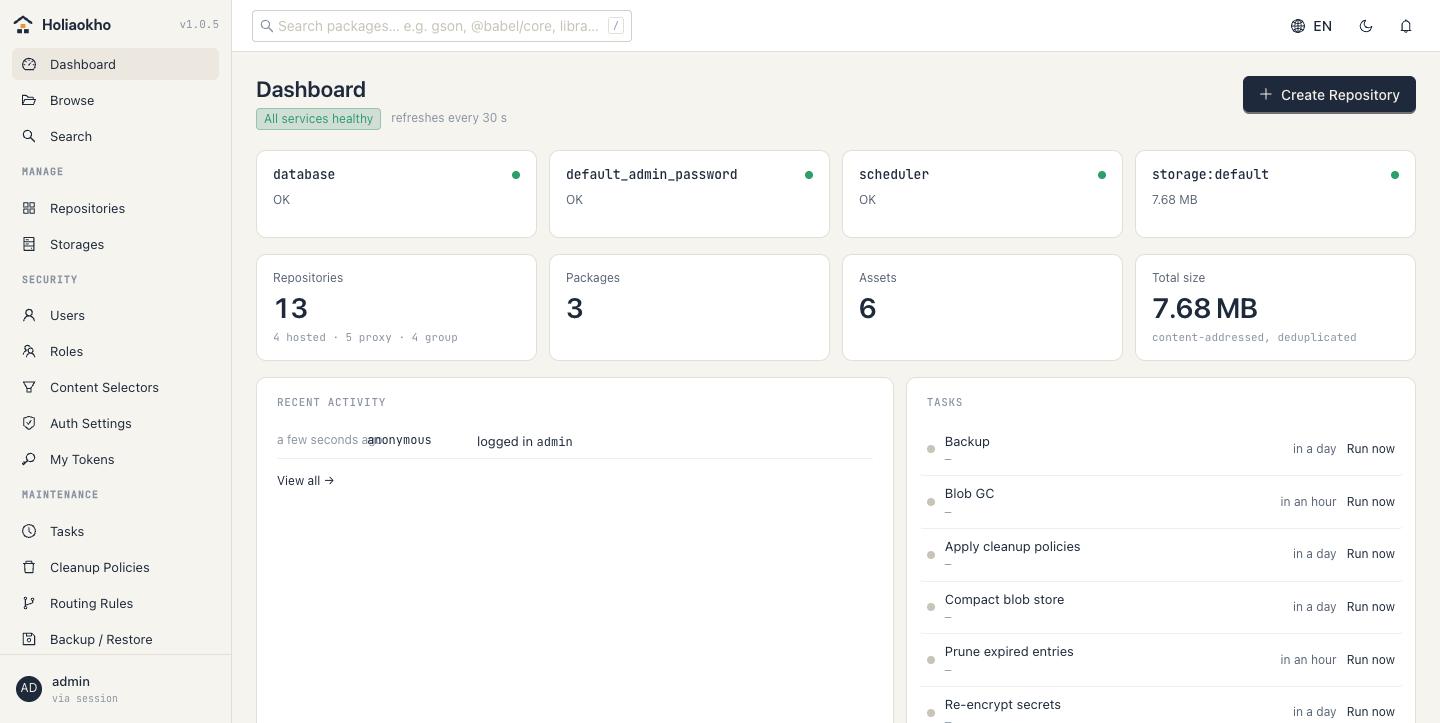
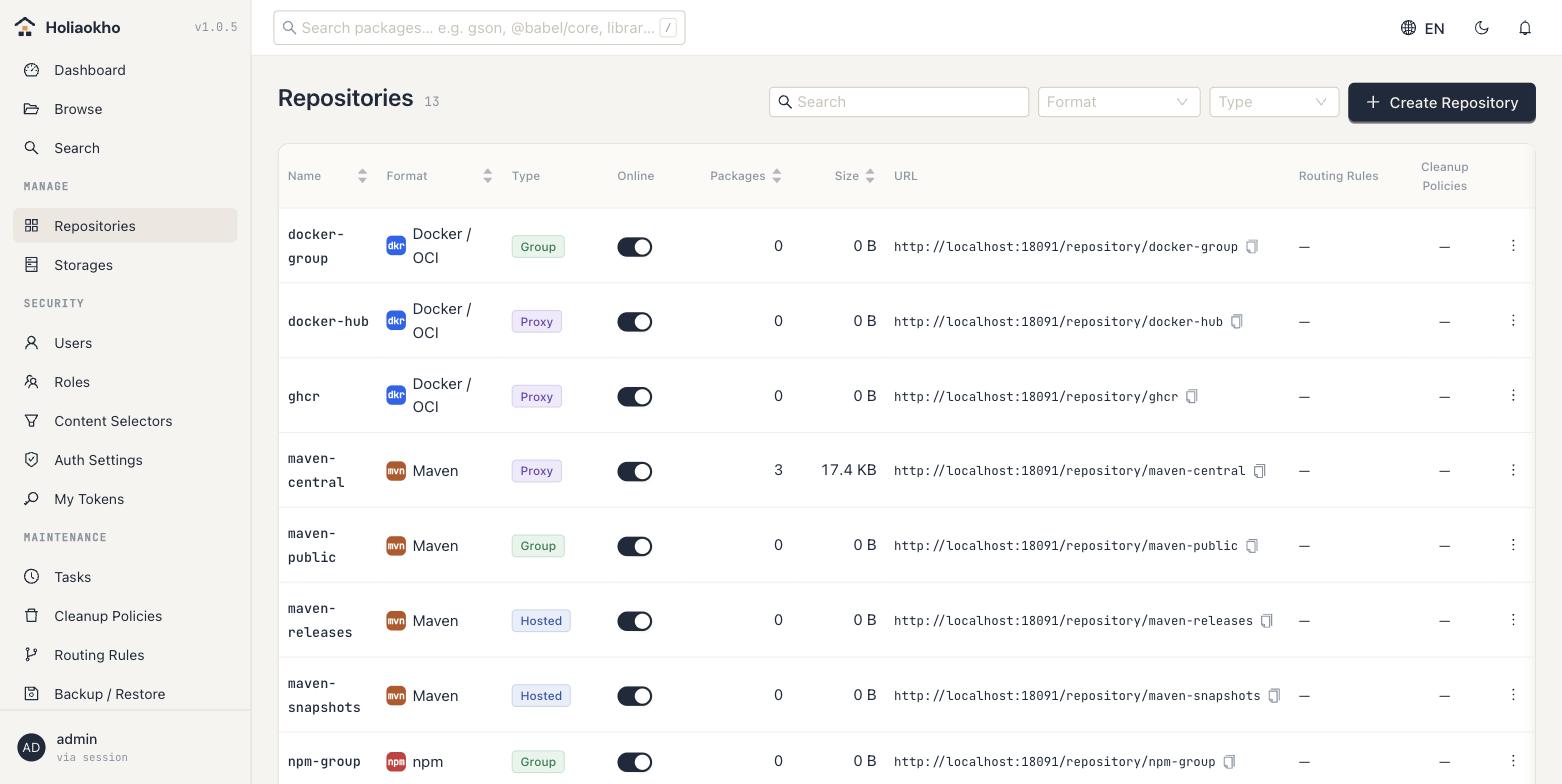
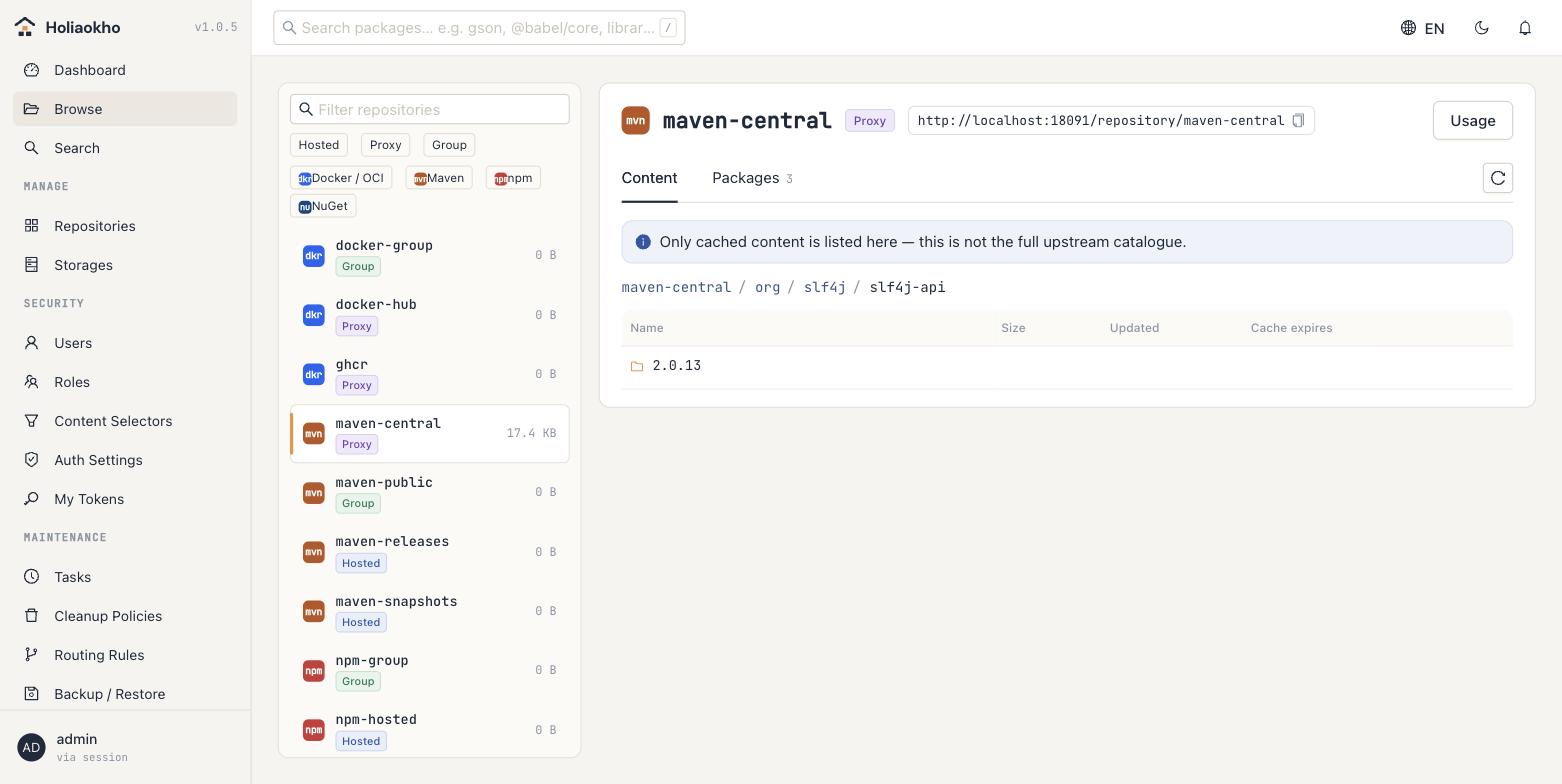
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para desplegar, ejecuta `docker compose -f deploy/docker-compose.yml up -d`. El primer login utiliza la contraseña definida en el entorno `HOLIAOKHO_ADMIN_PASSWORD` y no puede realizar acciones hasta que se cambie. Para Kubernetes, consulta los archivos en `deploy/k8s/`. Se recomienda alojarlo en un cluster de Docker Swarm o Kubernetes con acceso a una base de datos PostgreSQL. El servicio soporta autenticación mediante reverse proxy headers (Nginx, Traefik) y puede integrarse con herramientas de CI como GitLab CI, GitHub Actions o Jenkins.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.