
harness-forge
Plataforma de chat IA auto-hospedada con sistema BYOK que soporta múltiples proveedores (Claude, ChatGPT, Gemini, Grok, Ollama, etc.). Utiliza Nuxt 4 + Hono + AI SDK. Incluye plugin system declarativo y código, soporte MCP, aprobación de herramientas por defecto, y almacenamiento SQLite.
Ficha actualizada 28 sept 2026, 9:46 · upstream 28 sept 2026, 9:25 · release sin release detectada
Qué es harness-forge
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
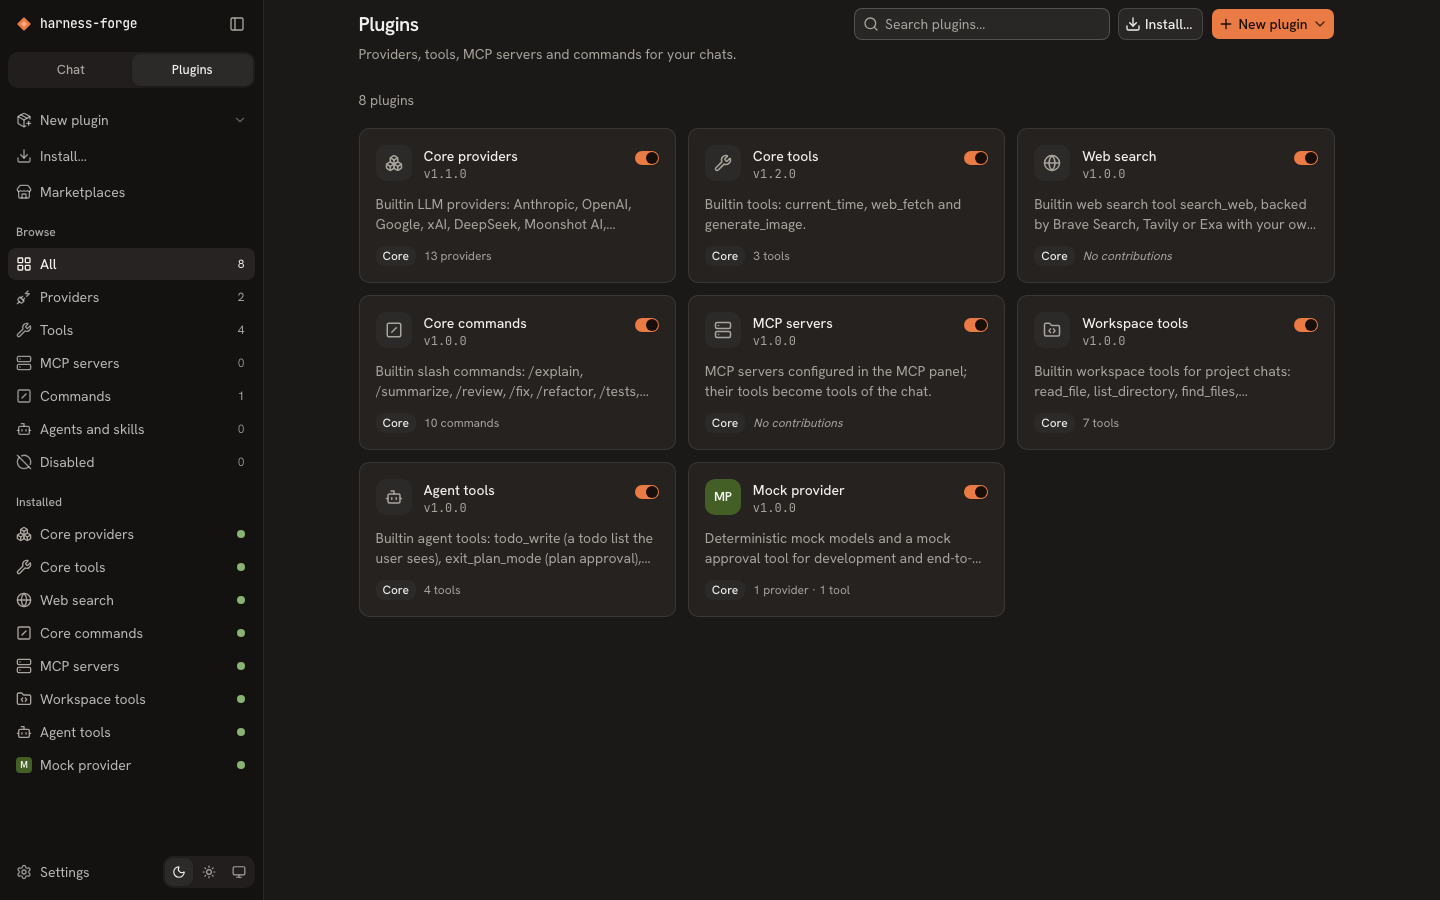
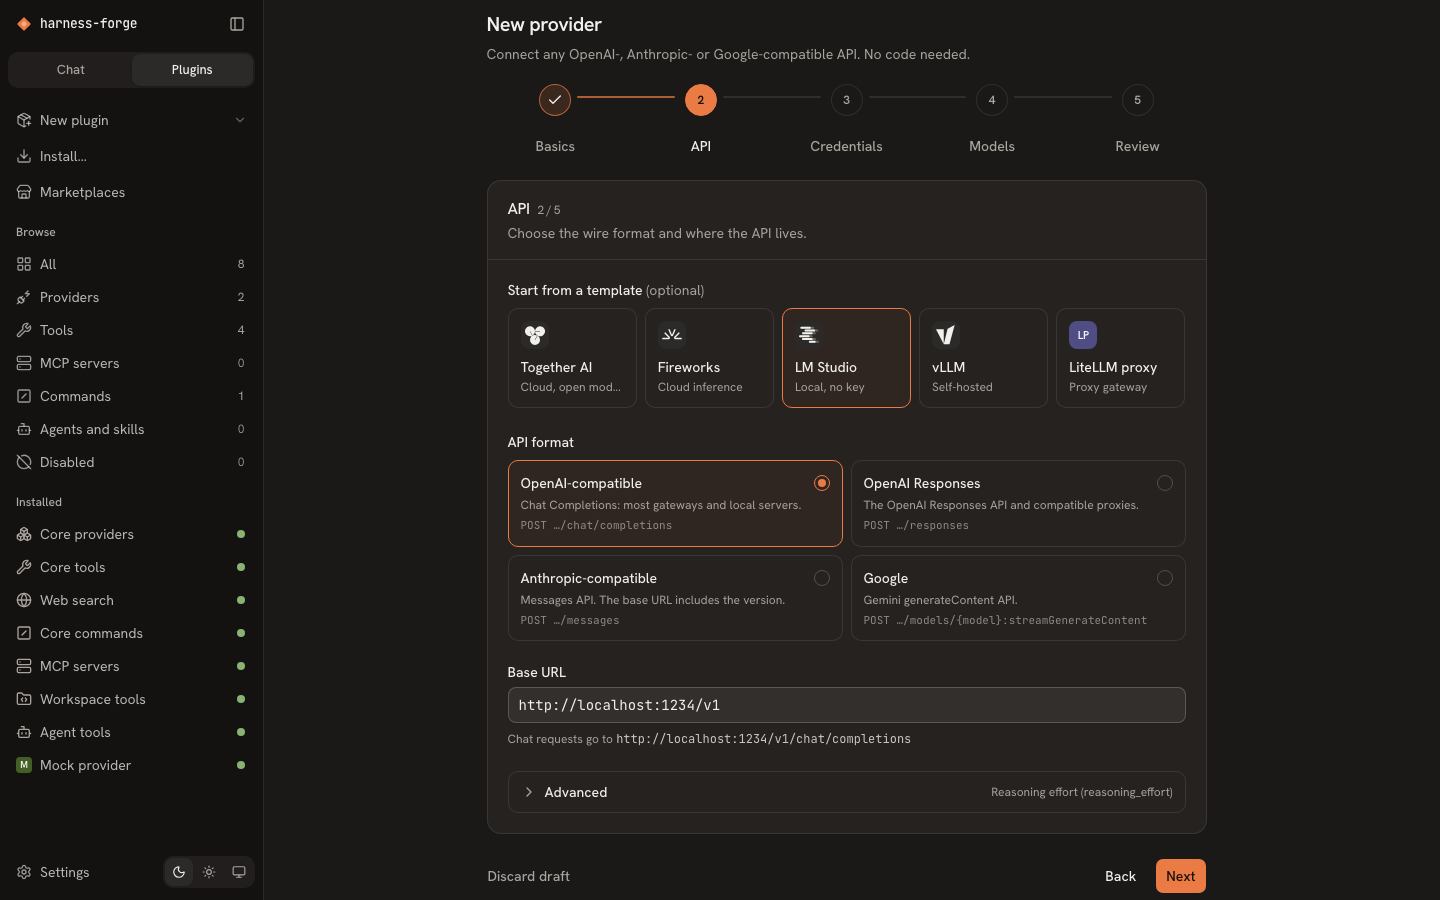
harness-forge es una plataforma de chat con IA auto-hospedada diseñada para funcionar con Bring Your Own Key (BYOK), permitiendo a los usuarios conectar sus propias claves API de múltiples proveedores de modelos de lenguaje. La aplicación funciona como un único proceso Node.js con interfaz web, integrando soporte nativo para 13 proveedores preconfigurados incluyendo Anthropic (Claude), OpenAI (ChatGPT), Google (Gemini), xAI (Grok), DeepSeek, Moonshot AI (Kimi), Alibaba (Qwen), Z.ai (GLM), MiniMax, Mistral, Groq, OpenRouter y Ollama para despliegues locales.
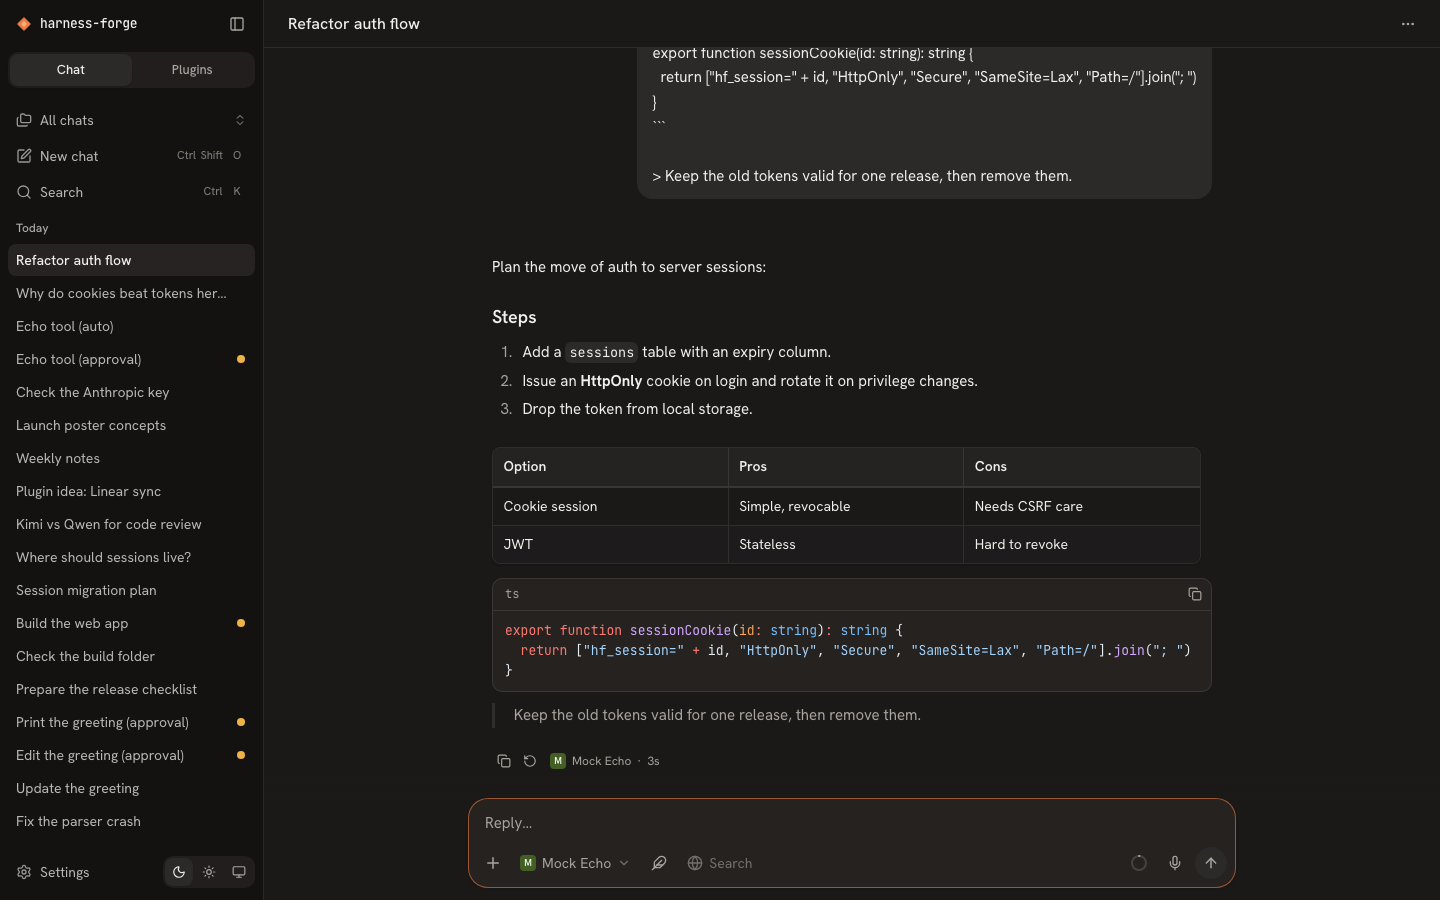
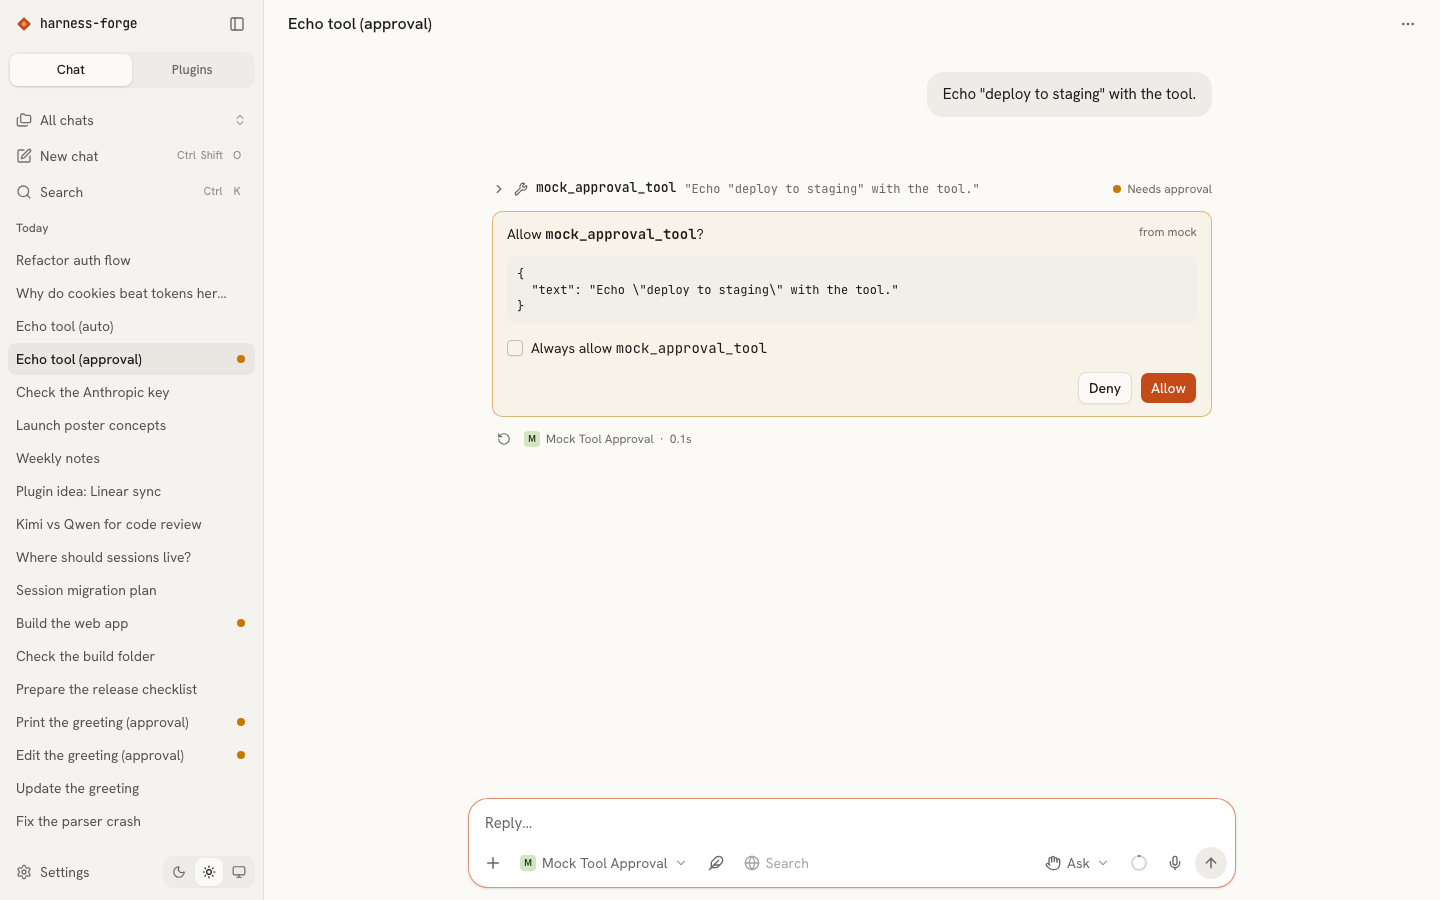
La arquitectura se basa en Nuxt 4 con Hono como framework HTTP y AI SDK para la gestión de modelos. El sistema incluye un plugin system flexible que permite añadir proveedores, herramientas, servidores MCP y comandos slash mediante manifestos JSON declarativos o plugins de código editables directamente en el navegador. Todos los llamados a herramientas requieren aprobación explícita por defecto, implementando un modelo de seguridad "ask-first" para operaciones sensibles como fetch web o acceso al sistema de archivos.
La aplicación utiliza SQLite para persistencia de datos y soporta despliegue mediante Docker con imagen oficial que mantiene datos en volumen /data. La interfaz incluye modo oscuro predeterminado, seguimiento de uso de tokens por mensaje, visualización de costos estimados, y soporte para razonamiento visible (Thinking rows) similar a Claude Code. El sistema de seguridad implementa AES-256-GCM para cifrado de claves API y secretos, con control de acceso mediante sesiones HttpOnly y limitación de intentos fallidos de login.
- Chat multi-proveedor en entorno empresarial donde los usuarios gestionan sus propias claves API sin exponerlas al proveedor de infraestructura
- Desarrollo local con Ollama para prototipado rápido sin depender de APIs externas costosas
- Implementación de herramientas personalizadas mediante plugins declarativos o código TypeScript/JavaScript
- Integración de servidores MCP (Model Context Protocol) para conectar agentes IA con sistemas empresariales existentes
- Despliegue auto-hospedado en servidor propio con cifrado de secretos y control de acceso por contraseña
- Evaluación comparativa de modelos mediante interfaz unificada que soporta múltiples proveedores simultáneamente
- Soporte nativo para 13 proveedores BYOK preconfigurados más capacidad de añadir cualquier endpoint compatible con OpenAI/Anthropic/Gemini
- Plugin system híbrido que permite plugins declarativos JSON sin código y plugins de código editables en navegador con hot-reload
- Sistema de seguridad robusto con AES-256-GCM para cifrado de secretos, sesiones HttpOnly SameSite=Strict, y aprobación explícita de herramientas
- Interfaz inspirada en Claude Code con razonamiento visible (Thinking rows), uso de tokens por mensaje, y seguimiento de costos
- Soporte completo para MCP servers vía stdio, HTTP streamable y SSE con políticas de aprobación por herramienta
- Despliegue simplificado con Docker Compose, imagen oficial, y persistencia de datos en volumen /data
- Requiere Node.js >= 22.12 y pnpm 11 para desarrollo, lo que puede ser barrera para entornos legacy
- El cifrado de secretos depende de HF_MASTER_KEY o archivo secret.key con permisos 0600, requiriendo configuración manual adecuada
- Exponer el servidor más allá del localhost requiere contraseña obligatoria y TLS mediante reverse proxy para seguridad adecuada
- Los plugins de código ejecutan con plenos derechos del proceso del servidor, necesitando verificación SHA-256 antes de confiar
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
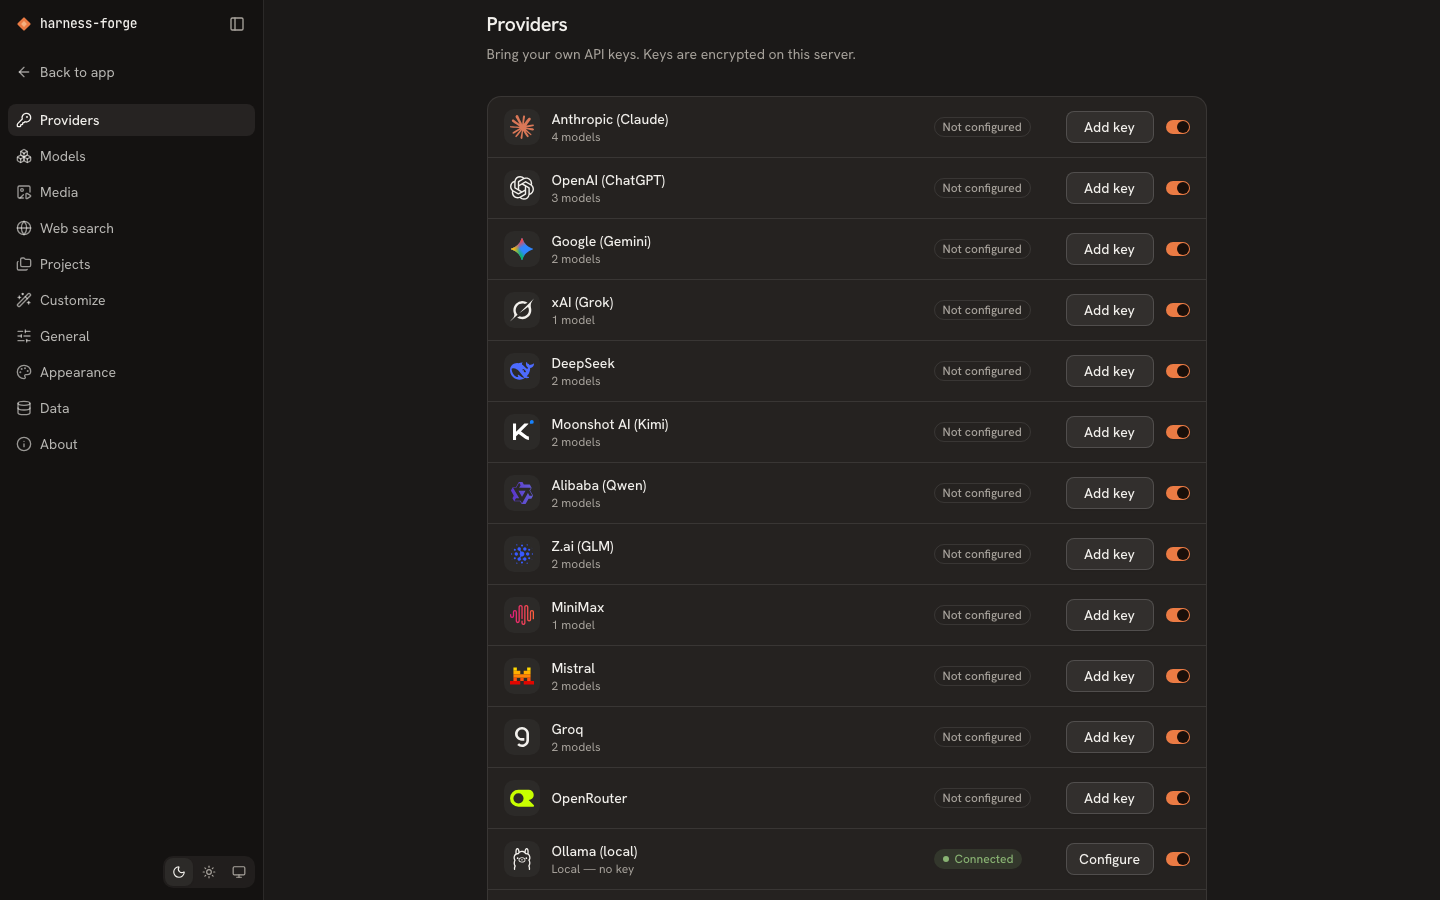
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para producción, usar HF_HOST=127.0.0.1 con HF_PASSWORD configurado o exponer a 0.0.0.0 solo detrás de reverse proxy con TLS. El volumen /data debe ser writable por usuario node (uid 1000). Configurar X-Forwarded-Proto: https en reverse proxy para habilitar cookie Secure y HSTS. Usar HF_SAFE_MODE=1 durante despliegues iniciales para evitar plugins no confiables. Nunca exponer sin contraseña ni TLS fuera de LAN.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.