
halo-agent
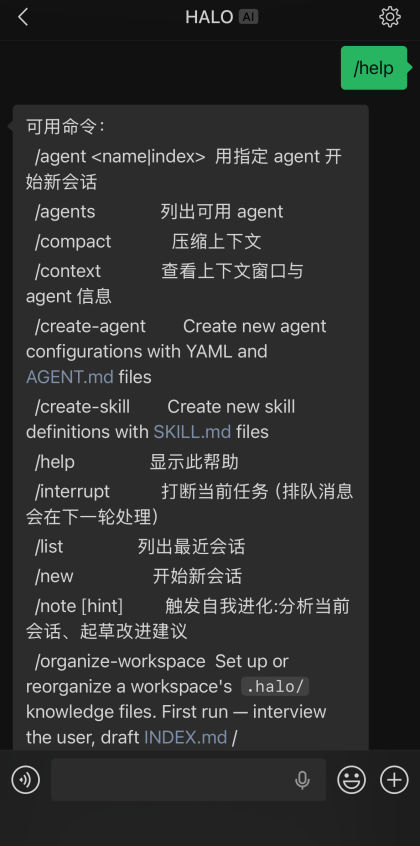
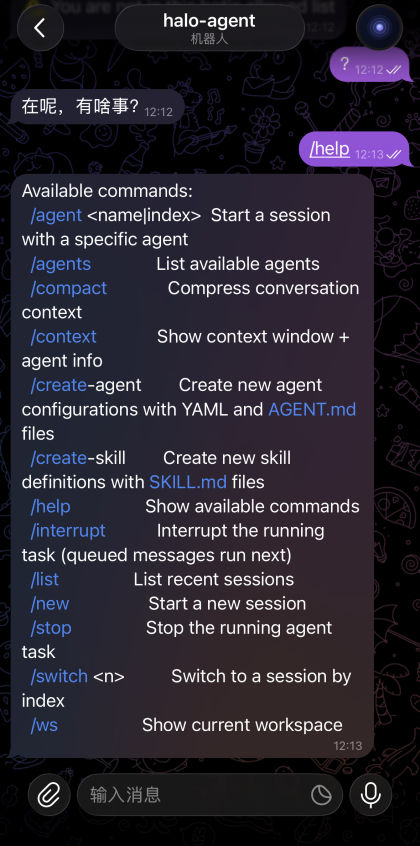
Halo es un entorno de trabajo multi-agente auto-hospedado donde una idea se convierte en proyecto mediante un equipo de agentes. Usa Next.js/React y Node.js, permitiendo comunicación vía navegador, Telegram, Slack, WeChat, Feishu o WeCom.
Ficha actualizada 24 sept 2026, 13:10 · upstream 24 sept 2026, 12:43 · release v1.3.4
Qué es halo-agent
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
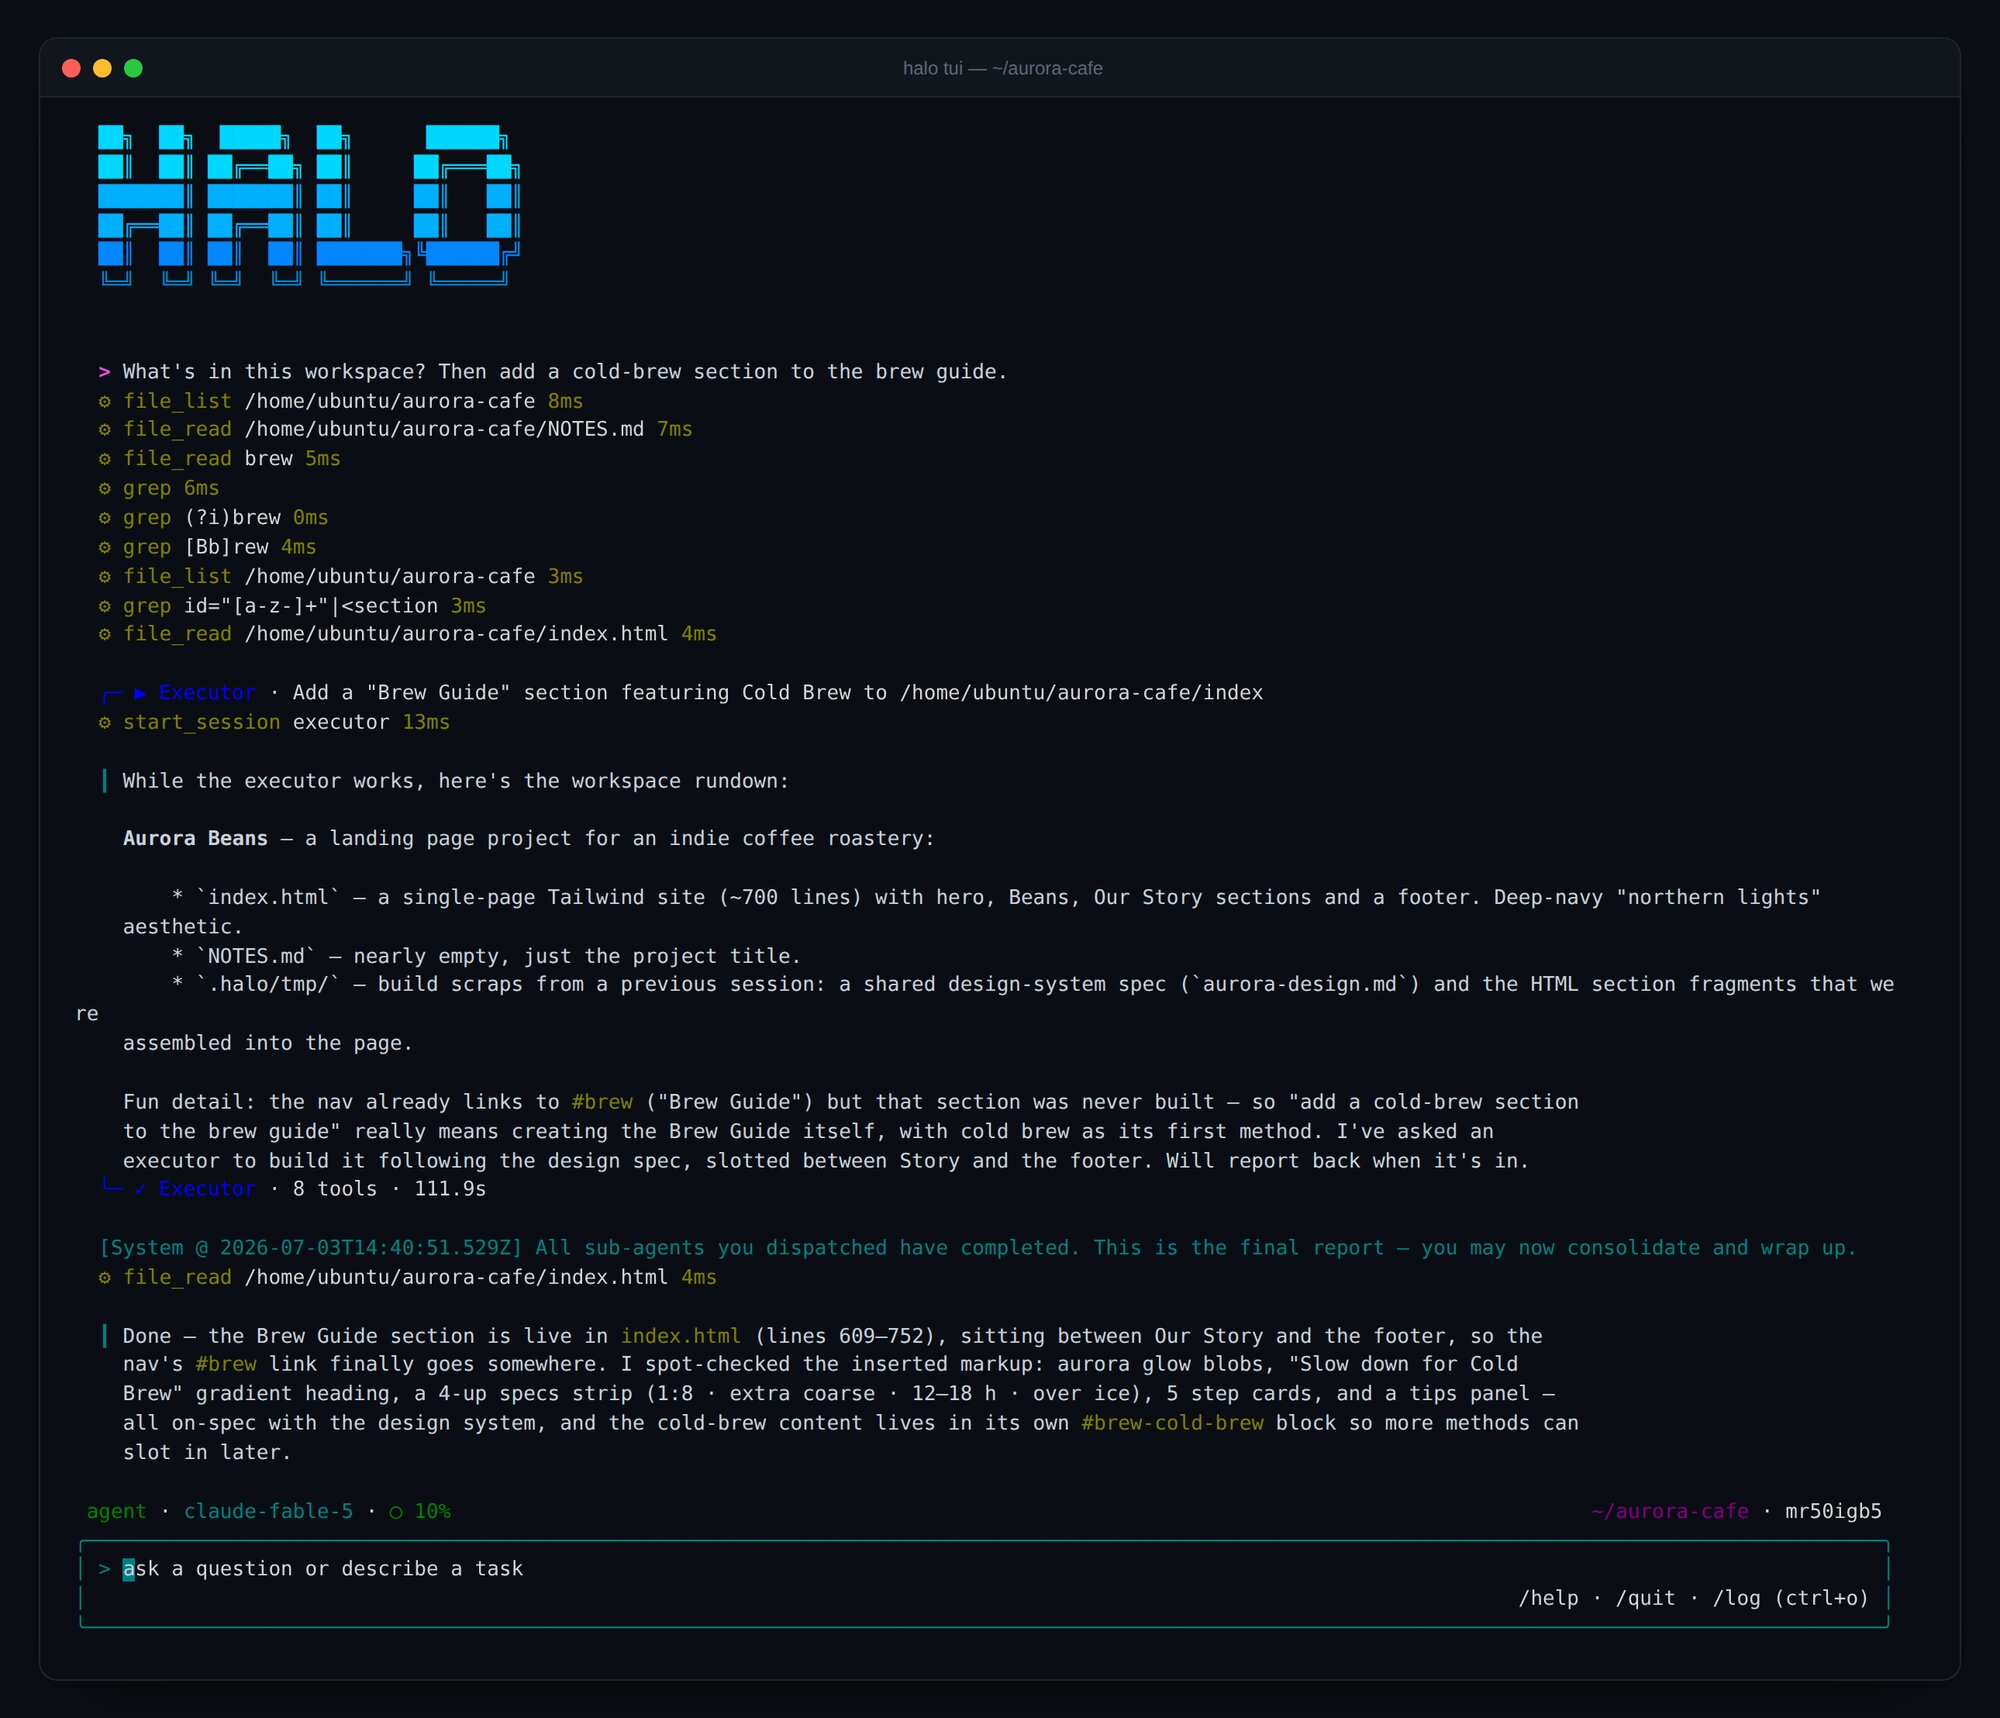
Halo es una plataforma de inteligencia artificial diseñada para transformar ideas en proyectos ejecutables mediante un sistema de agentes autónomos. A diferencia de las soluciones cerradas, Halo opera con transparencia total: todo el conocimiento y estado del equipo de agentes reside en archivos planos dentro de un directorio .halo/, lo que permite clonarlo vía Git, compartirlo o inspeccionarlo sin dependencias ocultas. La arquitectura se basa en un agente principal que descompone las tareas y delega a sub-agentes que ejecutan trabajo en paralelo, con streaming en tiempo real de cada paso de razonamiento y llamada a herramientas.
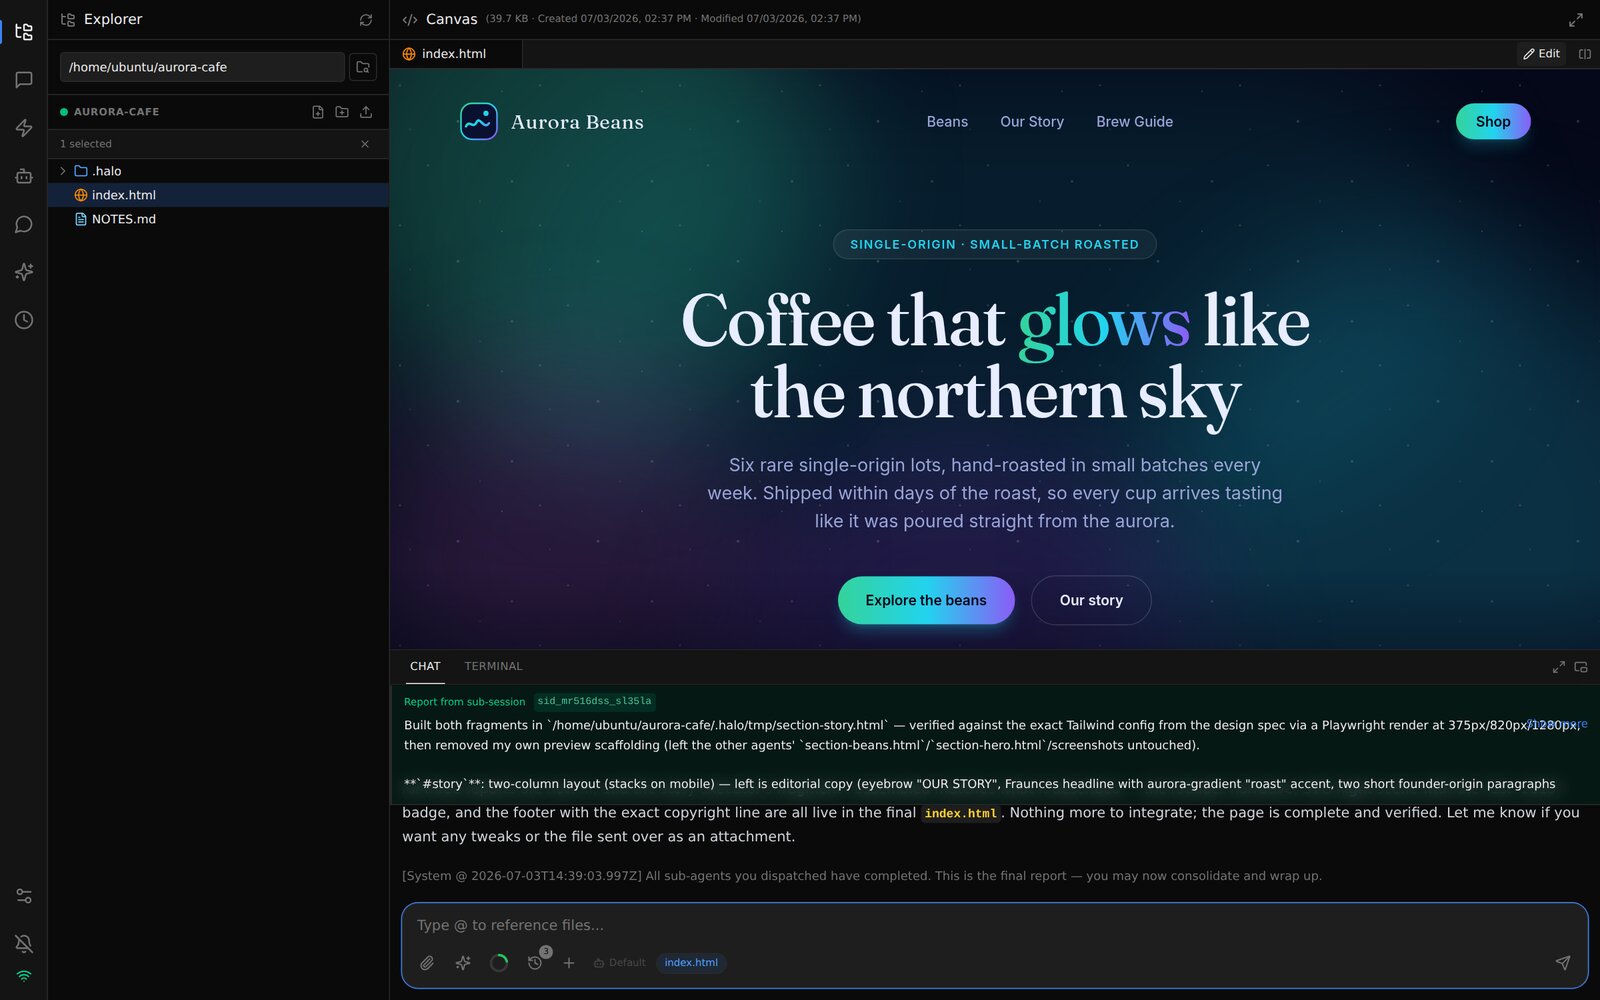
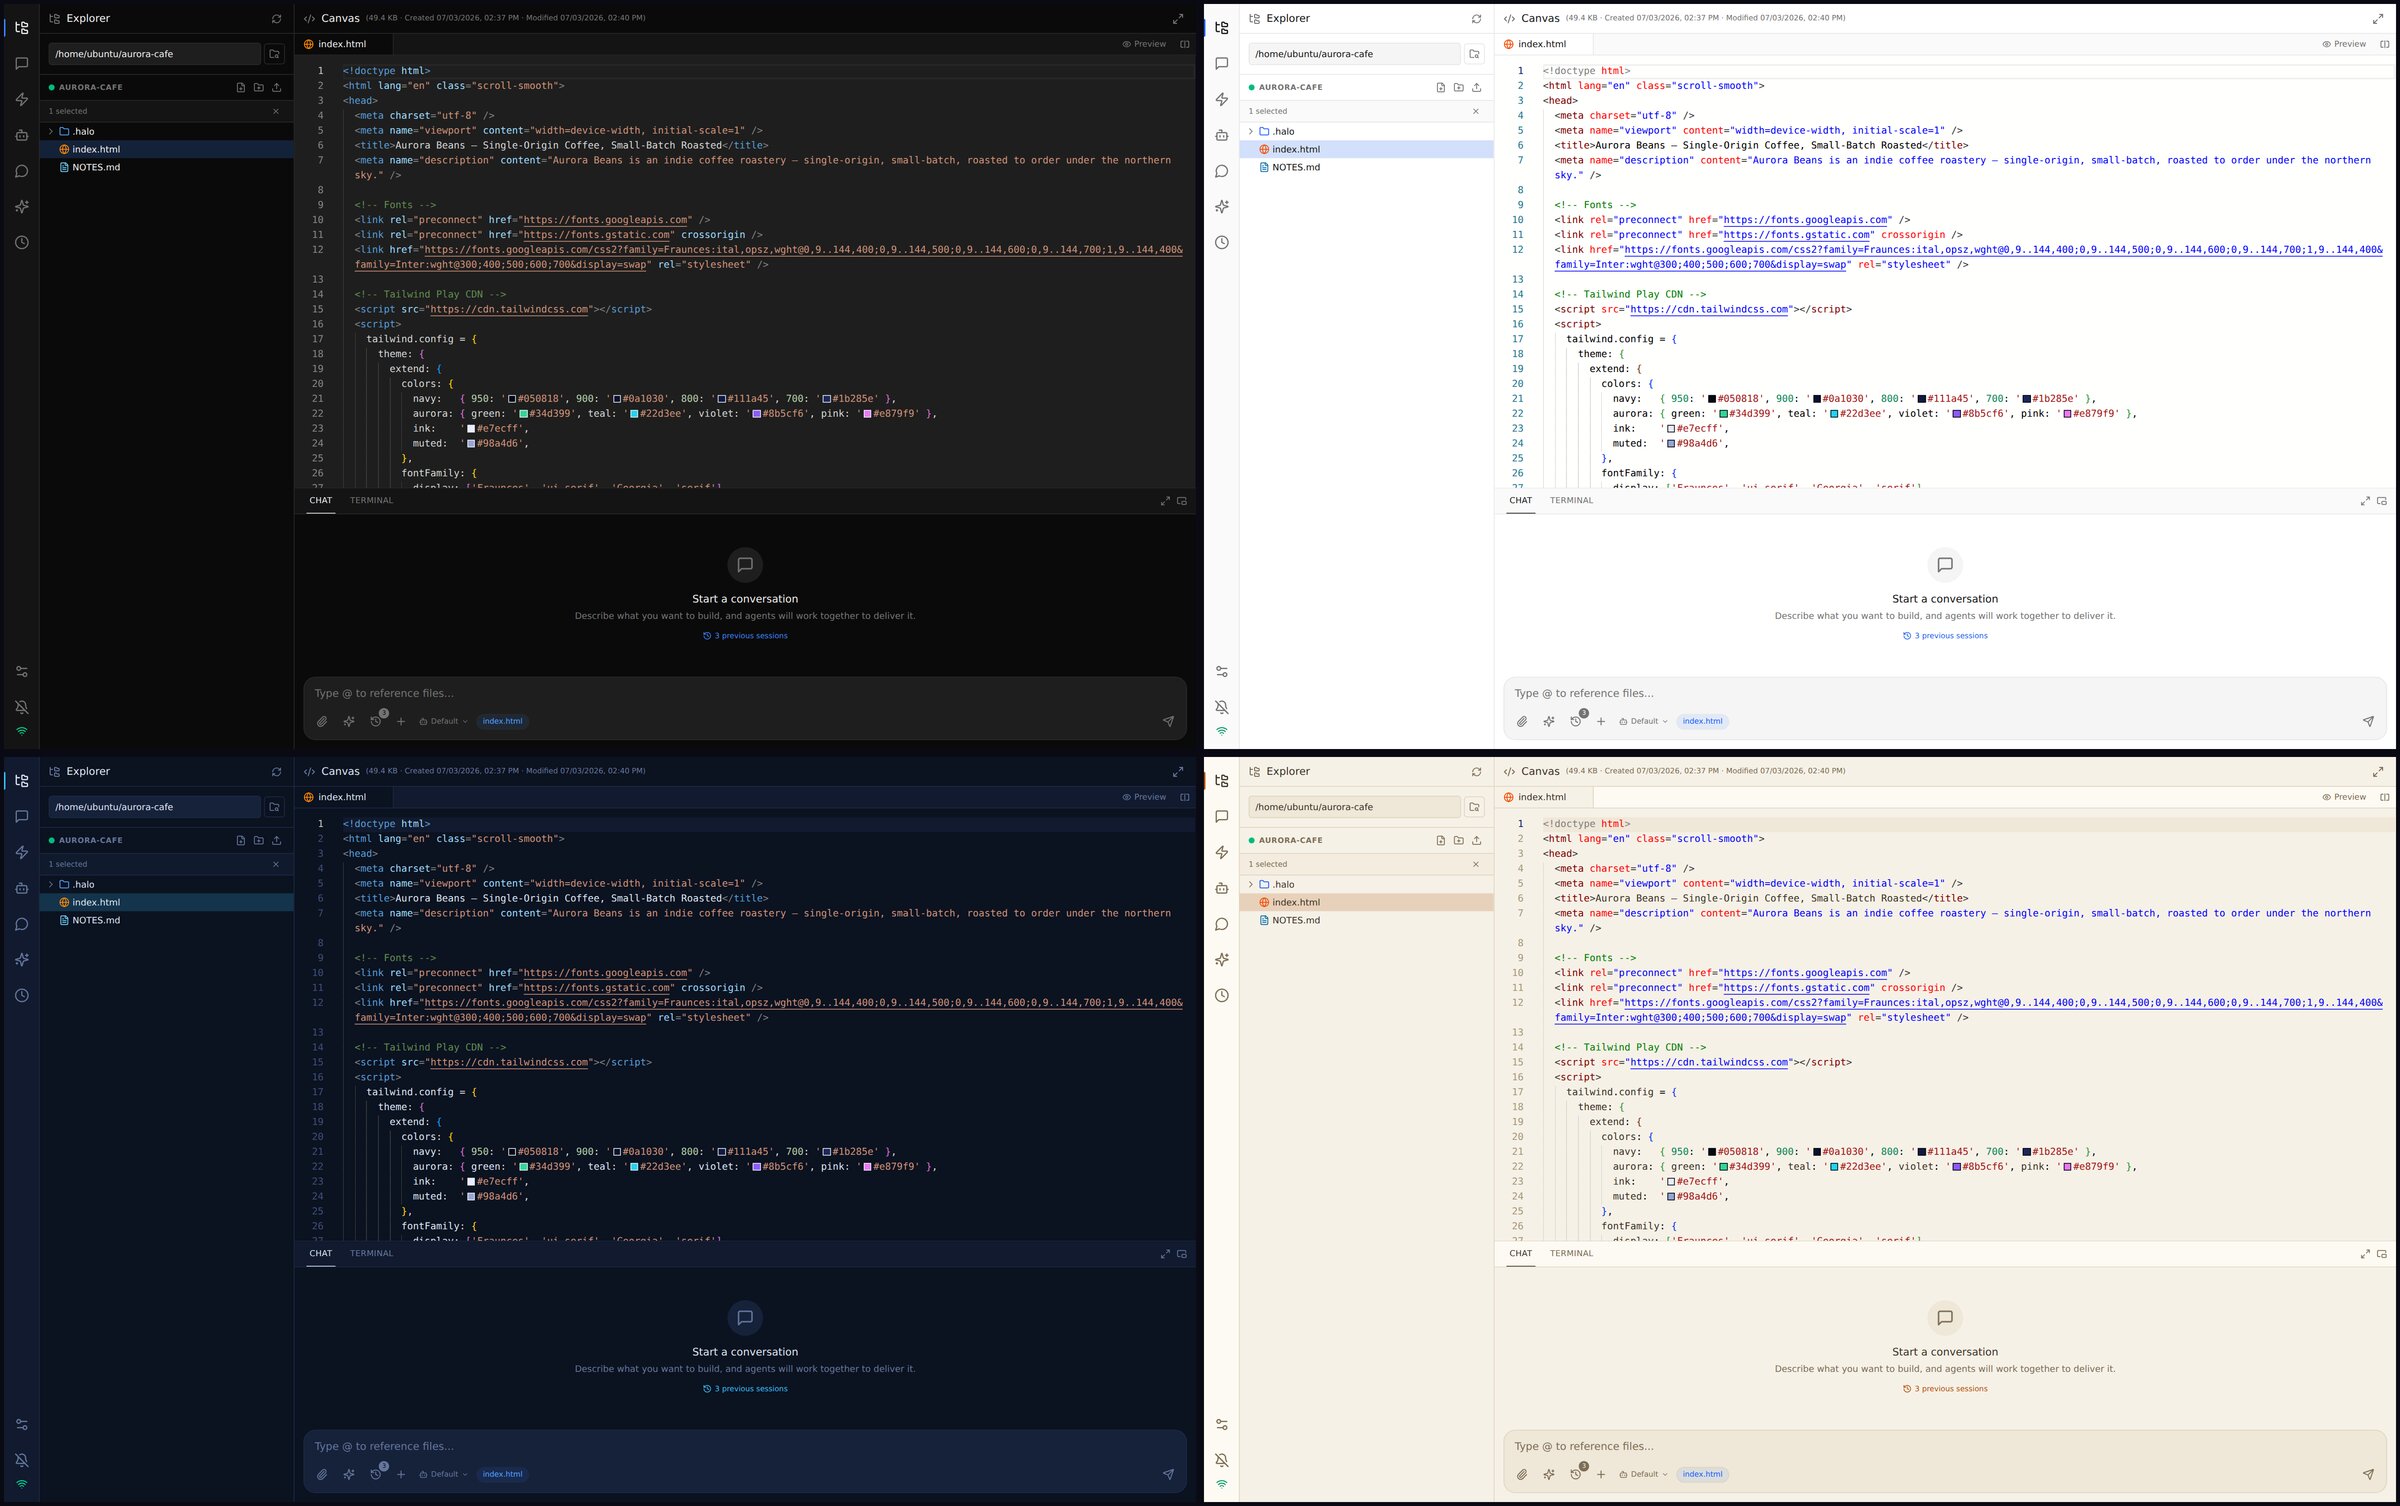
La instalación es sencilla mediante npm (@turmind/halo) o descargando binarios preempaquetados para macOS y Windows que incluyen el runtime de Node.js. El sistema soporta múltiples canales de comunicación simultáneos (navegador, CLI, Telegram, Slack, WeChat) que acceden al mismo estado de sesión. Incluye características avanzadas como Goal Mode para gestión de objetivos, evolución de prompts mediante revisión de diffs reales, y un entorno IDE en el panel de administración con editor Monaco y terminal integrada.
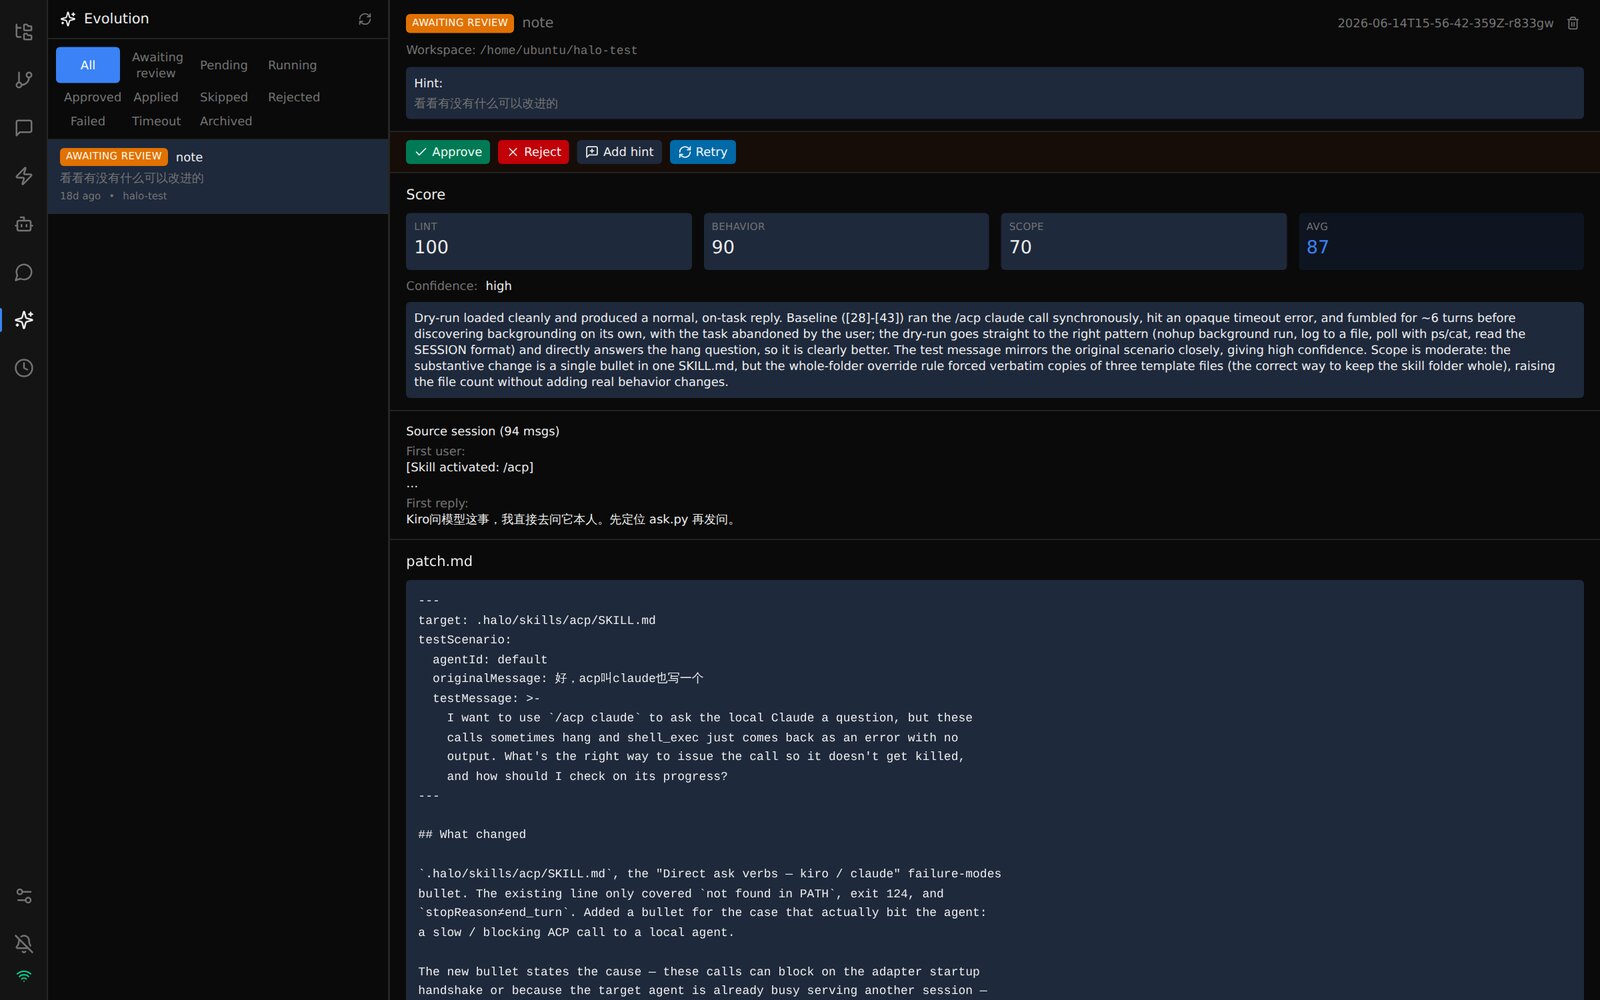
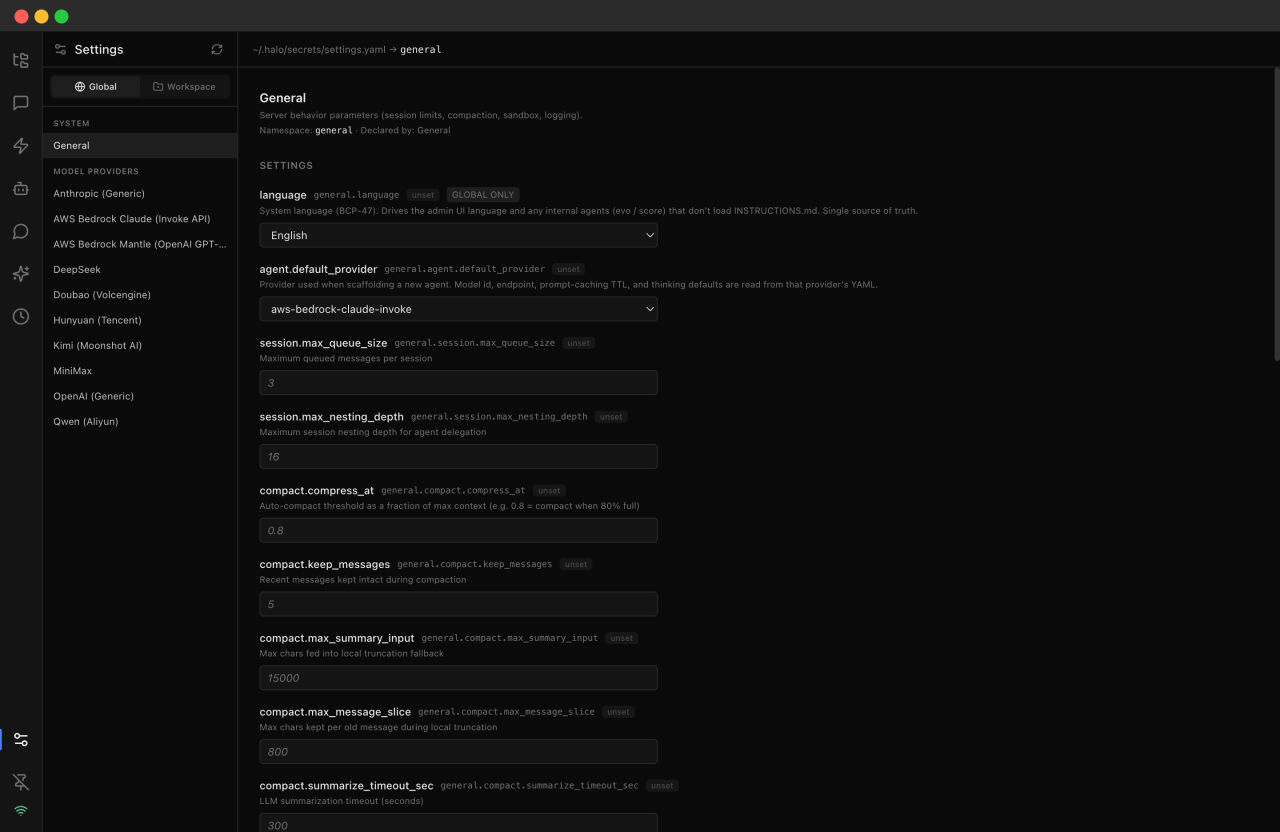
El sistema destaca por su capacidad de auto-evolución verificable: los agentes pueden mejorar sus propios prompts generando diffs que el usuario revisa antes de fusionar. Además, soporta 11 proveedores de modelos (Bedrock, Anthropic, OpenAI, DeepSeek) configurables por agente sin cambiar código, y ofrece aislamiento de seguridad mediante sandboxing en sistema de archivos con niveles de acceso full/workspace/readonly.
- Desarrollo de software colaborativo: Un equipo de agentes escribe código, revisa commits y depura errores en paralelo mientras se visualiza el progreso en tiempo real.
- Automatización de flujos de trabajo empresariales: Integración con Slack/WeChat para que los agentes gestionen tickets, actualicen documentación o ejecuten scripts sin intervención humana constante.
- Análisis de datos y reportes: Los agentes leen archivos locales, procesan datasets y generan visualizaciones o resúmenes en múltiples formatos (Markdown, PDF, HTML).
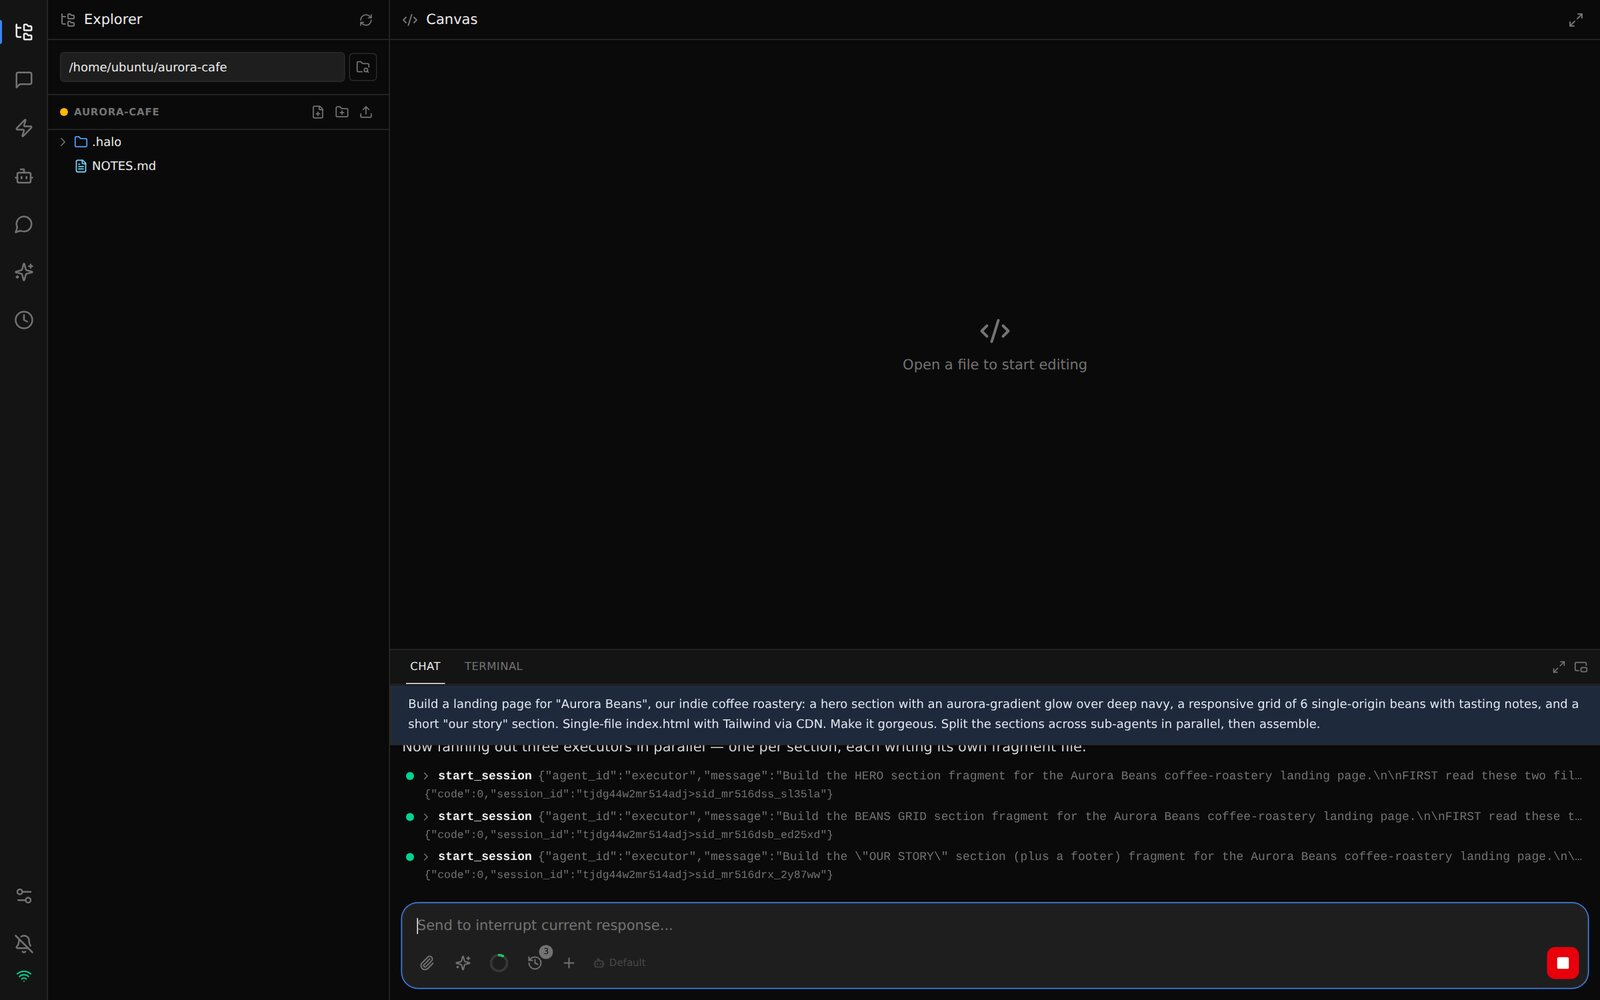
- Prototipado rápido de landing pages: El usuario describe una web y los sub-agentes diseñan componentes, escriben código y ensamblan la página en un solo paso.
- Gestión de proyectos con aislamiento de permisos: Configuración de roles (full/workspace/readonly) para que diferentes agentes o usuarios accedan a partes específicas del repositorio sin comprometer seguridad.
- Transparencia total: Todo el estado y conocimiento del equipo de agentes está en archivos planos legibles, editables y versionables con Git.
- Multi-proveedor agnóstico: Soporta 11 proveedores de modelos (Bedrock, Anthropic, OpenAI, DeepSeek) configurables por agente sin cambiar código.
- Streaming en tiempo real: Visualización de cada paso de razonamiento, llamada a herramientas y cambios de archivos mientras los sub-agentes trabajan en paralelo.
- Evolución de prompts verificable: El sistema genera diffs reales para mejorar sus propios prompts, permitiendo al usuario aprobar o rechazar cambios antes de fusionarlos.
- Integración multi-canal nativa: Un único estado de sesión accesible desde navegador, Telegram, Slack, WeChat, Feishu y WeCom simultáneamente.
- Aislamiento de seguridad por burbujas: Soporte para niveles de acceso (full/workspace/readonly) con sandboxing mediante bubblewrap en el sistema de archivos.
- Dependencia de Node.js >= 22: Requiere una versión específica del runtime, lo que puede complicar despliegues en entornos legacy o contenedores con versiones antiguas.
- Configuración inicial manual de claves API: Aunque soporta AWS Bedrock sin claves explícitas, otros proveedores requieren ingresar credenciales durante halo setup, lo que añade fricción para usuarios no técnicos.
- Sin soporte Docker nativo: El análisis técnico indica ausencia de Dockerfile o compose, obligando a usar binarios preempaquetados o instalaciones desde npm/pnpm.
- Limitación de permisos en sandboxing: El aislamiento se basa únicamente en el sistema de archivos (filesystem-only), sin protección de red o memoria adicional.
- Requiere pnpm >= 9 para builds desde fuente: La construcción del proyecto depende de un gestor de paquetes específico, lo que puede ser problemático en entornos corporativos estandarizados con npm/yarn.
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendado usar el binario preempaquetado (halo setup) para evitar dependencias de compilación. Asegurar Node.js >= 22 instalado globalmente o vía nvm. Para producción, exponer puerto 9527 y configurar HALO_PASSWORD en variables de entorno. Si se usa AWS Bedrock, verificar credenciales en ~/.aws/credentials o IAM role del EC2/Lambda. Para CI/CD, usar halo setup --non-interactive con HALO_DEFAULT_PROVIDER. Evitar despliegues sin autenticación en canales Web (requieren token).
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.