
groundcontrol
Dashboard auto-alojado para gestionar infraestructura en VPS (Hetzner-class). Conecta a hosts vía SSH o localmente, visualiza topología de contenedores Docker, proxies Caddy y despliegues. Incluye terminal persistente, alertas y capa de inteligencia opcional (Loop) para recuperación automática segur
Ficha actualizada 28 sept 2026, 1:42 · upstream 28 sept 2026, 1:28 · release sin release detectada
Qué es groundcontrol
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
GroundControl es un plano de control para infraestructura propia, construido con Next.js, React y Node.js. Utiliza una base de datos SQLite local por instancia (single-tenant), garantizando que los datos nunca residen en servidores ajenos. La aplicación se ejecuta dentro de Docker pero utiliza un namespace bridge para acceder a comandos del sistema operativo host sin necesidad de agentes externos ni SSH keys complejas, permitiendo operaciones nativas como systemctl o gestión de paquetes.
La plataforma ofrece una topología en vivo que mapea hosts, proyectos y servicios, integrando Caddy/Nginx, systemd y Kubernetes. Permite despliegues multi-target (Docker Compose, k3s, Google Cloud Run) y gestión automática de dominios vía Cloudflare. Incluye un asistente de IA para análisis de logs y métricas, además de alertas por salud de contenedores y uso de recursos.
El despliegue es seguro por defecto con autenticación JWT y bcrypt, soportando múltiples VPS en una sola instancia. La arquitectura evita telemetría externa y prioriza la privacidad del usuario, aunque requiere un hardware mínimo de 4 núcleos CPU y 8 GB de RAM para su operación óptima debido a su complejidad HIGH.
- Gestión centralizada de múltiples VPS desde una interfaz única sin agentes en los hosts
- Despliegue y monitorización de aplicaciones en Docker Compose, Kubernetes o infraestructura provisionada con Terraform
- Diagnóstico de incidencias mediante terminal persistente y análisis de logs potenciado por IA
- Automatización de recuperación ante fallos con la capa Loop (evaluación de blast radius)
- Gestión de dominios y túneles Cloudflare directamente desde el panel de control
- Arquitectura single-tenant con SQLite local, sin datos compartidos entre instancias
- Terminal persistente auténtica que ejecuta comandos host vía namespace bridge seguro
- Integración nativa con Caddy, Docker y Kubernetes para visualización en tiempo real
- Soporte multi-VPS con registro de múltiples hosts en una sola instalación
- Asistente de IA integrado para síntesis de alertas y razonamiento sobre métricas
- Complejidad HIGH: requiere mínimo 4 núcleos CPU y 8 GB de RAM según especificaciones técnicas
- Modo Loop (recuperación autónoma) desactivado por defecto hasta pasar evaluación del host
- Dependencia de conexión SSH o socket Docker para acceder al estado del sistema
- No incluye un agente en el host, lo que limita ciertas operaciones sin el namespace bridge
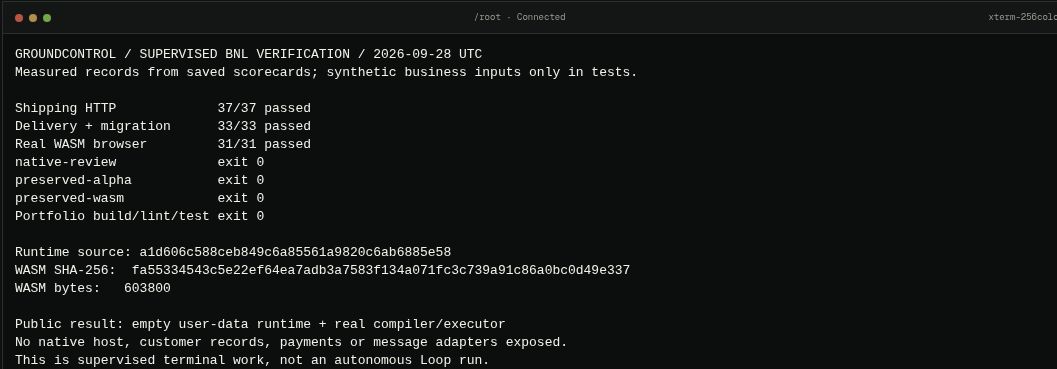
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar mediante script on-host (curl .../install) es la ruta recomendada para agentes. El puerto por defecto es 3003; usar túnel SSH antes de configurar proxy HTTPS público. Generar JWT_SECRET con OpenSSL y ejecutar migración Prisma antes de iniciar. No generar contraseña admin en instalación fresca; completar claim token en navegador para establecer credenciales iniciales.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.