
ghostpass
Gestor de contraseñas zero-knowledge con cifrado E2E lado cliente. El servidor solo almacena blobs indecifrables. Parte del ghost suite, autoalojable con Rust/WASM para criptografía.
Ficha actualizada 24 sept 2026, 20:42 · upstream 24 sept 2026, 20:40 · release sin release detectada
Qué es ghostpass
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
GhostPass es un gestor de contraseñas zero-knowledge diseñado para individuos y equipos. La arquitectura garantiza que el servidor nunca pueda leer las contraseñas: no existe código de descifrado en el lado del servidor, y la prueba se puede verificar en aproximadamente un minuto mediante comandos grep sobre el repositorio.
El núcleo criptográfico está implementado en Rust y compilado a WebAssembly para ejecutarse exclusivamente en el navegador. La contraseña maestra se convierte en una clave local que nunca cruza la red. Los items se cifran con XChaCha20-Poly1305, mientras que el servidor solo almacena hashes de Argon2id y sal.
La aplicación incluye soporte para equipos con organizaciones, roles y distribución de claves autenticadas. También soporta passkeys FIDO2/WebAuthn como segundo factor, notas seguras, historial de contraseñas por elemento, y compartición efímera mediante enlaces cifrados lado cliente con caducidad y uso único.
- Autoalojamiento personal o corporativo sin depender de infraestructura externa
- Gestión de credenciales para equipos con roles y organizaciones jerárquicas
- Login sin contraseña mediante passkeys FIDO2/WebAuthn con extensión PRF
- Compartición segura de credenciales efímera con caducidad y uso único
- Auditoría local de contraseñas débiles, reutilizadas o sin 2FA
- Criptografía verificable: el servidor no contiene código de descifrado (grep retorna 0 resultados para 'chacha' en apps/server/src)
- Núcleo criptográfico Rust compartido entre web app y extensión, con misma lógica byte a byte
- Autoalojamiento completo con imágenes publicadas por commit en ghcr.io/stackopshq/ghostpass
- Exportación completa de datos sin escribir en terceros ni depender de infraestructura externa
- Soporte para passkeys FIDO2/WebAuthn con extensión PRF que envuelve la clave del vault lado cliente
- Pérdida irreversible de datos si se pierde la contraseña maestra y el kit de recuperación; no existe mecanismo de reseteo
- El secreto TOTP se almacena sin cifrado en reposo (documentado explícitamente en DPA)
- Las conexiones internas a base de datos aún no utilizan TLS
- Licencia Elastic 2.0: disponible como source available, no open source bajo OSI; prohibido ofrecer como servicio alojado o gestionado para terceros
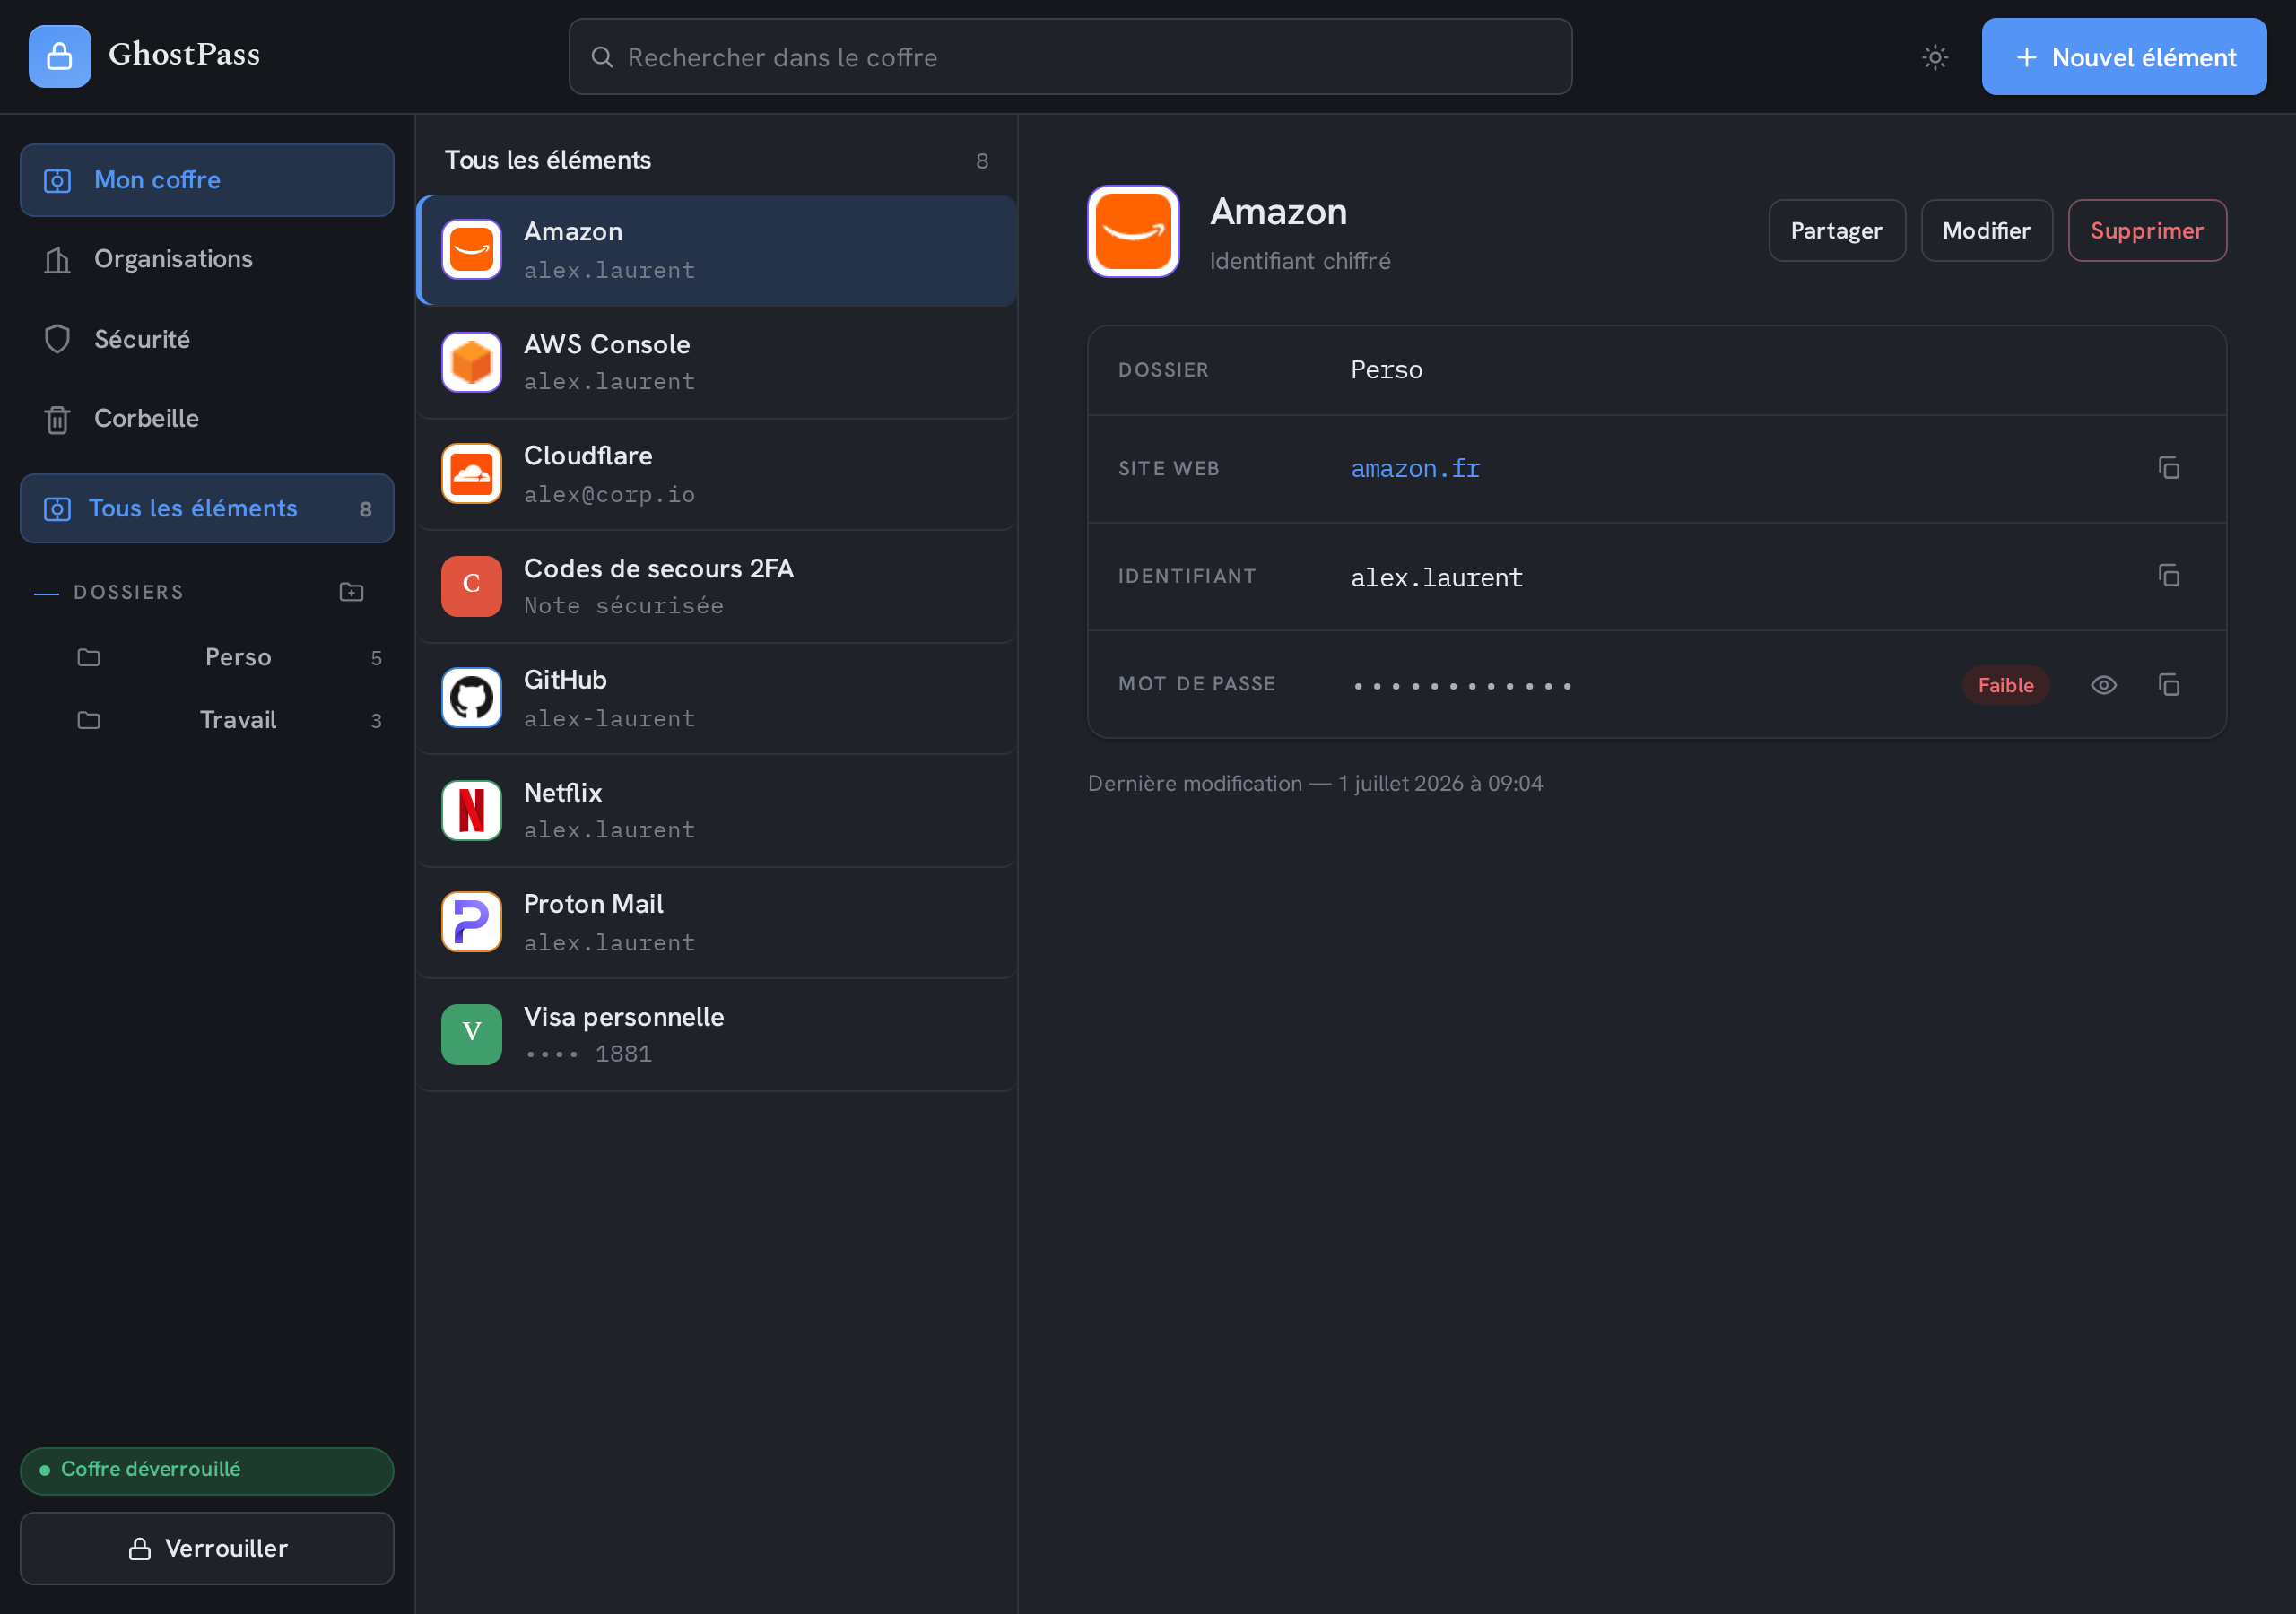
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Recomendaciones: usar compose.selfhost.yml para producción (no docker-compose.yml que es desarrollo). Pinar digest de imagen en lugar de tag mutable. Requiere Rust toolchain con wasm-pack y Node.js. Construir WASM core antes del web app. PostgreSQL requiere POSTGRES_PASSWORD en .env. Puerto 8080 para API, 3000 para desarrollo backend.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.