
ghostbit
Ghostbit es un servicio autoalojado de intercambio de código cifrado de extremo a extremo. Los fragmentos se encriptan en el navegador del cliente antes de enviarse al servidor, que solo almacena texto cifrado. Soporta SQLite o Redis como backend.
Ficha actualizada 25 sept 2026, 9:25 · upstream 25 sept 2026, 8:55 · release v1.6.0
Qué es ghostbit
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Ghostbit es una herramienta de intercambio de fragmentos de código diseñada para desarrolladores que priorizan la privacidad y seguridad. A diferencia de los pastebin tradicionales, el servidor nunca puede leer el contenido porque la encriptación ocurre completamente en el navegador del cliente mediante la Web Crypto API.
La clave de encriptación vive únicamente en el fragmento de la URL, que los navegadores no transmiten al servidor. Esto significa que ni el operador, ni copias de seguridad, ni extracciones de base de datos pueden acceder al contenido sin la clave correspondiente. El sistema soporta SQLite o Redis como backend de almacenamiento.
Incluye características avanzadas como expiración programada, límites de visualización, protección con contraseña mediante PBKDF2-SHA256 o Argon2id, webhooks de lectura, detección automática de lenguaje y previsualización Markdown en el navegador. También ofrece un CLI oficial para scripting y una API REST completa.
- Compartir credenciales o tokens sensibles que deben autodestruirse tras su uso
- Intercambio de fragmentos de código con expiración temporal para auditorías temporales
- Publicación de configuraciones sensibles en entornos controlados sin riesgo de filtración permanente
- Colaboración segura entre desarrolladores en equipos distribuidos con requisitos de privacidad
- Almacenamiento temporal de datos de pruebas que requieren eliminación automática tras lectura
- Encriptación del lado del cliente mediante Web Crypto API antes de cualquier transmisión al servidor
- La clave nunca se envía a la base de datos ni aparece en logs, backups o solicitudes HTTP
- Soporta almacenamiento cifrado con SQLite o Redis como backend intercambiable
- Cumplimiento GDPR y nLPD (Suiza) con página de privacidad integrada y controladores identificables
- CLI oficial disponible para scripting automatizado sin dependencias del servidor
- Los tags 'latest' y 'edge' están congelados hasta que se resuelva el soporte arm64, requiriendo pinning por digest SHA
- Sin sistema de autenticación de usuarios ni gestión de sesiones persistente
- La clave reside en el fragmento URL, lo que implica riesgos si se comparte o guarda la URL completa
- No soporta almacenamiento persistente cifrado del lado del servidor sin configuración adicional
- Dependencia de proxy inverso TLS para despliegues públicos según documentación oficial
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
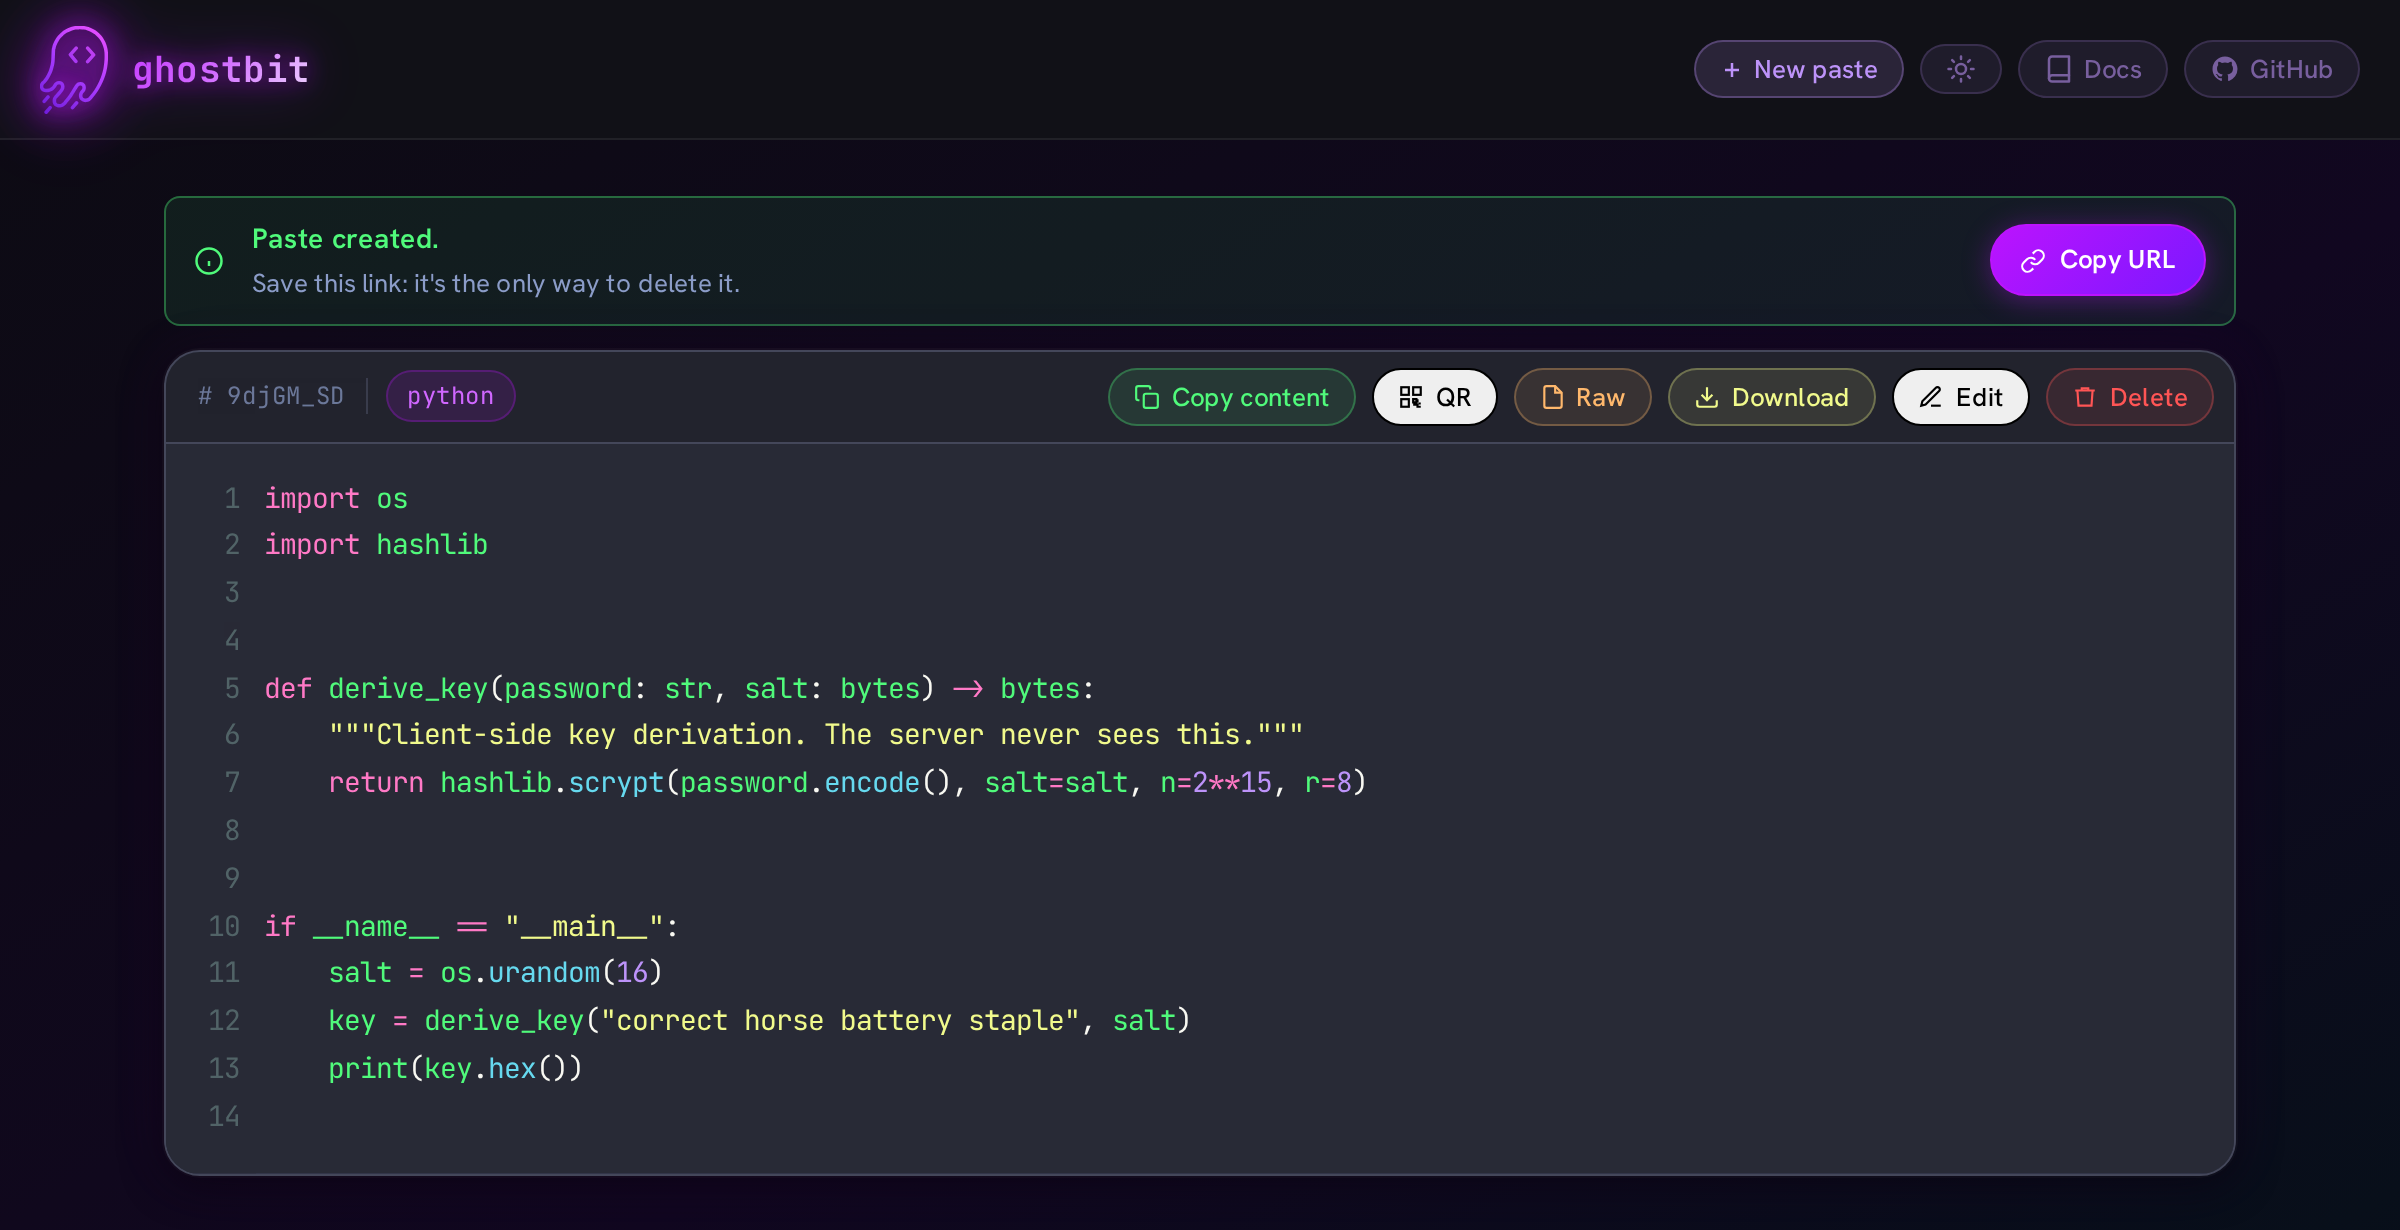
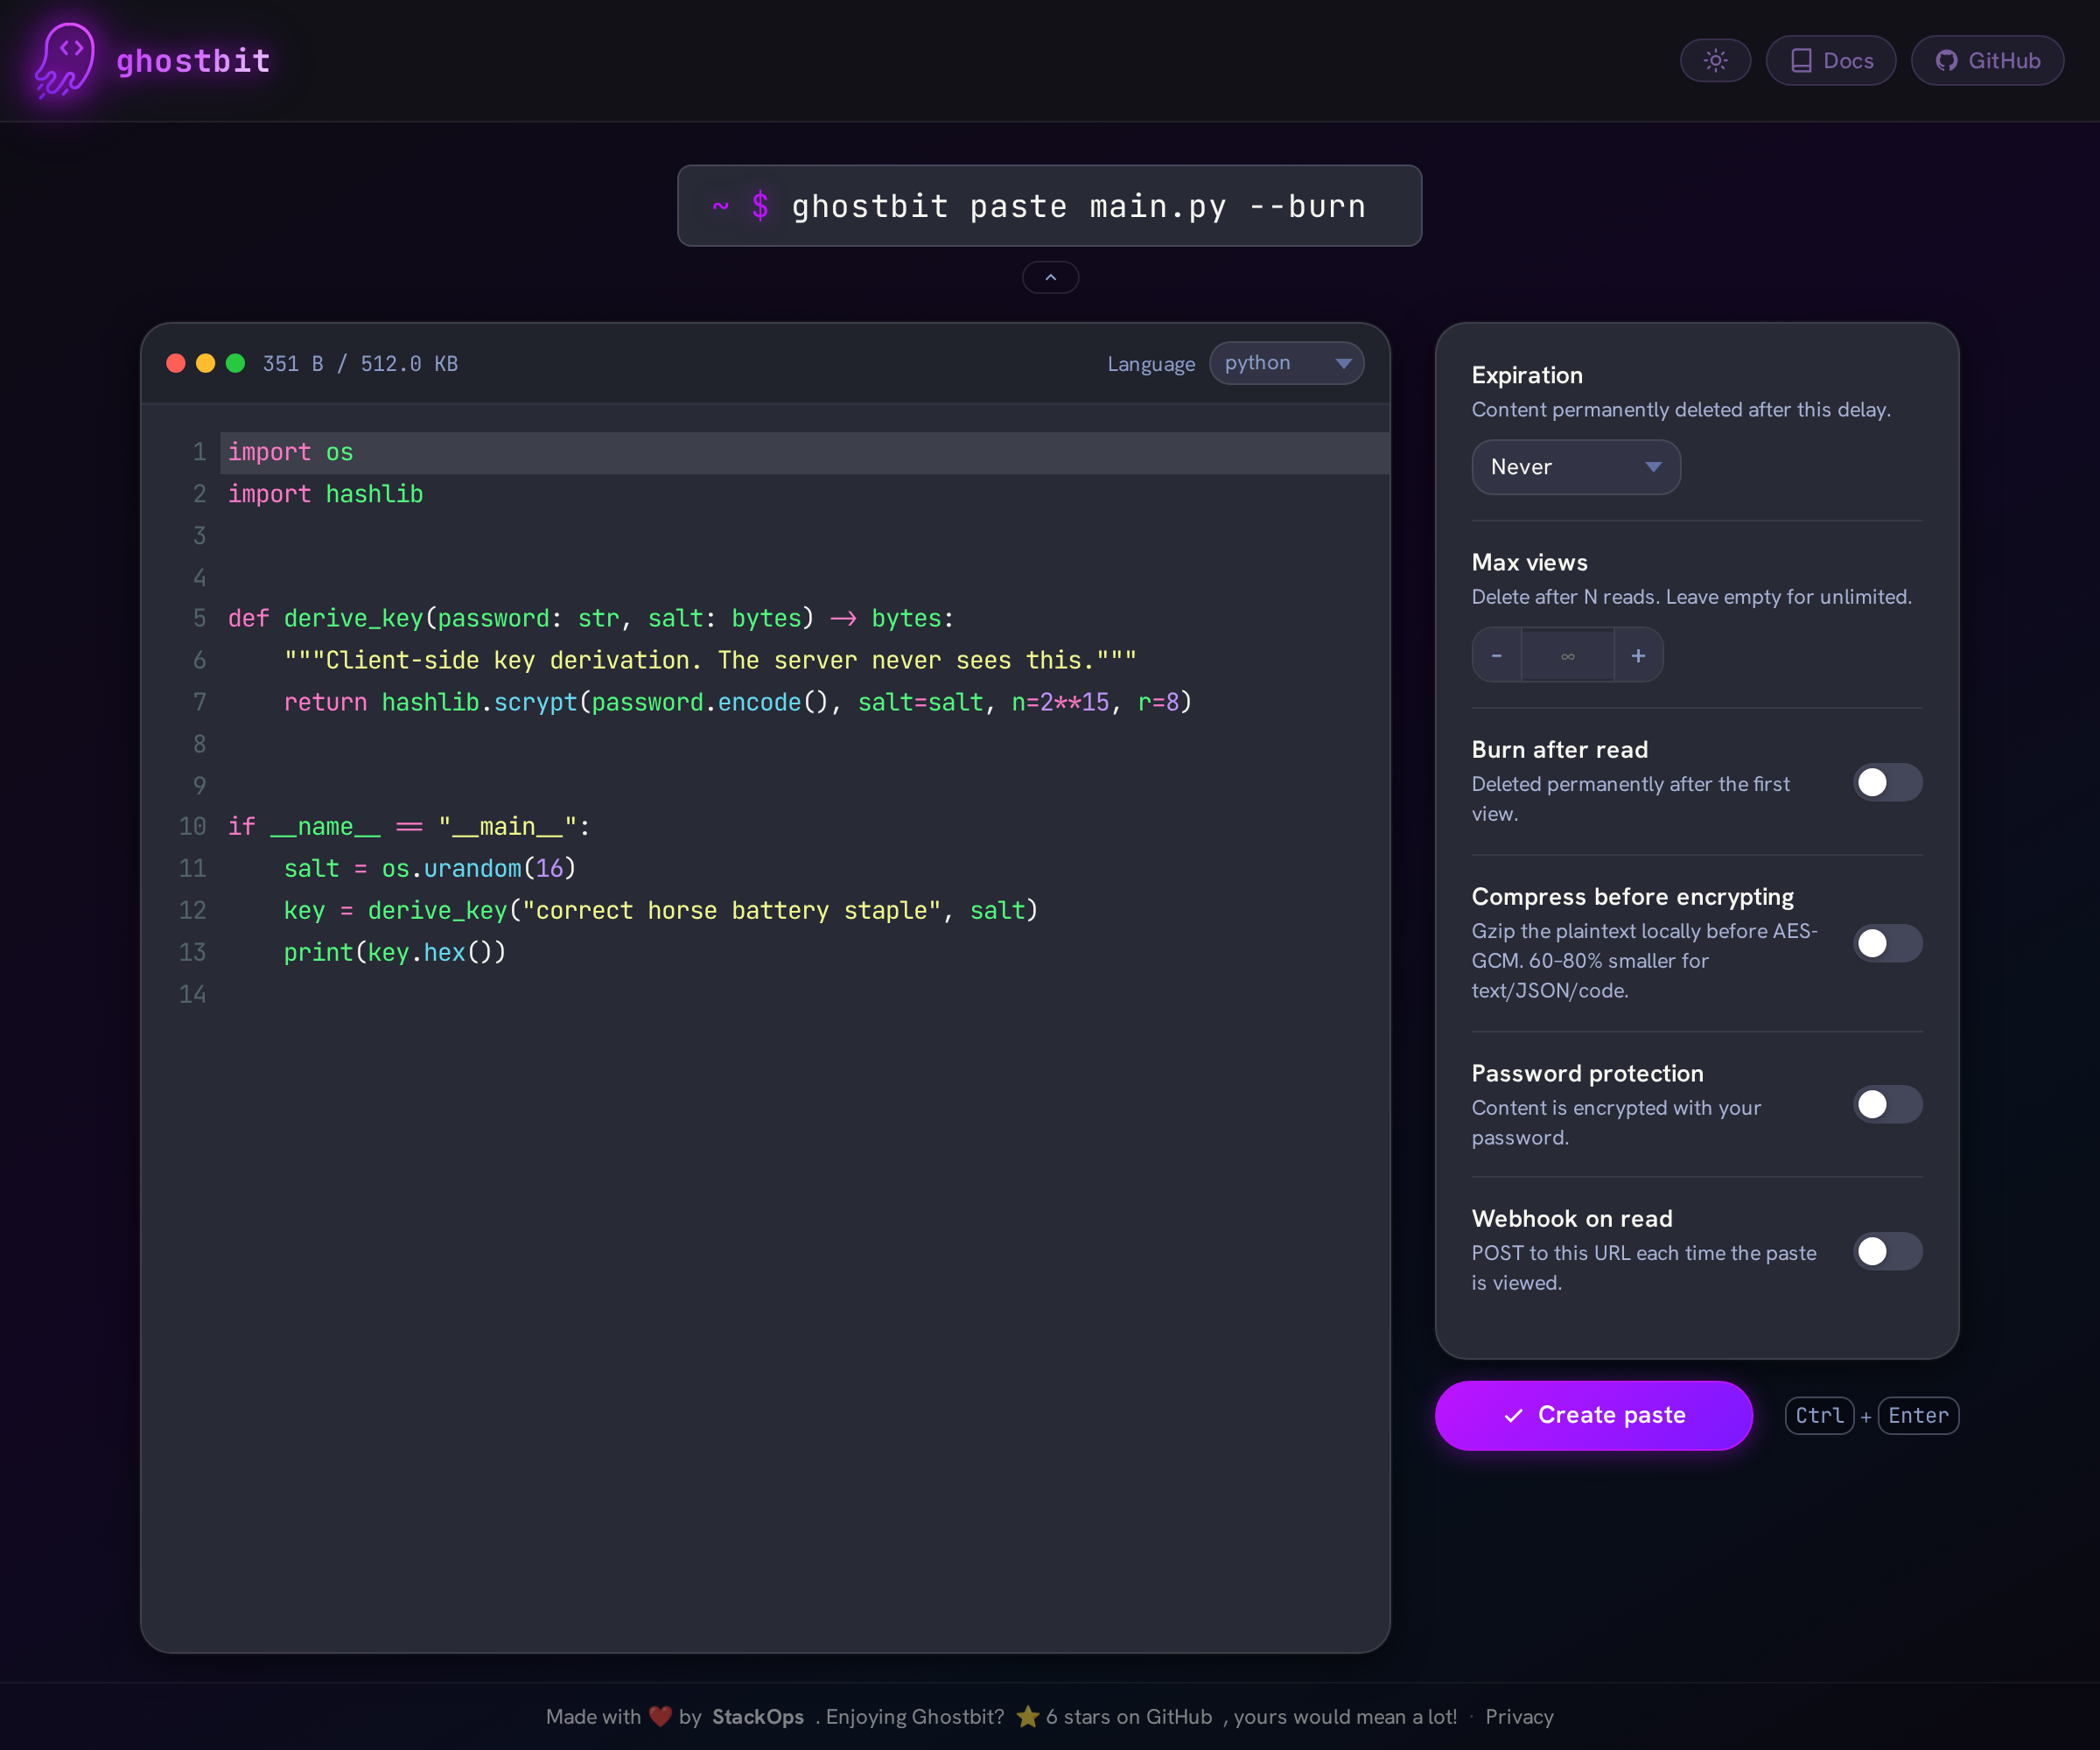
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para producción: usa tags SHA específicos (ej. sha-3325bcb), activa STORAGE_BACKEND=redis si hay alta concurrencia, desactiva ACCESS_LOG por defecto, configura PRIVACY_OPERATOR y PRIVACY_CONTACT_URL para cumplimiento GDPR, implementa proxy inverso TLS con retención limitada de logs en el CDN, y usa scripts/backup.sh con age para copias de seguridad cifradas. Pinning obligatorio por digest hasta que arm64 esté disponible.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.