
ghost-on-kubernetes
Ghost on Kubernetes: despliegue de Ghost CMS en Kubernetes con imagen multi-arch segura y optimizada para producción.
Ficha actualizada 23 sept 2026, 15:38 · upstream 23 sept 2026, 15:25 · release v6.64.0
Qué es ghost-on-kubernetes
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Este repositorio implementa la plataforma de publicación open-source Ghost v6.x sobre Kubernetes, utilizando una imagen contenedora endurecida (hardened) que garantiza seguridad y eficiencia. El proyecto mantiene un control estricto sobre el entorno de ejecución, eliminando componentes innecesarios como shells y gestores de paquetes para reducir la superficie de ataque. Se utiliza un runtime Distroless basado en Debian 13 con Node.js 24 LTS, lo que reduce significativamente el tamaño del contenedor final y mejora la seguridad al eliminar dependencias no críticas.
El proyecto se mantiene por SREDevOps.Org, una comunidad enfocada en DevOps, Linux, ciberseguridad ética e inteligencia artificial. Se ofrece soporte tanto en inglés como en español (y portugués para Brasil).
La arquitectura incluye un namespace dedicado, un initContainer que prepara el entorno de ejecución antes del contenedor principal, y múltiples archivos de configuración separados para producción y desarrollo.
- Despliegue seguro y escalable de Ghost en entornos Kubernetes
- Implementación de Ghost con runtime Distroless para reducir superficie de ataque
- Optimización de rendimiento mediante imágenes multi-arch (amd64/arm64)
- Despliegue completo con base de datos MySQL 8 y caché Valkey
- Soporte de múltiples instancias en el mismo namespace
- Entornos de desarrollo, pruebas y producción con configuraciones separadas
- Runtime Distroless Debian 13 con Node.js 24 LTS que elimina shells y gestores de paquetes, reduciendo la superficie de ataque
- No ejecución como root: Ghost y MySQL corren exclusivamente como usuario no privilegiado (UID/GID 65532)
- Imágenes multi-arch soportadas para amd64 y arm64
- Build multi-stage con imagen oficial de Node 24 LTS, reduciendo el tamaño del contenedor final
- InitContainer dedicado que crea directorios, establece permisos y UID/GID antes del inicio del Ghost
- Soporte completo de Ghost v6.x con configuración personalizada mediante Secret
- No se menciona soporte para entornos de desarrollo local sin Kubernetes (requiere port-forwarding)
- No se documentan las opciones de despliegue alternativas como Docker Compose
- No se incluye documentación sobre la gestión de dependencias entre componentes
- No se describe el proceso de actualización o parcheo del contenedor
Capturas del proyecto
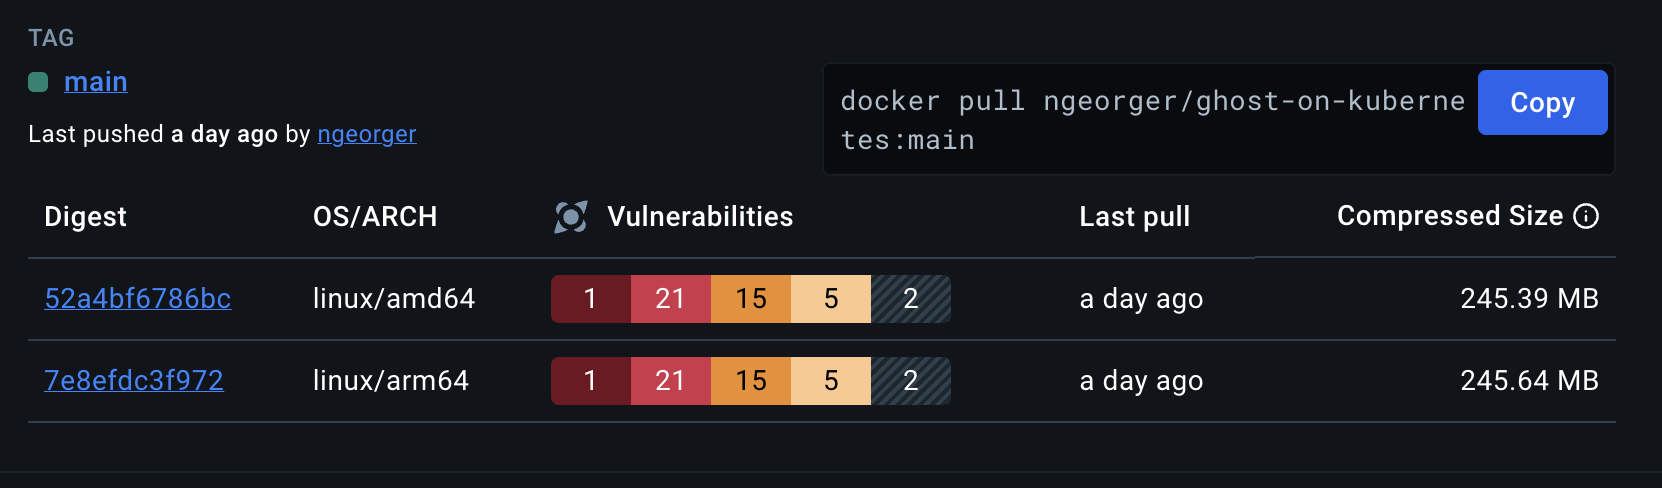
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para desplegar Ghost on Kubernetes, se recomienda utilizar el Helm Chart disponible en https://github.com/sredevopsorg/ghost-on-kubernetes/blob/main/Charts/ghost-on-kubernetes. El Helm permite una configuración declarativa y fácil actualización. En modo manual, se aplica un orden estricto: primero crear el namespace, luego los secretos (configuración de MySQL, Valkey, Ghost), después las PVCs y servicios, y finalmente los StatefulSets y Deployment del Ghost. Es crucial aplicar los manifests en el orden correcto para garantizar la resolución correcta de dependencias. Se recomienda siempre usar un dominio TLD válido para Ingress y mantener configuraciones separadas por entorno (production vs development).
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.