
gangway
gangway es una herramienta de auto-alojamiento que proporciona URLs HTTPS para aplicaciones contenerizadas en tu propio dominio, gestionando despliegues efímeros para PRs, agentes MCP o artefactos manuales sin necesidad de Kubernetes.
Ficha actualizada 26 sept 2026, 6:43 · upstream 26 sept 2026, 6:19 · release v0.1.0
Qué es gangway
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
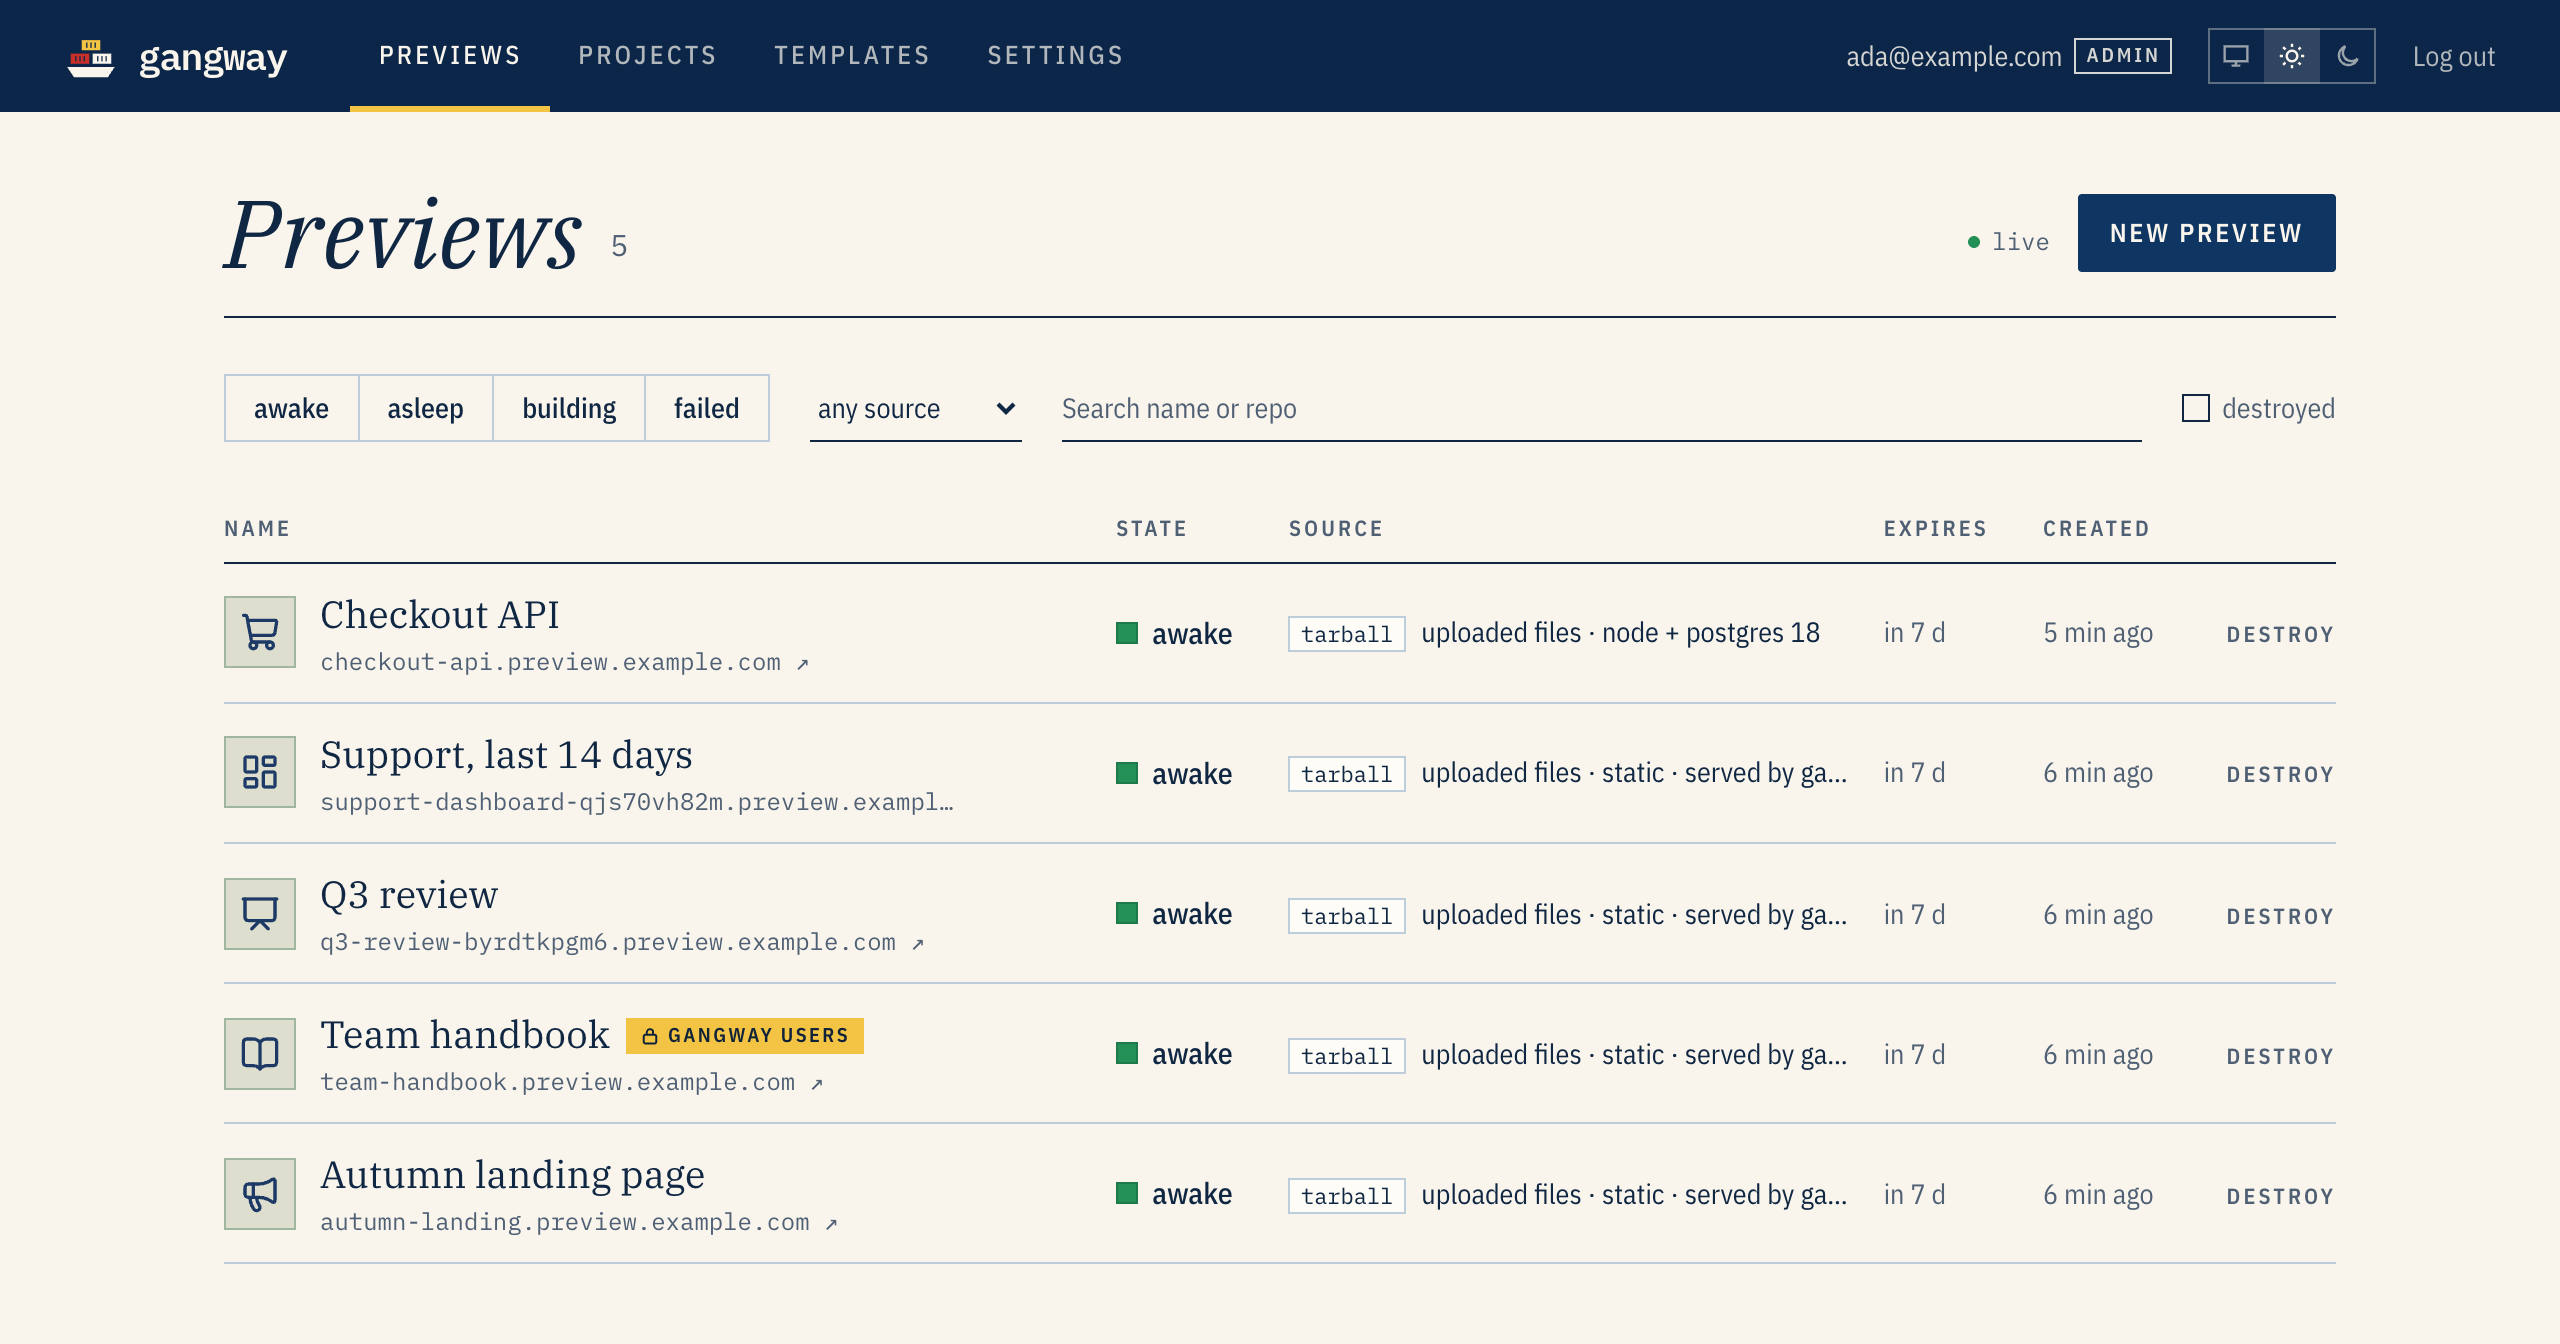
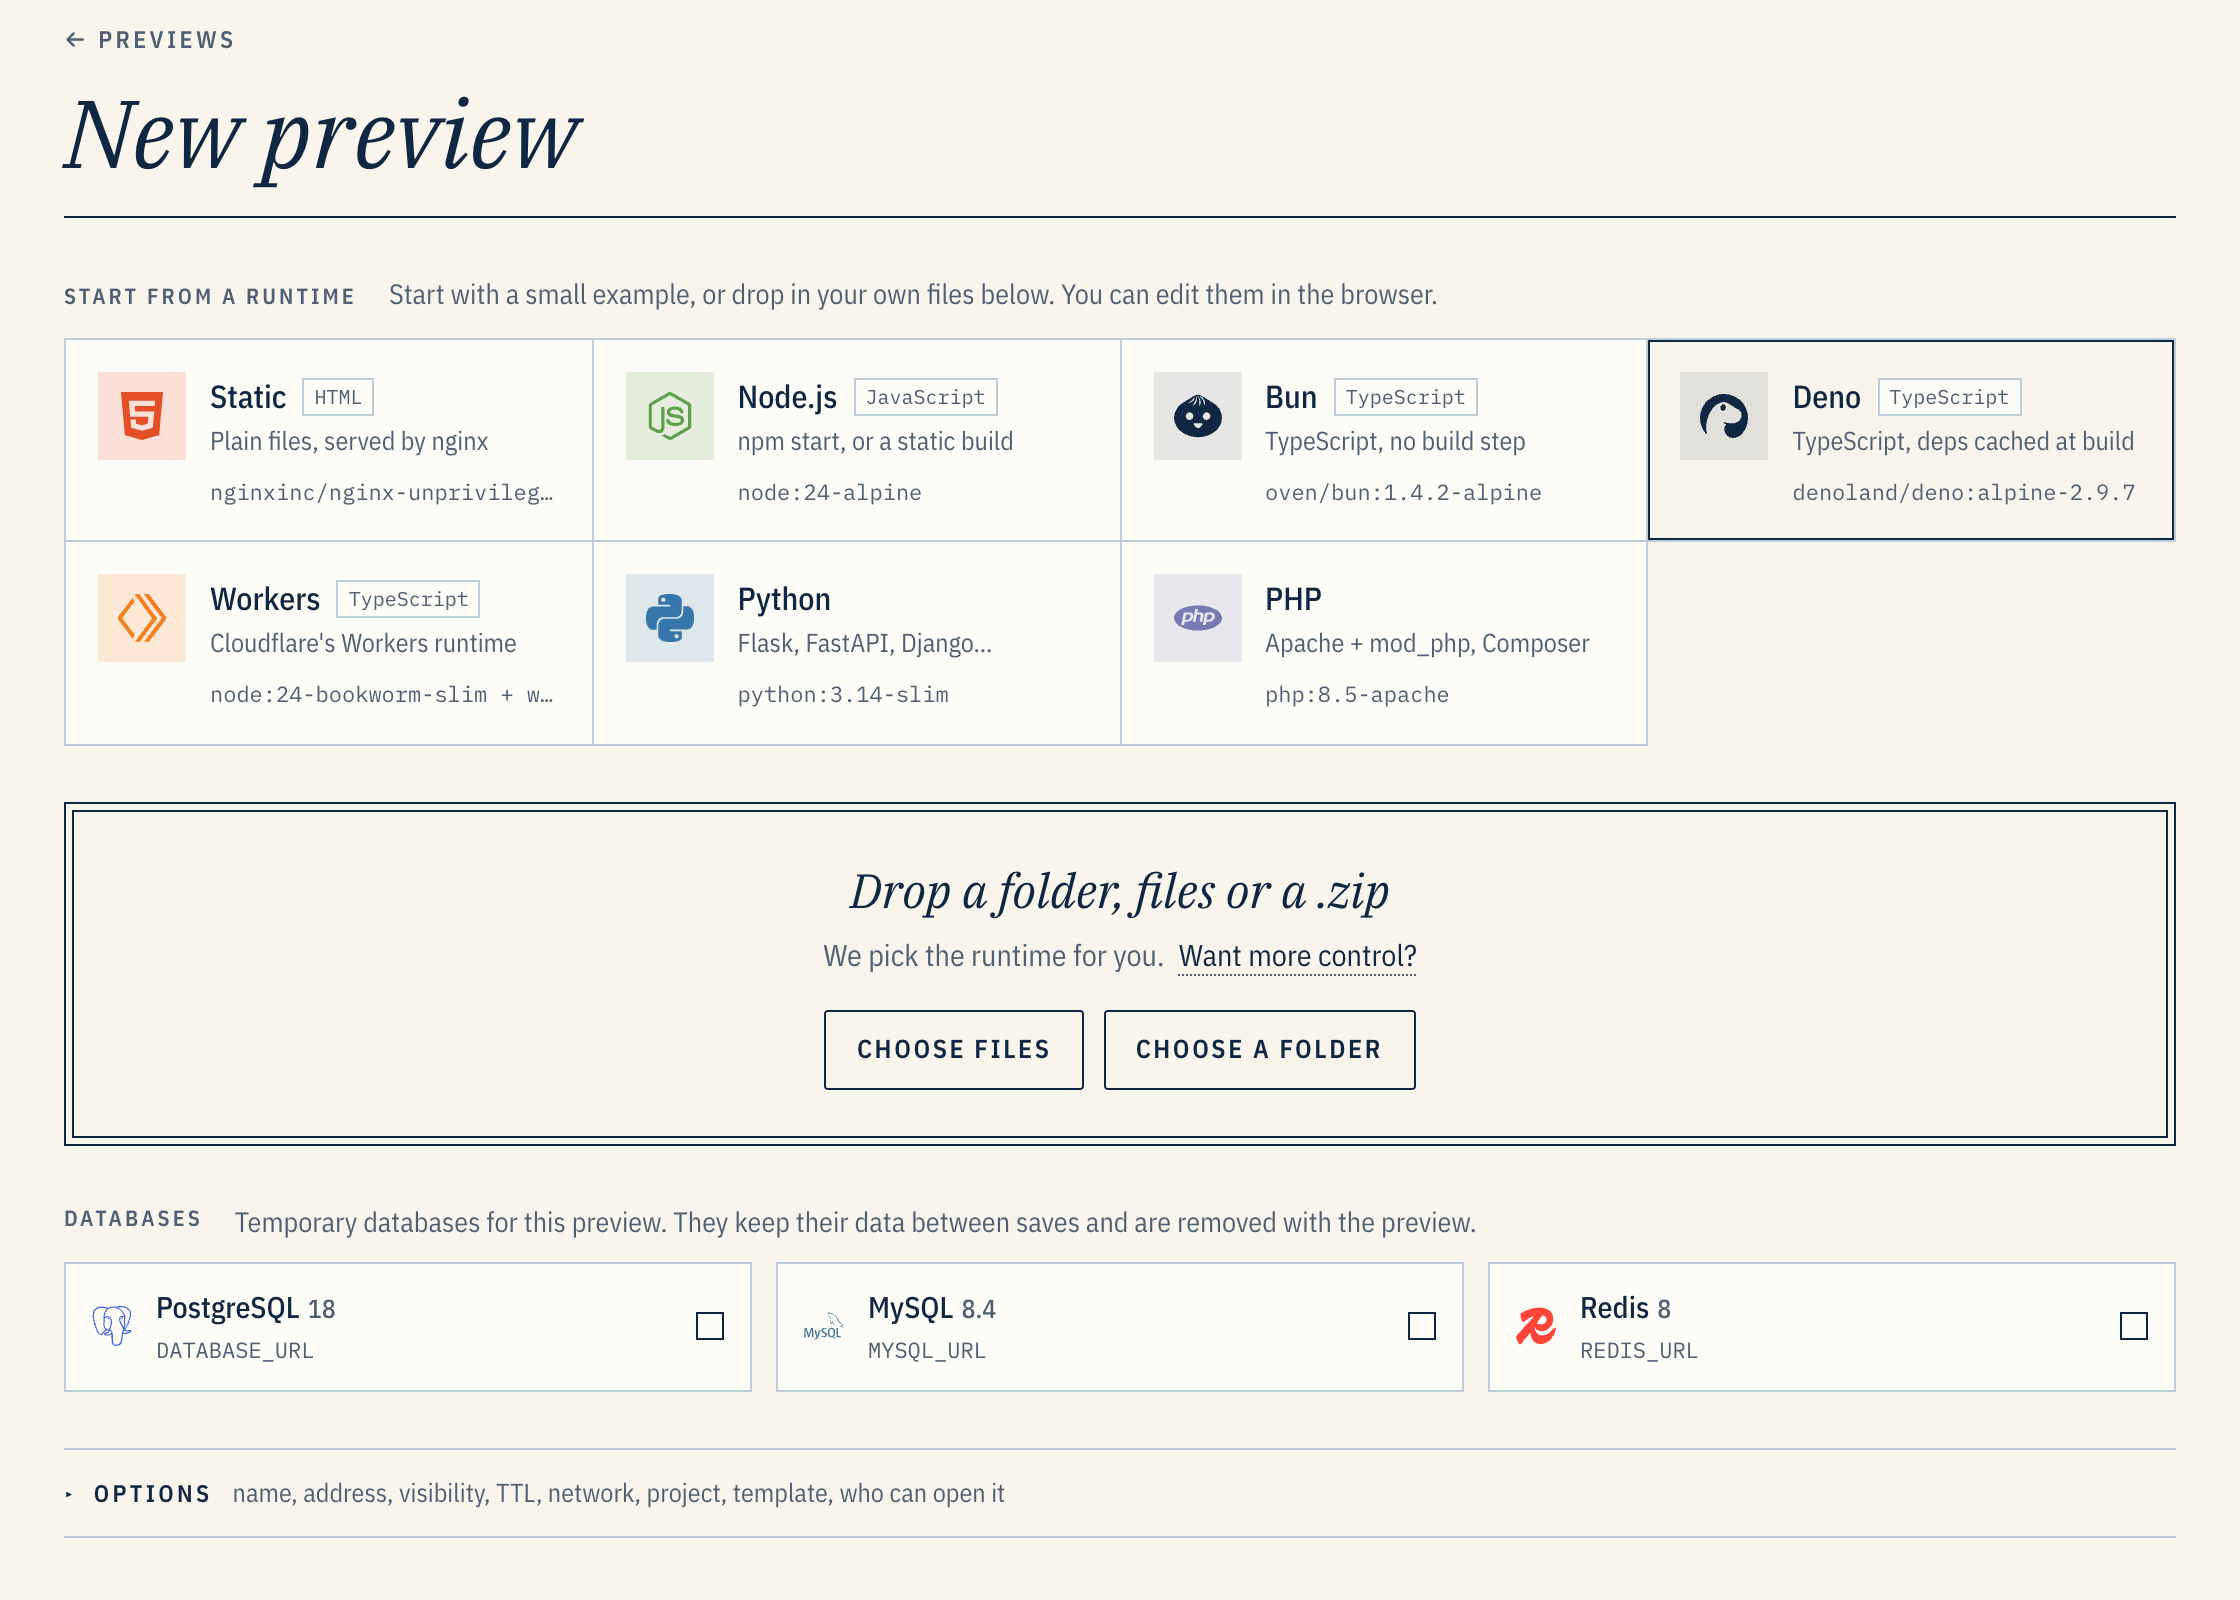
gangway permite exponer aplicaciones full-stack bajo un mismo certificado wildcard en tu dominio. Funciona como un proxy inteligente que gestiona el ciclo de vida de los contenedores mediante Docker Compose, eliminando las bases de datos al finalizar la sesión (throwaway databases). Soporta múltiples lenguajes y frameworks sin necesidad de definir un Dockerfile específico para cada uno.
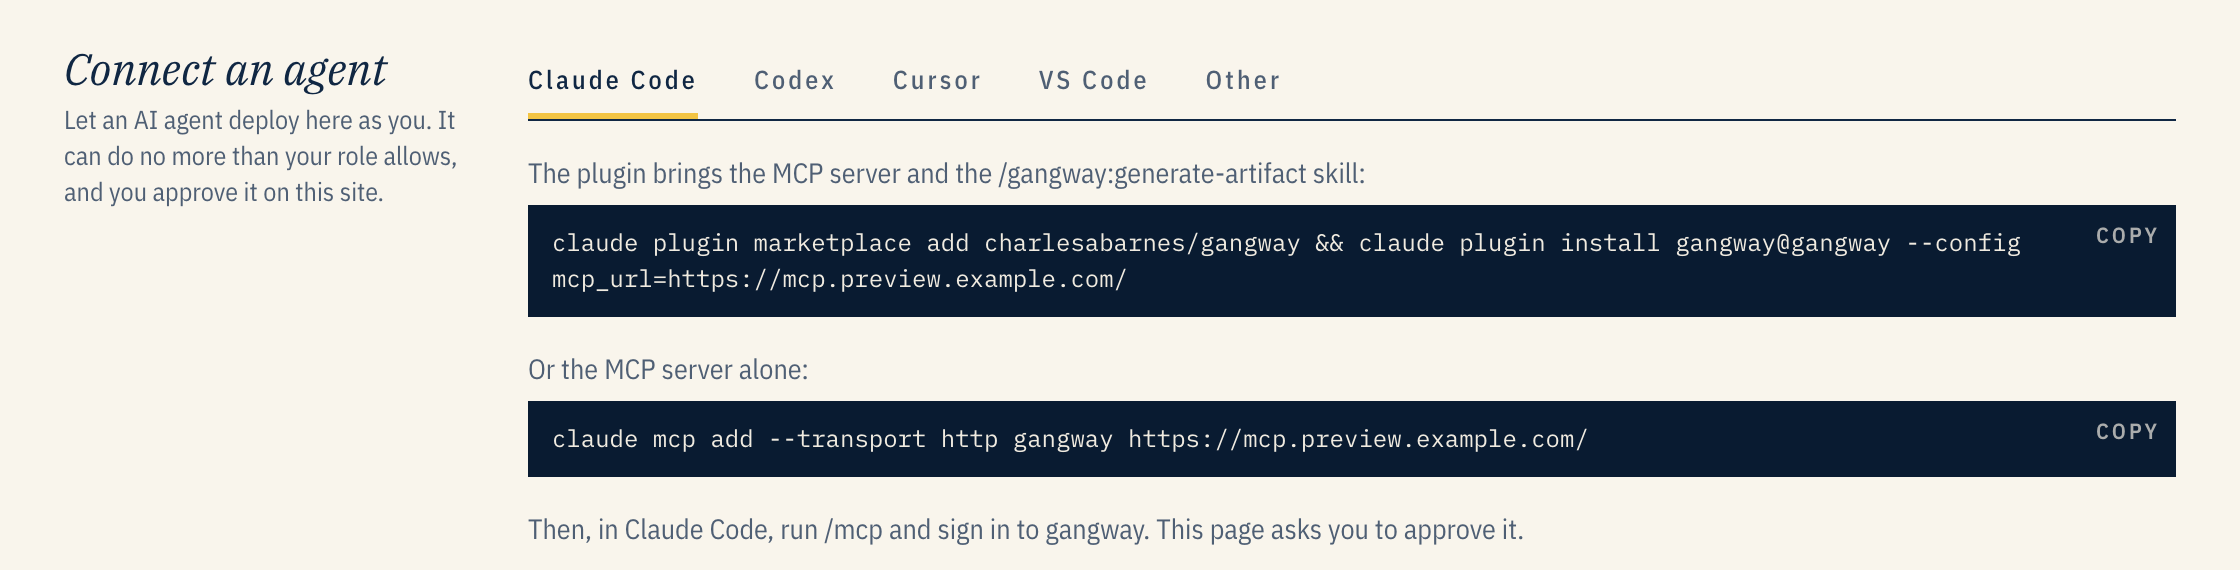
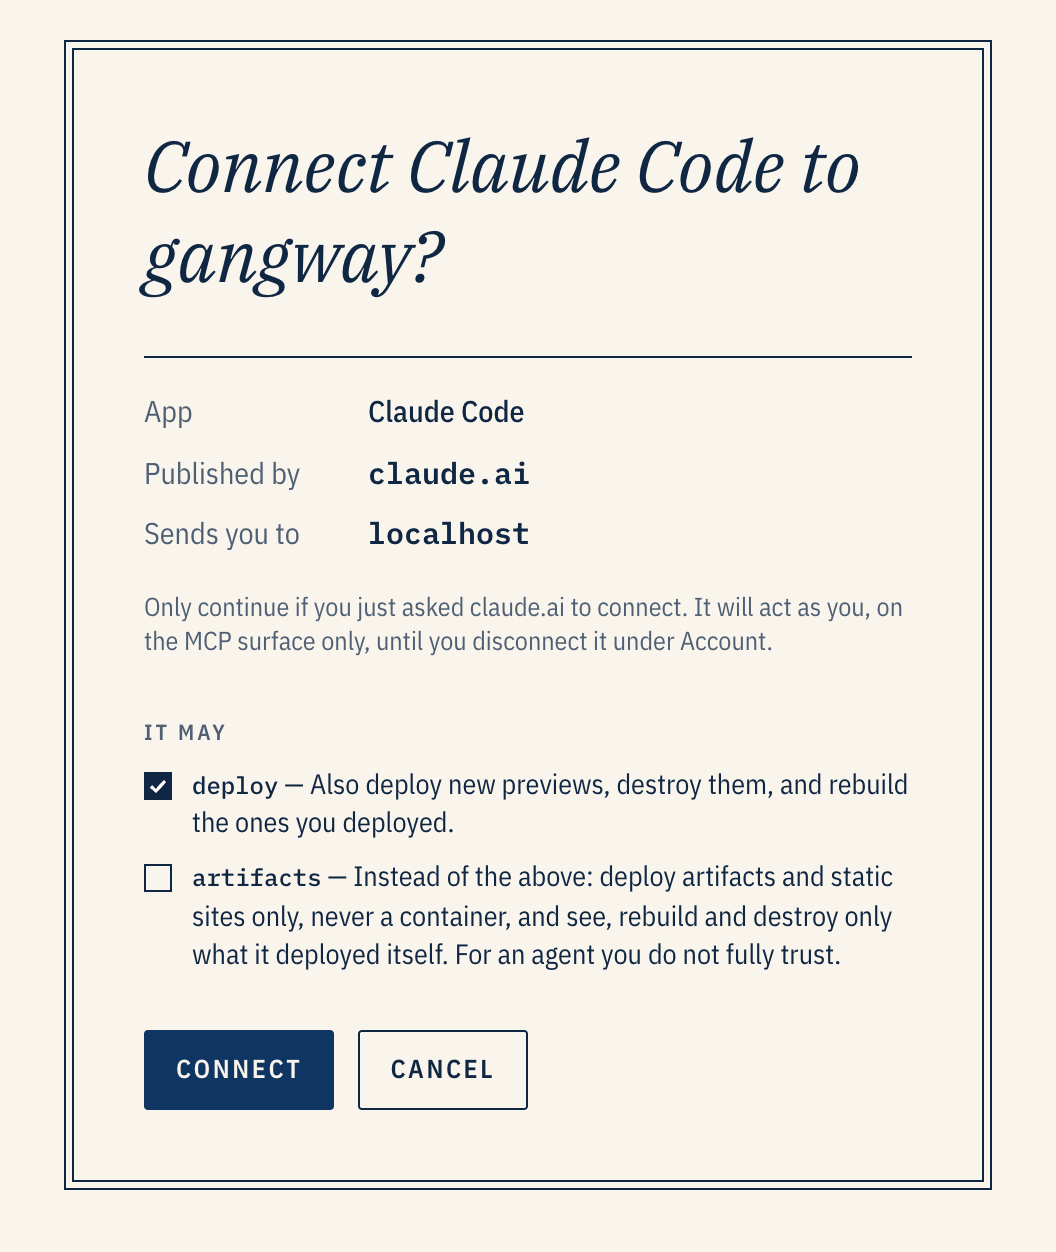
La arquitectura se basa en un único proceso sobre un host Docker plano, rechazando configuraciones inseguras como el modo privilegiado o mounts al host. Ofrece tres métodos de despliegue: integración con GitHub Actions para pull requests, conexión vía protocolo MCP para agentes de IA y una interfaz web o API REST para usuarios finales.
Incluye gestión de SSL automática mediante Let's Encrypt (vía Cloudflare DNS-01), control granular de permisos por roles y un sistema de auditoría. Es ideal para desarrolladores que necesitan compartir prototipos, dashboards o herramientas internas sin configurar infraestructura compleja, aunque se encuentra en una fase temprana de desarrollo (v0.x).
- Previsualización automática de pull requests en GitHub con URL persistente
- Despliegue de artefactos efímeros mediante agentes MCP para IA
- Compartir dashboards o herramientas internas con acceso controlado por roles
- Pruebas rápidas de aplicaciones full-stack sin necesidad de Dockerfile
- Gestión de dominios wildcard para múltiples subdominios bajo un mismo certificado
- Certificado SSL wildcard automático gestionando Let's Encrypt vía Cloudflare DNS-01
- Bases de datos efímeras (PostgreSQL, MySQL, Redis) que se eliminan tras el despliegue
- Detección automática de stacks sin Dockerfile para Next.js, PHP, Python o Bun
- Gestión de permisos granulares y roles personalizables con tokens OAuth
- Soporte para múltiples runtime en un único proceso sin Kubernetes
- Auditoría completa con logs y control de acceso a previews públicos o privados
- Versión actual v0.x considerada early access con posibles errores no documentados
- Requiere configuración DNS wildcard y certificado SSL válido para producción
- No soporta Kubernetes, solo Docker Compose en host plano sin orquestación avanzada
- Limitaciones de recursos por defecto (4 núcleos CPU, 4GB RAM) configurables pero no escalables horizontalmente
- Algunas plataformas como Unraid o Synology son experimentales y no verificadas oficialmente
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere un dominio con registro DNS wildcard y certificado SSL. Se instala vía script gangway.sh/install que configura Docker Compose, base de datos SQLite y certificados. Para producción, se recomienda configurar límites de CPU/RAM en el compose y usar tokens de admin rotativos. No ejecutar en modo privilegiado ni montar sockets del host.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.