
freeshard
Freeshard es un sistema operativo personal para servidores privados, diseñado como una nube simple y segura. Gestiona aplicaciones mediante Docker, ofrece identidad única por Shard ID y API REST segmentada para autenticación y gestión de datos.
Ficha actualizada 28 sept 2026, 12:49 · upstream 28 sept 2026, 12:26 · release 0.40.6
Qué es freeshard
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Freeshard es un sistema operativo personal para servidores privados, anteriormente conocido como Portal. Su objetivo es devolver la soberanía sobre los datos al usuario, funcionando como una 'casa en internet'. El núcleo, Shard Core, está construido con Python y FastAPI, y gestiona el ciclo de vida de aplicaciones mediante Docker Compose y un reverse proxy Traefik.
Cada instancia (Shard) posee una identidad única generada a partir de una clave pública, conocida como Shard ID. Este sistema permite autenticación robusta y gestión de terminales emparejados. La arquitectura incluye una API REST dividida en cuatro niveles (/public, /protected, /management, /internal) para separar funciones según el contexto de seguridad.
Actualmente, los despliegues self-hosted dependen de infraestructura de Azure para obtener metadatos de aplicaciones e imágenes de contenedores. La configuración requiere un dominio DNS válido para certificados SSL wildcard gestionados por Let's Encrypt a través de Traefik. El sistema soporta tanto alquiler como autoalojamiento, aunque el autoalojamiento tiene limitaciones en la gestión de correos electrónicos y backups automáticos.
- Gestión personal de datos en un servidor propio con control total
- Despliegue rápido de aplicaciones web mediante Docker Compose
- Servidor de autenticación centralizado con Shard ID único para dispositivos
- Almacenamiento seguro de archivos sincronizados vía rclone o snapshots
- API REST segmentada por niveles de seguridad (/public, /protected, /management)
- Gestión automática de contenedores Docker y reverse proxy Traefik
- Certificados SSL automáticos mediante Let's Encrypt con desafío DNS
- Identidad única derivada de clave pública (Shard ID) para autenticación
- Dependencia actual de infraestructura Azure para metadatos de apps e imágenes
- Configuración de correos limitada en despliegues self-hosted sin controlador central
- Comunicación P2P entre Shards actualmente deshabilitada por falta de soporte en apps
- Backups automáticos solo disponibles si se usa Azure Blob Storage
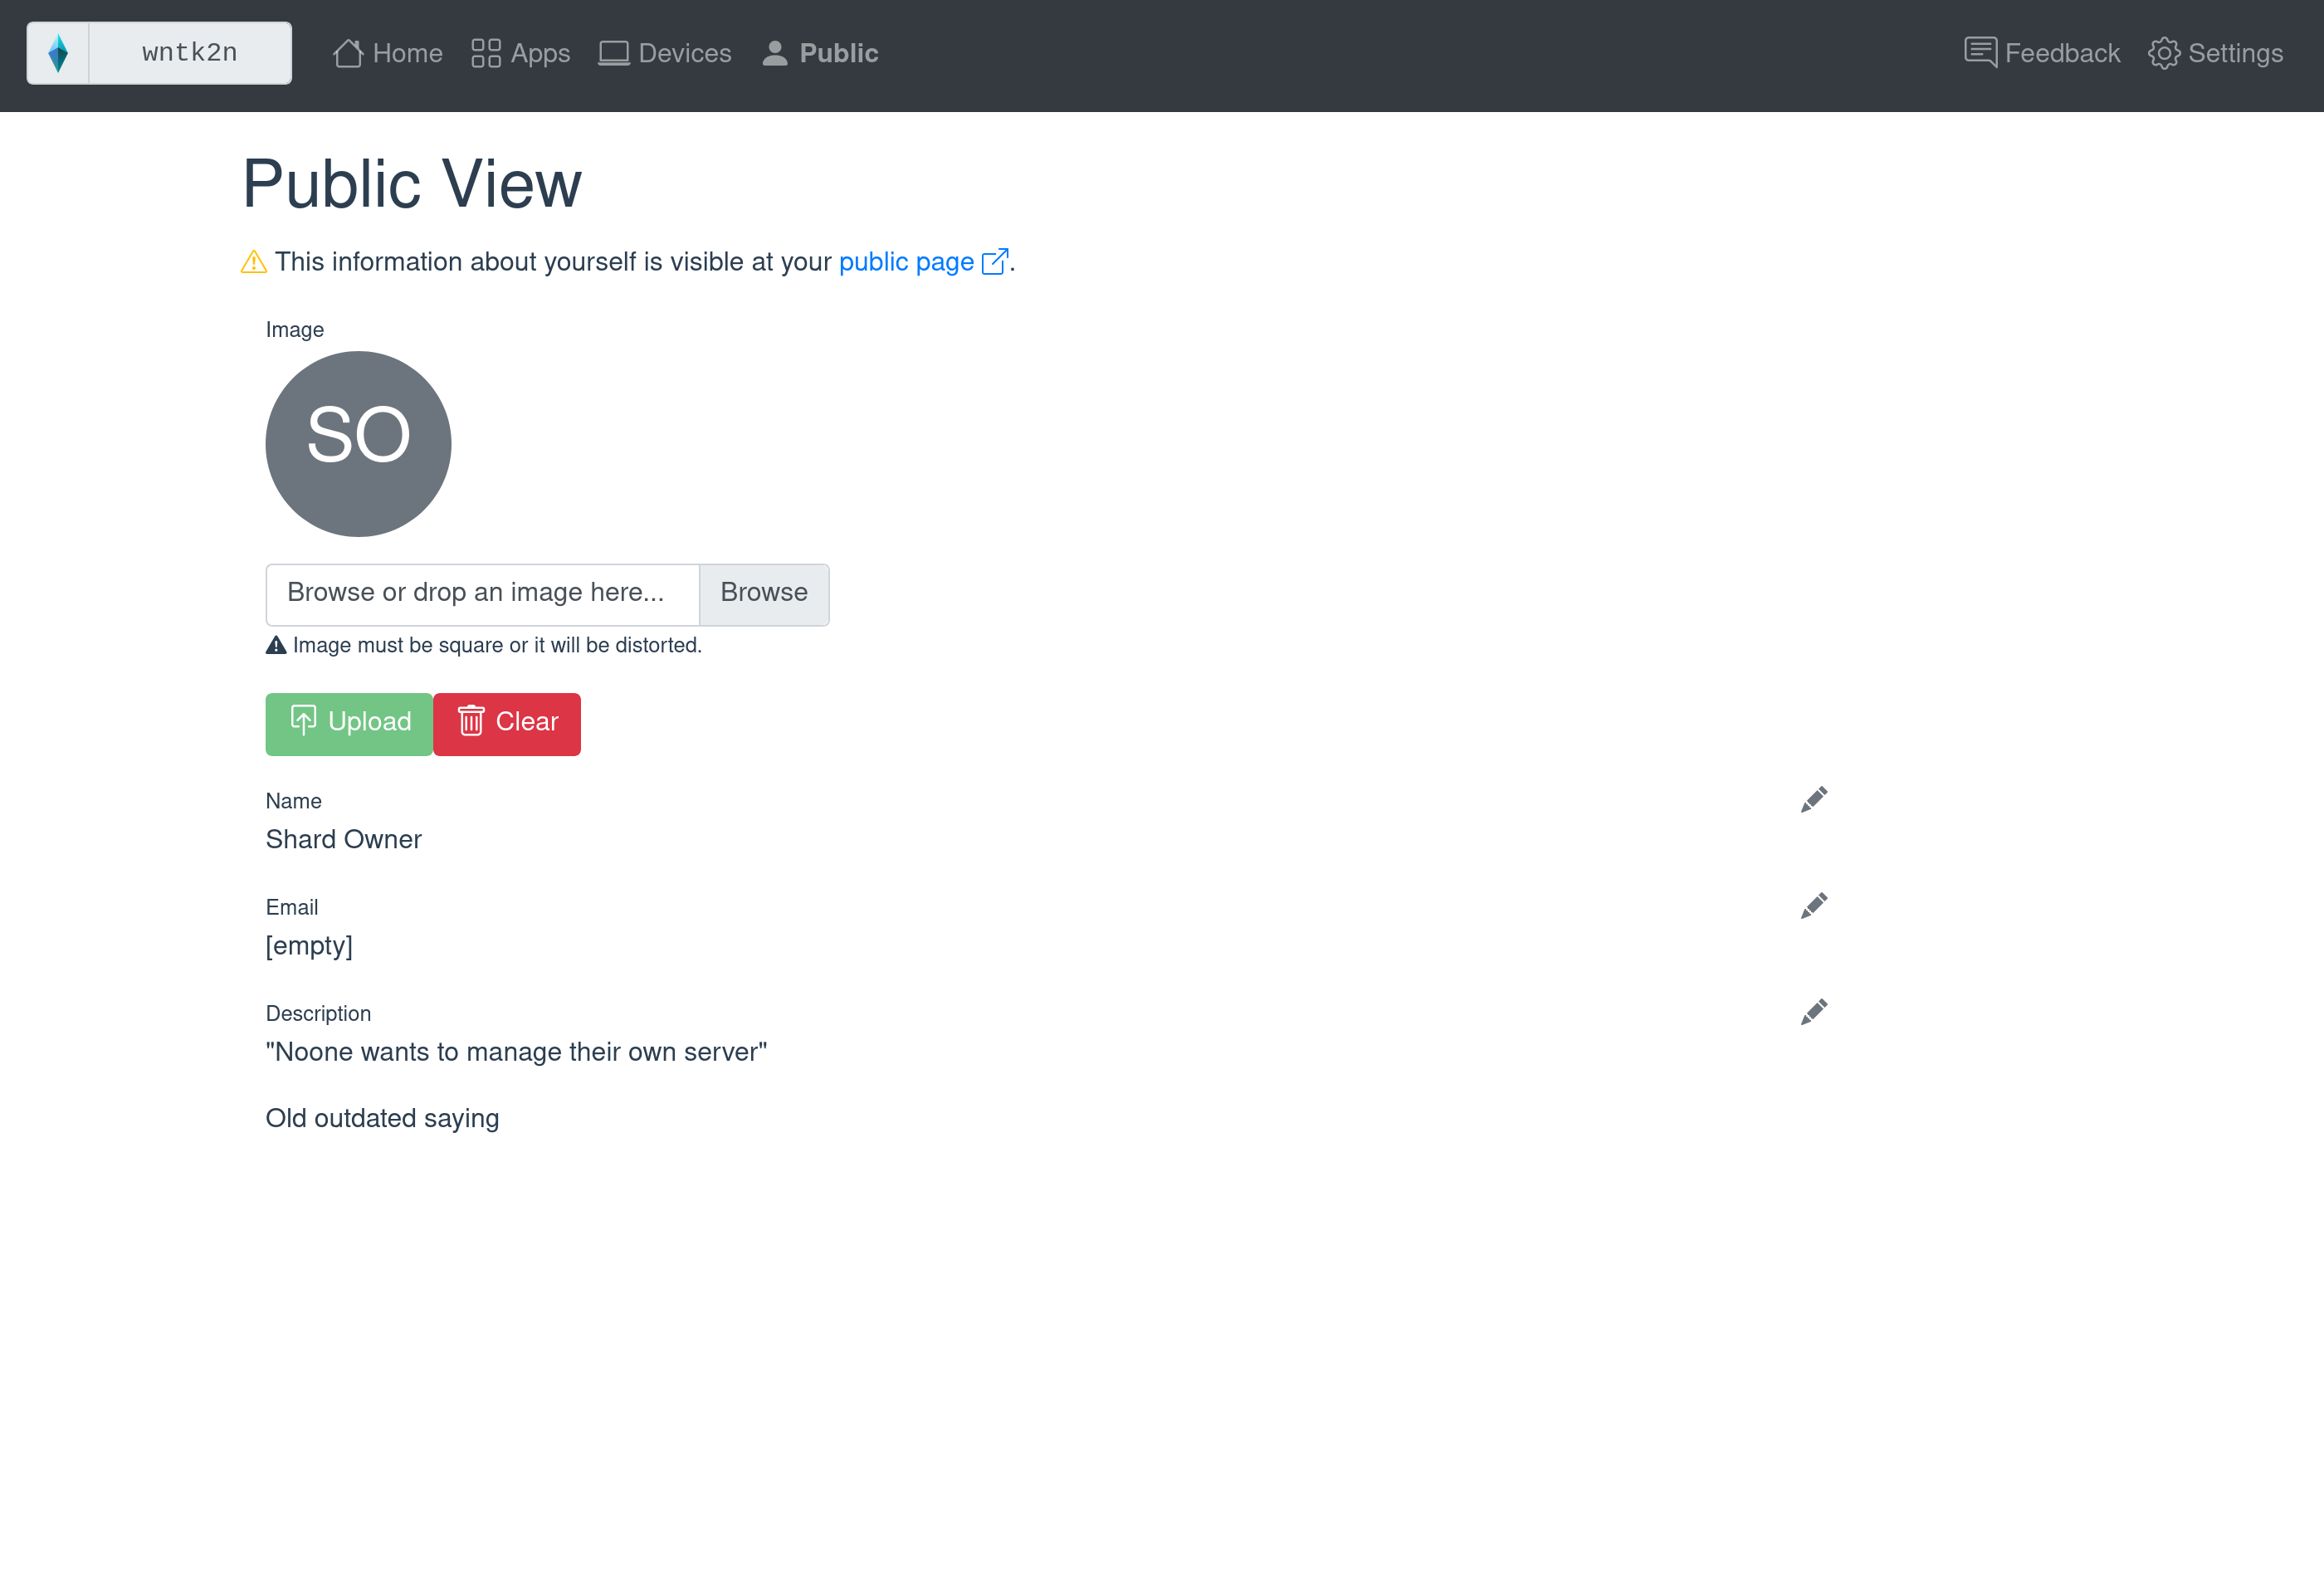
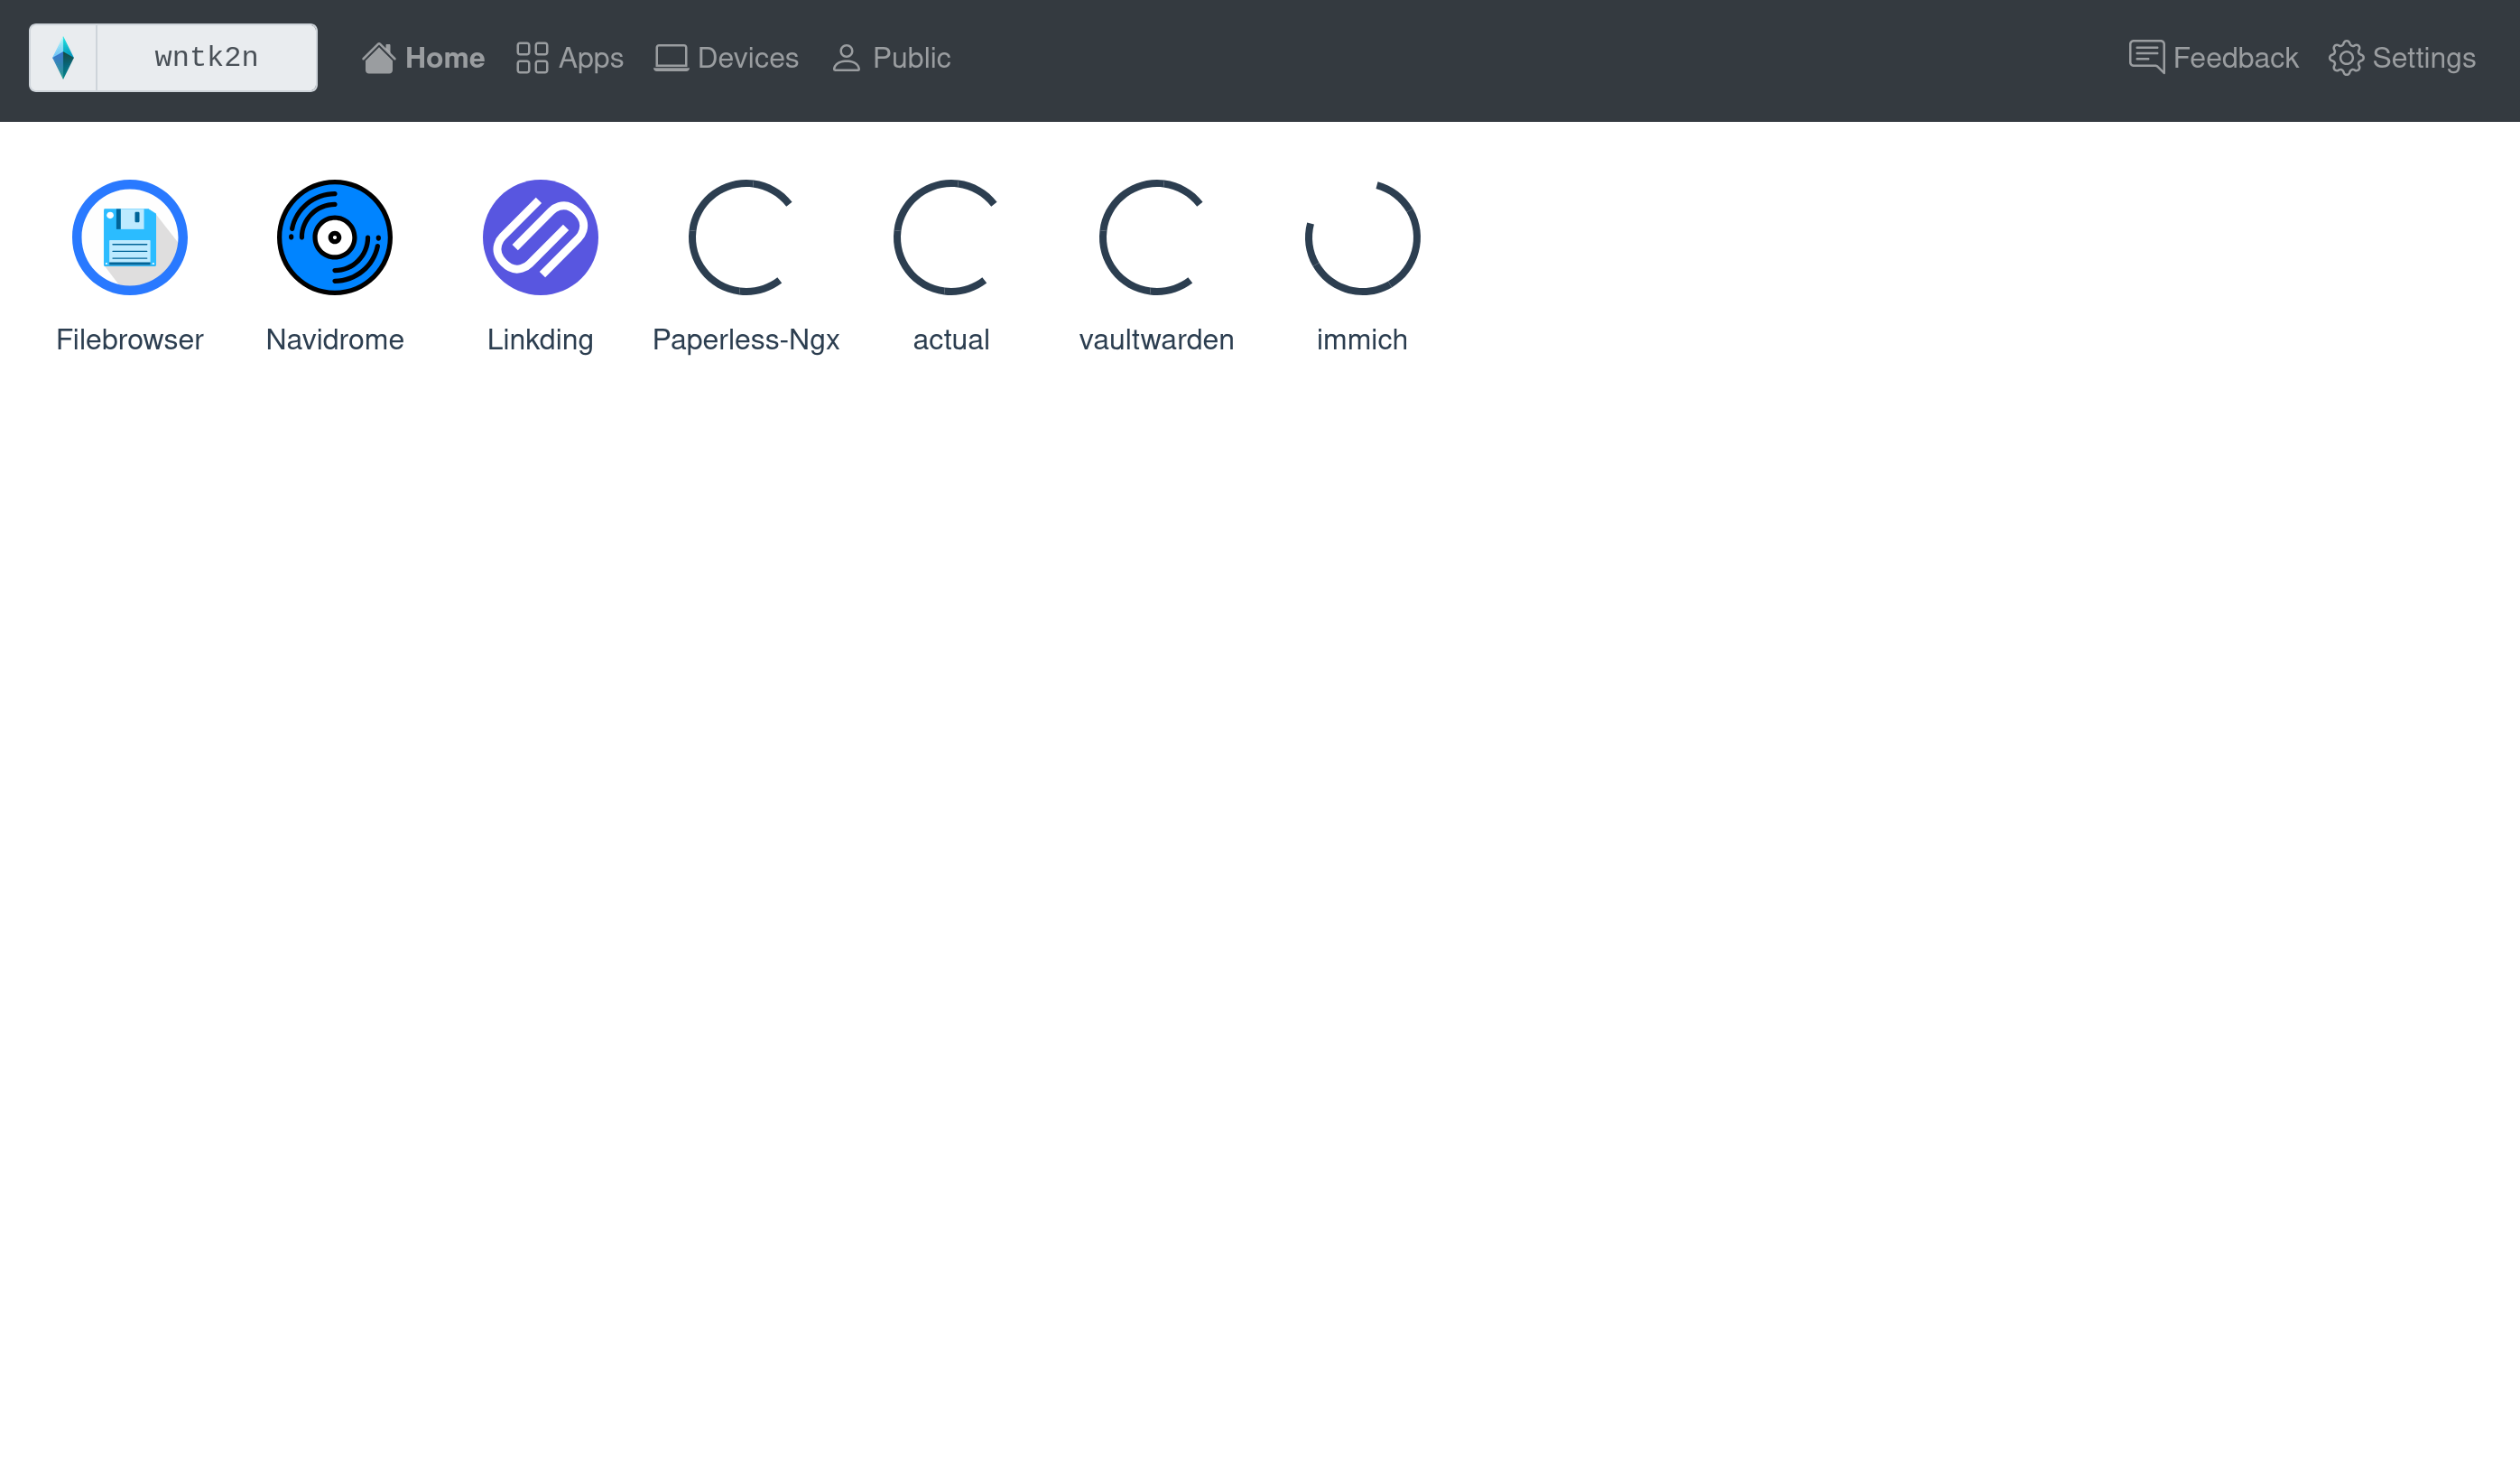
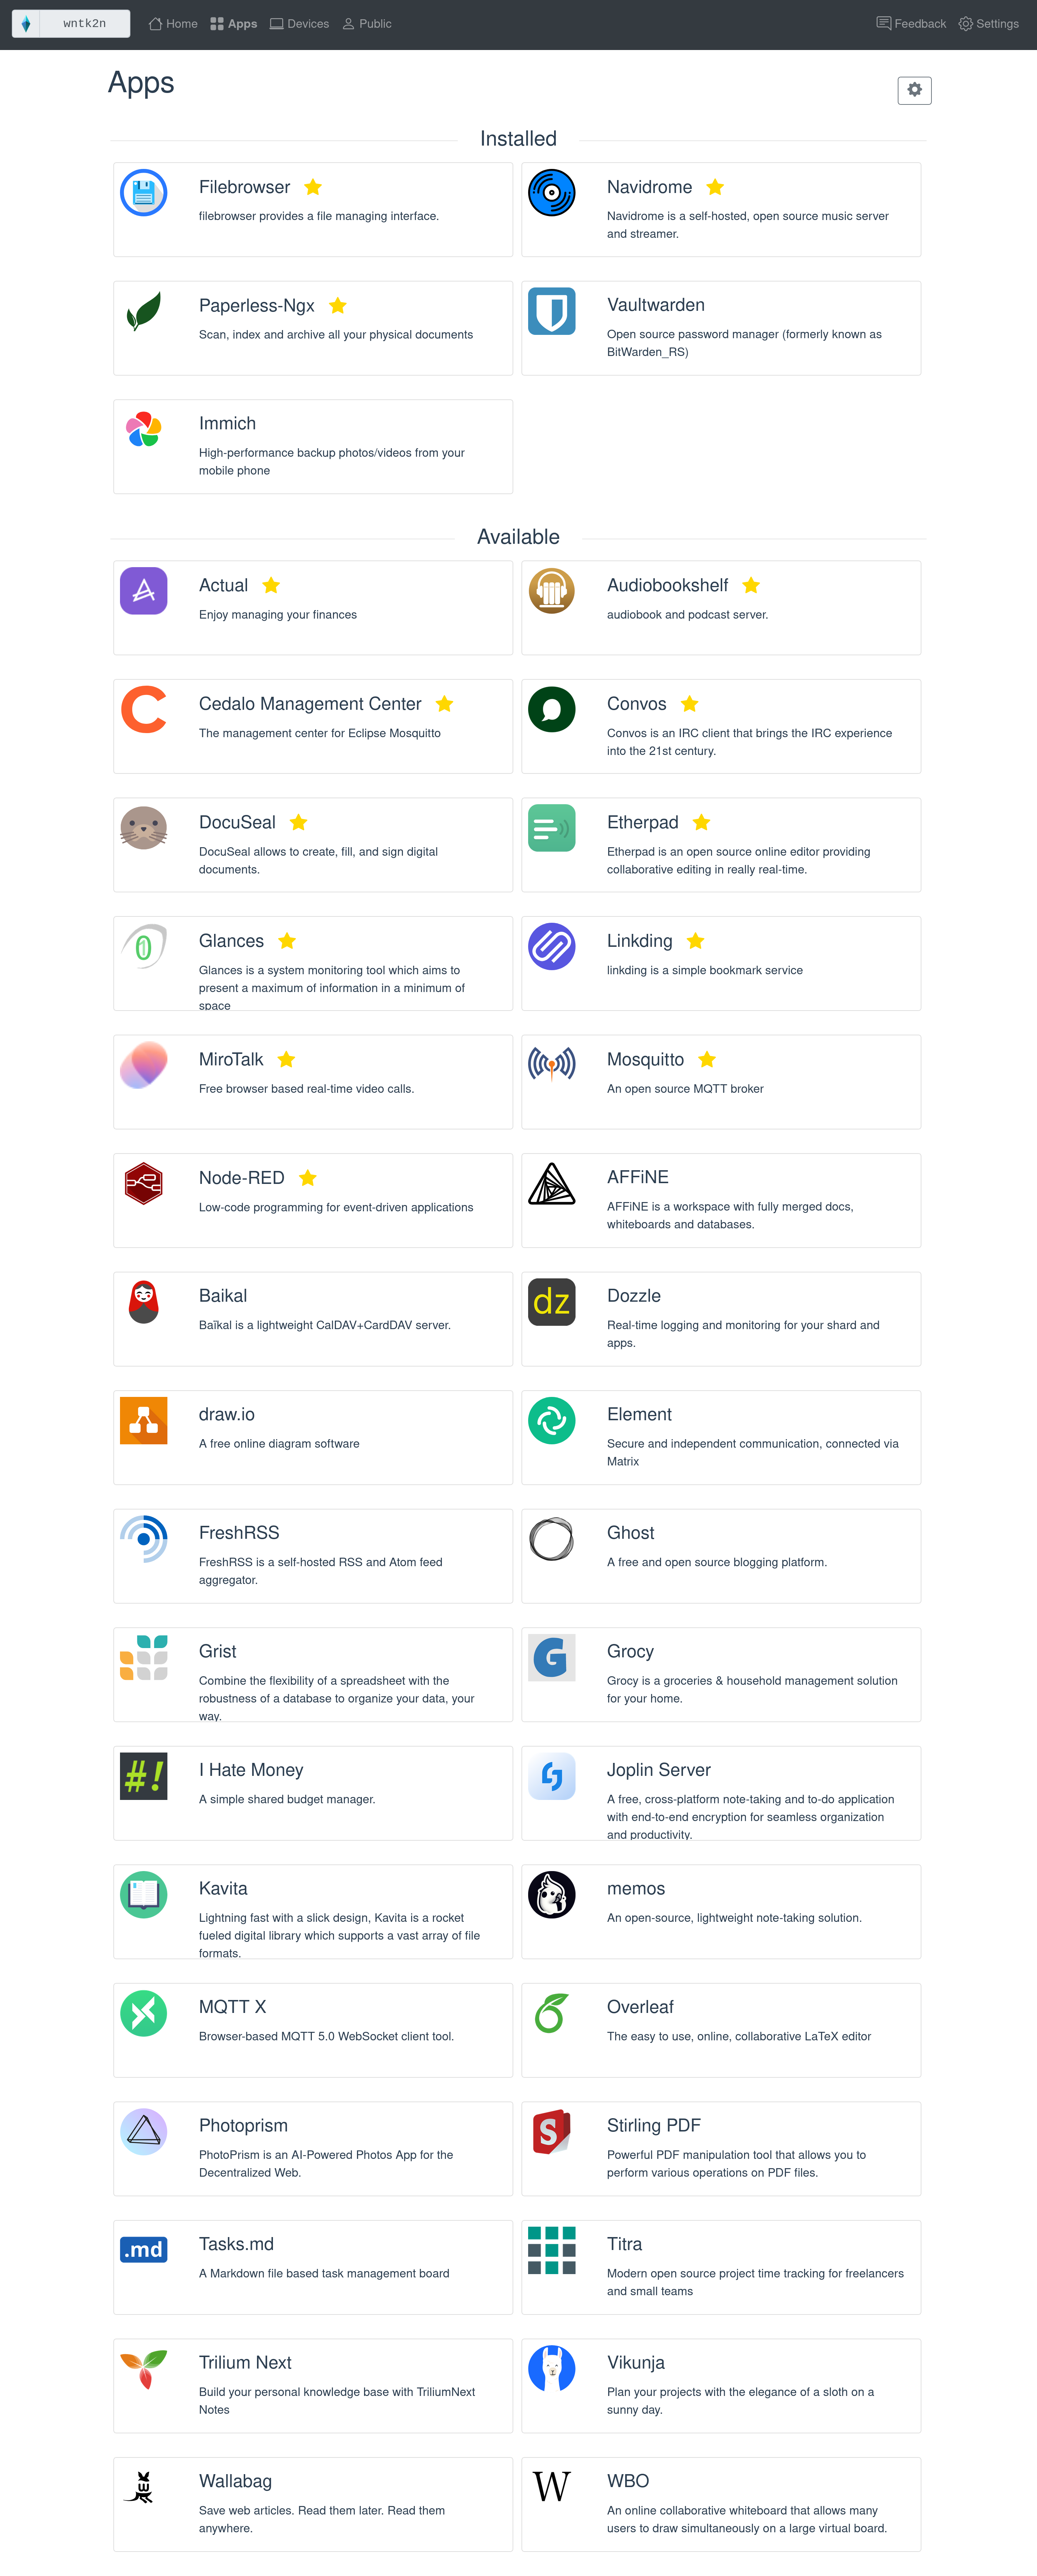
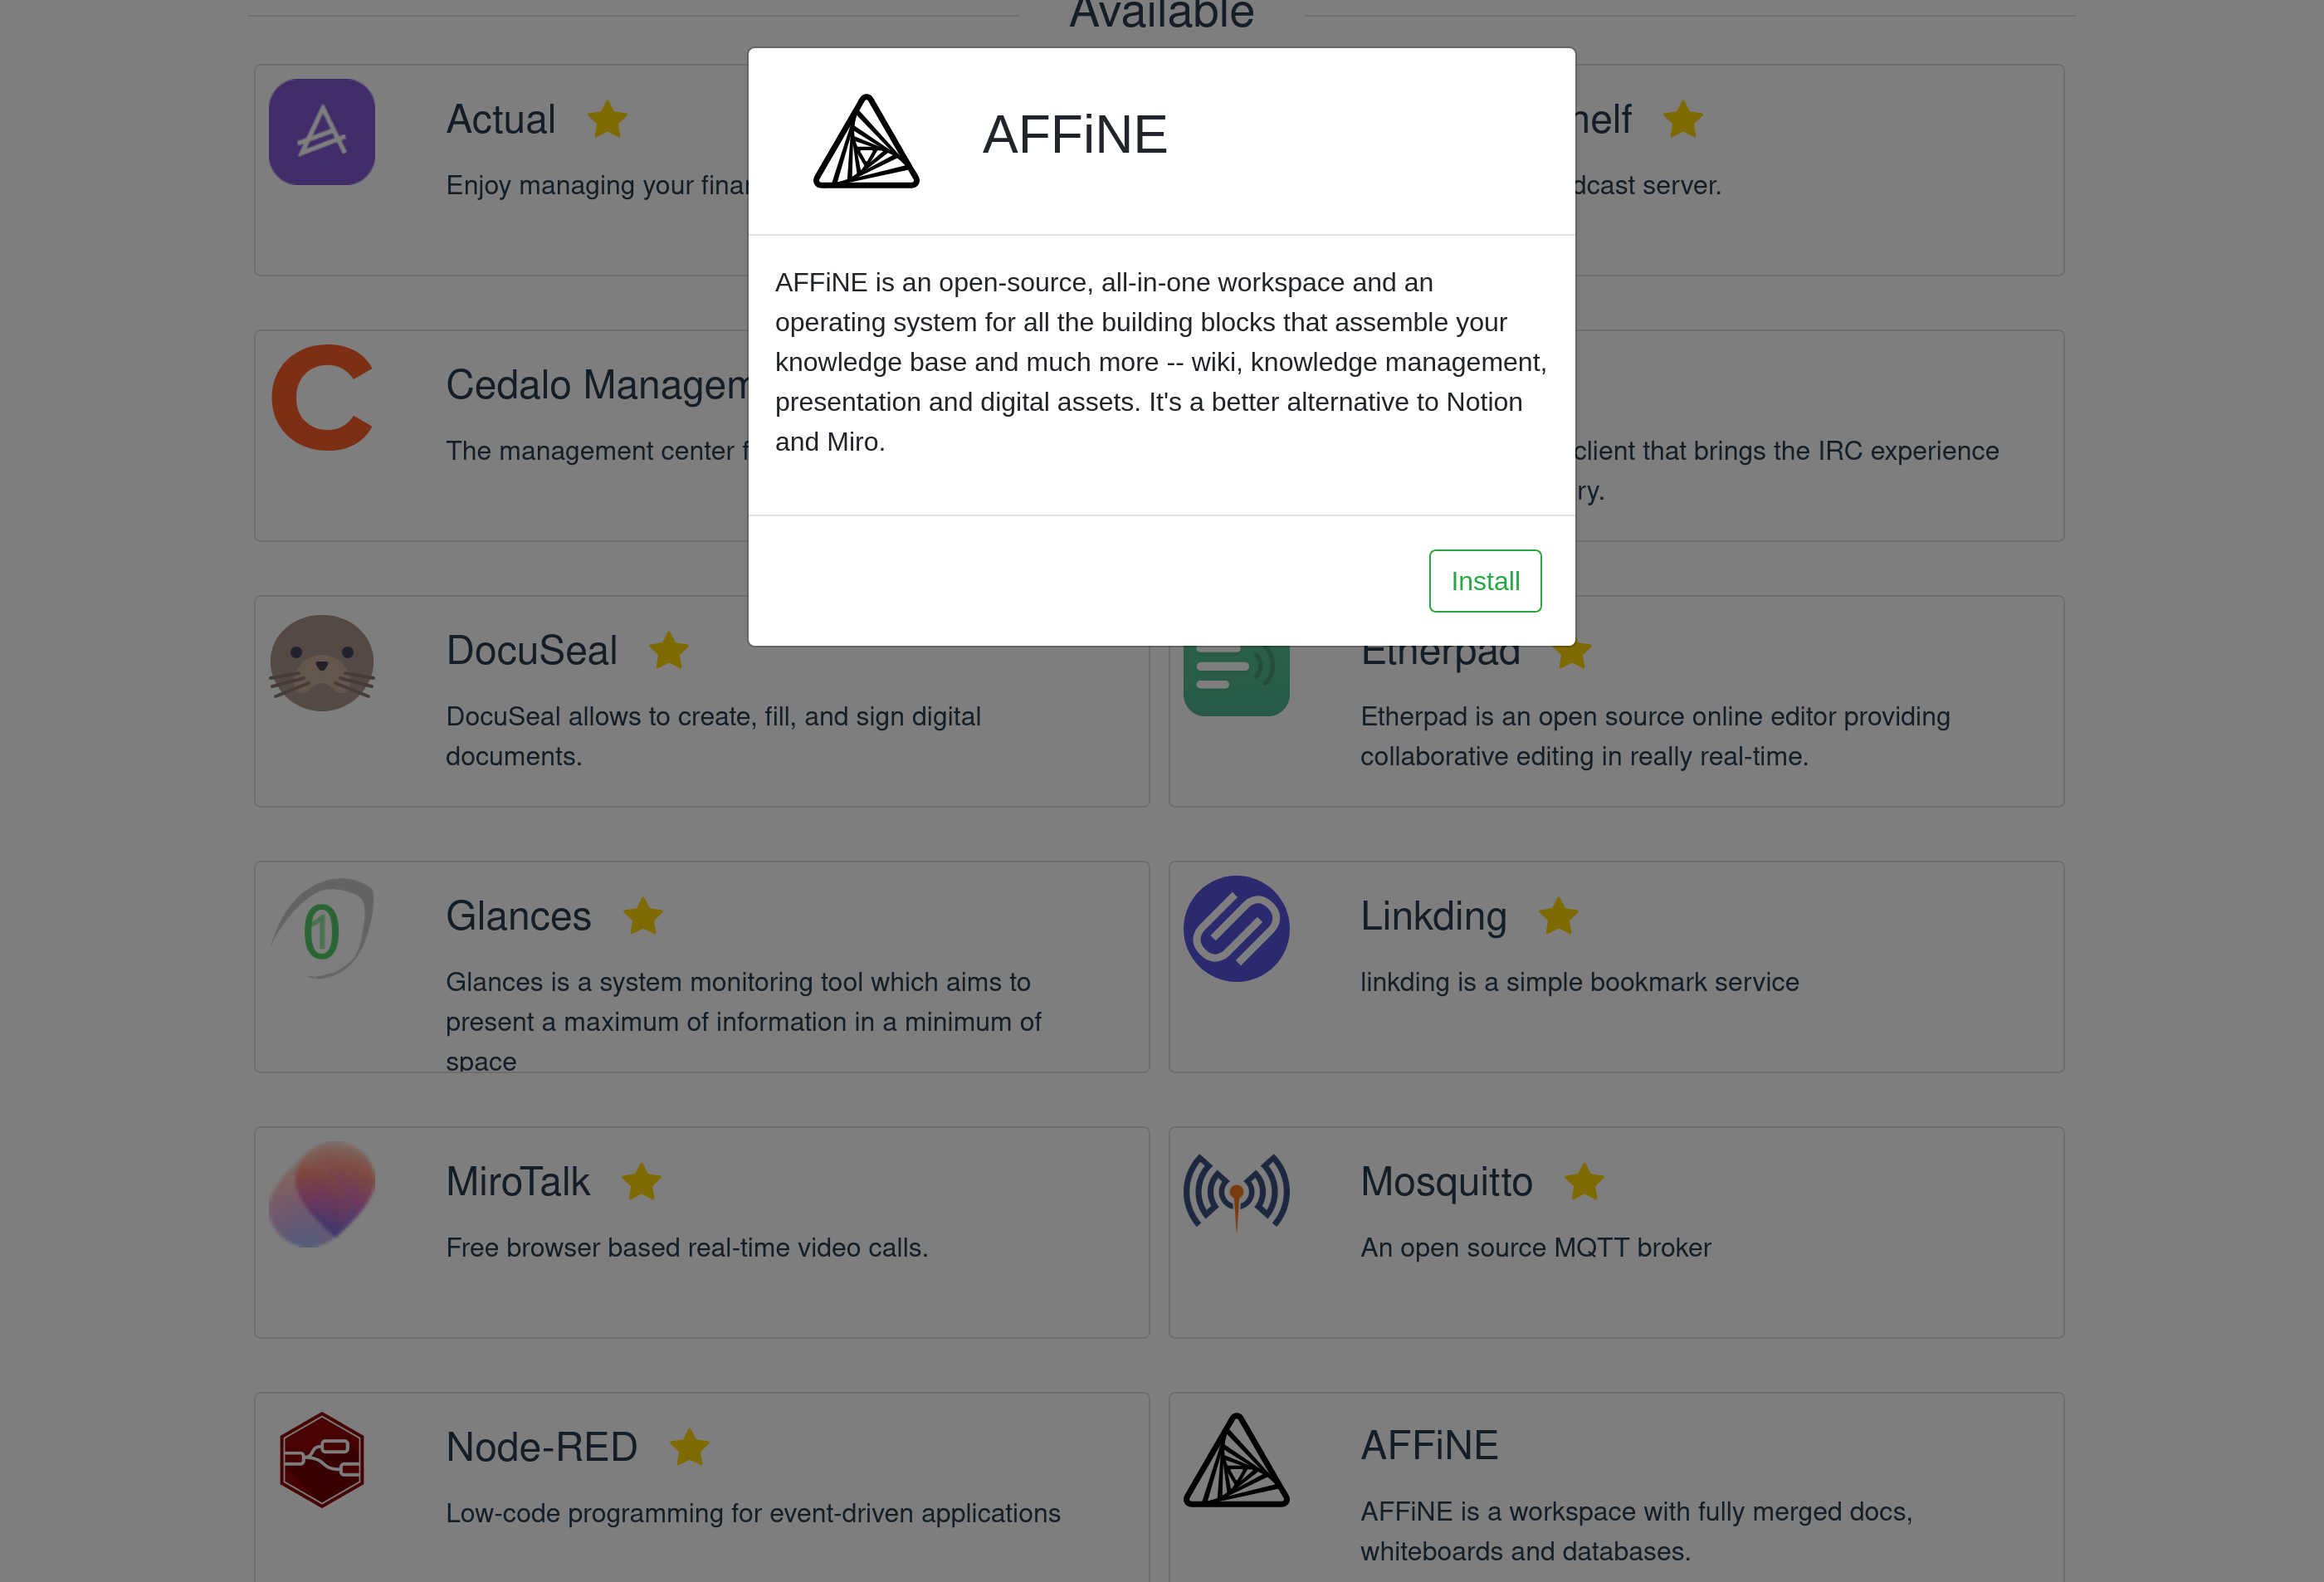
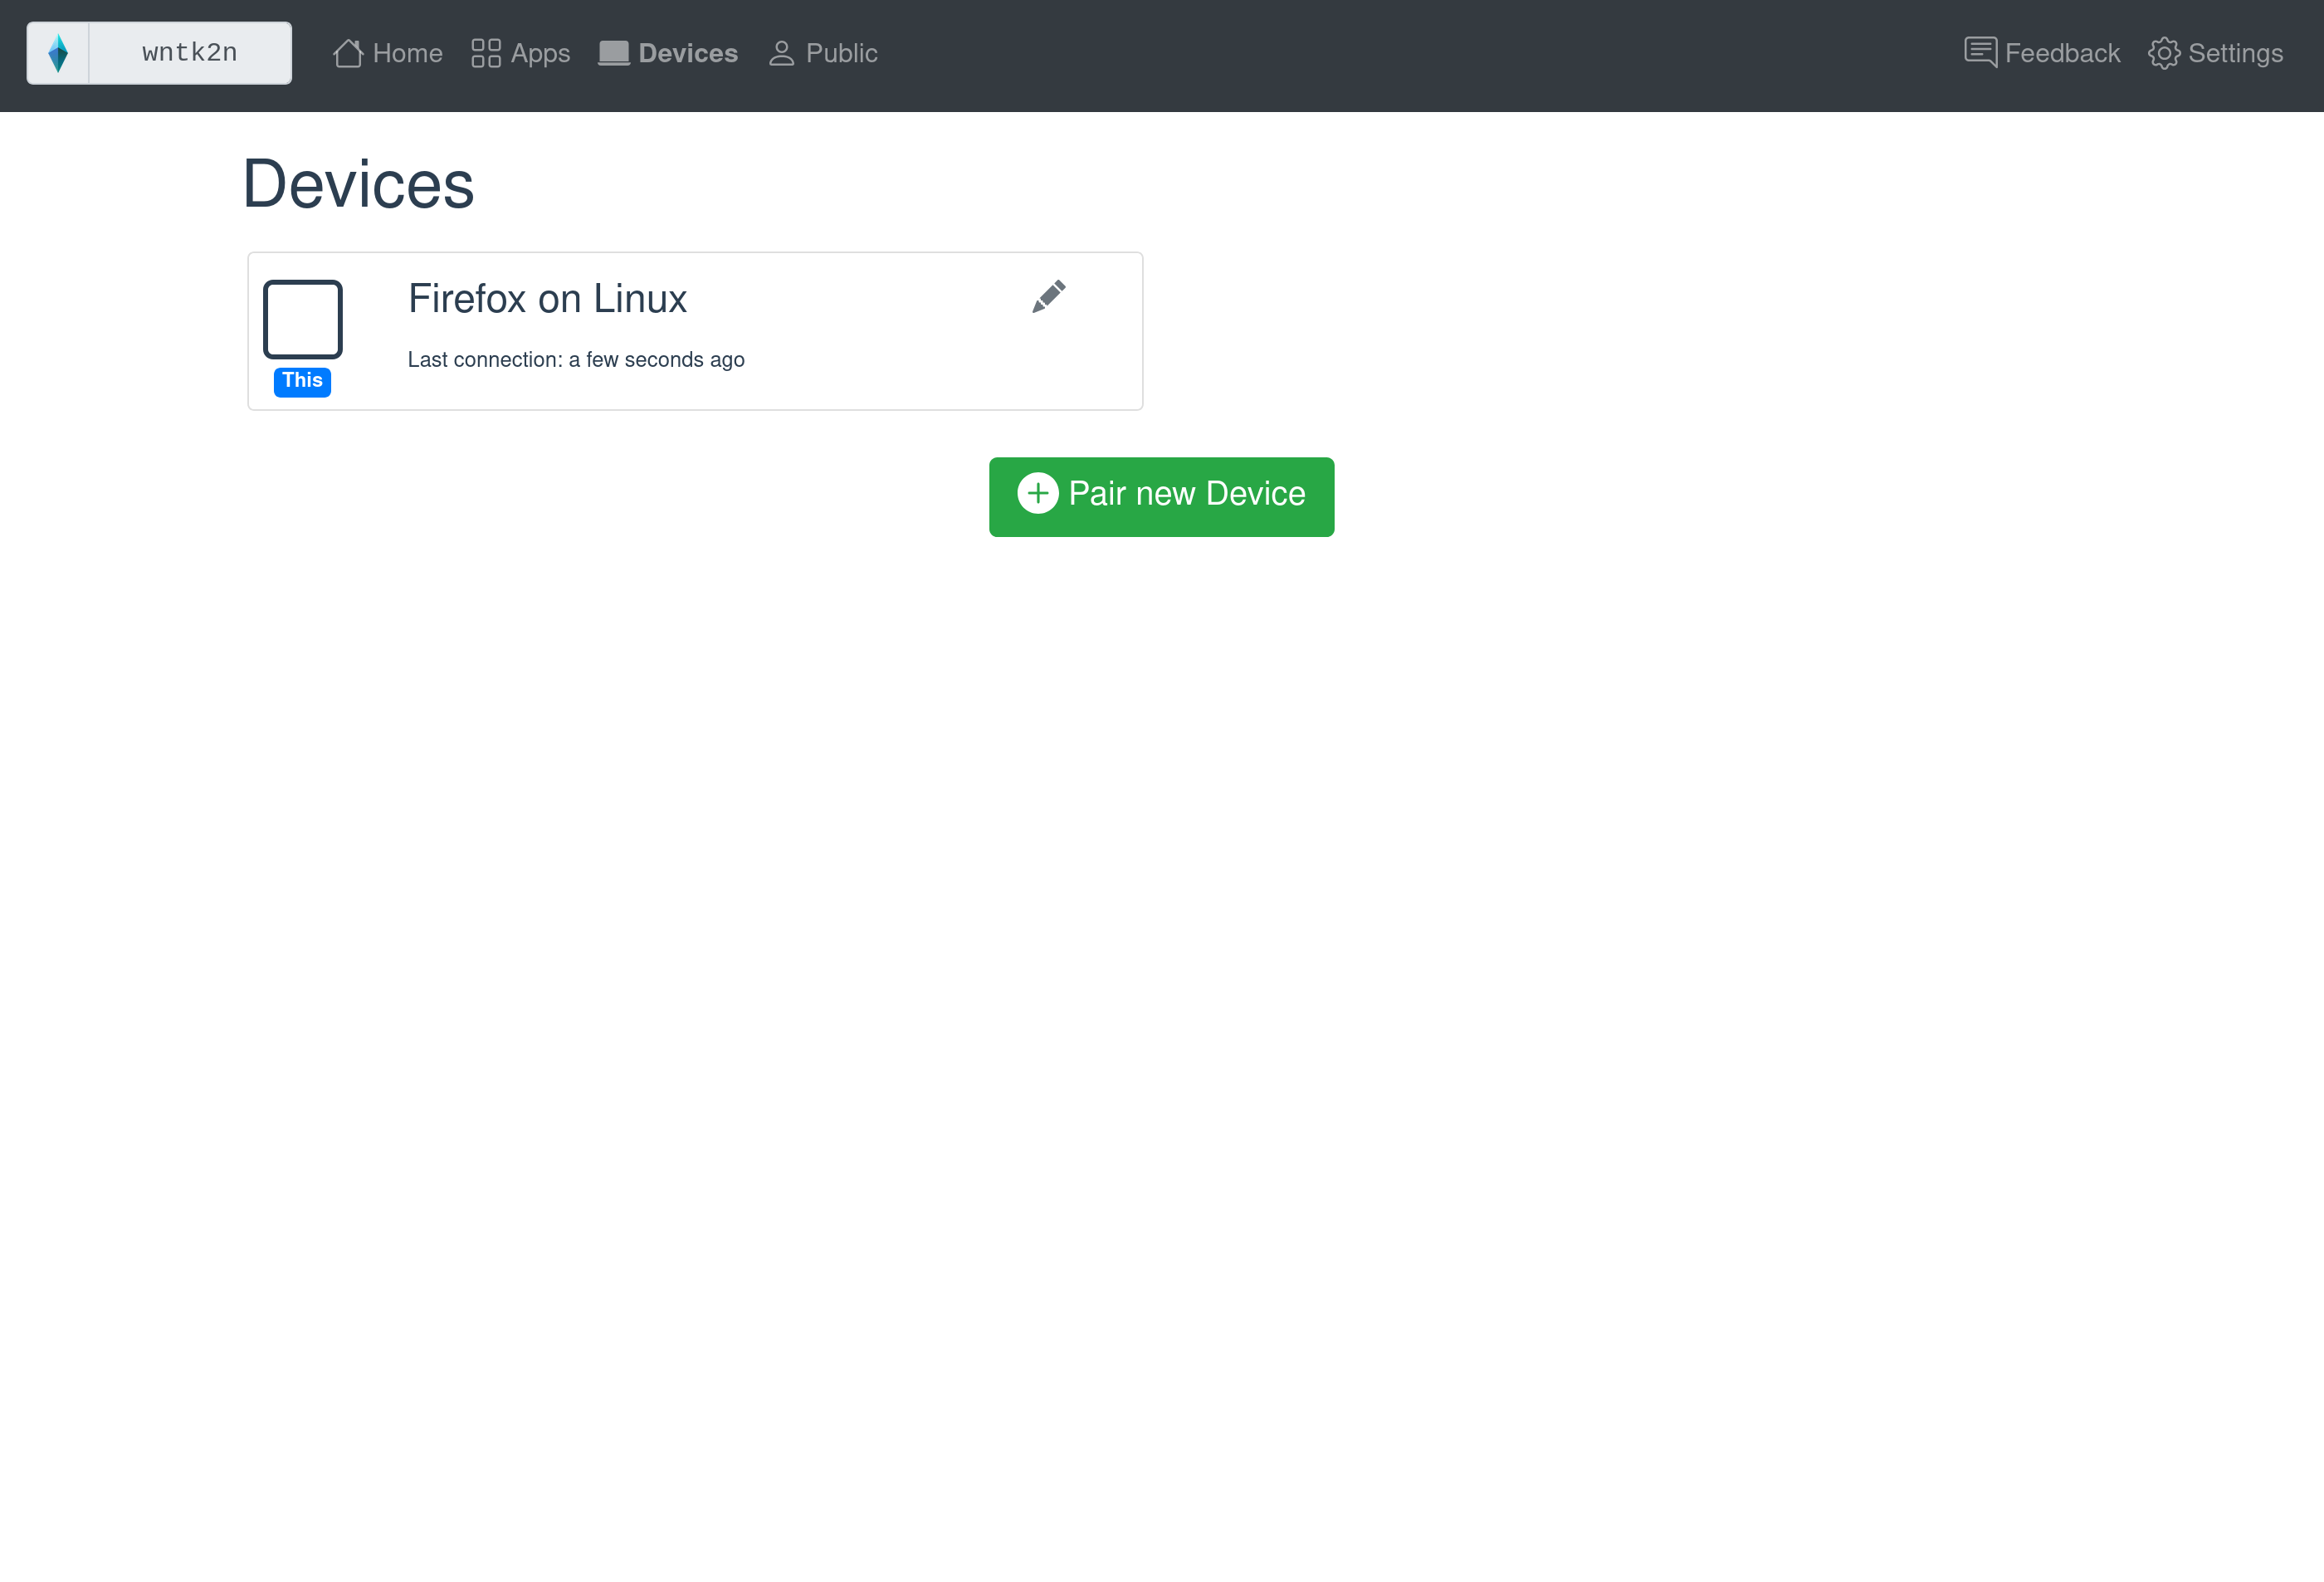
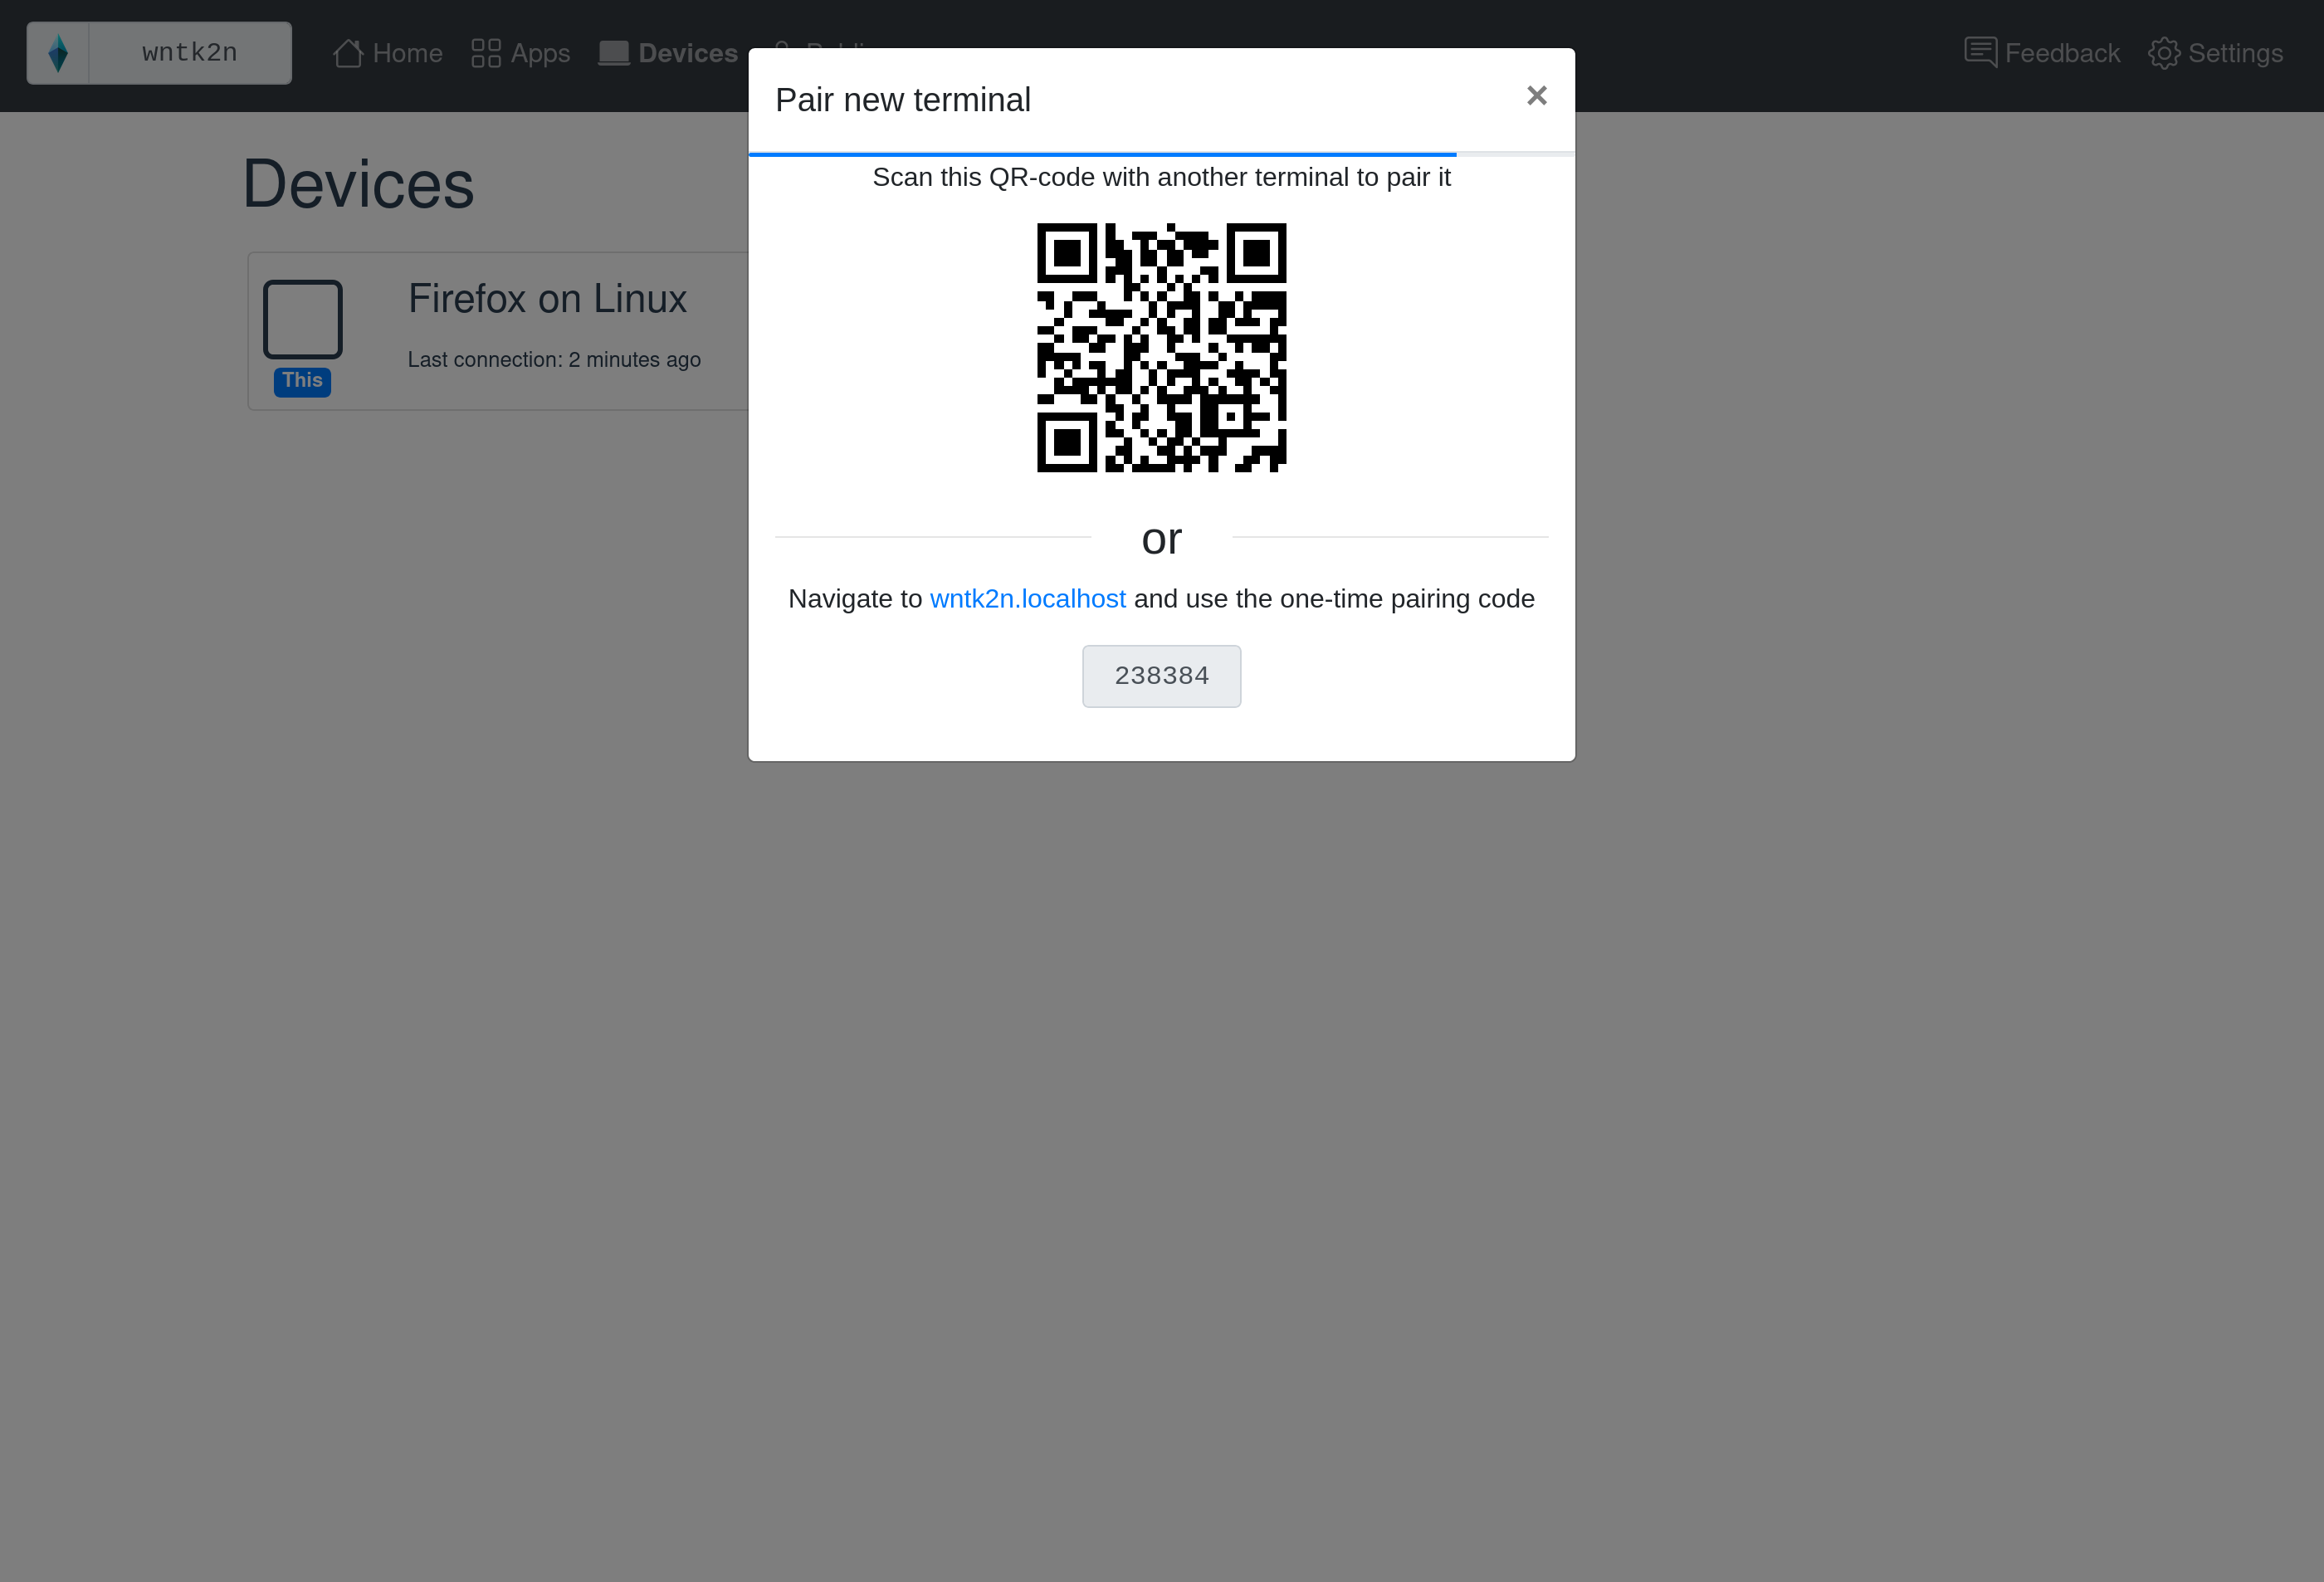
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere dominio DNS para SSL wildcard (Traefik). Configurar variables DNS del proveedor en docker-compose.yml. Para self-hosting, desactivar email.enabled=true o aceptar limitaciones de confirmación. Usar VPS siempre encendido. Backups manuales necesarios si no se usa Azure Blob Storage.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.