
freeholdmail
Freehold Mail es una pila completa de correo electrónico auto-alojada (self-hosted) que combina un servidor de correo moderno escrito en Rust con un cliente web contemporáneo. Incluye orquestación MIT alrededor de componentes AGPL, soporte opcional para SSO y documentación detallada para DNS y TLS.
Ficha actualizada 24 sept 2026, 9:06 · upstream 24 sept 2026, 8:54 · release v0.5.0
Qué es freeholdmail
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Freehold Mail es una solución completa para el auto-alojamiento de correo electrónico que elimina la necesidad de alquilar una bandeja de entrada a terceros. El proyecto integra un servidor de correo escrito en Rust (Stalwart), nativo del protocolo JMAP, junto con un cliente web moderno (Bulwark) y terminación TLS mediante nginx. La arquitectura permite separar claramente las responsabilidades: el servidor maneja SMTP/IMAP/JMAP, mientras que el frontend gestiona la interfaz de usuario.
- Auto-alojamiento de correo para usuarios que priorizan la privacidad y el control total sobre sus datos.
- Reemplazo de proveedores comerciales (Google Workspace, etc.) en entornos domésticos o pequeñas empresas.
- Plataforma de aprendizaje y desarrollo para implementar servidores de correo modernos con JMAP.
- Despliegue en VPS Linux utilizando Docker Compose con gestión automática de secretos.
- Bajo consumo de recursos: el servidor corre con entre 218 y 288 MiB de RAM en estado inactivo.
- Seguridad robusta: implementación nativa de JMAP, soporte para TLS y uso de Rust en el núcleo del servidor.
- Licencias transparentes: orquestación MIT con componentes AGPL-3.0 claramente identificados.
- SSO opcional: integración con Keycloak disponible mediante una capa superpuesta sin modificar la instalación base.
- Documentación exhaustiva: incluye guías para configuración de DNS (MX, SPF, DKIM, DMARC) y hosting.
- Herramientas de seguridad: habilitado Dependabot, SLSA Build Level 2 y generación de SBOM SPDX.
- Estado pre-1.0: la edición con SSO tiene el flujo de inicio verificado pero el ciclo de autenticación del navegador no está medido.
- No soporta envío masivo o marketing: la entregabilidad es una disciplina técnica, no un interruptor de función.
- Dependencias AGPL: modificar y servir los componentes Stalwart o Bulwark requiere publicar su código fuente modificado.
- Requisito de dominio propio: el instalador genera secretos y rutas para Let's Encrypt, requiriendo control del DNS.
- Bloqueo de puertos: la mayoría de proveedores económicos bloquean el puerto 25, impidiendo el envío de correo sin VPS adecuado.
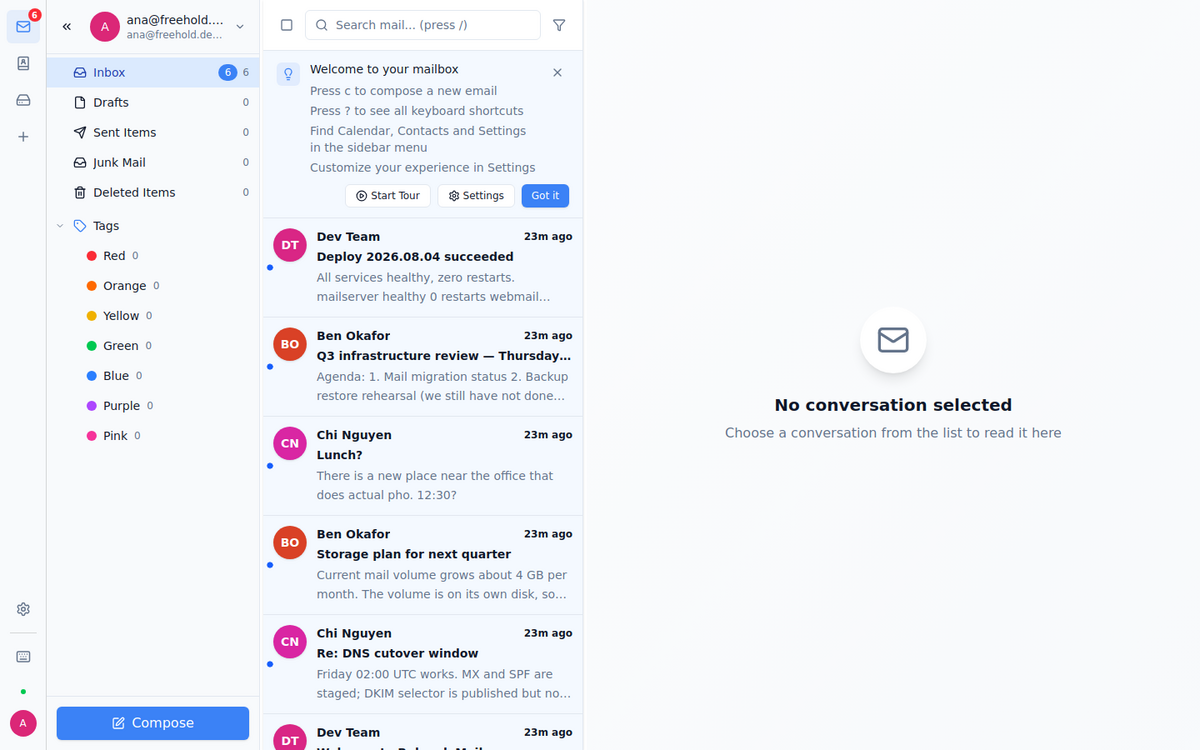
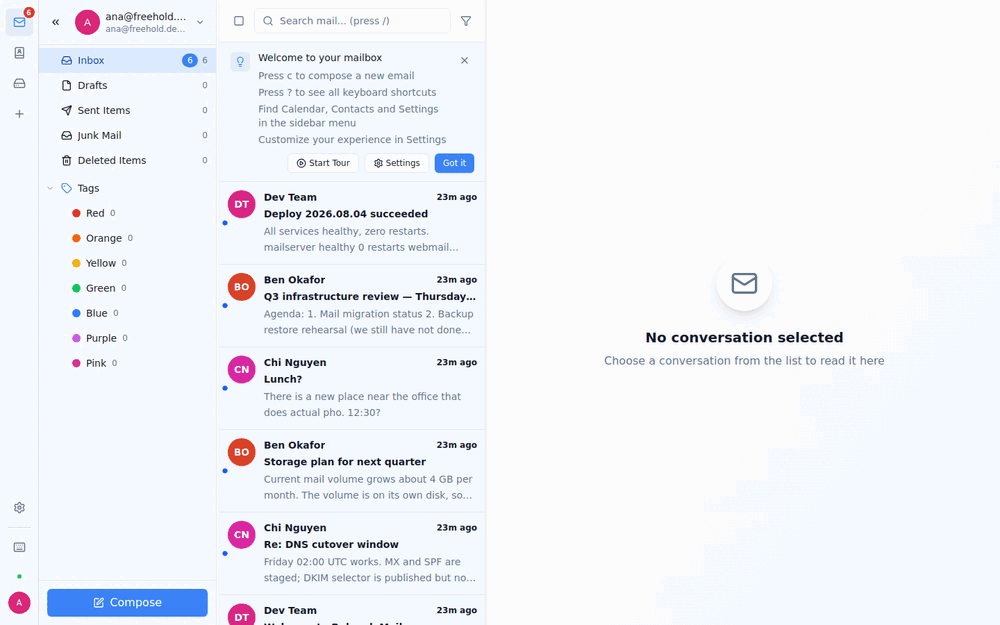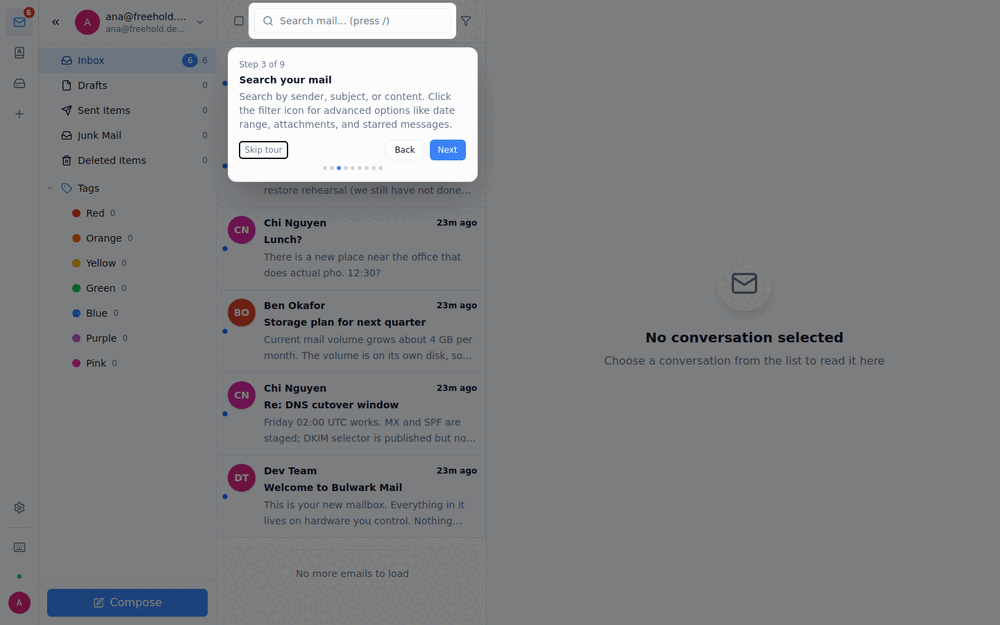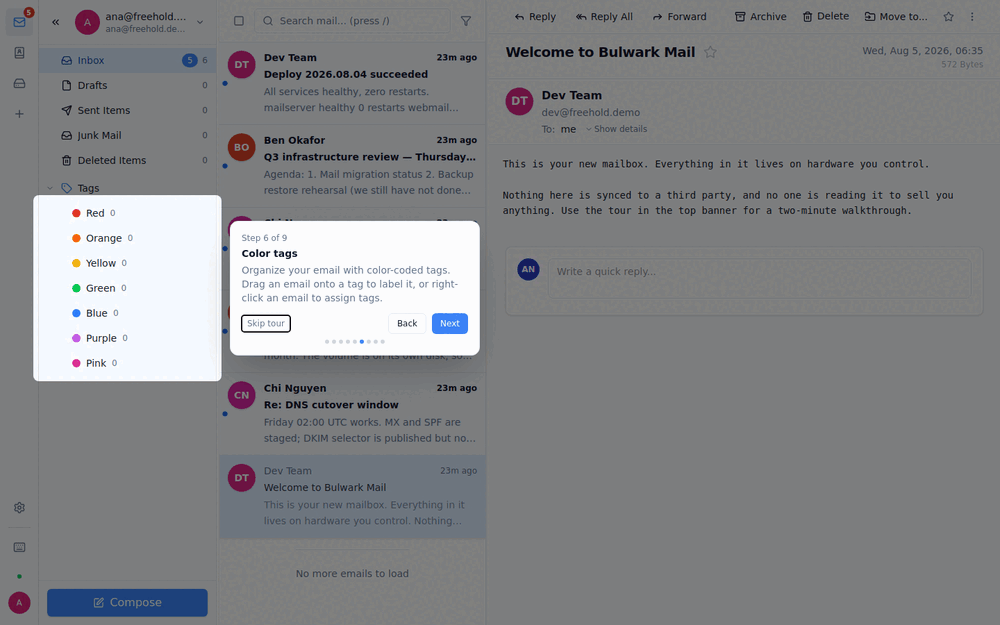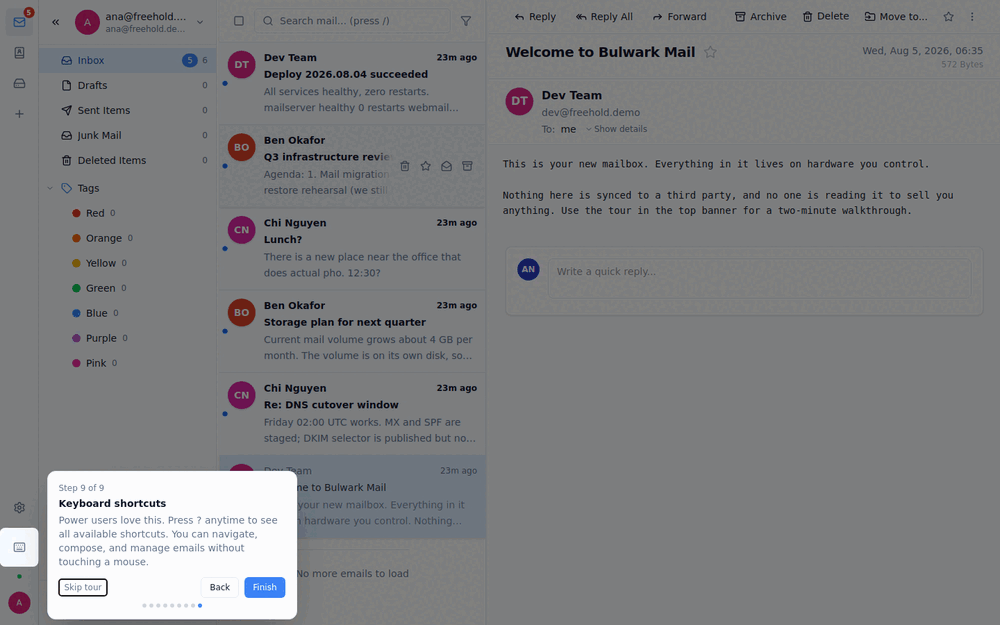
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Requiere un host Linux con Docker y Compose v2. Es obligatorio tener un dominio propio y certificados TLS válidos. El instalador genera secretos aleatorios en `.env` (modo 600) y fija las imágenes por digest. Asegurar que los puertos 25, 465, 587, 993, 80 y 443 estén accesibles. Verificar la documentación de hosting para evitar proveedores que bloquean el puerto 25.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.