
fde-mcp-blade
FDE MCP Blade es un gateway de herramientas para agentes de IA que conecta sistemas empresariales internos (Feishu, ERP, CRM) con plataformas externas bajo un único punto de entrada seguro, ejecutándose localmente sin dependencia de SaaS.
Ficha actualizada 27 sept 2026, 3:01 · upstream 27 sept 2026, 2:55 · release sin release detectada
Qué es fde-mcp-blade
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
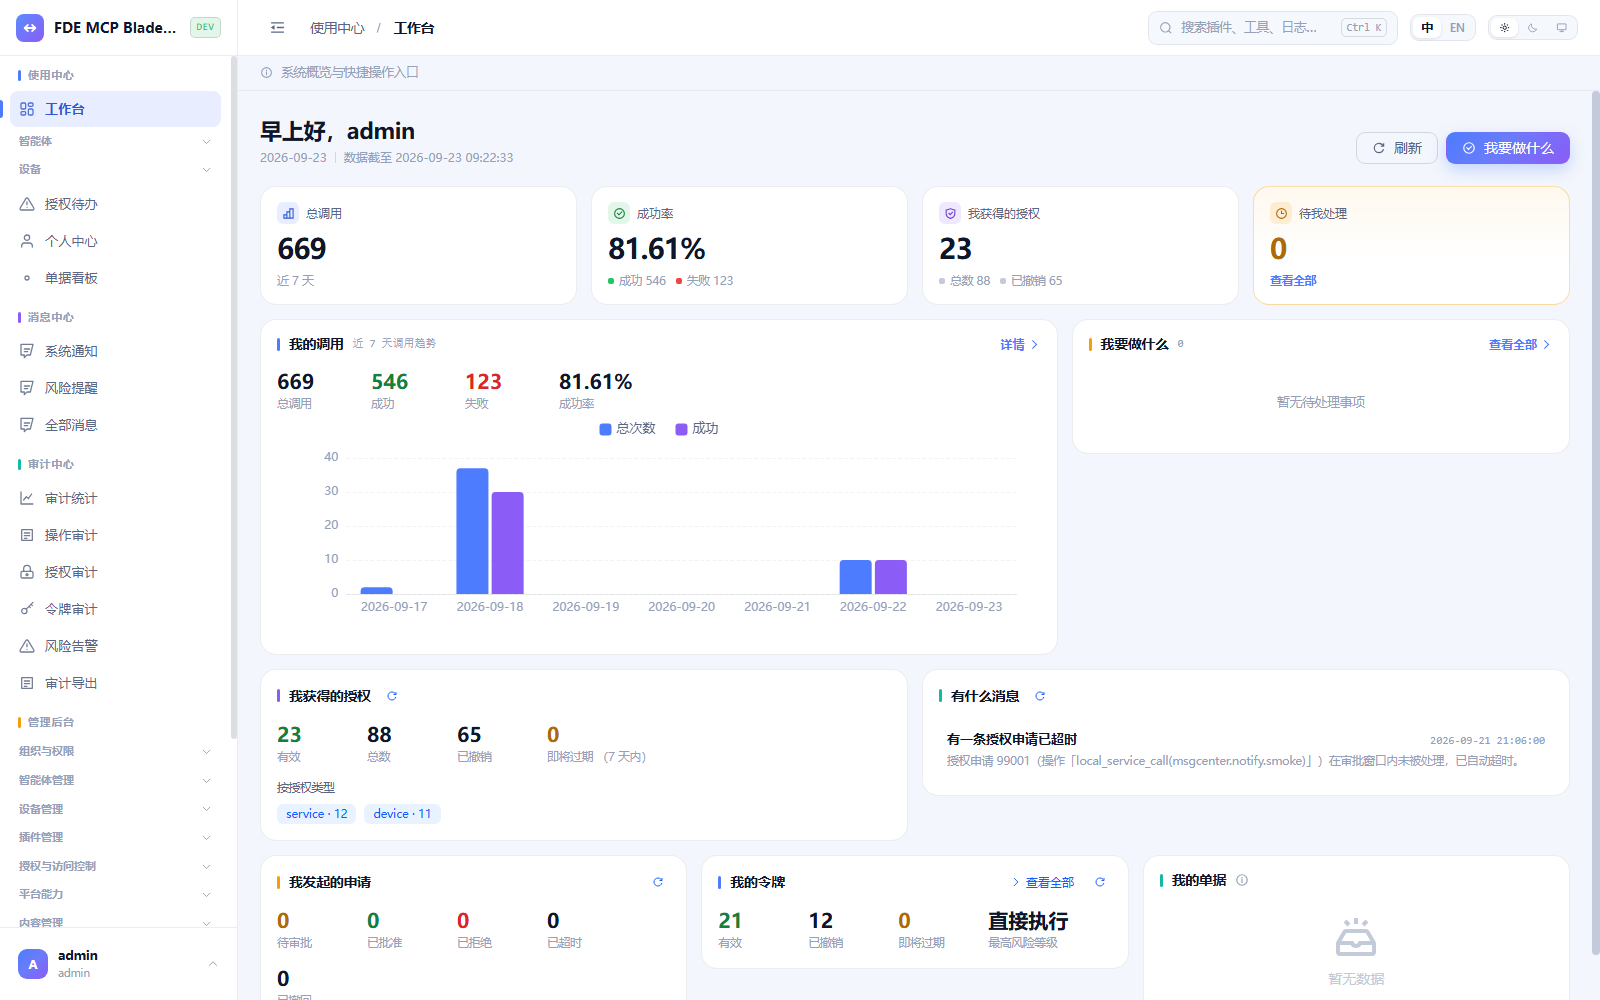
FDE MCP Blade actúa como una capa de abstracción y gobernanza entre agentes de inteligencia artificial externos y los sistemas internos de una empresa. Su función principal es permitir que cualquier agente (como Claude o WorkBuddy) acceda a capacidades empresariales bajo permisos explícitos, sin que los datos salgan de la red local.
El sistema se basa en un motor de plugins que transforma APIs intranet (Feishu, DingTalk, WeCom) en herramientas accesibles por el protocolo MCP. Incluye una consola administrativa completa para gestionar usuarios, roles (RBAC), tokens y auditorías. La arquitectura prioriza la seguridad con cinco capas: autenticación, autorización, caducidad, pruebas de bypass y límites de tasa.
La instalación es sencilla mediante un script o Docker Compose, inicializando automáticamente la base de datos MySQL/MariaDB. Soporta enmascaramiento automático de PII (datos personales) y requiere aprobación humana para acciones de alto riesgo, garantizando que los credenciales nunca se expongan directamente al agente.
- Conectar agentes de IA a sistemas legacy o intranet sin exponer credenciales directas.
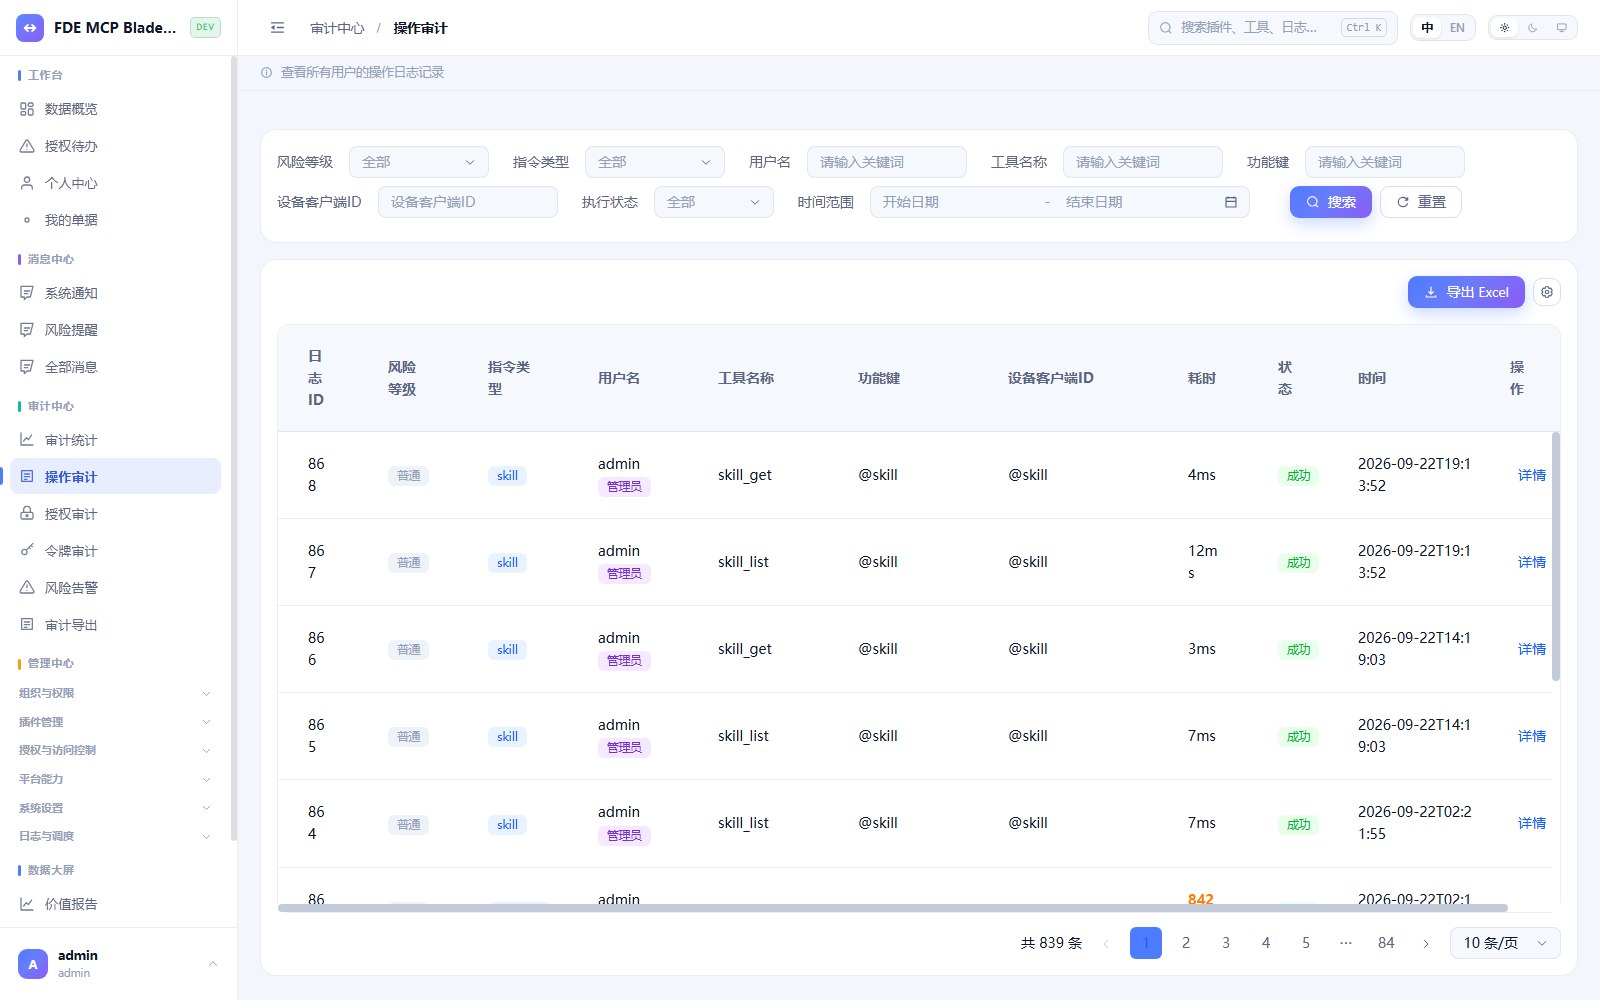
- Auditar y registrar todas las interacciones entre agentes externos y datos sensibles.
- Implementar bots empresariales en plataformas como Feishu o WeCom con control total.
- Unificar múltiples APIs internas bajo un único endpoint MCP para evitar lock-in.
- Arquitectura de seguridad en cinco capas con credenciales cifradas en vault.
- Auditoría completa y reproducible de todas las operaciones y tokens.
- Enmascaramiento automático de PII por defecto para proteger datos sensibles.
- Despliegue local sin dependencia de SaaS ni egreso de datos obligatorio.
- Motor de plugins nativo que convierte OpenAPI a MCP en minutos.
- Actualmente solo soporta imágenes linux/amd64 (arm64 está en pruebas).
- Requiere configuración manual copiando plugins a la carpeta de datos.
- No incluye orquestación de razonamiento ni aloja modelos LLM propios.
- La interfaz administrativa es predominantemente orientada al mercado chino.
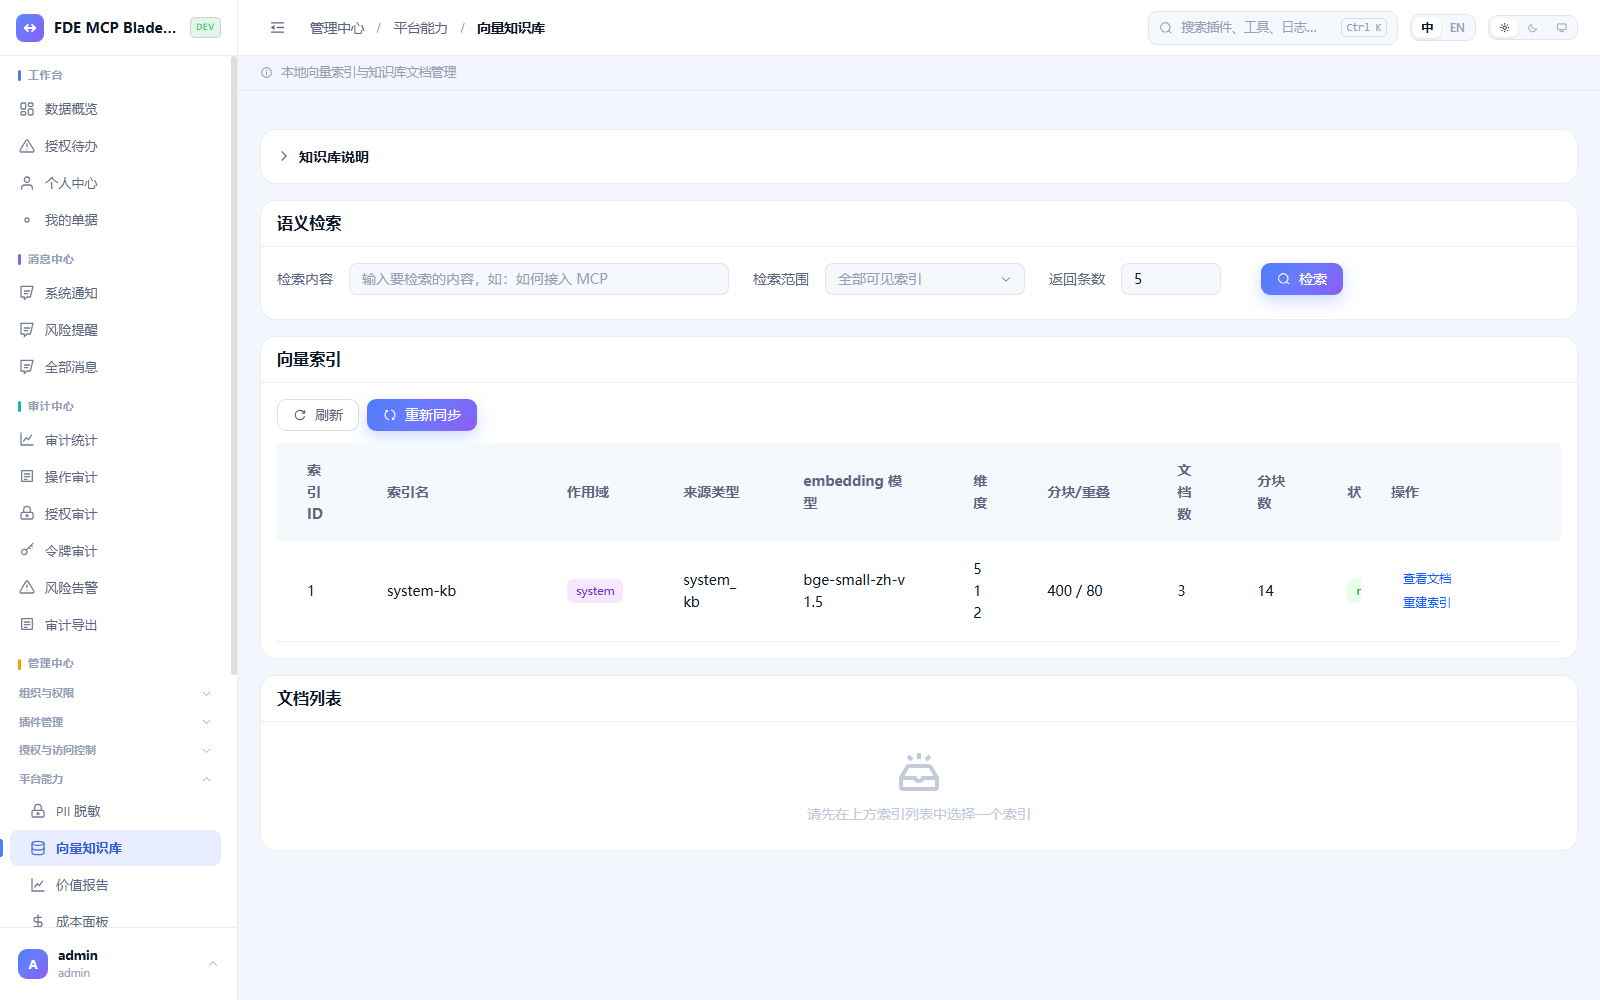
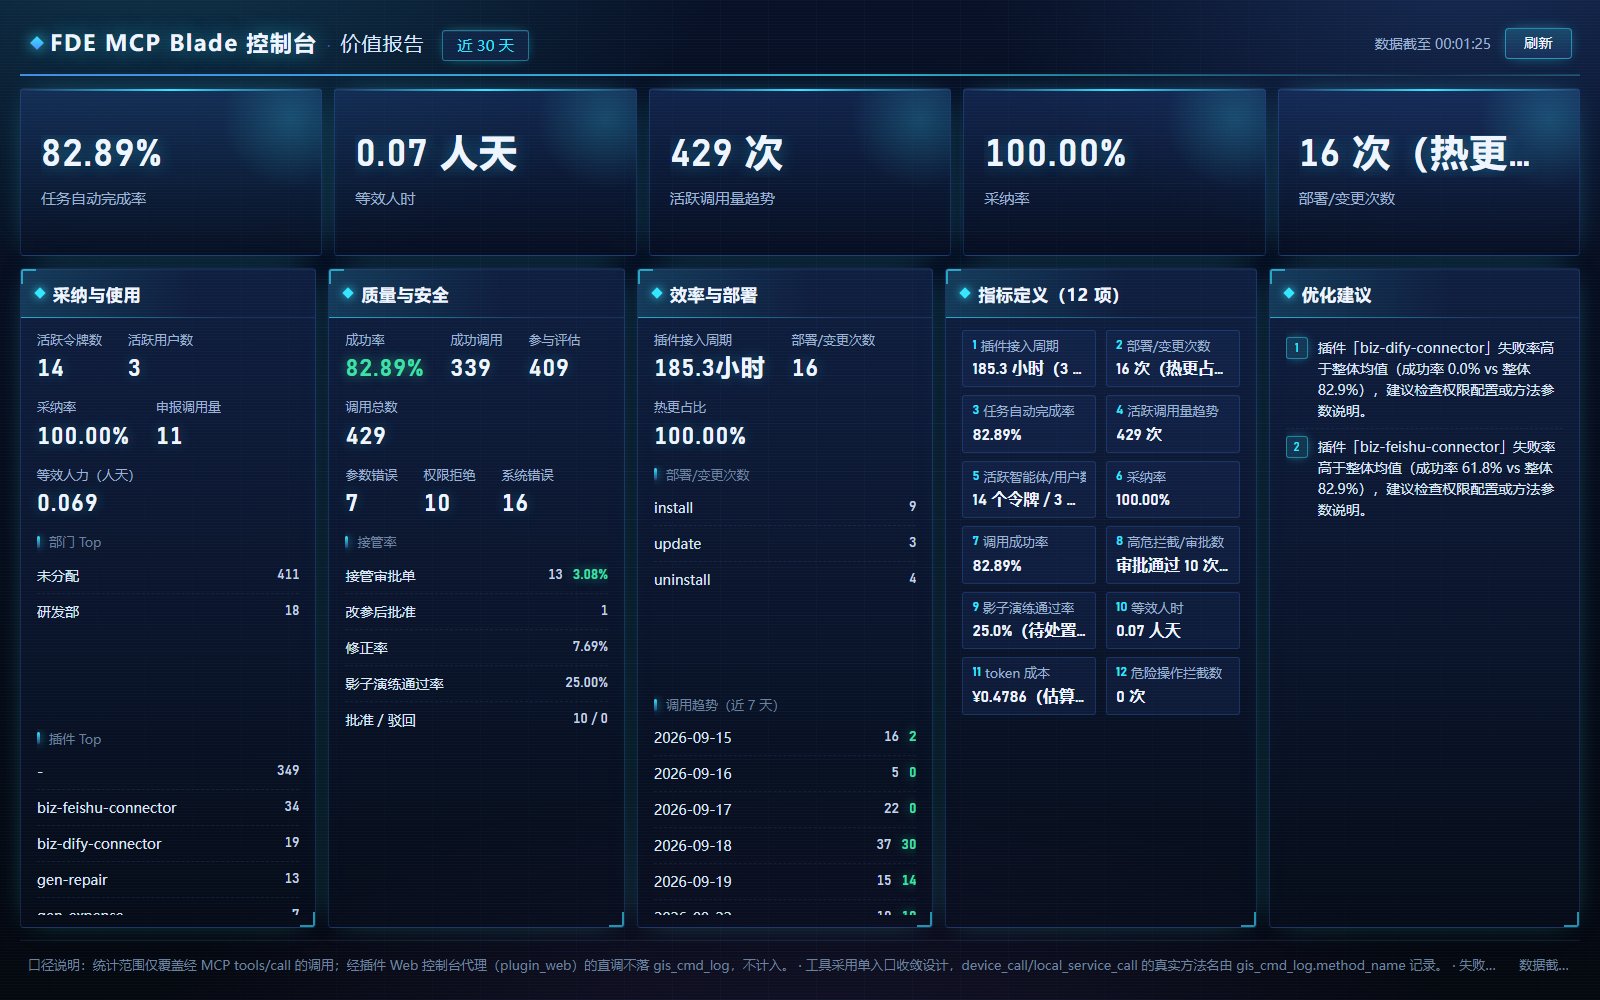
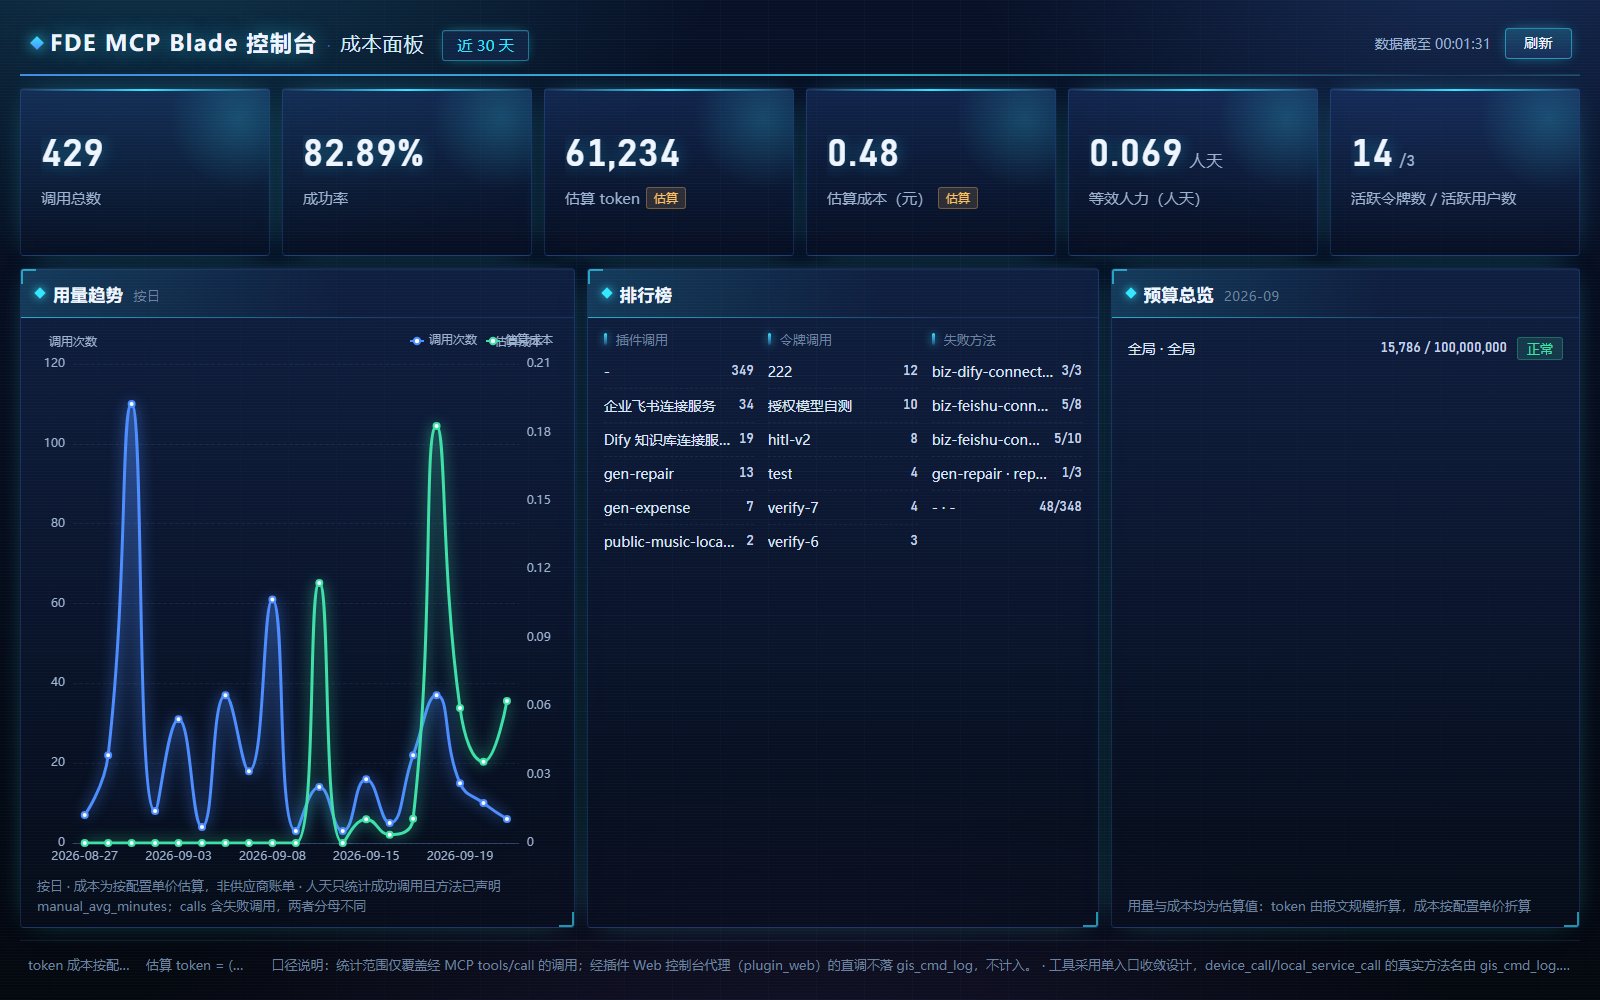
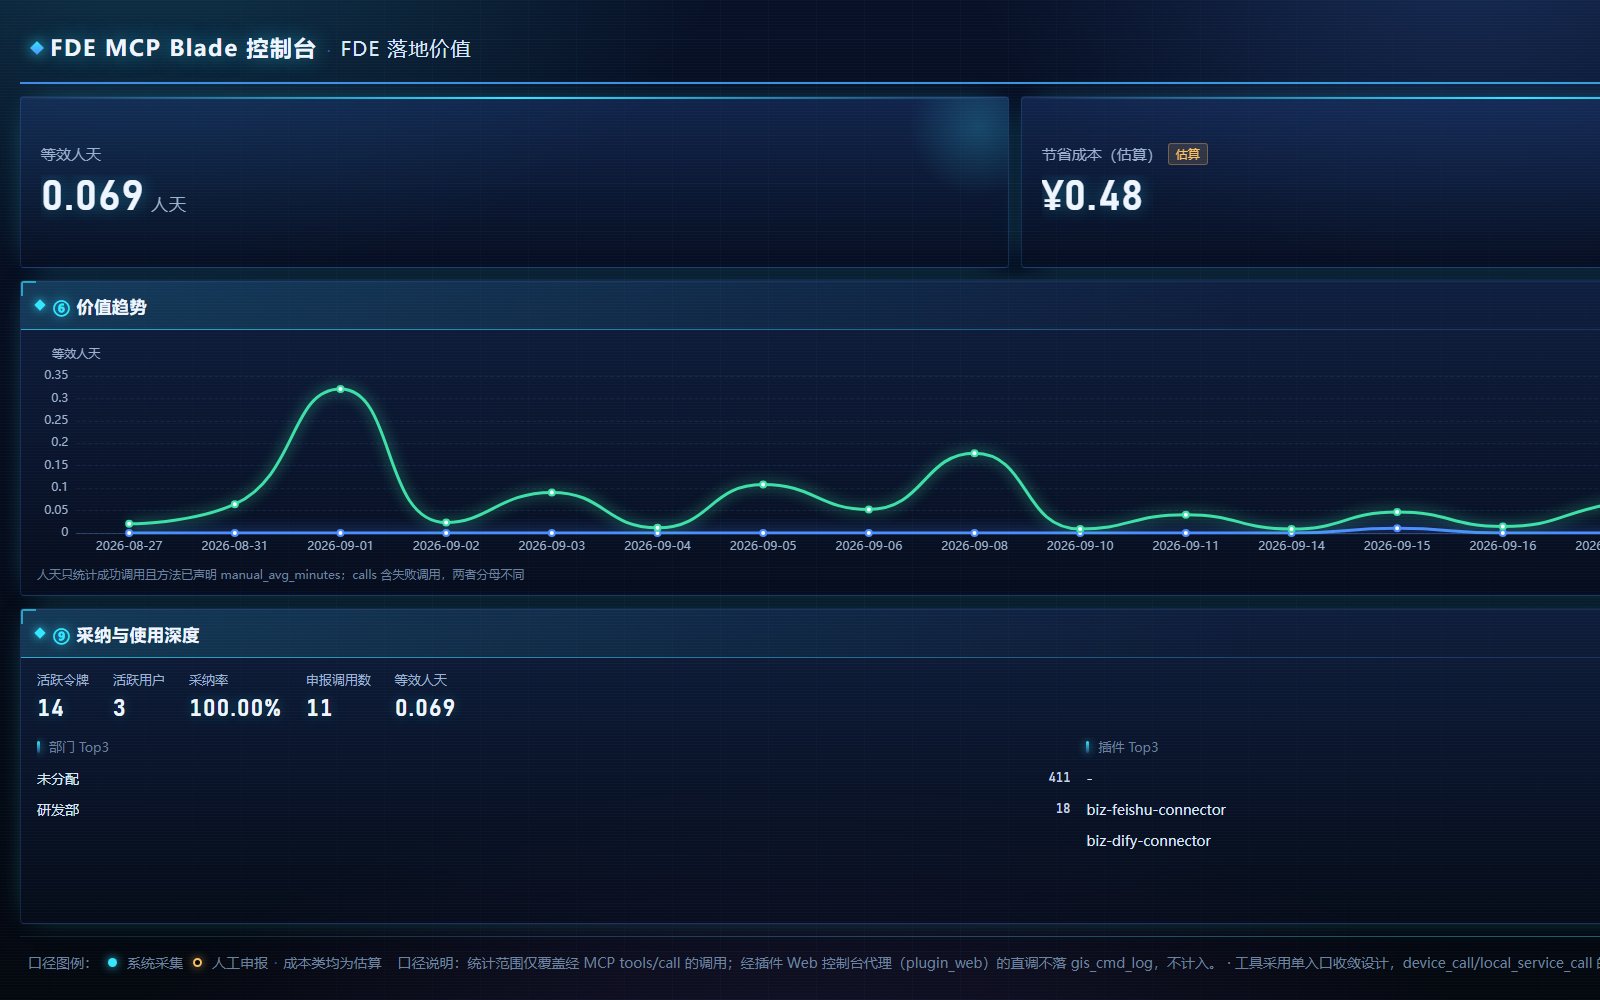
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Utiliza el script ./install.sh para una instalación guiada o docker compose up -d manualmente. Asegura el puerto 8018 y configura la variable JWT_SECRET. Cambia la contraseña de administrador inmediatamente tras el primer inicio. Persiste datos en MySQL/MariaDB dentro del volumen Docker.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.