
ez-gh-actions
Ejecutor auto-alojado para GitHub Actions con aislamiento mediante contenedores y máquinas virtuales. Usa Rust, registra JIT por trabajo y aplica límites estrictos de recursos para evitar fugas al host.
Ficha actualizada 23 sept 2026, 19:27 · upstream 23 sept 2026, 18:50 · release evidence-pr-134-2ddc48da
Qué es ez-gh-actions
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
ez-gh-actions es un ejecutor auto-alojado para GitHub Actions que prioriza el aislamiento mediante máquinas virtuales (Tart/libvirt) con Docker como fallback. Cada tarea se ejecuta en un contenedor efímero único que se registra JIT, ejecuta el trabajo y se elimina automáticamente (--rm). El sistema aplica límites estrictos de memoria, CPU y PIDs por trabajo individual, mientras la VM limita la flota completa.
El diseño multi-capa incluye contenedor runner, daemon Docker (dentro de VM en macOS/jeff-ubuntu), y capa de virtualización opcional. Falla cerrado cuando no se cumple el aislamiento requerido por política. Se instala como servicio systemd --user o launchd. Soporta 10 runners Linux + 6 Mac según contrato de capacidad.
- CI/CD en servidores propios con aislamiento reforzado
- Ejecución de workflows inseguros sin riesgo al host
- Entornos de desarrollo efímeros por job
- Cumplimiento de políticas de seguridad estrictas
- Reducción de contaminación entre jobs (caché, workspace)
- Registro JIT único por trabajo con eliminación automática del contenedor
- Límites estrictos de recursos (memoria, CPU, PIDs) por job
- Aislamiento multi-capa (contenedor → VM → host) opcional
- Falla cerrado cuando no se cumple política de aislamiento
- Detección automática de backends disponibles (Docker, sysbox, Tart, libvirt)
- Requiere kernel KVM en Linux o Apple Virtualization Framework en macOS para VMs
- No soporta reinicio automático del host físico por automatización
- Gaps abiertos: 9p/virtfs whole-home y crashkernel con kdump
- Aislamiento de VM no disponible actualmente en roadmap M2 (Linux)
- Dependencia de daemon Docker persistente para fallback
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
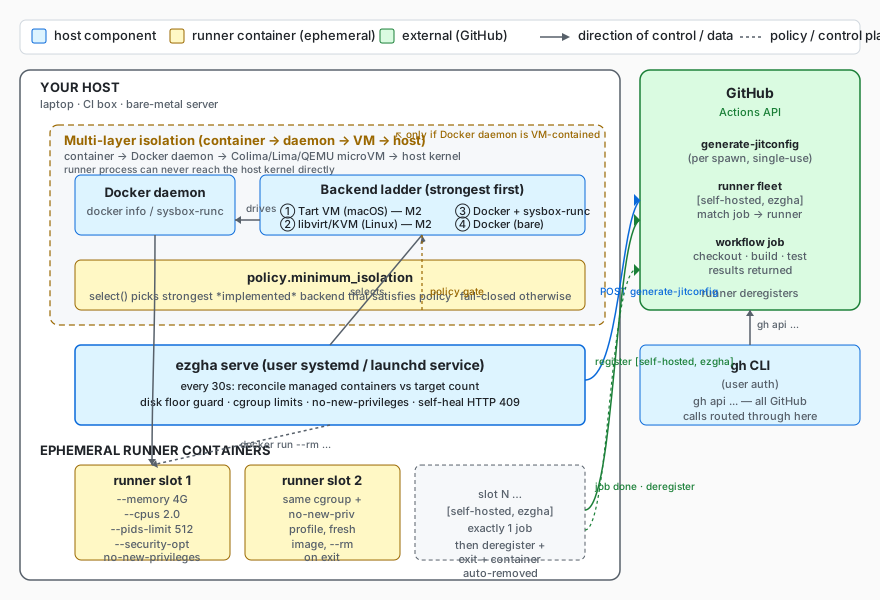
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Configurar ~/.config/ezgha/config.toml con límites [limits]. Usar policy.minimum_isolation = "container" o "vm" según hardware. Verificar ezgha doctor antes de producción. Asegurar min_free_disk_gb suficiente. No automatizar reinicio del host físico.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.