
expose
Túnel HTTP auto-alojado para exponer aplicaciones locales y sitios estáticos con HTTPS automático, WAF integrado y dashboard en tiempo real. Escrito en Go, no requiere Docker.
Ficha actualizada 25 sept 2026, 4:48 · upstream 25 sept 2026, 4:46 · release v0.25.7
Qué es expose
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
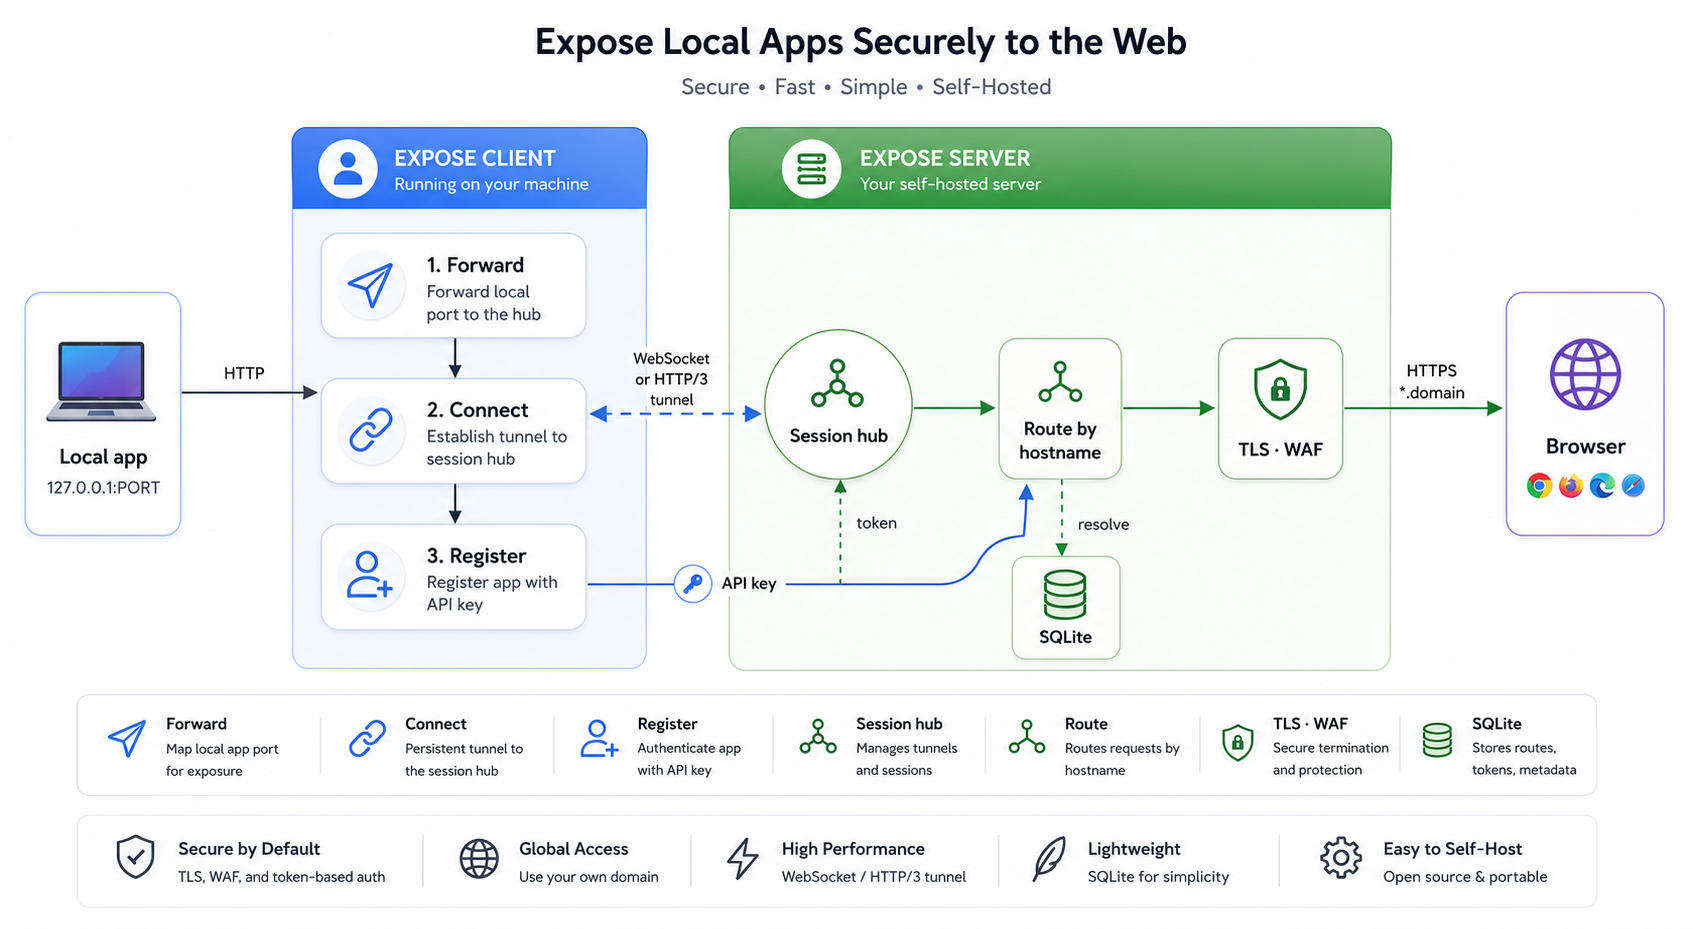
Expose es un túnel HTTP auto-alojado diseñado para exponer aplicaciones locales y sitios estáticos sin depender de servicios de terceros. El servidor termina TLS, ejecuta inspección WAF y enruta solicitudes por nombre de host al túnel correcto. Los clientes se registran mediante API key y establecen conexiones persistentes WebSocket o HTTP/3.
- Exponer aplicaciones locales (ej. localhost:3000) a internet con subdominio personalizado
- Publicar sitios estáticos rápidamente usando la función expose static para documentación o SPAs
- Hospedar sitios estáticos persistentes en el servidor mediante expose pub con URLs fijas y caducidad opcional
- Configurar múltiples servicios bajo un mismo subdominio utilizando rutas basadas en path en expose.yml
- HTTPS automático con TLS ACME o certificados wildcard estáticos sin intervención manual continua
- WAF integrado que bloquea SQL injection, XSS y path traversal antes de llegar a la aplicación
- Soporte nativo para HTTP/3 sobre QUIC con transporte negociado o modo multi-stream
- Actualizaciones automáticas en segundo plano tanto para servidor como para cliente con reinicio automático
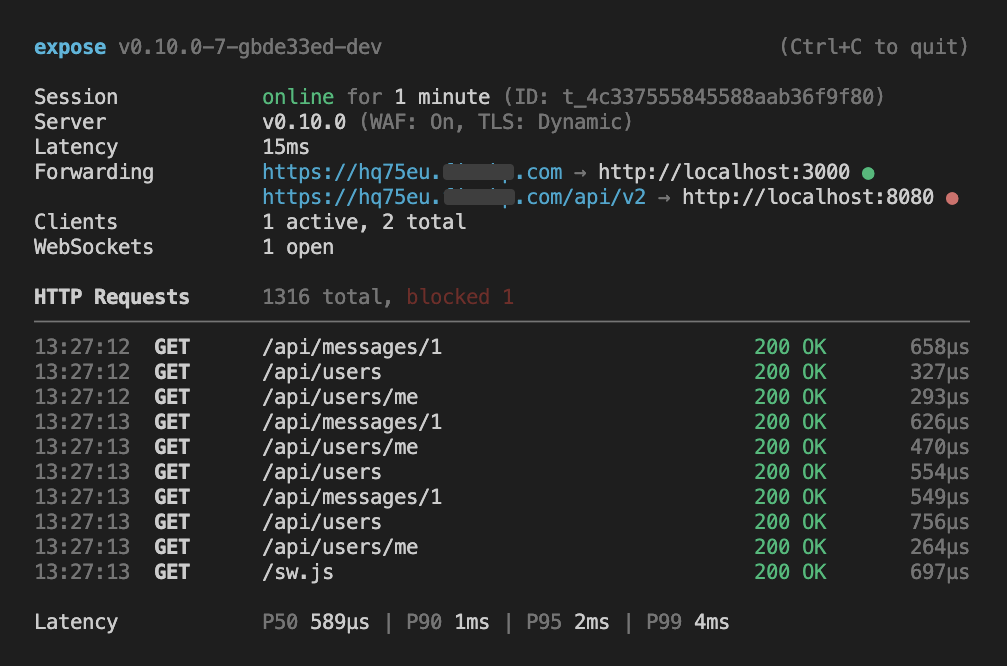
- Dashboard en tiempo real mostrando logs de solicitudes, latencia y contadores WAF
- Requiere un servidor propio con IP pública o configuración de port forwarding en router doméstico
- No es una solución serverless; necesita infraestructura dedicada para el nodo central del túnel
- Los certificados ACME dinámicos pueden ser descubiertos por bots si no se protegen inmediatamente con --protect
- La inspección de cuerpos JSON/form/texto en WAF puede tener límites de tamaño según configuración
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar en VPS o home server con dominio propio. Configurar DNS wildcard A para *.tu-dominio.com. Mapear puerto 443/tcp a interno 10443/tcp y 80/tcp a 10080/tcp para ACME. Usar --protect en túneles nuevos si no hay certificado wildcard estático. Verificar logs de WAF y latencia en el dashboard.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.