
exitlane
Appliance autoalojado para gestión centralizada de egress VPN en redes domésticas o empresariales. Utiliza FastAPI + SQLite, soporta NordVPN/Mullvad, despliegue en Debian 13 LXC, sin Docker actualmente.
Ficha actualizada 25 sept 2026, 14:57 · upstream 25 sept 2026, 14:55 · release v0.2.0
Qué es exitlane
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
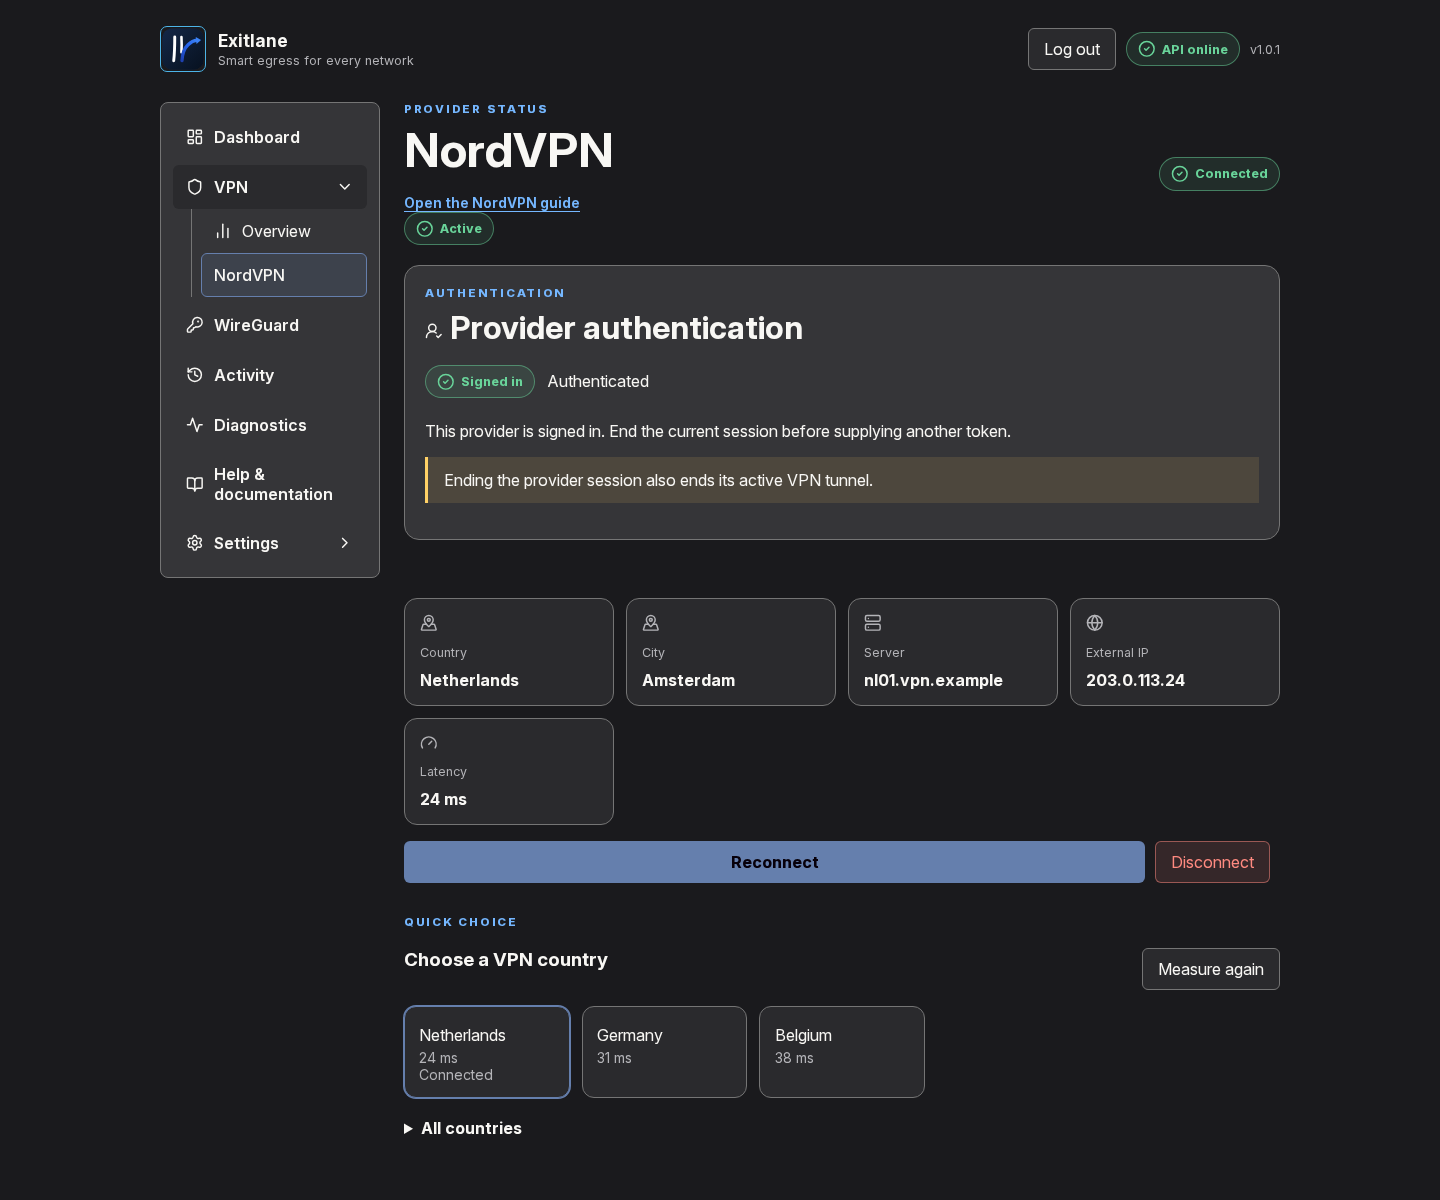
ExitLane es un appliance autoalojado diseñado para gestionar el tráfico de salida (egress) de redes completas mediante túneles WireGuard permanentes desde routers hacia una instancia centralizada. Separa la responsabilidad del proveedor VPN del router: el router mantiene solo un peer WireGuard, mientras ExitLane gestiona autenticación, selección de servidores, reconexión y protección killswitch.
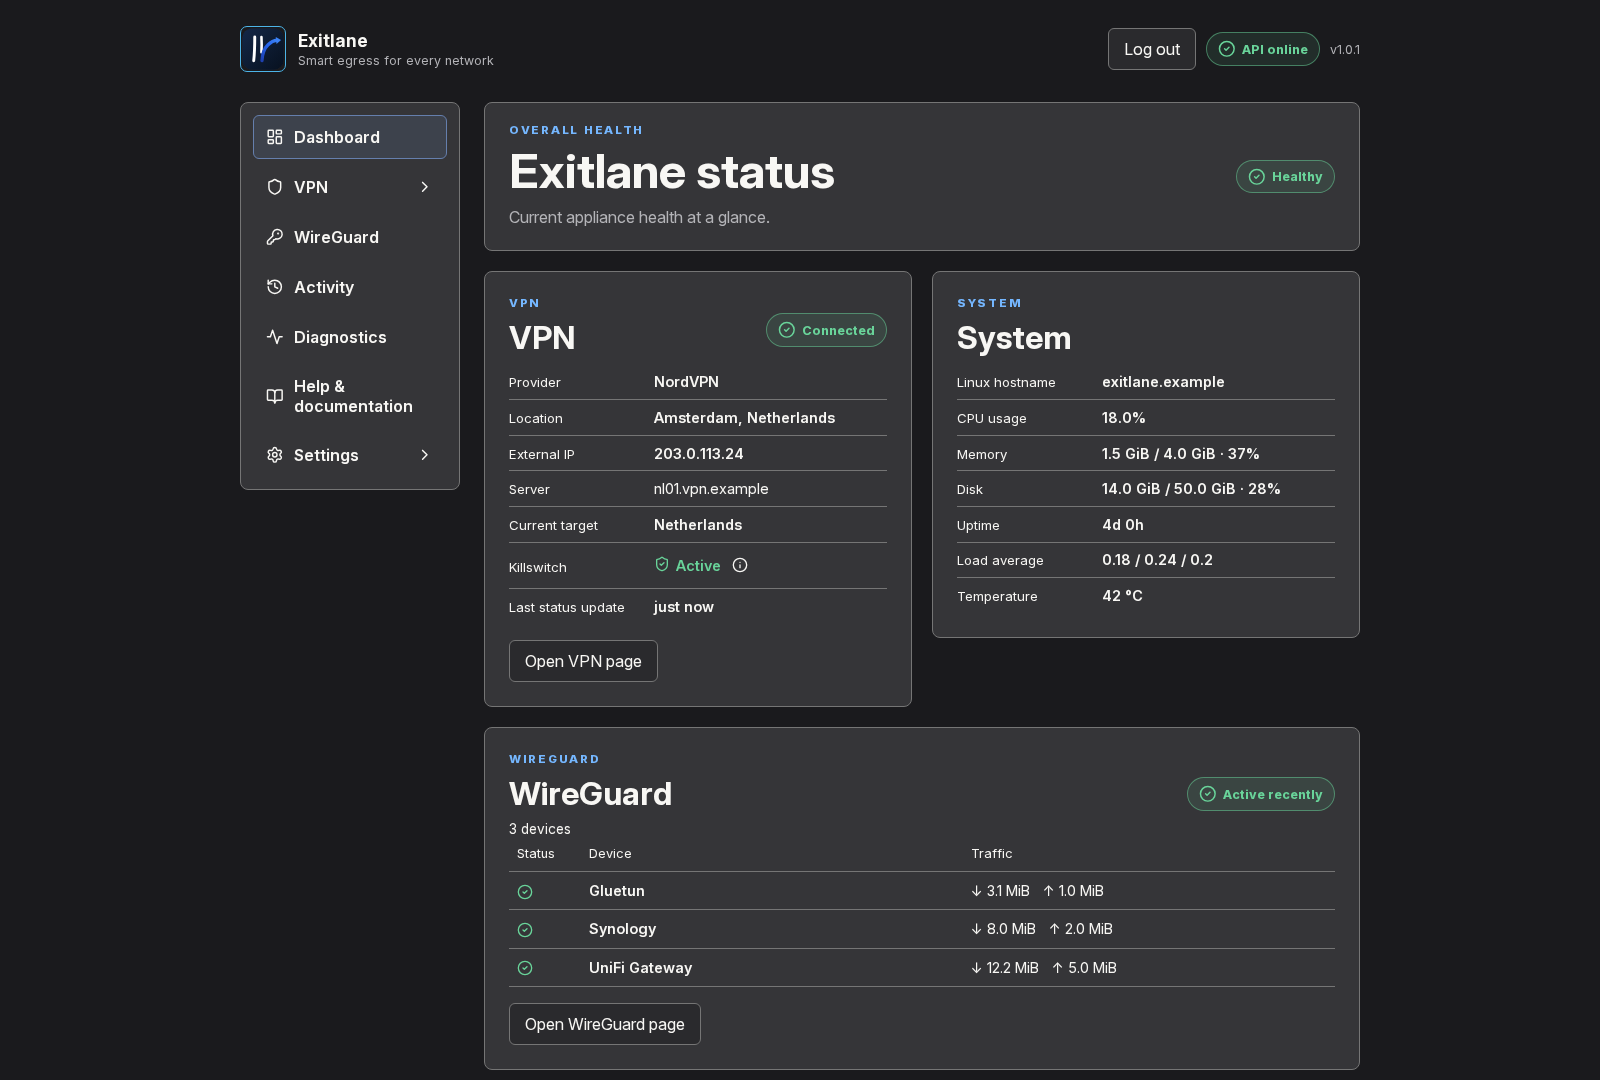
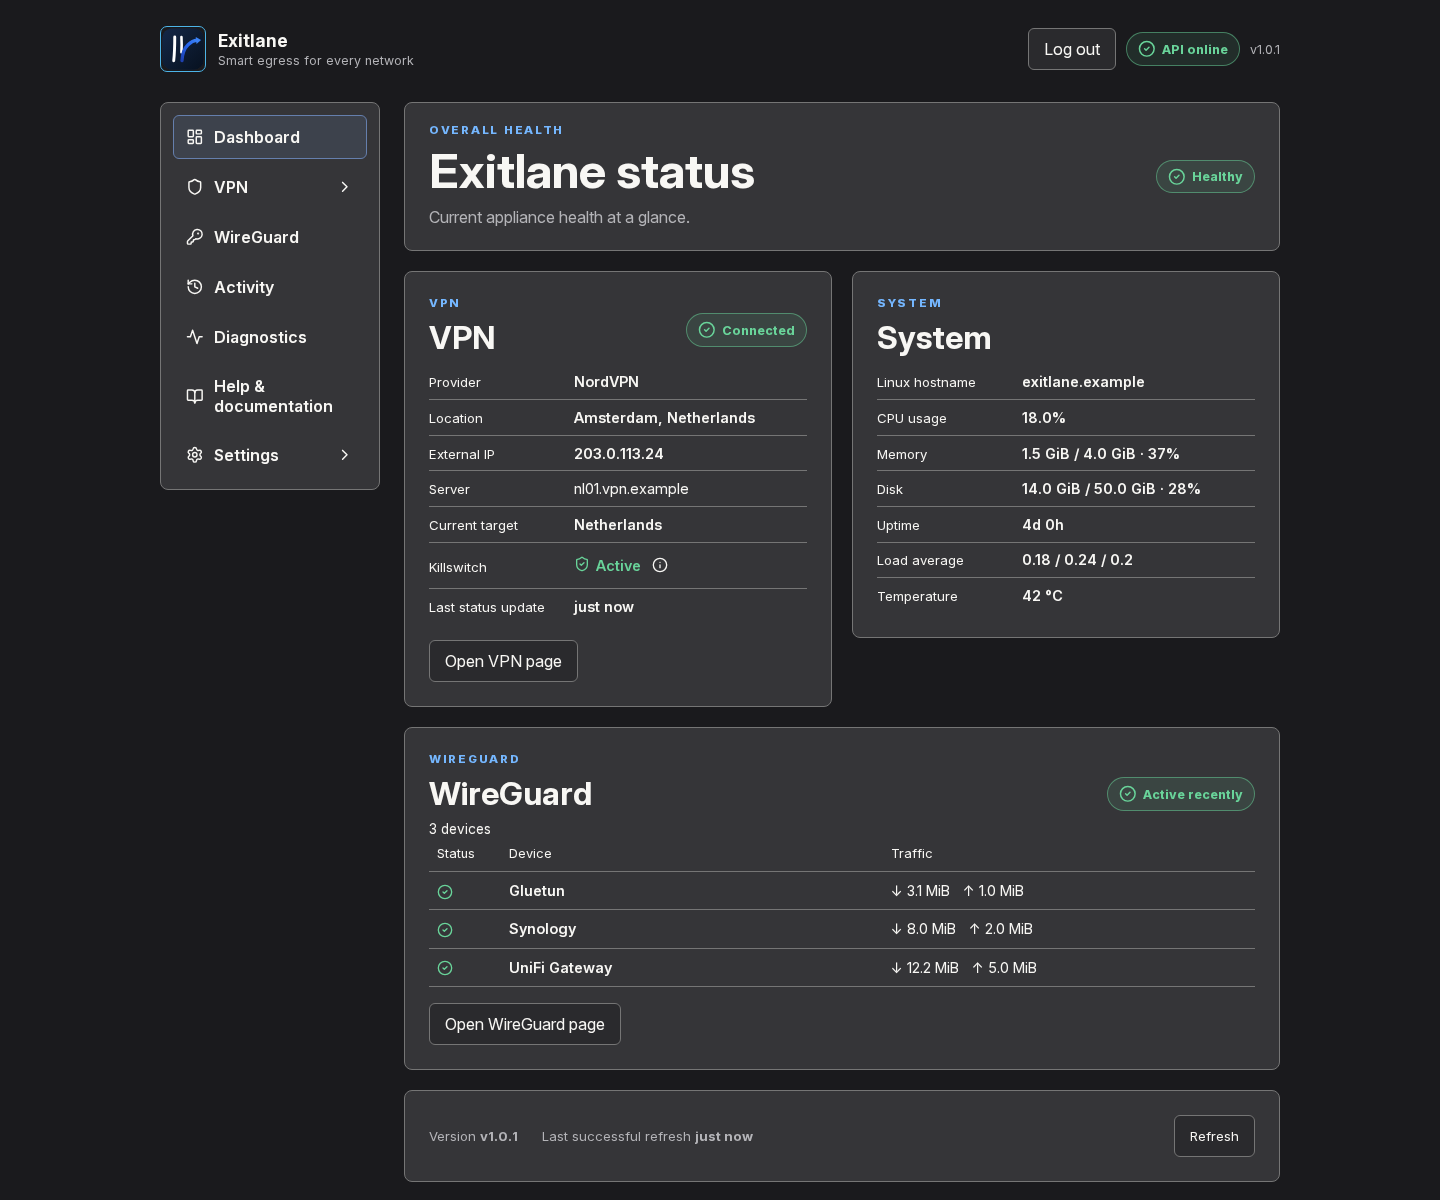
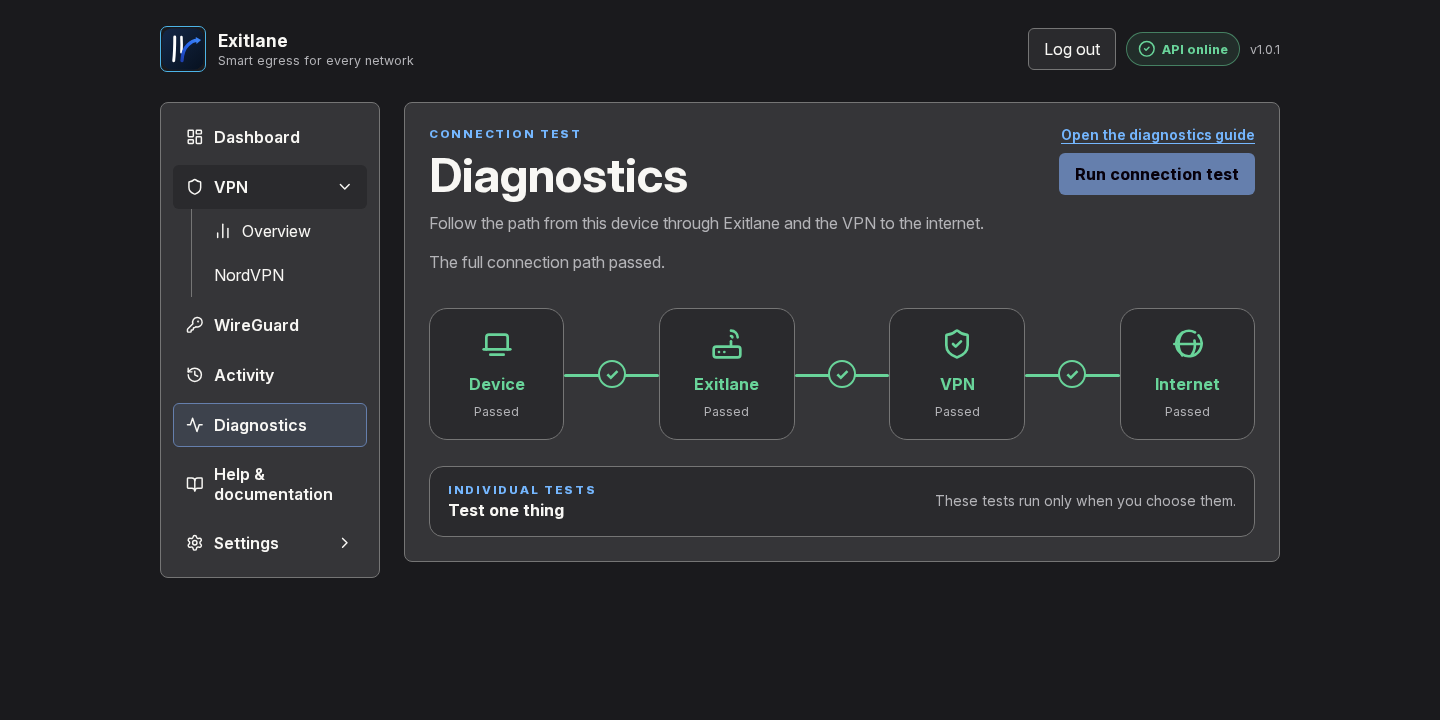
La arquitectura combina backend FastAPI con frontend single-page, almacenamiento SQLite para configuración persistente y sesiones, y soporte para múltiples proveedores (NordVPN, Mullvad). Incluye dashboard de monitorización, diagnóstico de conexión (ping, DNS, IP externa), gestión de cuentas administrativas con TOTP opcional, y API REST para integración.
El despliegue recomendado es Debian 13 en contenedor LXC Proxmox con permisos /dev/net/tun. No soporta Docker actualmente. Requiere proxy HTTPS externo (no termina TLS internamente). Incluye sistema de backups cifrados, verificación de esquemas y rollback automático tras fallos de actualización.
- Centralizar la gestión de múltiples proveedores VPN en un solo punto sin modificar configuraciones del router
- Cambiar país o servidor activo desde interfaz web con comparación de latencia medida
- Mantener killswitch activo cuando no hay túnel VPN disponible para proteger tráfico de clientes
- Integrar con routers existentes (OpenWrt, pfSense, OPNsense) mediante túnel WireGuard persistente
- Auditar y diagnosticar rutas de conexión con trazabilidad Device -> ExitLane -> VPN -> Internet
- Gestión unificada de autenticación y selección de servidores para NordVPN y Mullvad sin tocar el router
- Dashboard integrado con monitorización de salud del appliance, túnel WireGuard y recursos del sistema
- API REST disponible para integración con sistemas externos o dashboards personalizados
- Sistema de backups cifrados con verificación previa a restauración y rollback automático tras fallos
- Soporte para autenticación multifactor (TOTP) y gestión de sesiones administrativas expirables
- No soporta despliegue en Docker actualmente; requiere Debian 13 nativo o LXC con permisos /dev/net/tun
- La interfaz de gestión no debe exponerse directamente a internet; requiere proxy HTTPS externo
- Solo dos proveedores VPN incluidos (NordVPN, Mullvad); otros requieren implementación manual
- No termina TLS internamente; el proxy inverso debe gestionar terminación segura
- Soporte oficial limitado a Debian 13 amd64; otras arquitecturas o versiones no verificadas
Capturas del proyecto
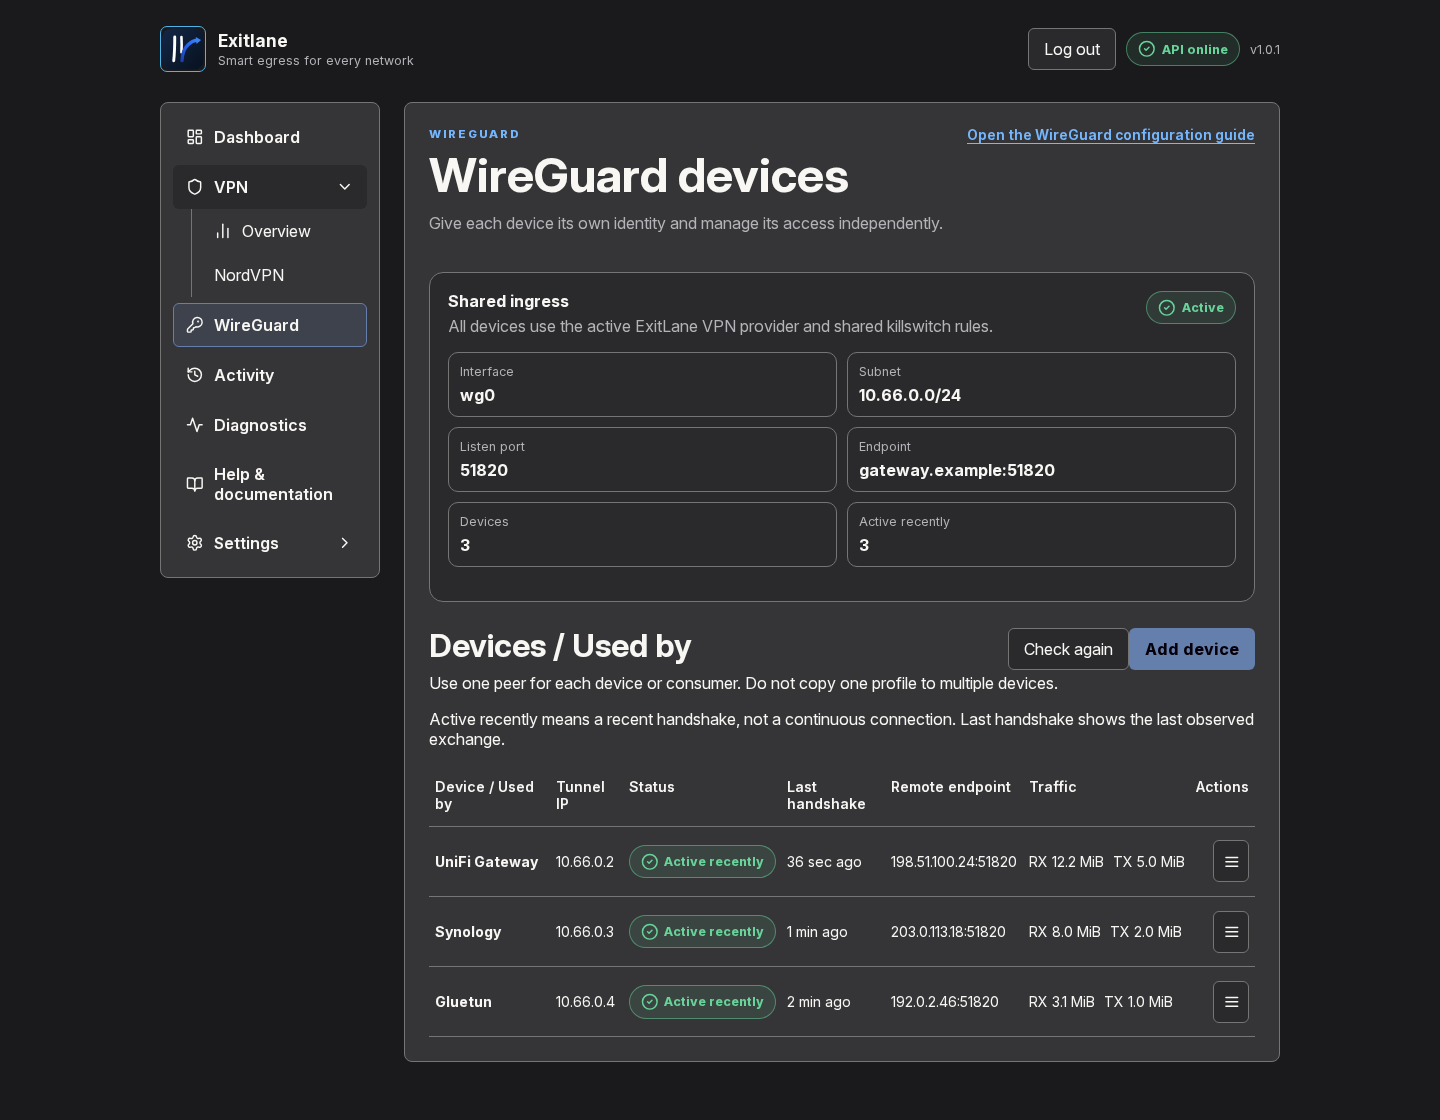
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar en Debian 13 LXC con sudo ./installer/install-debian.sh. Abrir http://<host>:8787 tras wizard inicial. Configurar proxy HTTPS externo (no termina TLS). Verificar /dev/net/tun y permisos WireGuard antes de producción. Consultar hardening-guide.md, threat-model.md y SECURITY.md antes de despliegue en entorno no controlado.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.