
drassi
Drassi es una herramienta open source que extiende GitHub Actions a entornos auto-alojados, ofreciendo runners alternativos con mayor aislamiento y seguridad mediante sandboxing (contenedores, microVMs, Incus) para CI/CD escalable.
Ficha actualizada 28 sept 2026, 10:44 · upstream 28 sept 2026, 10:40 · release sin release detectada
Qué es drassi
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
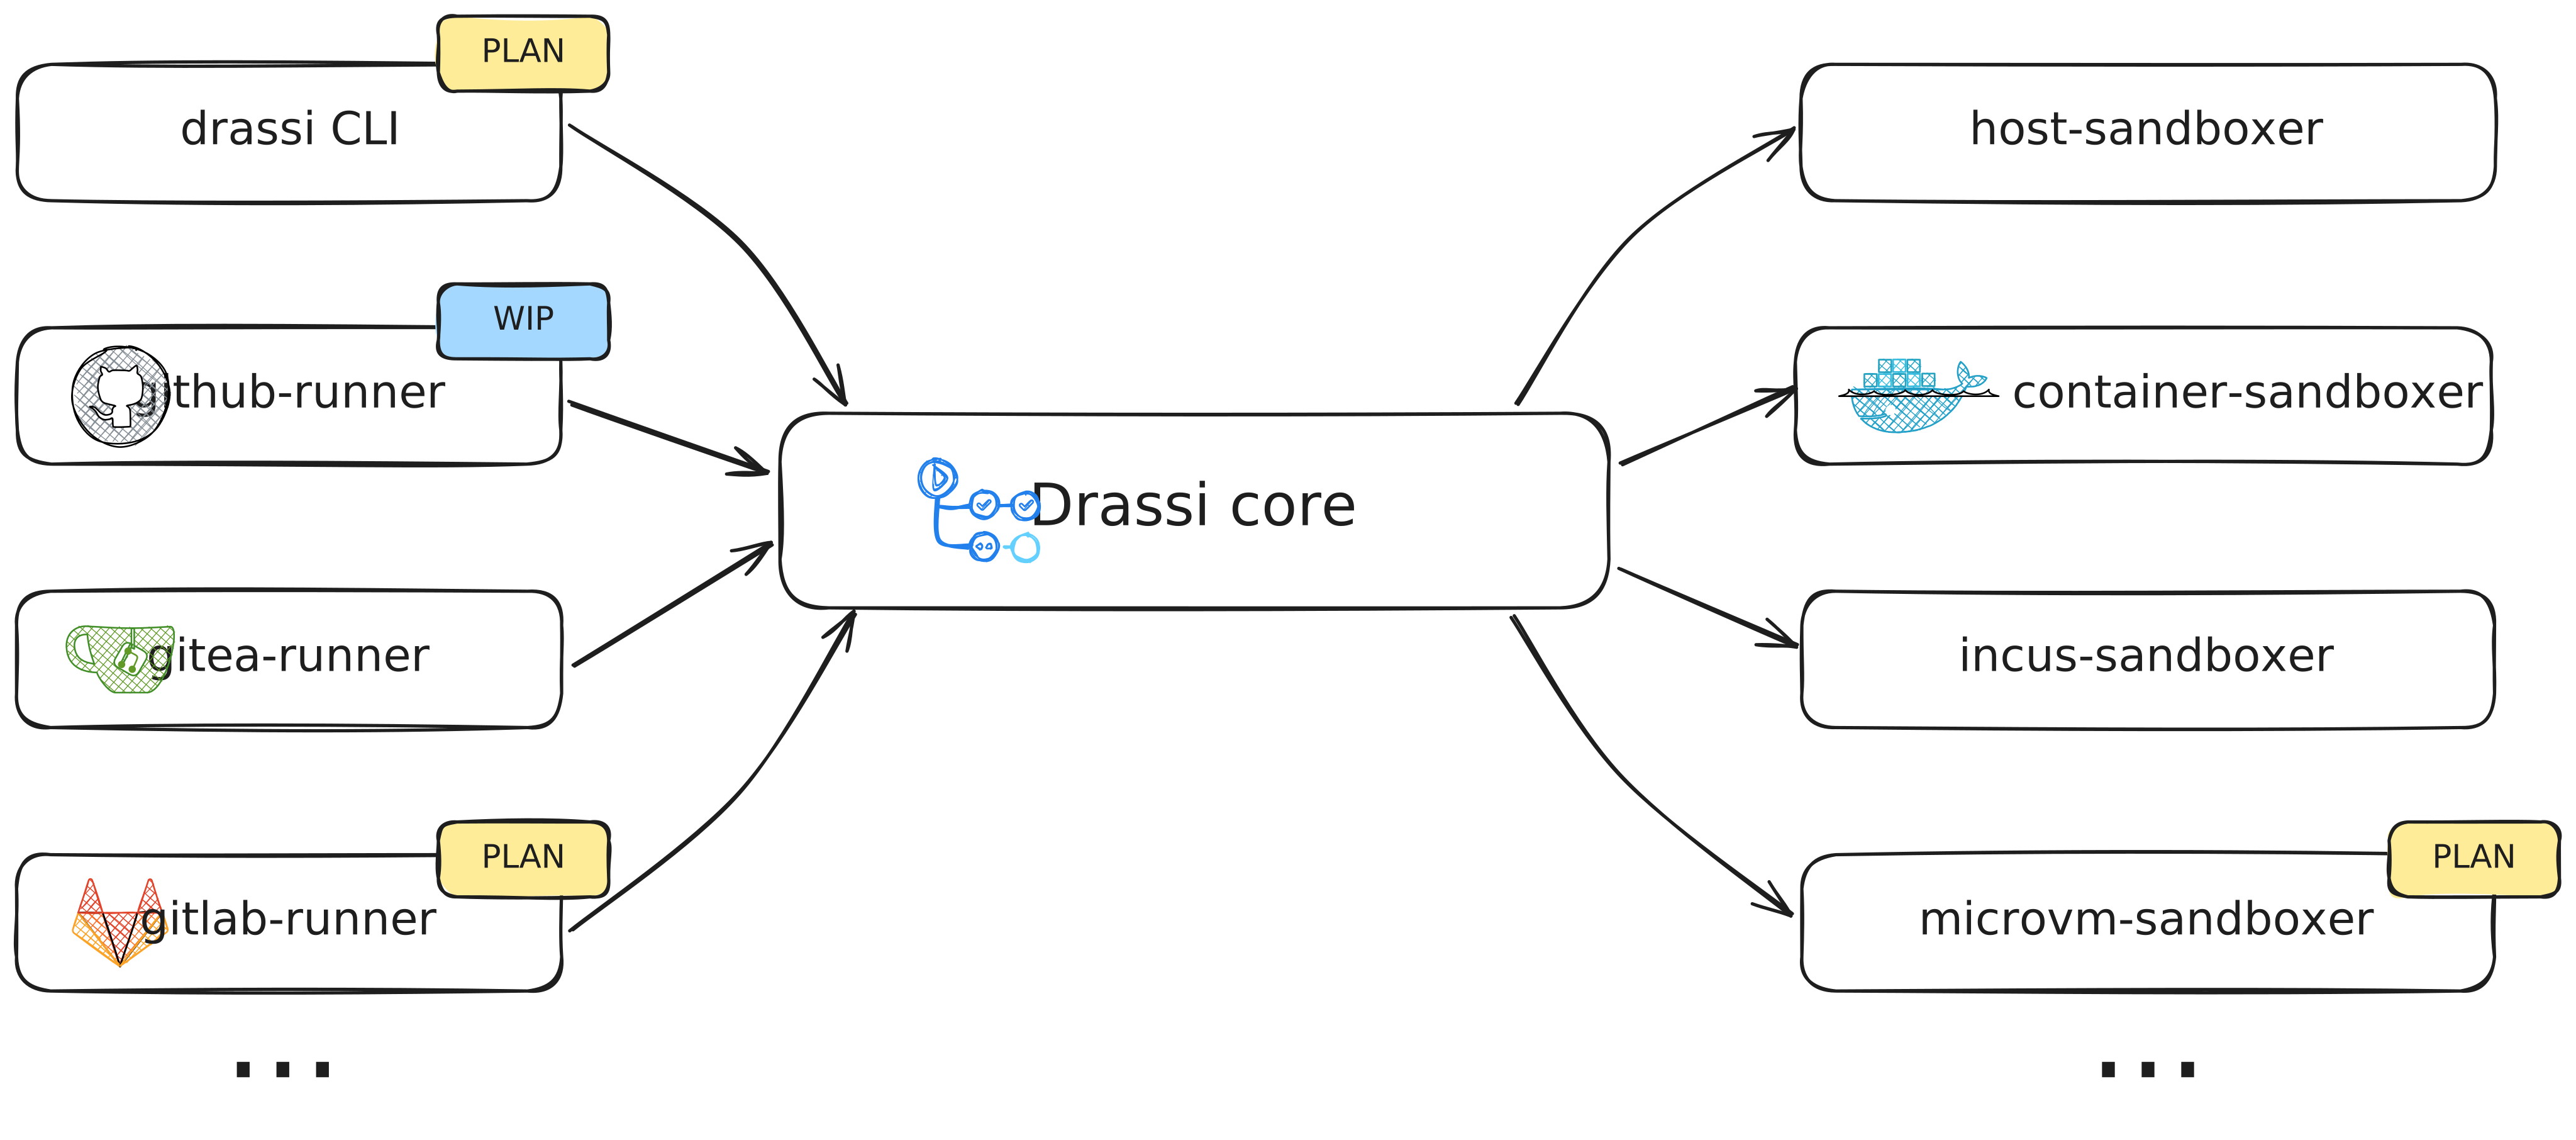
Drassi tiene como objetivo democratizar GitHub Actions, permitiendo ejecutar workflows en cualquier entorno sin depender de la infraestructura oficial. Proporciona un reemplazo drop-in para actions/runner con mejoras significativas en aislamiento y seguridad mediante entornos sandboxeados.
El proyecto ofrece múltiples sandboxes (host, contenedores Docker, microVMs e Incus) adaptándose a diferentes necesidades de producción o desarrollo local. Cada opción equilibra rendimiento, seguridad y complejidad según el caso de uso específico.
Además, drassi permite ejecutar GitHub Actions localmente sin necesidad de push cada cambio, e integra con servidores Git auto-alojados como Gitea o GitLab mediante runners específicos (gitea-runner, gitlab-runner), manteniendo la flexibilidad del ecosistema GitHub.
- Reemplazar actions/runner en runners auto-alojados para proyectos que requieren aislamiento y seguridad reforzados
- Ejecutar workflows de GitHub Actions localmente sin necesidad de commits/push constantes
- Integrar GitHub Actions con servidores Git auto-alojados como Gitea o GitLab mediante runners específicos
- Implementar autoscaling en runners auto-alojados ejecutando múltiples jobs en paralelo
- Utilizar microVMs para entornos de producción que requieren máximo aislamiento y seguridad
- Desplegar en infraestructuras sin virtualización anidada usando Incus como alternativa a microVMs
- Ofrece múltiples sandboxes (Docker, microVMs, Incus) para equilibrar seguridad, rendimiento y complejidad según el caso de uso
- Permite ejecutar jobs en paralelo mediante aislamiento, mejorando la eficiencia de recursos y tiempos de ejecución
- Drop-in replacement para actions/runner con soporte nativo para entornos sandboxeados
- Integración directa con Gitea y GitLab mediante runners específicos sin perder funcionalidad del ecosistema GitHub
- Ejecución local de workflows sin necesidad de push, ideal para desarrollo iterativo
- Soporte para Incus en entornos donde la virtualización anidada no es posible (ej. AWS EC2)
- El host sandboxer carece de aislamiento y seguridad, no apto para producción
- Los contenedores Docker requieren montar el socket del host, introduciendo riesgos de seguridad si no se configura correctamente
- Los microVMs tienen mayor complejidad de configuración y tiempos de inicio más lentos que los contenedores
- Incus es una alternativa solo para entornos sin soporte de virtualización anidada, con rendimiento ligeramente inferior a microVMs
- No hay Dockerfile ni Compose incluidos en el análisis técnico proporcionado
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Para producción, use microVM sandboxer (aislamiento y seguridad máximos). Si la virtualización anidada no funciona, configure Incus. Evite host o container sandboxers en producción por riesgos de seguridad. Asegure el socket Docker si usa contenedores. Para desarrollo local, host sandboxer es suficiente para pruebas rápidas.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.