
dockgraph
Visualizador interactivo en tiempo real de infraestructura Docker. Muestra contenedores, redes y volúmenes como gráfico dinámico que se actualiza automáticamente con cambios en la infraestructura.
Ficha actualizada 24 sept 2026, 19:44 · upstream 24 sept 2026, 19:11 · release v0.3.4
Qué es dockgraph
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
DockGraph es una herramienta de visualización de infraestructura Docker auto-alojada que proporciona una representación gráfica interactiva de contenedores, redes y volúmenes. El sistema utiliza un backend en Go que consulta la API del daemon Docker y observa el stream de eventos para detectar cambios en tiempo real.
La interfaz frontend está construida con React 19 y TypeScript, utilizando React Flow para el renderizado del gráfico y ELK.js para el algoritmo de layout. Incluye vista de tabla alternativa, dashboard de monitoreo con 13 tarjetas, flujo unificado de logs globales y paneles detallados para inspección de recursos.
El proyecto es consciente de los archivos Compose, mostrando servicios definidos incluso antes de que inicien. Soporta autenticación opcional con Argon2id hashing y JWT sessions, protección contra exposición de secretos en el frontend, y despliegue como único binario sin dependencias externas.
- Visualizar la topología completa de infraestructura Docker para entender relaciones entre contenedores, redes y volúmenes
- Monitorear recursos en tiempo real con dashboard que muestra consumo de CPU, memoria y disco por servicio
- Debugging distribuido mediante logs globales unificados que permiten rastrear eventos a través de múltiples servicios
- Documentación viva de la infraestructura que se mantiene actualizada automáticamente sin intervención manual
- Actualización en tiempo real vía WebSocket con polling configurable (DG_POLL_INTERVAL por defecto 30s)
- Soporte nativo para archivos Docker Compose mostrando servicios no iniciados con sus configuraciones
- Despliegue simplificado como único binario distroless/static sin dependencias externas del frontend
- Protección de secretos mediante masking automático de variables que contienen credenciales (PASSWORD, SECRET, KEY, TOKEN)
- Autenticación opcional con Argon2id hashing y sesiones JWT válidas 7 días
- Acceso read-only a la API Docker: no puede iniciar, detener o modificar contenedores
- Requiere acceso al socket del daemon Docker (/var/run/docker.sock) para funcionar
- Licencia BSL-1.1 con restricciones de uso comercial como servicio hosted hasta 4 años después del lanzamiento
- No incluye soporte nativo para Kubernetes, solo infraestructura Docker Engine
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
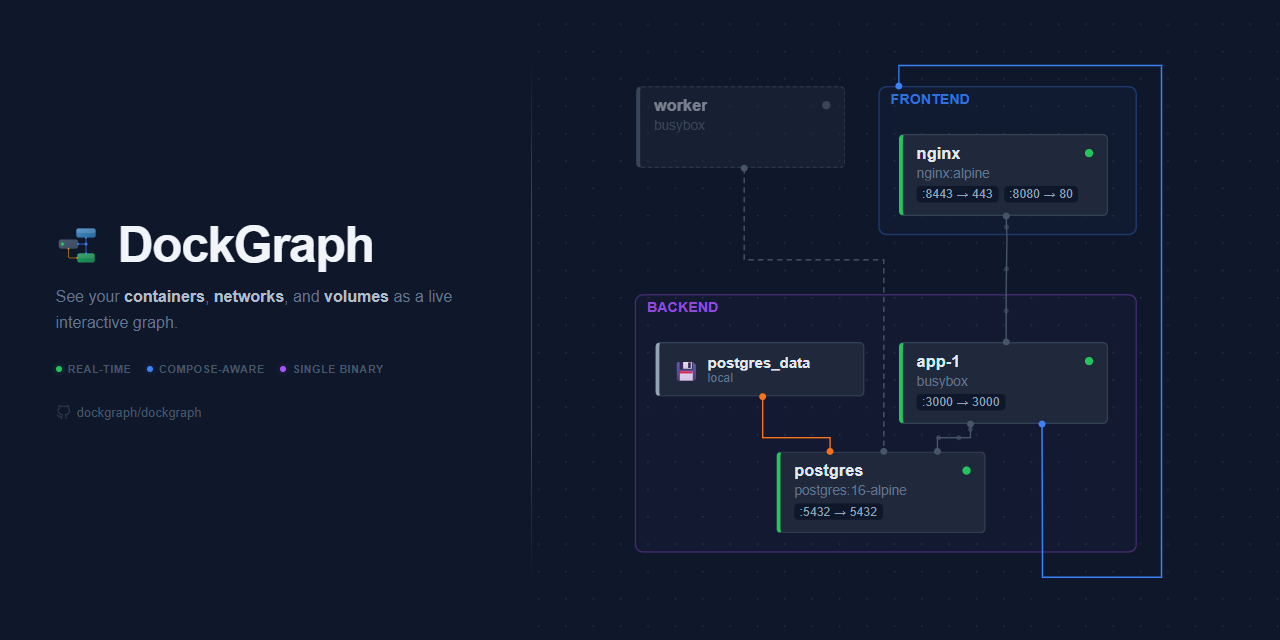

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Desplegar en puerto 7800 con volumen mount read-only al socket Docker. Configurar DG_PASSWORD para autenticación en entornos de producción. Usar reverse proxy (nginx/Caddy/Traefik) para TLS termination. Bind a 127.0.0.1 si se expone en red compartida. Imagen production es distroless/static.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.