
docker-commander
Panel de control Docker auto-alojado, binario único Go con UI React embebida. Monitorización en tiempo real, gestión multi-nodo, ciclo de vida de contenedores, alertas y soporte para herramientas AI vía MCP. Sin base de datos externa ni dependencias de runtime.
Ficha actualizada 25 sept 2026, 16:32 · upstream 25 sept 2026, 16:09 · release v1.6.5
Qué es docker-commander
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
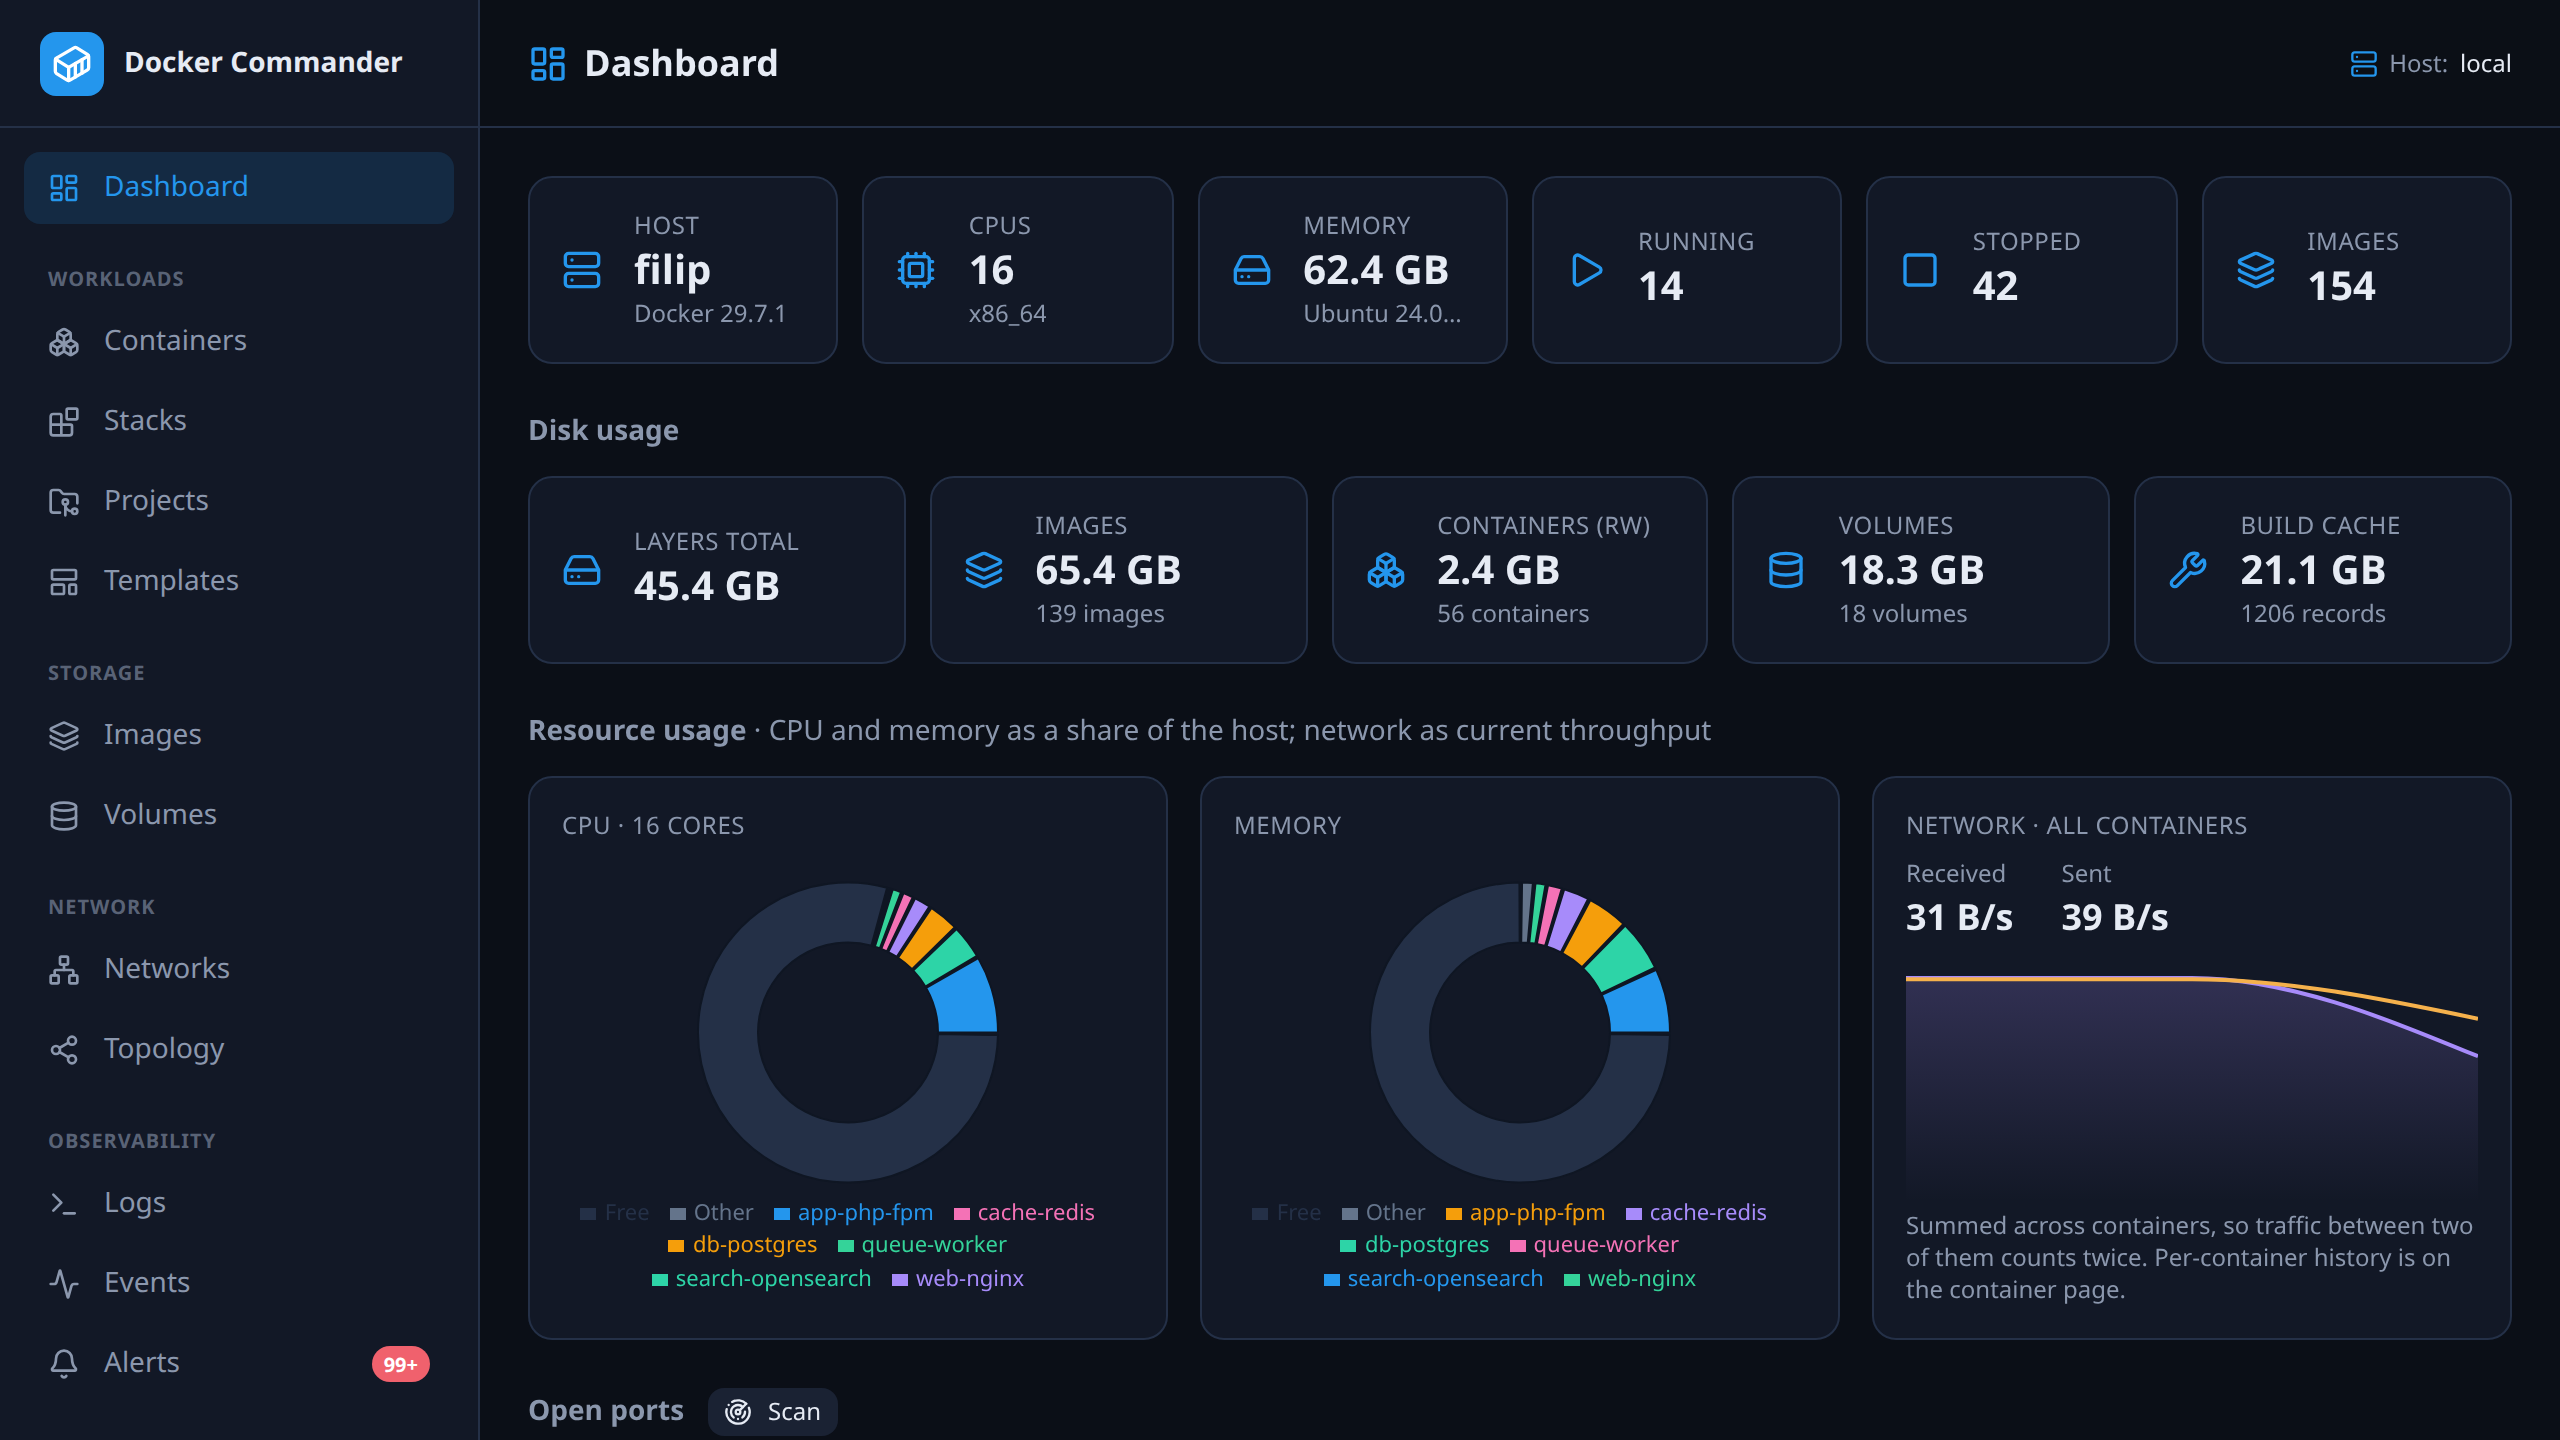
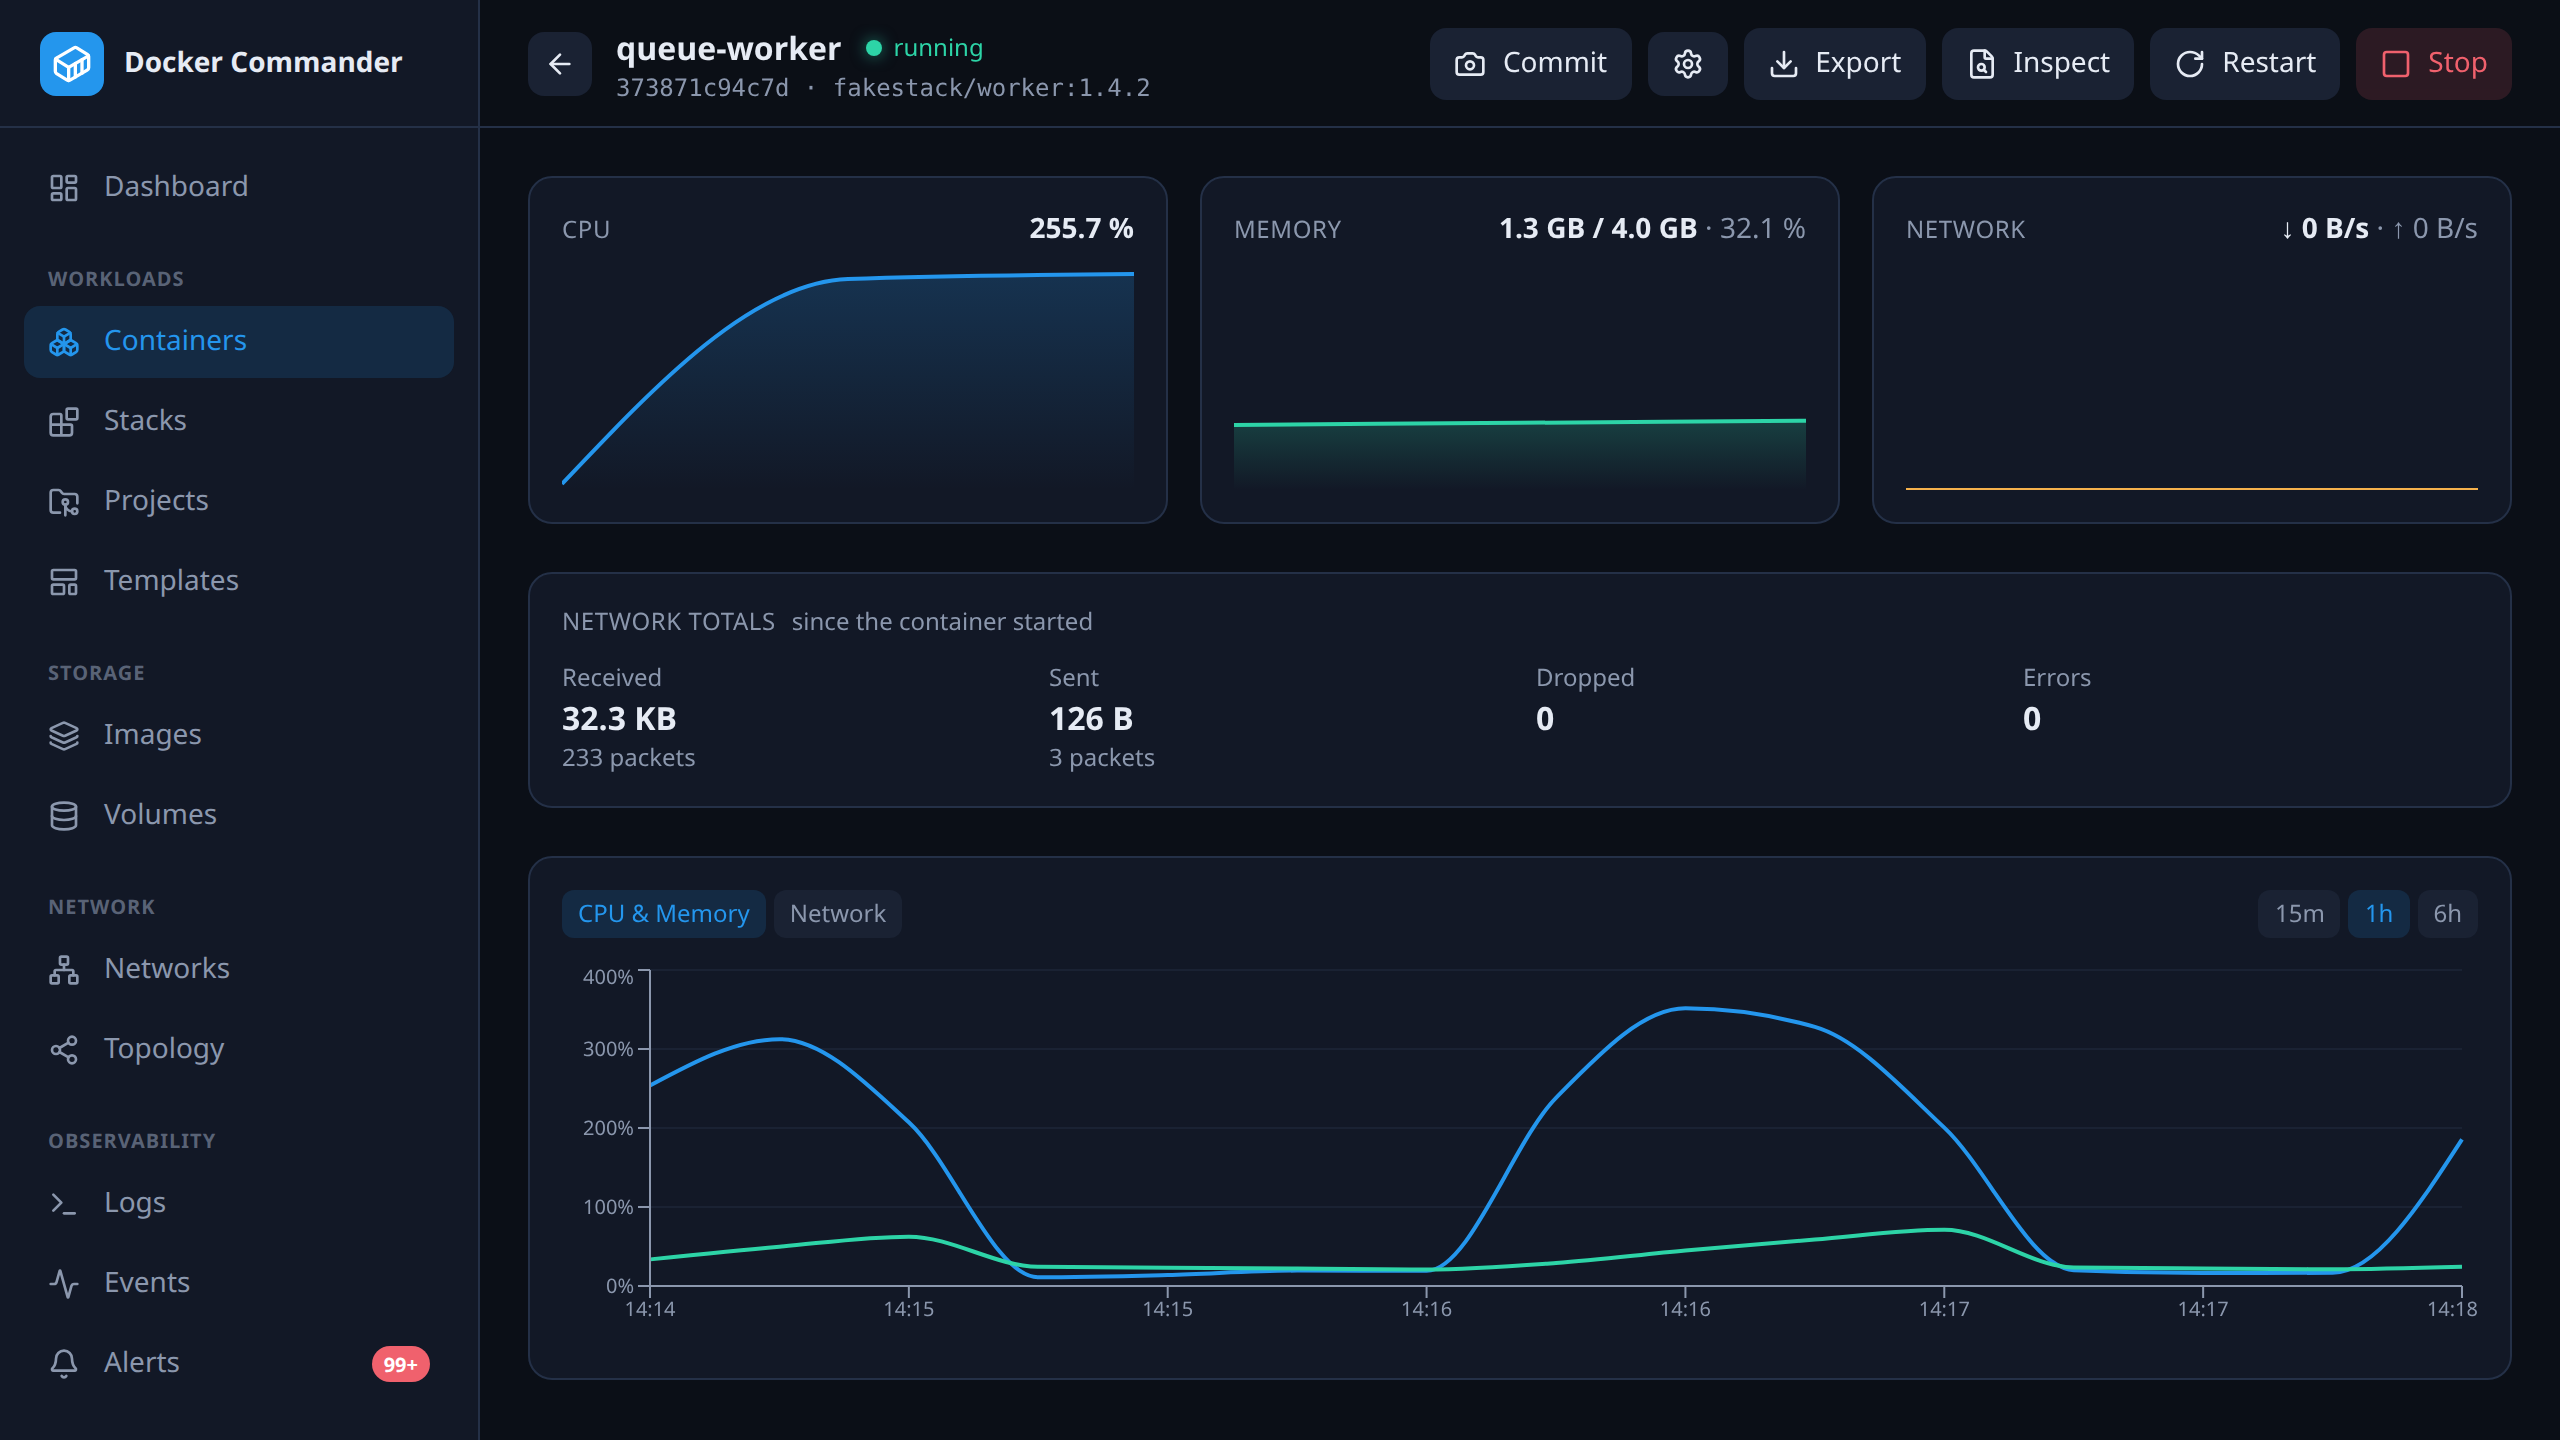
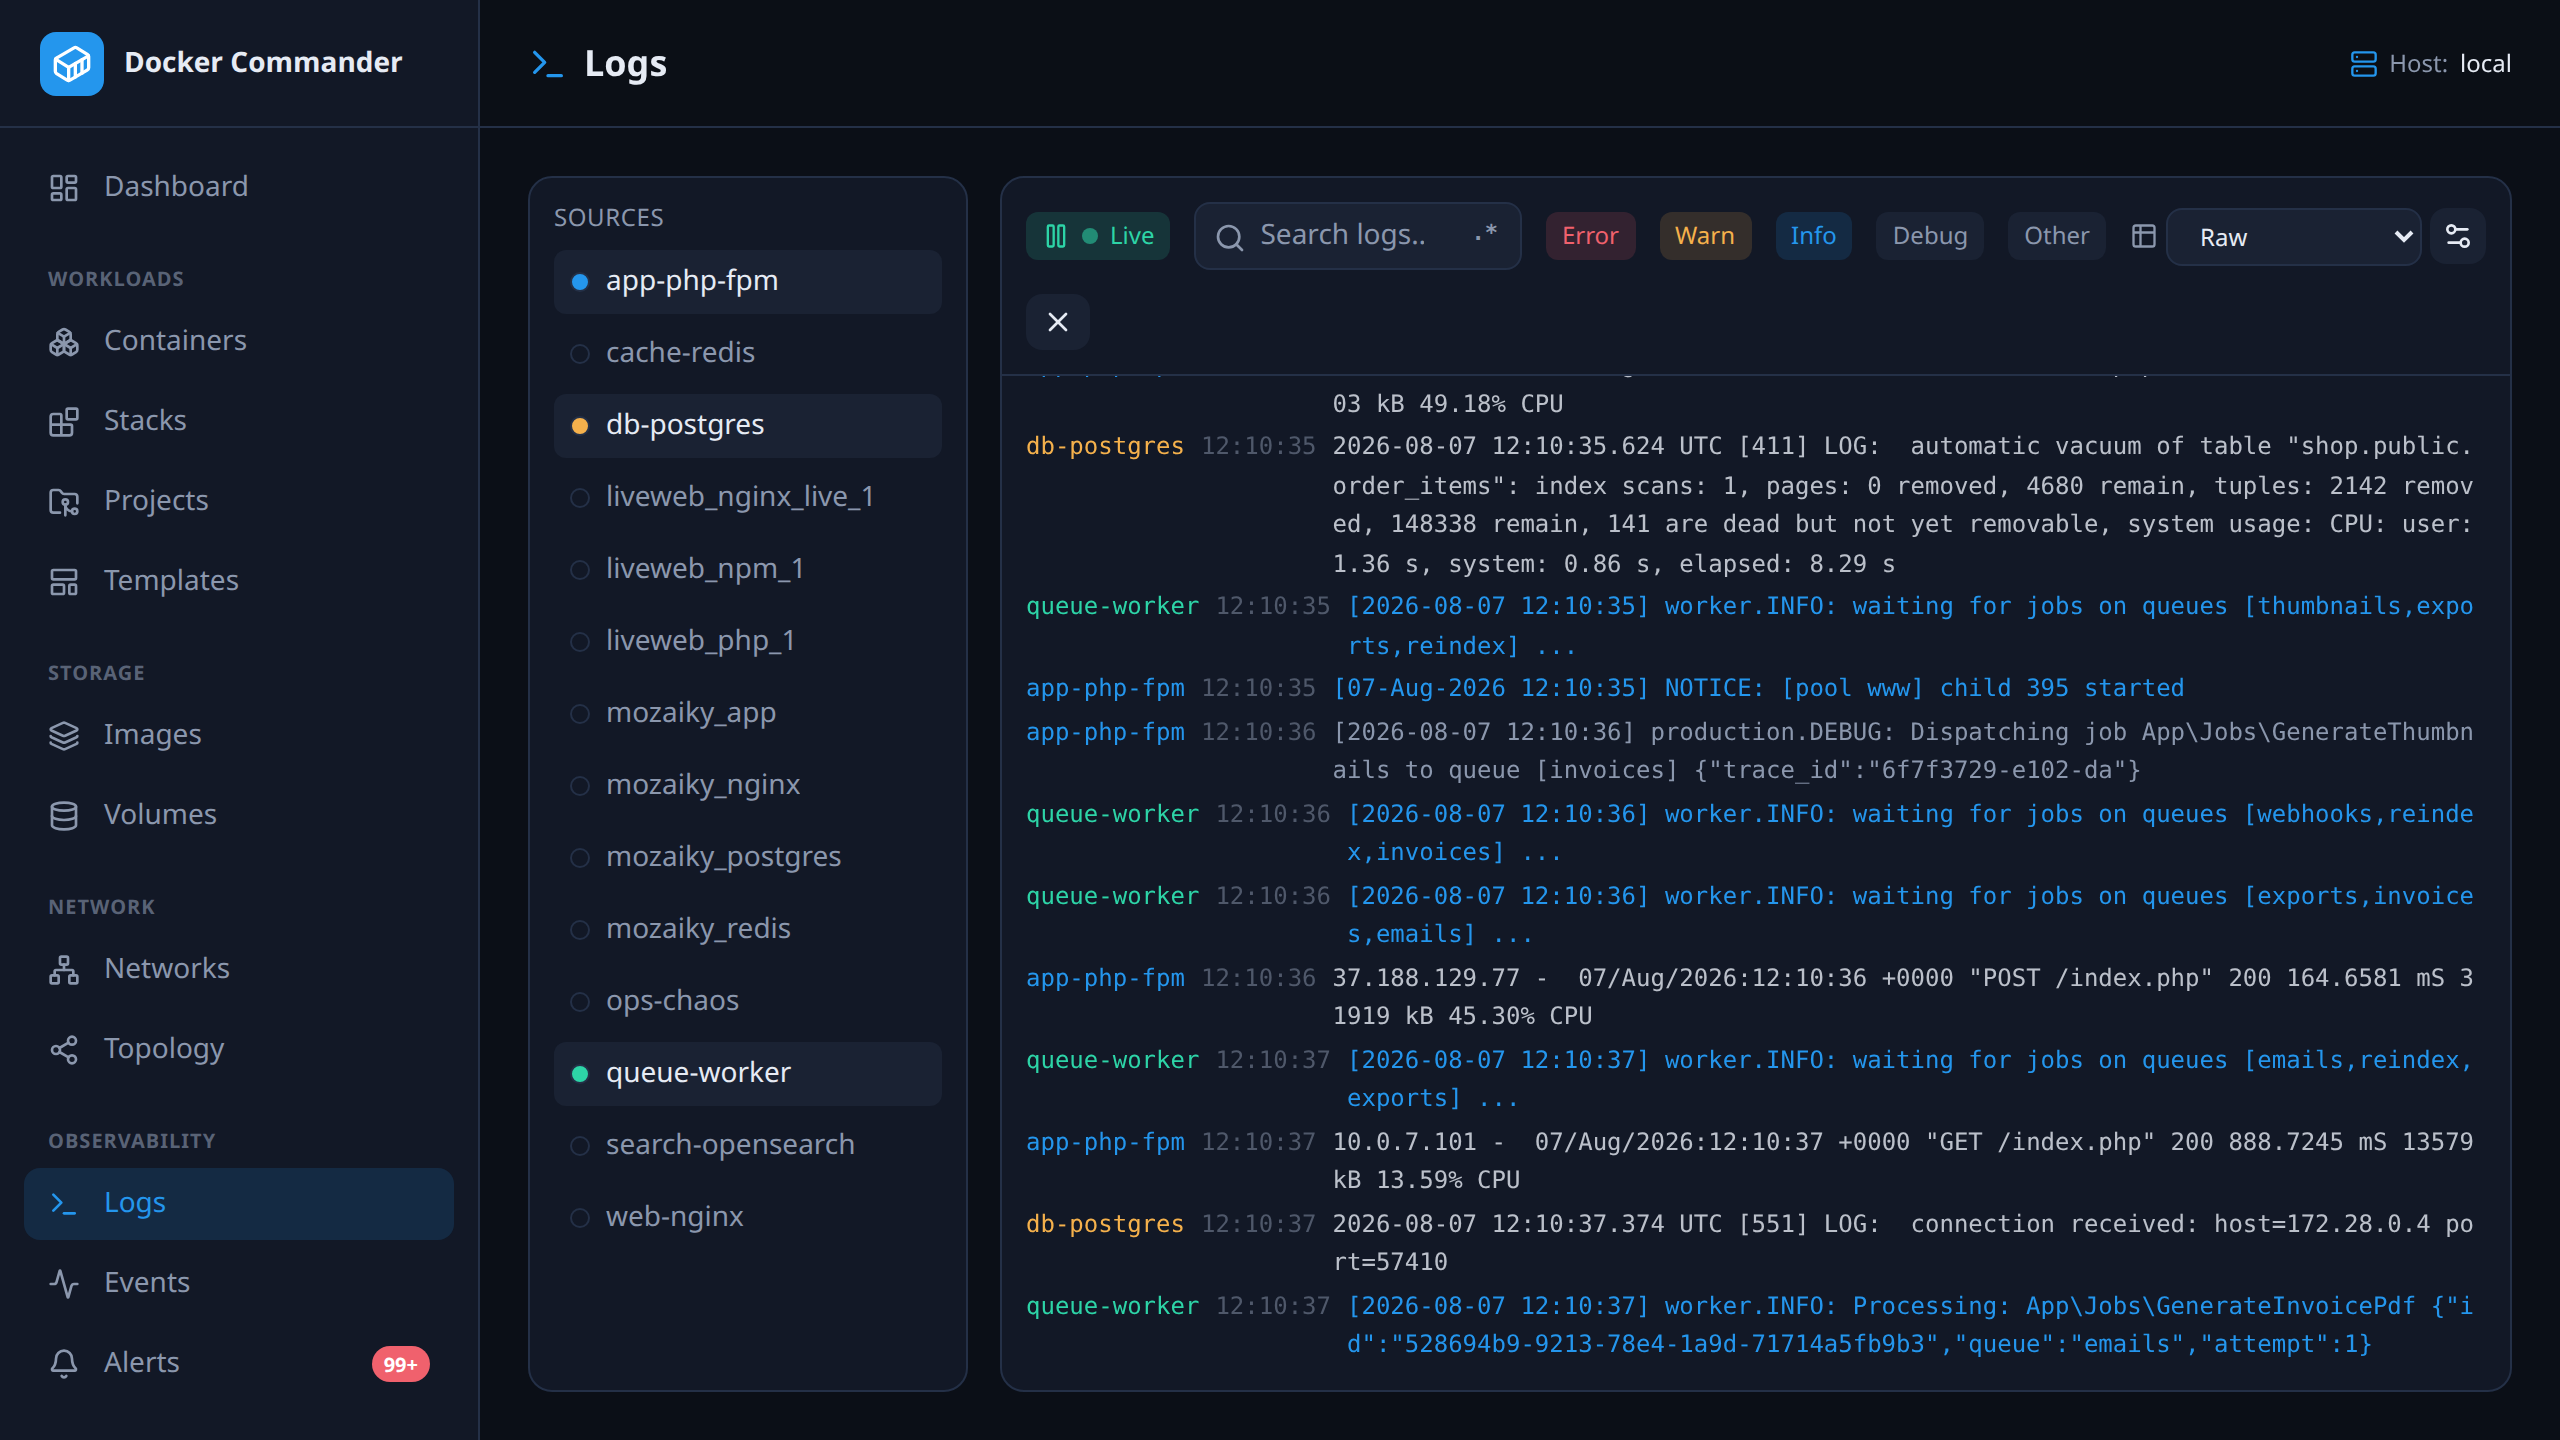
Docker Commander es una plataforma auto-alojada para monitorizar y controlar Docker mediante un único binario Go que incluye la interfaz web React embebida. Permite supervisar contenedores en tiempo real, gestionar imágenes, volúmenes y redes, y administrar alertas con reglas personalizables sobre recursos o logs. La arquitectura separa el backend Go del frontend React, comunicándose vía WebSocket para estadísticas en vivo y REST para control.
Soporta gestión de múltiples hosts locales o remotos mediante SSH/TLS, con verificación de claves y panel unificado. Incluye capacidades avanzadas como escaneo de vulnerabilidades con Trivy, edición de archivos dentro de contenedores, gestión de proyectos Compose v2 y una integración opcional con Model Context Protocol (MCP) para que herramientas de IA operen sobre el entorno Docker de forma segura bajo RBAC.
La seguridad es robusta con autenticación Argon2id, TOTP 2FA, soporte WebAuthn, LDAP opcional y cifrado AES-256-GCM para secretos. El sistema ofrece roles granulares, auditoría de acciones y actualizaciones automáticas seguras. Funciona en Linux, macOS y Windows sin necesidad de CGO ni dependencias externas complejas, ideal para despliegues empresariales o personales con alta disponibilidad.
- Monitorización centralizada de flotas Docker multi-nodo con métricas en tiempo real
- Gestión unificada del ciclo de vida de contenedores (crear, destruir, reiniciar) desde una única interfaz
- Auditoría y alertas proactivas basadas en umbrales de recursos o patrones de logs
- Integración con flujos de trabajo de IA mediante el protocolo MCP para diagnóstico remoto
- Escaneo de vulnerabilidades de imágenes Docker directamente desde la plataforma sin herramientas externas
- Gestión de proyectos Compose v2 con validación en tiempo real y despliegue directo
- Binario único Go embebido con UI React, sin base de datos externa ni dependencias de runtime
- Soporte nativo para múltiples hosts (local, TCP+TLS, SSH) con gestión centralizada
- Integración segura con herramientas de IA vía Model Context Protocol (MCP)
- Escaneo de vulnerabilidades integrado mediante Trivy con tabla de CVE y severidad
- Autenticación robusta: Argon2id, TOTP 2FA, WebAuthn y soporte LDAP opcional
- UI React con gráficos Recharts para métricas históricas y logs estructurados en vivo
- Requiere Docker Engine API versión 1.43 o superior (Docker Engine 24+)
- El plugin docker compose v2 es necesario; no soporta el legacy docker-compose v1
- Almacenamiento de métricas históricas requiere Redis o memoria RAM, sin persistencia SQL por defecto en datos de métricas
- La integración MCP está desactivada por defecto y requiere configuración adicional de tokens OAuth o Bearer
- Sin soporte para ejecución remota directa (exec) ni exportación de imágenes desde el servidor centralizado
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue mediante binario Go compilado, systemd unit o Docker Compose del propio proyecto. Habilitar HTTPS nativo con --make-certs o proxy inverso. Configurar Redis si se requieren métricas históricas persistentes. Verificar claves SSH para hosts remotos antes de habilitar acceso TCP/SSH. Asegurar autenticación fuerte (2FA) y limitar tokens MCP a 30 días por defecto.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.