
agentbox
Entorno autohospedado para Claude Code y Codex CLI con terminal persistente, gestión de archivos, Git y auditoría de uso. Utiliza Go, SQLite y contenedores Docker para aislar workspaces.
Ficha actualizada 28 sept 2026, 7:45 · upstream 28 sept 2026, 6:03 · release v0.1.5
Qué es agentbox
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
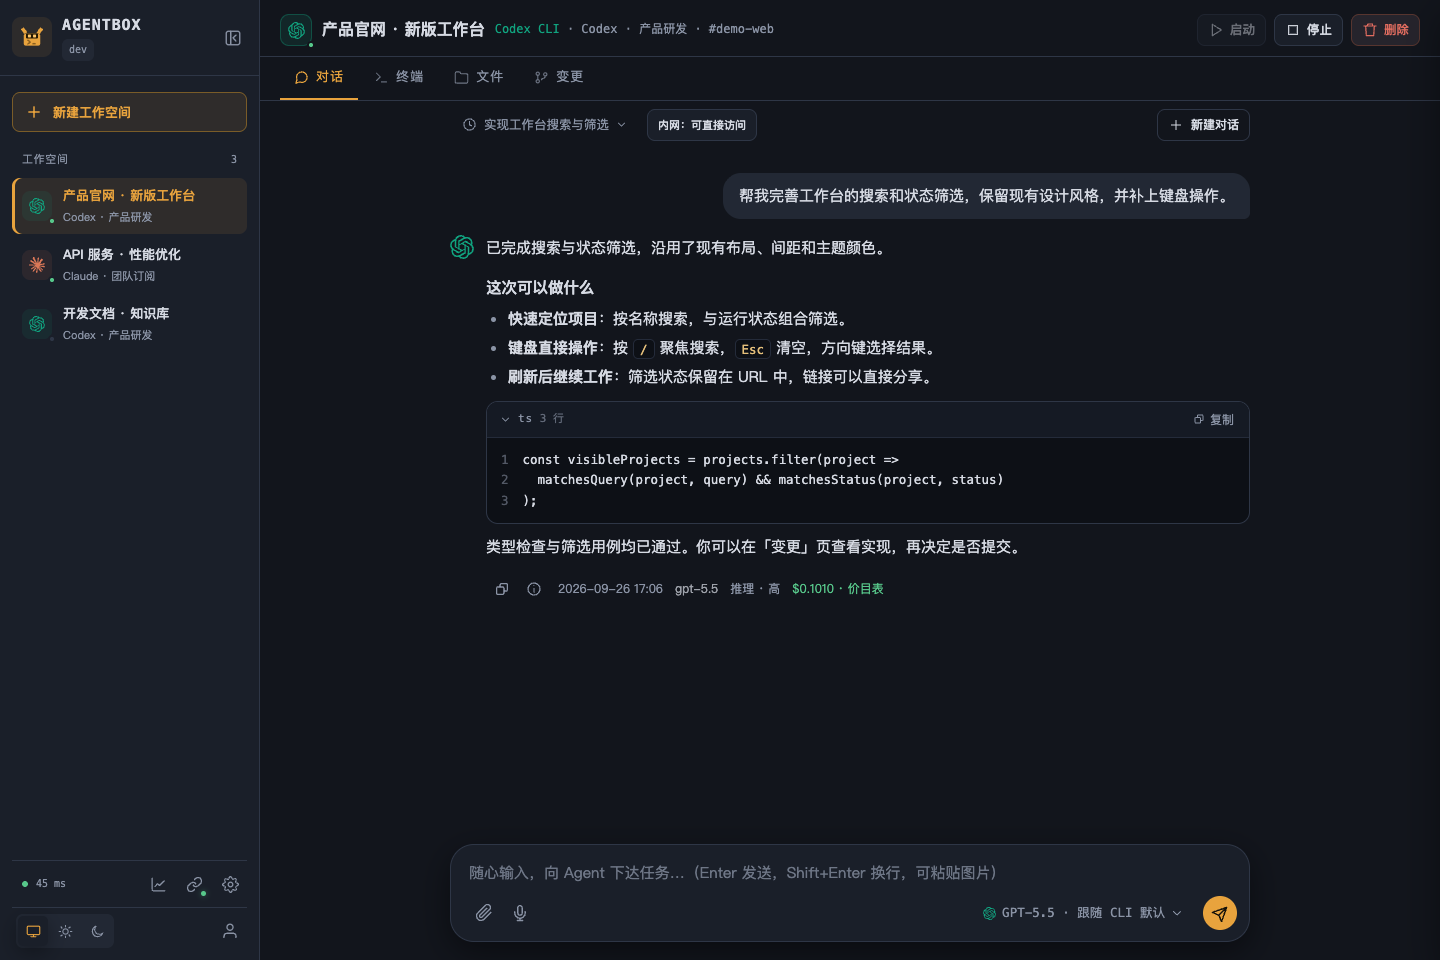
agentbox es una plataforma de escritorio web autohospedada diseñada para ejecutar agentes de IA como Claude Code y Codex CLI en un servidor propio. Su arquitectura combina un binario Go único con frontend embebido y persistencia en SQLite, eliminando la necesidad de instalar entornos complejos en el cliente.
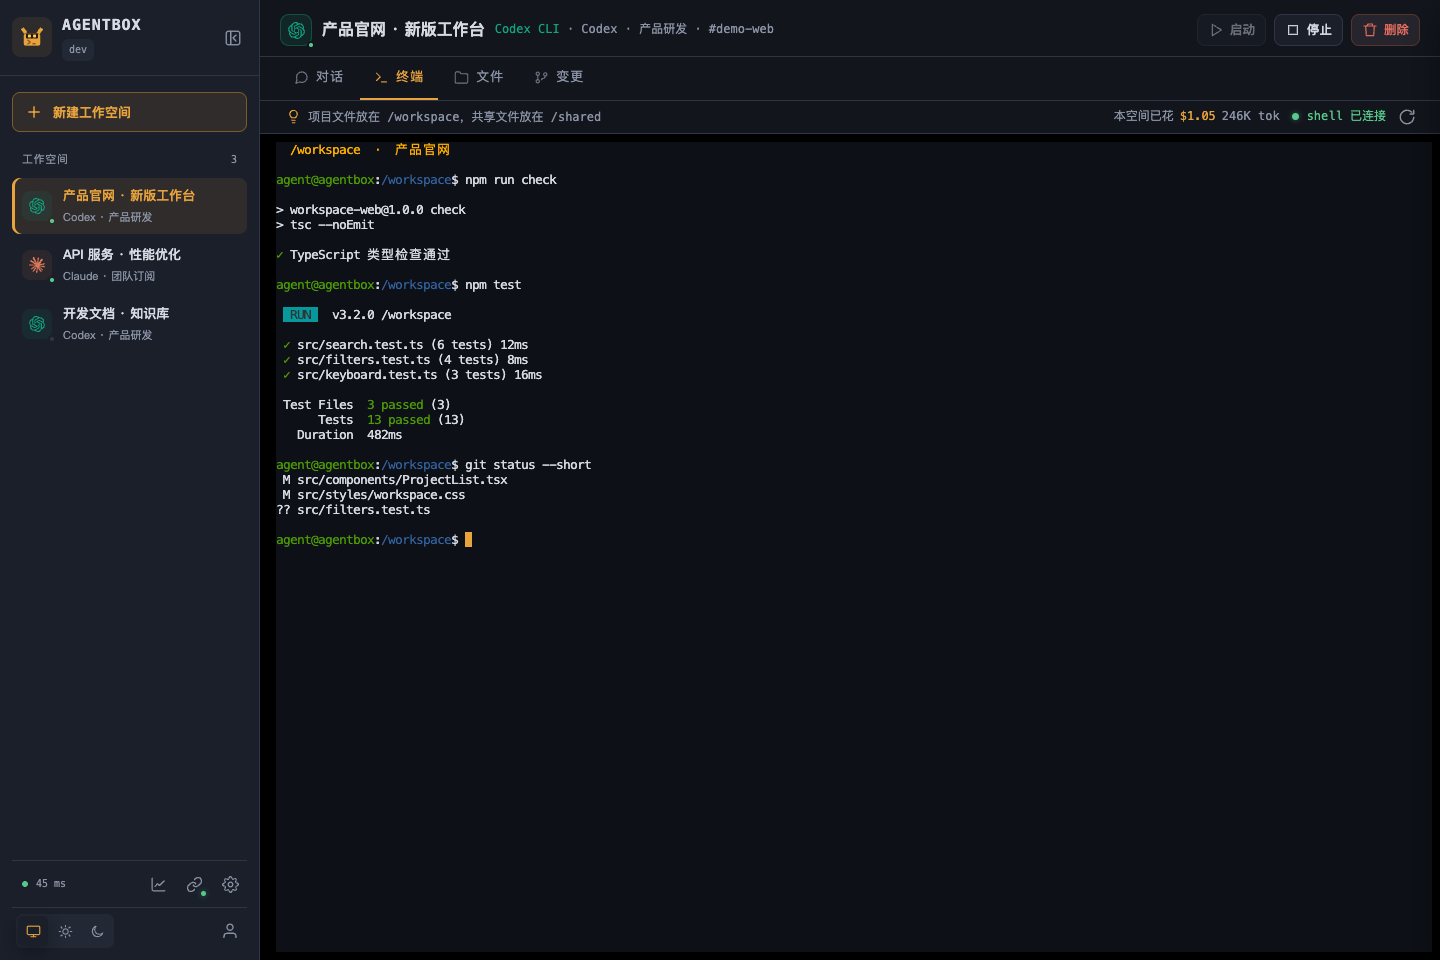
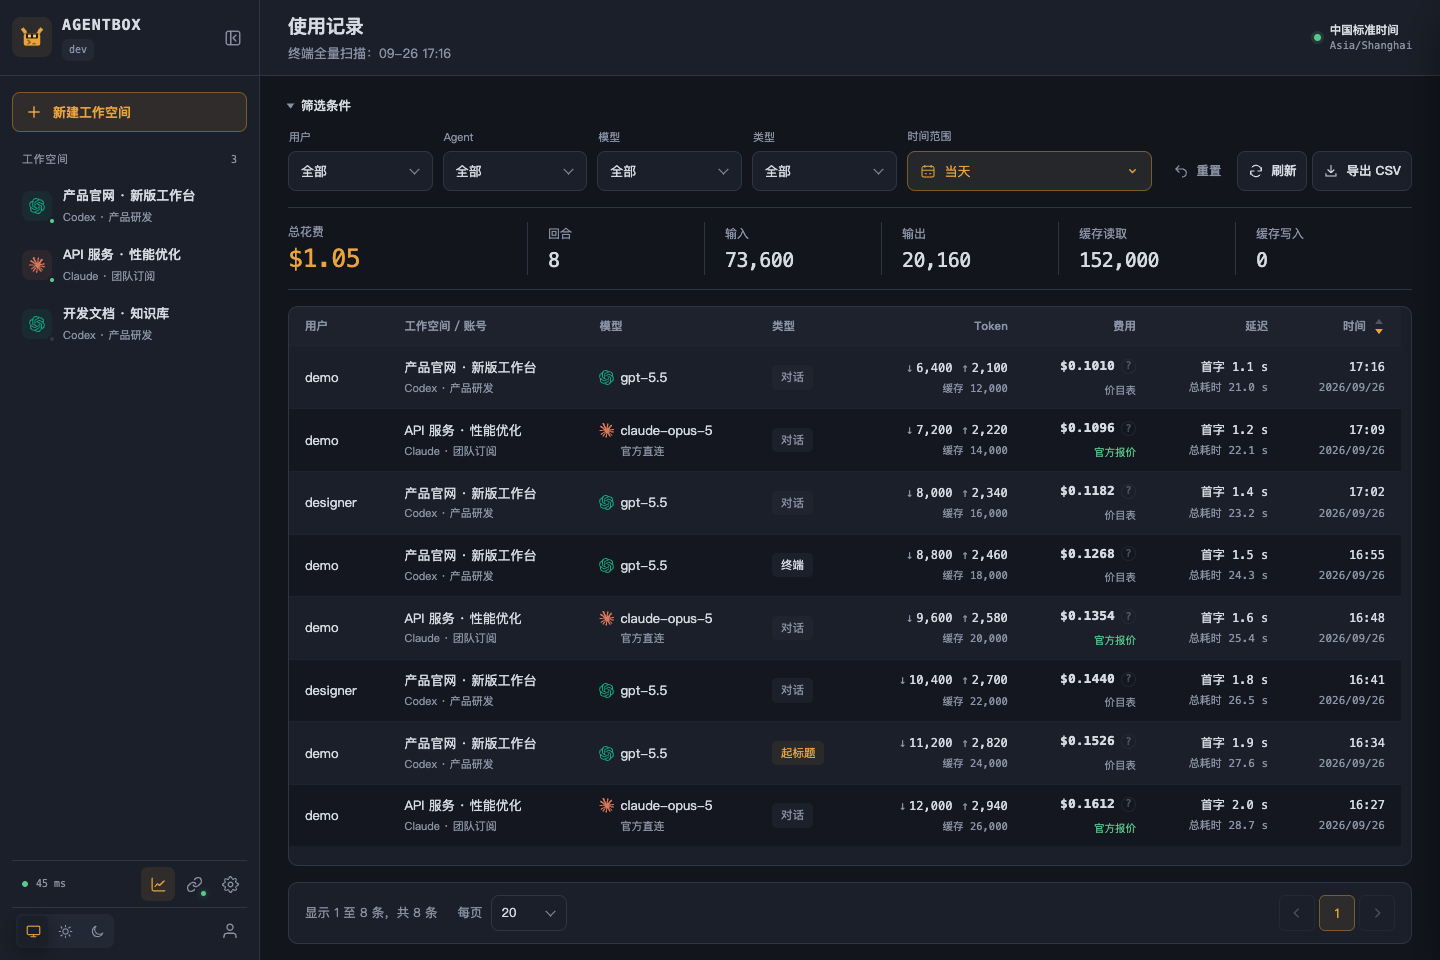
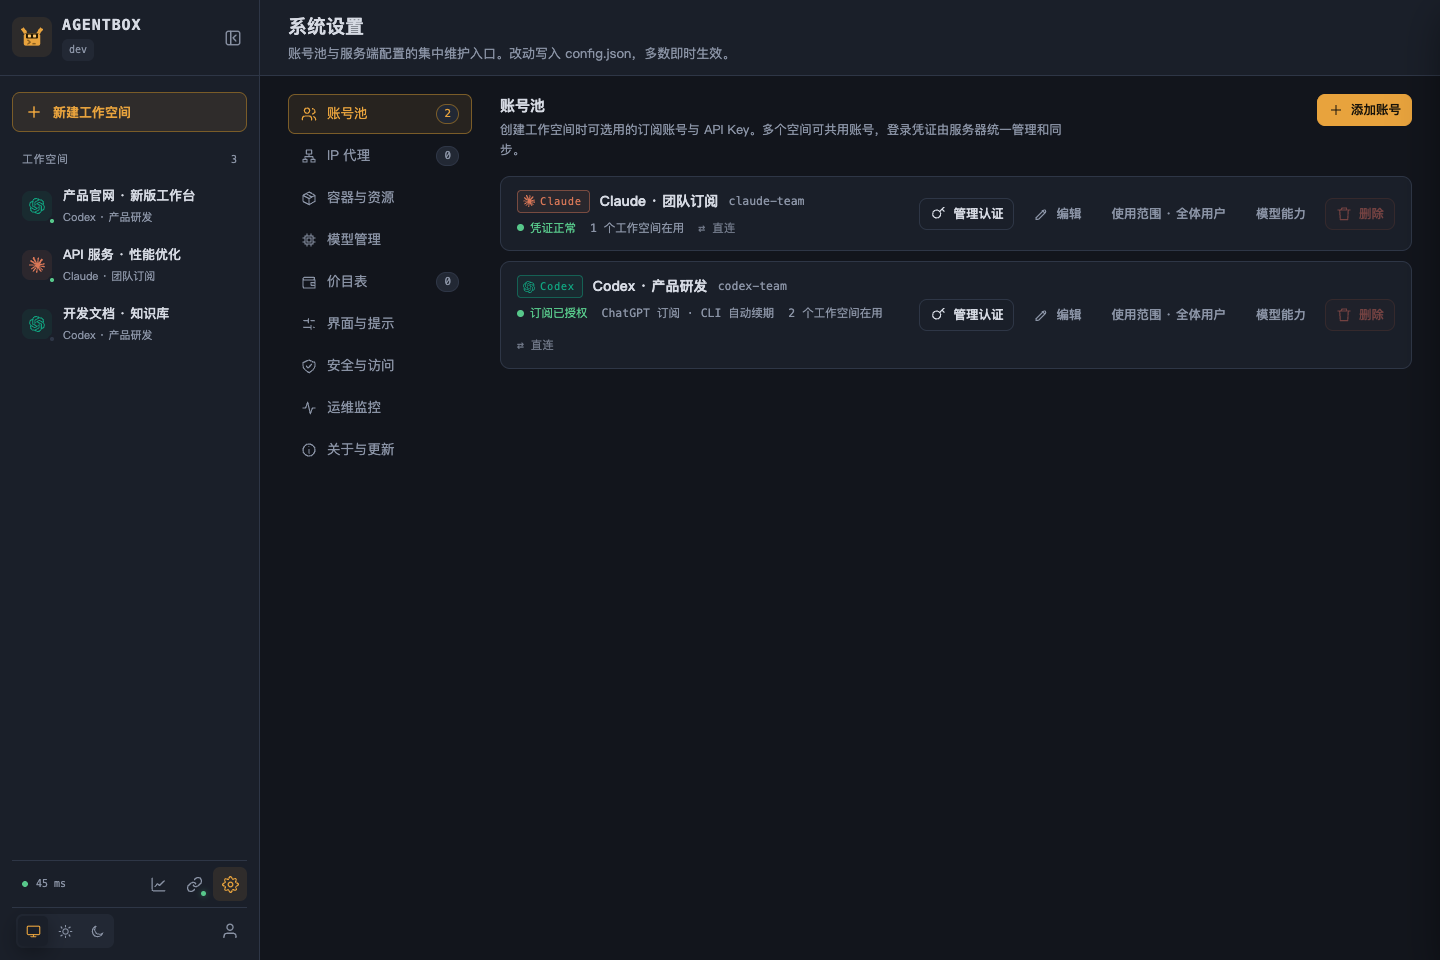
El sistema gestiona workspaces aislados mediante Docker, permitiendo mantener sesiones de terminal (tmux), archivos de proyecto y configuraciones persistentes entre interrupciones. Incluye gestión centralizada de cuentas de API, proxies para modelos y un panel de auditoría detallado que registra tokens consumidos, latencia y costos por modelo.
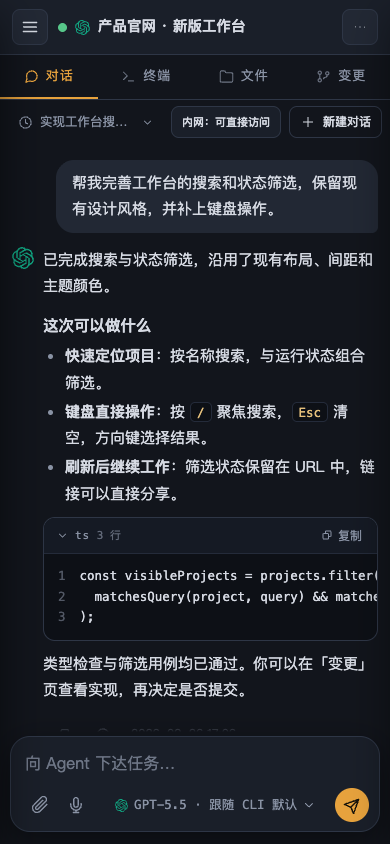
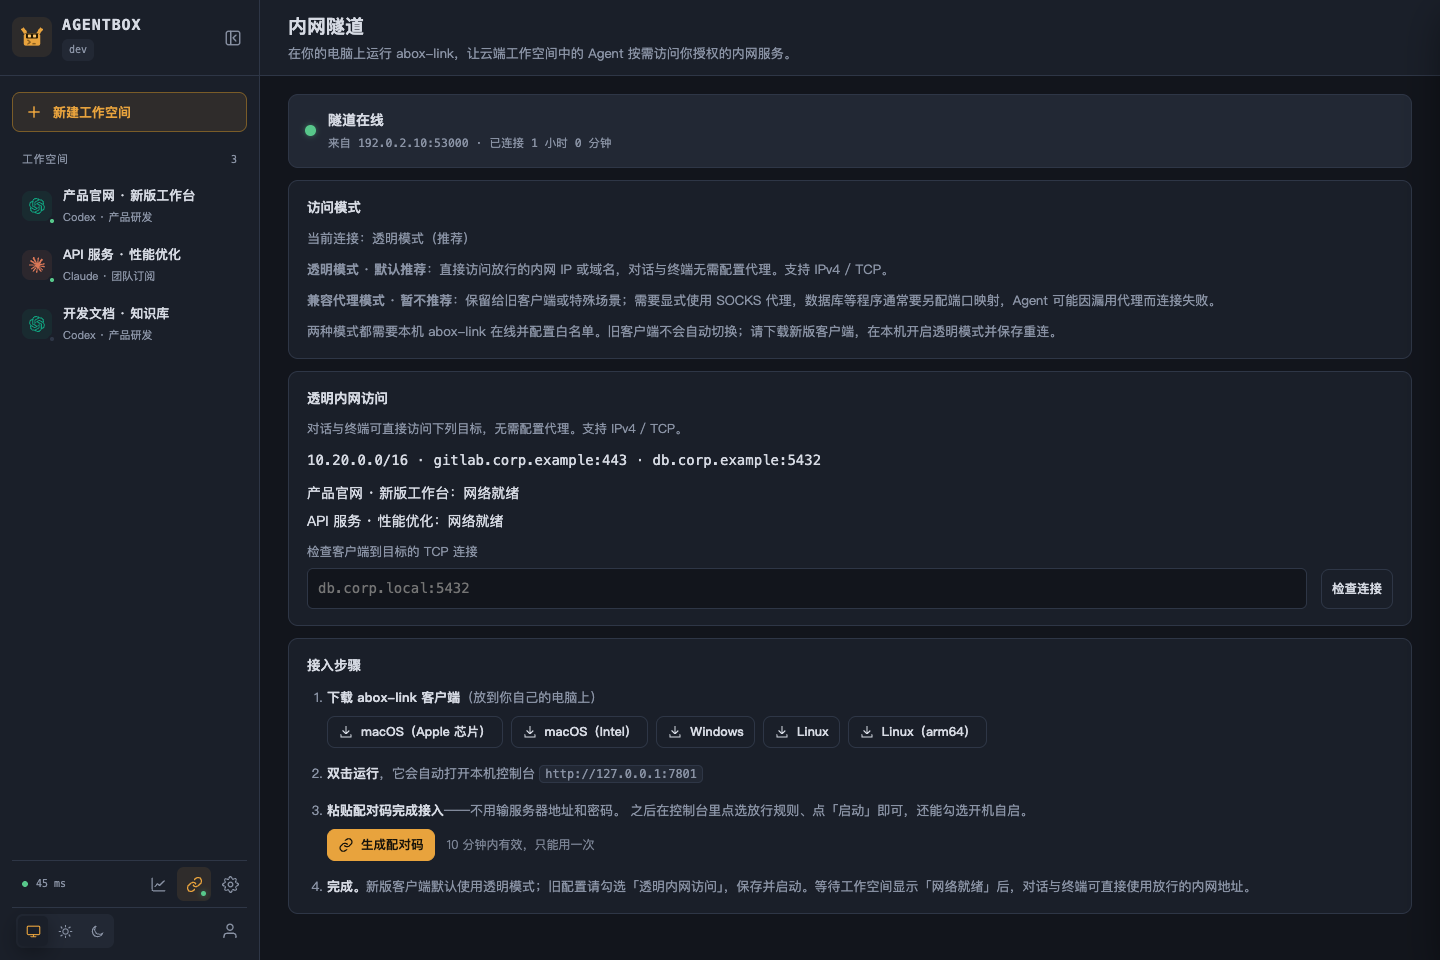
Destaca su capacidad para acceder a redes privadas mediante abox-link, permitiendo a los agentes conectarse a servicios locales o repositorios privados autorizados. La interfaz web soporta temas oscuros/claros, navegación móvil y deep links para retomar tareas desde cualquier navegador.
- Continuar sesiones de codificación interrumpidas sin perder contexto en el servidor
- Gestionar múltiples cuentas de API (Claude/Codex) y proxies centralizados con control de acceso por usuario
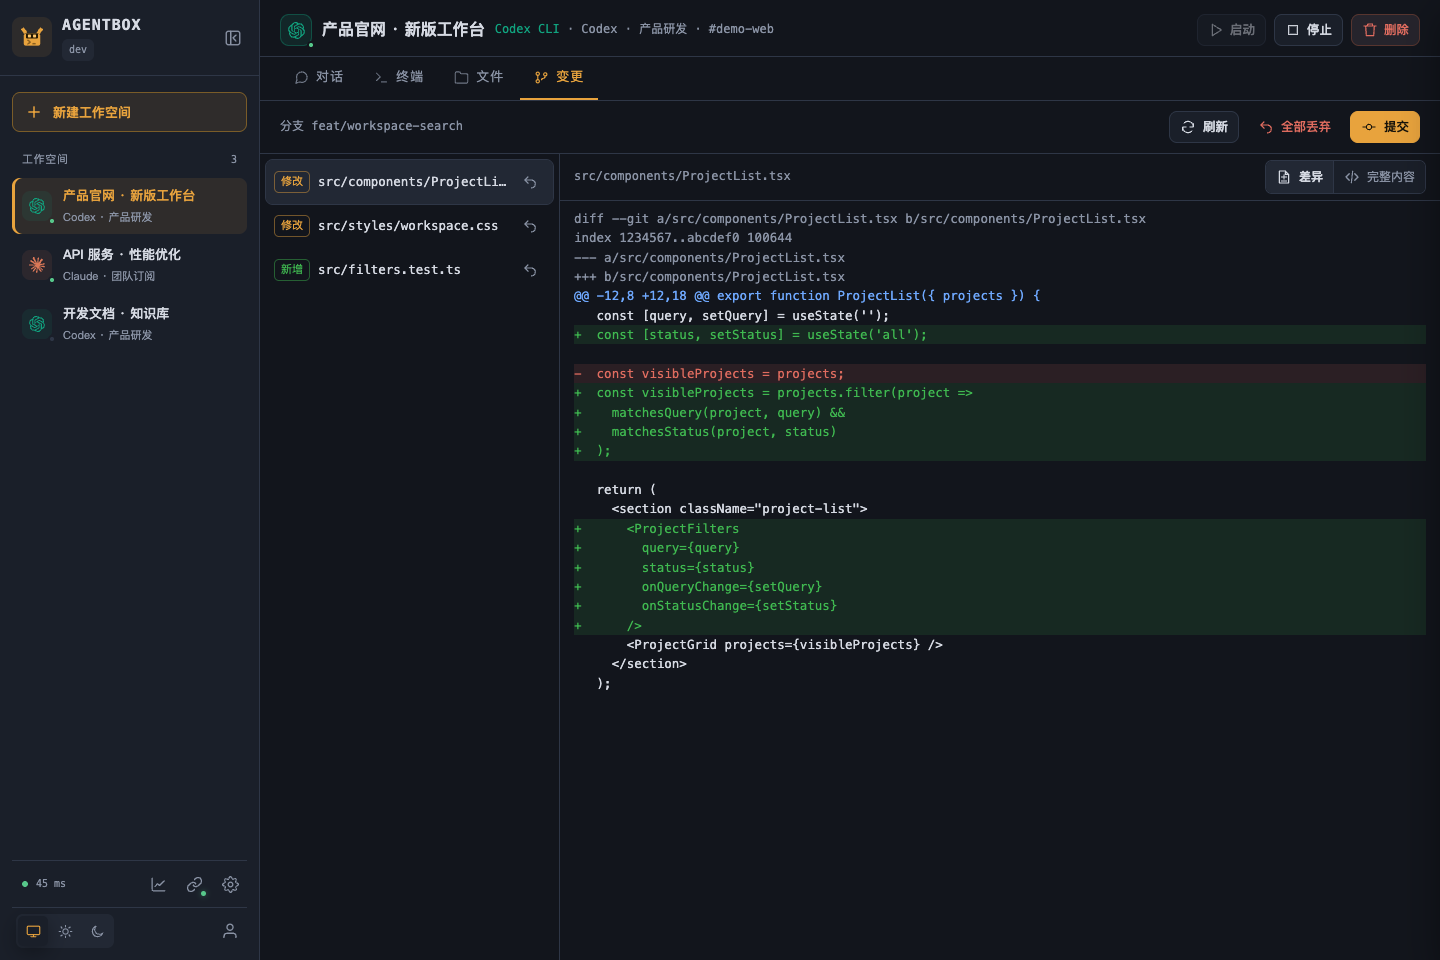
- Revisar diffs Git antes de commits para asegurar la calidad del código generado por IA
- Auditar costos de inferencia y latencia por modelo, turno y usuario en un ledger histórico
- Acceder a servicios privados o repositorios internos mediante túneles abox-link autorizados
- Arquitectura binaria Go con frontend embebido para despliegue simplificado sin dependencias del cliente
- Persistencia de estado y chat en SQLite con API de backup integrada
- Aislamiento de workspaces mediante contenedores Docker con recursos asignados (CPU/RAM)
- Soporte nativo para CLI originales (Claude Code, Codex) dentro del entorno aislado
- Gestión de cuentas y claves API con pools de acceso y scopes controlados por administrador
- Interfaz web responsive con soporte para temas, navegación móvil y deep links
- Requiere servidor Linux con Docker Engine instalado; no es nativo para macOS o Windows sin WSL2
- La instalación automática depende de registros externos (npm, Debian repos) que pueden fallar en redes aisladas
- Configuración inicial manual obligatoria del token de autenticación en config.json antes del primer arranque
- El análisis automático indica hasDocker: false, pero el README confirma uso de Docker; verificar compatibilidad de versión
- Requiere acceso a puertos TCP 8180 y gestión de firewall para acceso remoto seguro
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliegue en Linux x86_64/arm64 con systemd. Port 8180 debe abrirse en el firewall. Para producción, habilitar HTTPS y configurar autenticación robusta. En sistemas SELinux (RHEL/Oracle), aplicar recuperación de etiquetas ejecutables si falla el arranque. Utilizar la API de backup de SQLite para rotación de copias de seguridad programada. Escalar recursos Docker según número de workspaces concurrentes.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.