
denokv
Backend autoalojado para Deno KV basado en SQLite, diseñado para entornos VPS o Kubernetes. Proporciona persistencia de datos, transacciones ACID y múltiples niveles de consistencia. Requiere configuración manual de TLS y copias de seguridad.
Ficha actualizada 24 sept 2026, 21:43 · upstream 24 sept 2026, 21:28 · release 0.14.0
Qué es denokv
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
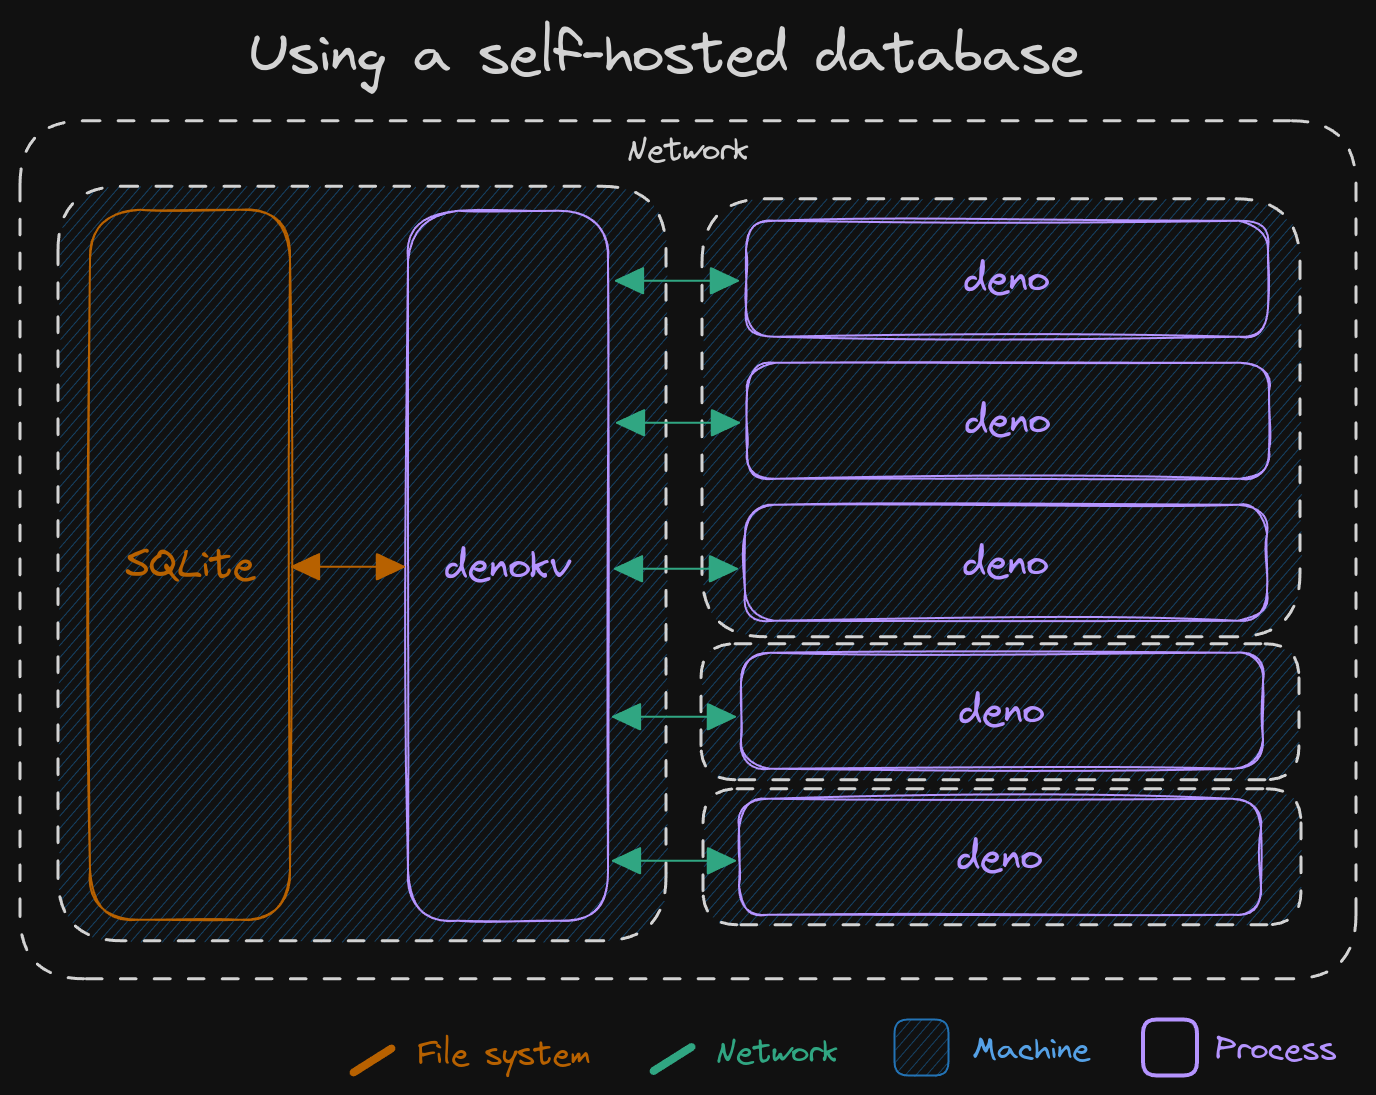
denokv es un backend autoalojado para la base de datos key-value Deno KV, construido sobre SQLite con soporte nativo para operaciones ACID y transacciones. Está diseñado para ejecutarse en entornos VPS o clústeres Kubernetes, permitiendo que múltiples procesos Deno accedan a la misma instancia de base de datos mediante el protocolo KV Connect.
El proyecto ofrece integración fluida con las APIs de JavaScript de Deno, soportando operaciones como get, set, delete, list y atomic. Incluye funcionalidades avanzadas como expiración de claves, watch para cambios en tiempo real y replicación desde bases de datos alojadas en Deno Deploy mediante S3.
La arquitectura utiliza SQLite como motor de almacenamiento persistente, con un diseño optimizado para manejar miles de solicitudes concurrentes mediante E/S no bloqueante. El proyecto está licenciado bajo MIT y es gratuito y de código abierto.
- Desarrollo multi-proceso donde varios procesos Deno necesitan acceder a la misma base de datos persistente
- Replicación de bases de datos alojadas en Deno Deploy mediante S3 para recuperación ante desastres
- Almacenamiento de estado persistente para aplicaciones serverless o funciones sin estado
- Sustituto autoaloñado de servicios gestionados como Supabase KV o Redis para proyectos open source
- Soporte nativo para transacciones ACID y múltiples niveles de consistencia
- Integración completa con las APIs de JavaScript de Deno sin necesidad de wrappers
- Capacidad de replicación desde bases de datos alojadas en Deno Deploy vía S3
- Optimizado para alto rendimiento con E/S no bloqueante y manejo de miles de conexiones concurrentes
- Las operaciones de cola (enqueue/listenQueue) solo funcionan con bases de datos locales, no están disponibles en KV Connect
- Requiere configuración manual de TLS mediante proxy inverso (Caddy/Nginx) para comunicación segura
- No incluye soporte nativo para Kubernetes StatefulSets o despliegues automatizados sin Docker Compose
- La gestión de copias de seguridad requiere configuración manual con LiteFS o S3
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.

Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Despliega en VPS o Kubernetes con volumen persistente montado. Usa proxy inverso HTTPS (Caddy/Nginx) para TLS. Configura token de acceso único y mantén actualizado el contenedor. Evita Google Cloud Run/AWS Lambda por falta de almacenamiento persistente.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.