
ddns
Solución autoalojada para DNS dinámico basada en PowerDNS Remote Backend con Caddy y Redis, similar a DynDNS/NO-IP. Actualiza IPs vía API REST periódica.
Ficha actualizada 24 sept 2026, 6:38 · upstream 24 sept 2026, 6:04 · release sin release detectada
Qué es ddns
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Este proyecto implementa un servicio de DNS dinámico autoalojado construido sobre PowerDNS Remote Backend, permitiendo gestionar registros A/AAAA mediante actualizaciones periódicas de IP pública. La solución utiliza Caddy como servidor web con HTTPS automático vía Let's Encrypt y Redis como almacén temporal para caché de zonas y gestión de registros. El sistema elimina automáticamente dominios sin actualizar durante 90 días por defecto, aunque esta configuración es ajustable.
La arquitectura incluye un frontend web personalizado con soporte para temas mediante variables CSS y plantillas HTML, permitiendo personalización de logo, favicon, colores y contenido del pie de página. La instalación se automatiza mediante docker-compose con configuración override opcional para ajustar dominio, email Let's Encrypt y parámetros específicos del servicio PowerDNS como caché de zonas o servidor de métricas Carbon.
- Autoalojar servicio DNS dinámico similar a DynDNS/NO-IP sin depender de proveedores externos
- Gestionar múltiples subdominios con IPs cambiantes (ej. conexiones móviles, NAS)
- Implementar control de acceso mediante lista negra de hostnames en Redis
- Personalizar interfaz web y branding para integración corporativa
- HTTPS automático certificado por Let's Encrypt sin configuración manual
- Eliminación automática de registros inactivos (90 días configurable)
- Soporte para PowerDNS Remote Backend con caché de zonas activable
- Interfaz web personalizada con variables CSS y plantillas HTML
- Requiere registrar NS en subdominio específico (ddns.example.net)
- No implementa API completa DynDNS/NO-IP según documentación original
- Dependencia de Caddy para HTTPS automático (requiere validación DNS)
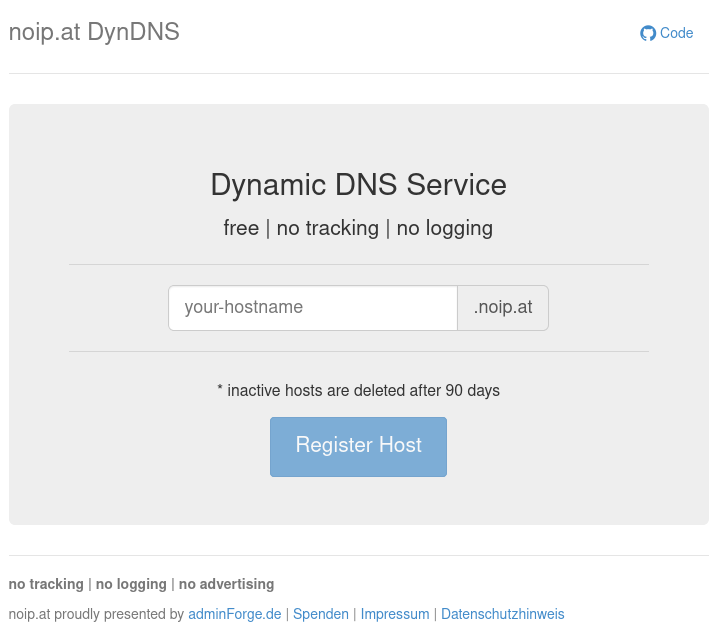
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Configurar docker-compose.override.yml con dominio y email Let's Encrypt. Abrir puertos 53/udp, 80/tcp, 443/tcp en firewall. Usar docker compose up -d --build para despliegue inicial o actualización.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.