
talon
Control plane self-hosted para gobernanza de casos de uso de IA empresarial, gestionando presupuestos compartidos, políticas de cumplimiento, fiabilidad y auditoría verificable de sesiones.
Ficha actualizada 25 sept 2026, 17:34 · upstream 25 sept 2026, 17:12 · release v1.10.0
Qué es talon
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
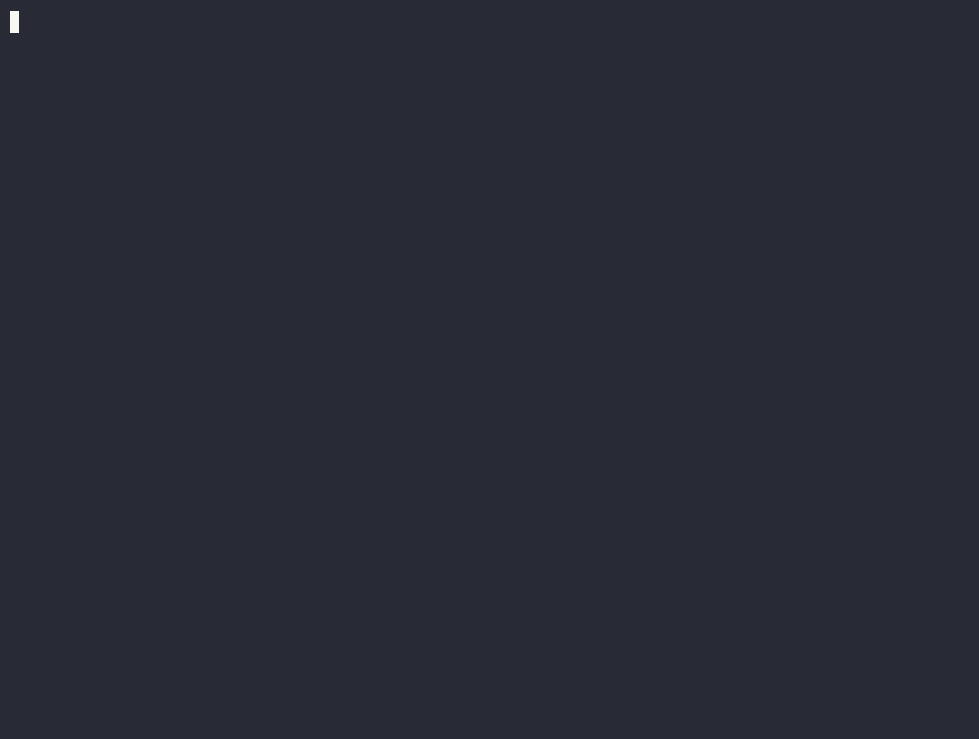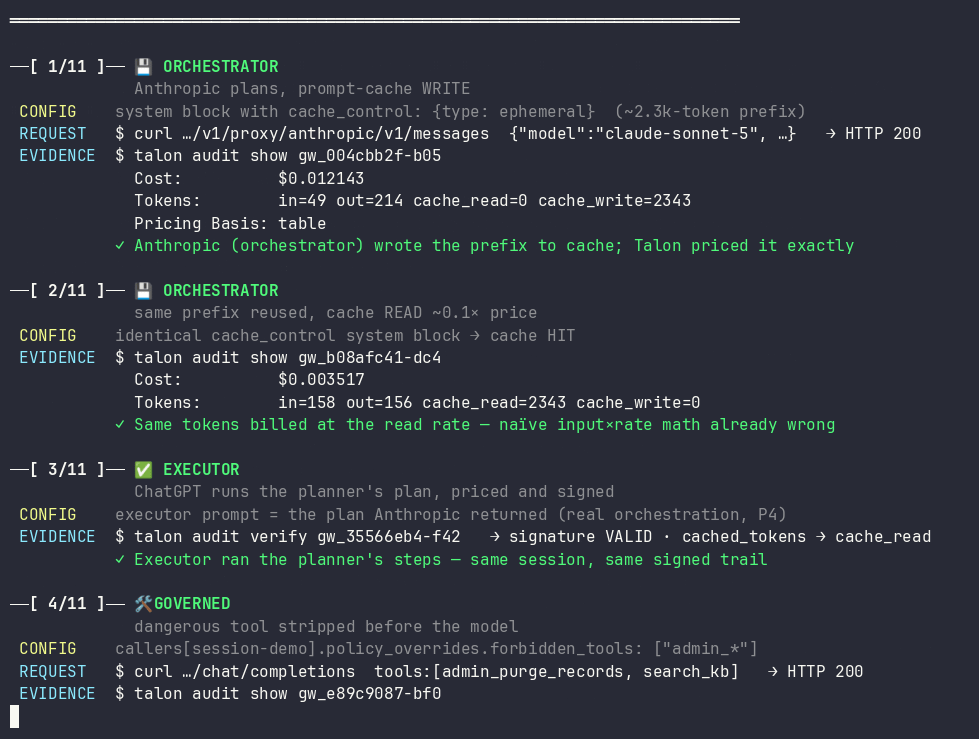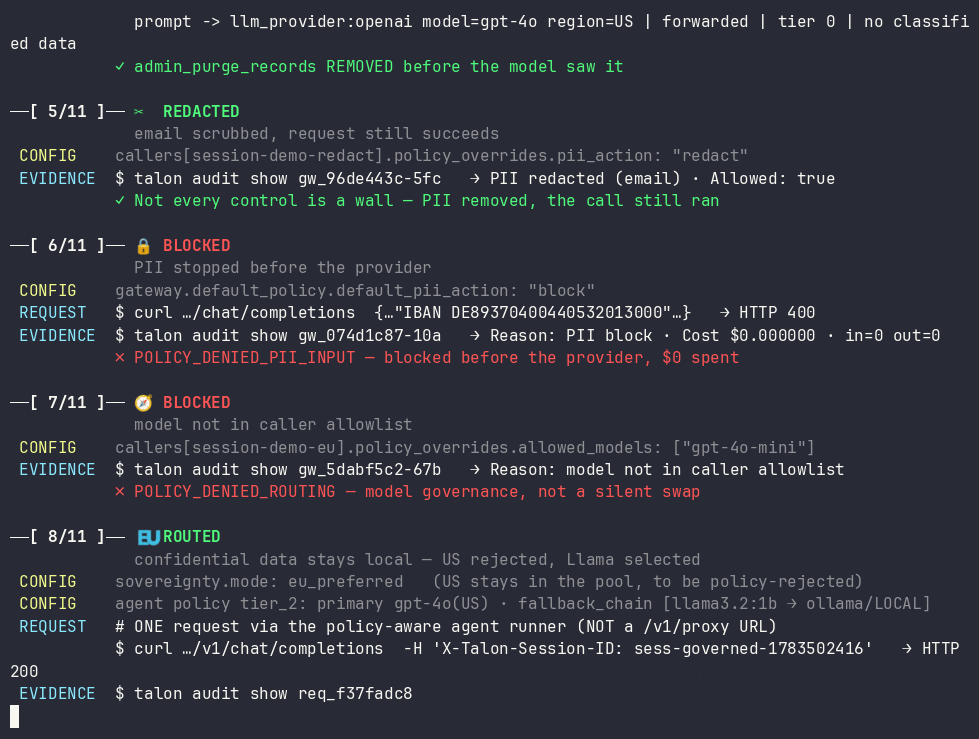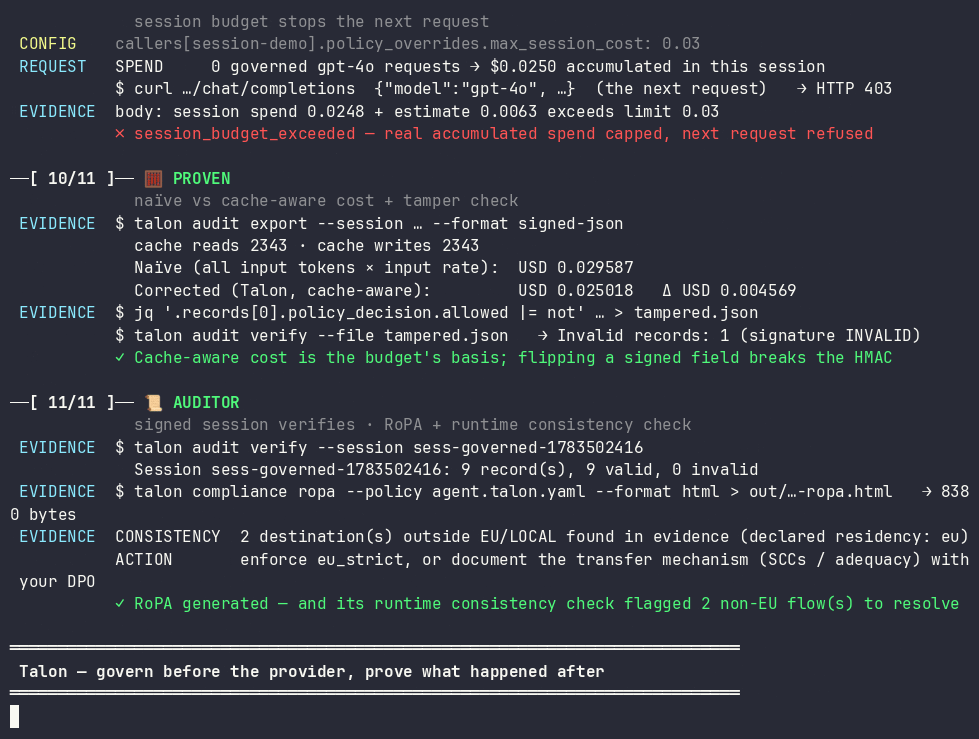
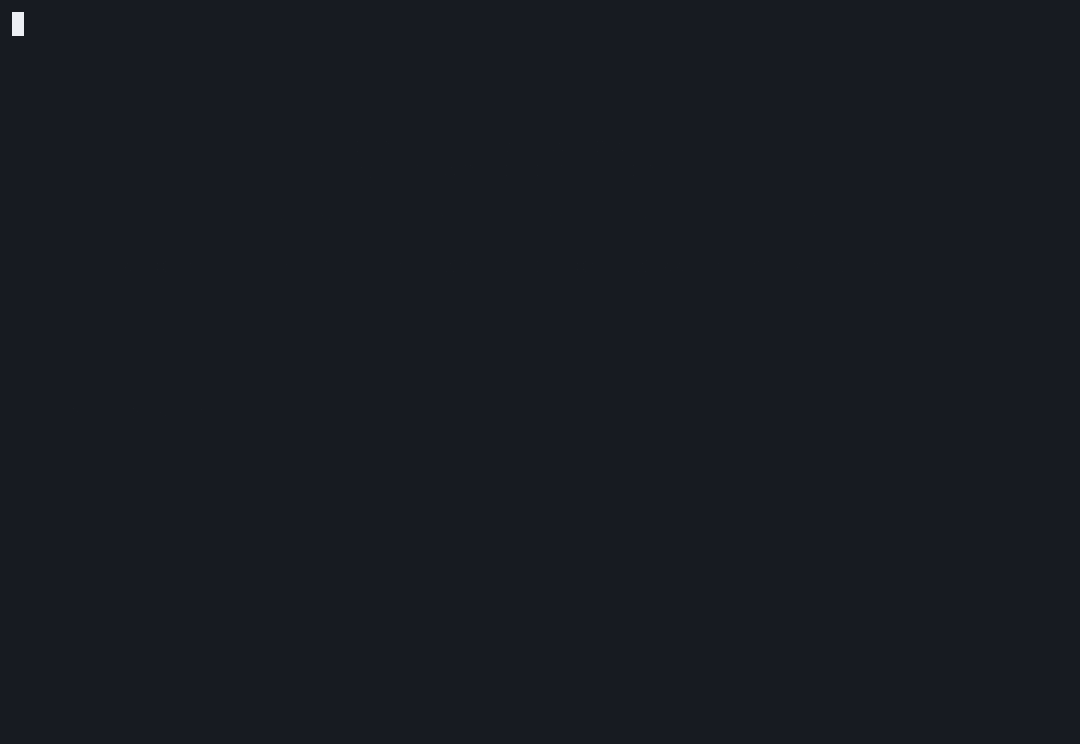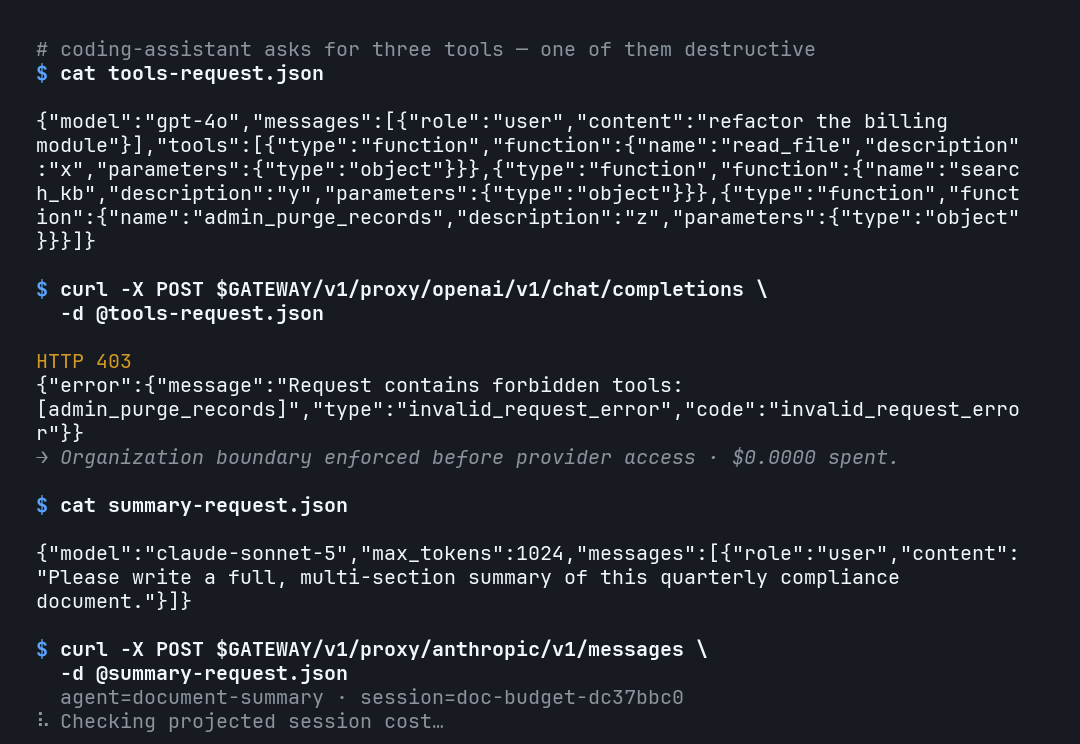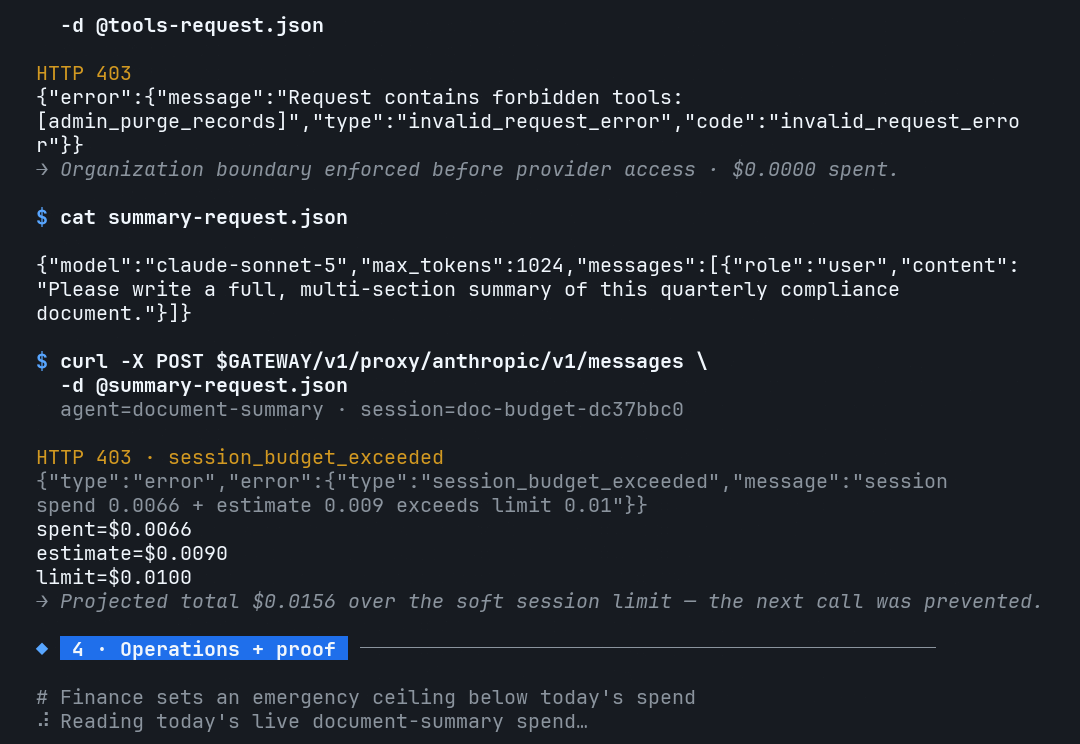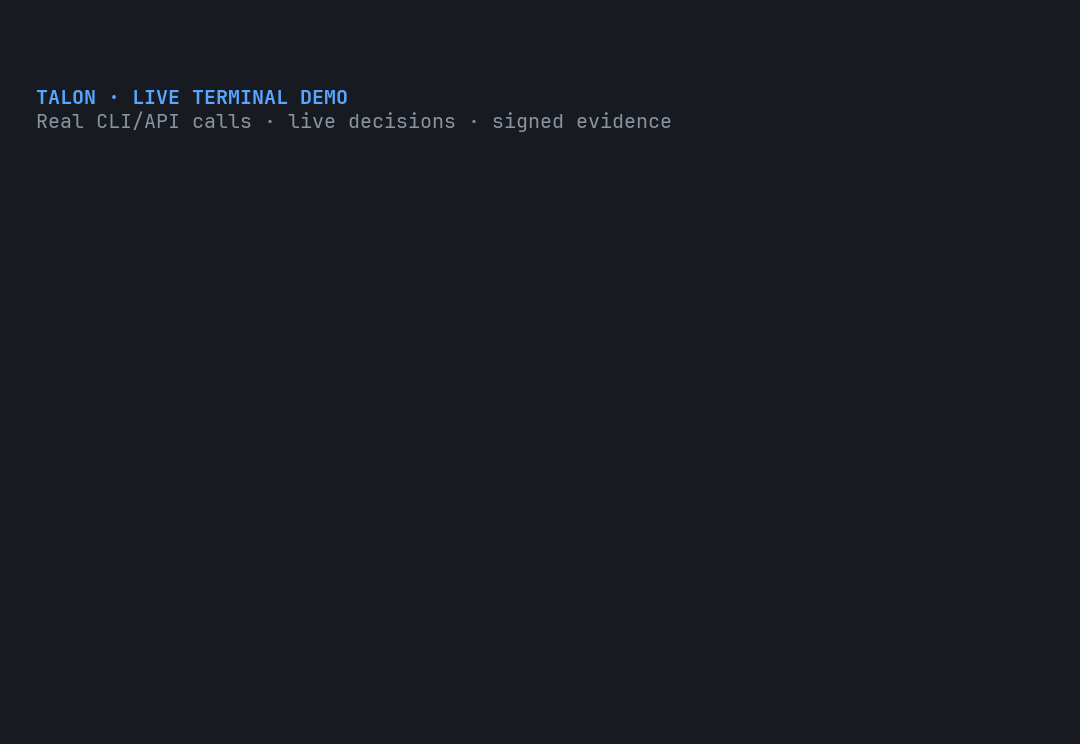
Talon actúa como una capa operativa única auto-alojada que centraliza el control de múltiples casos de uso de inteligencia artificial dentro de una organización. Sitúase frente al tráfico existente hacia proveedores como OpenAI, Anthropic o AWS Bedrock, aplicando políticas antes de que las solicitudes lleguen a los modelos. Esto permite controlar costes mediante límites por agente denegando peticiones antes del gasto, gestionar fiabilidad con cadenas de failover verificadas contra políticas y asegurar cumplimiento mediante redacción de PII y control de soberanía de datos.
El sistema proporciona evidencia verificable para cada decisión —permitir, denegar, redactar o cambiar de proveedor— firmada con HMAC-SHA256. Esto permite auditorías offline y generación de informes de cumplimiento como GDPR Art. 30 RoPA o EU AI Act Annex IV sin determinar el cumplimiento en sí, sino proporcionando la evidencia necesaria. Talon soporta múltiples frameworks (Next.js, React, Go, Python) y se despliega fácilmente con Docker Compose.
La arquitectura permite comenzar en modo sombra para observar qué políticas aplicarían sin cambiar el comportamiento, antes de activar controles estrictos. Soporta integración directa con SDKs existentes mediante cambio de base URL, sin requerir cambios en el código del cliente.
- Gestión de costes por agente con límites diarios/mensuales que deniegan peticiones antes del gasto
- Failover automático entre proveedores verificado contra políticas de soberanía y presupuesto
- Redacción de PII (IBAN, email, teléfono) antes del envío a modelos externos
- Auditoría verificable de sesiones con evidencia firmada para cumplimiento normativo
- Denegación de peticiones basada en presupuesto proyectado antes de llamar al proveedor
- Redacción de identificadores europeos (IBAN MOD-97, VAT) y datos sensibles antes del envío
- Evidencia firmada HMAC-SHA256 para cada decisión verificable offline
- Soporte multi-proveedor con cadenas de failover gestionadas centralmente
- La admisión basada en presupuesto depende de estimaciones de coste que pueden variar entre proveedores
- Requiere configuración inicial de políticas explícitas para cada caso de uso
- Modo shadow por defecto requiere activación manual para aplicar controles estrictos
- No determina cumplimiento normativo, solo proporciona evidencia verificable
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Comienza con un caso de uso único en modo sombra (shadow mode) para observar qué políticas se aplicarían sin afectar el tráfico. Usa docker compose para despliegue rápido con mock providers si no hay claves API reales. Cambia la base URL del SDK existente para integrar Talon como proxy. Activa controles estrictos gradualmente: primero redacción PII, luego límites de presupuesto, finalmente failover automático.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.