
Dark-Moon
Dark-Moon es una plataforma de pruebas de penetración autónomas impulsadas por IA. Utiliza 50 agentes especializados para escanear infraestructuras web, APIs y nubes. Ejecuta análisis en modelos locales con Gateway de Privacidad, integrándose con CI/CD y herramientas DevSecOps bajo licencia GPLv3.
Ficha actualizada 27 sept 2026, 9:53 · upstream 27 sept 2026, 9:02 · release v1.5.0
Qué es Dark-Moon
Descripción editorial construida a partir del repositorio, su documentación y sus señales de mantenimiento.
Dark-Moon es una plataforma de pruebas de penetración autónomas impulsadas por inteligencia artificial diseñada para evaluar infraestructuras propias sin intervención manual constante. Dispone de 50 agentes especializados que operan sobre superficies web, APIs, Active Directory, Kubernetes y entornos cloud, coordinando el ataque mediante un modelo centralizado.
La arquitectura prioriza la privacidad ejecutando modelos locales como Ollama o llama.cpp detrás de un Privacy Gateway. Este sistema tokeniza reversiblemente IPs, hosts y credenciales para que el modelo razona sobre placeholders mientras los valores reales permanecen en el perímetro, garantizando seguridad durante el análisis.
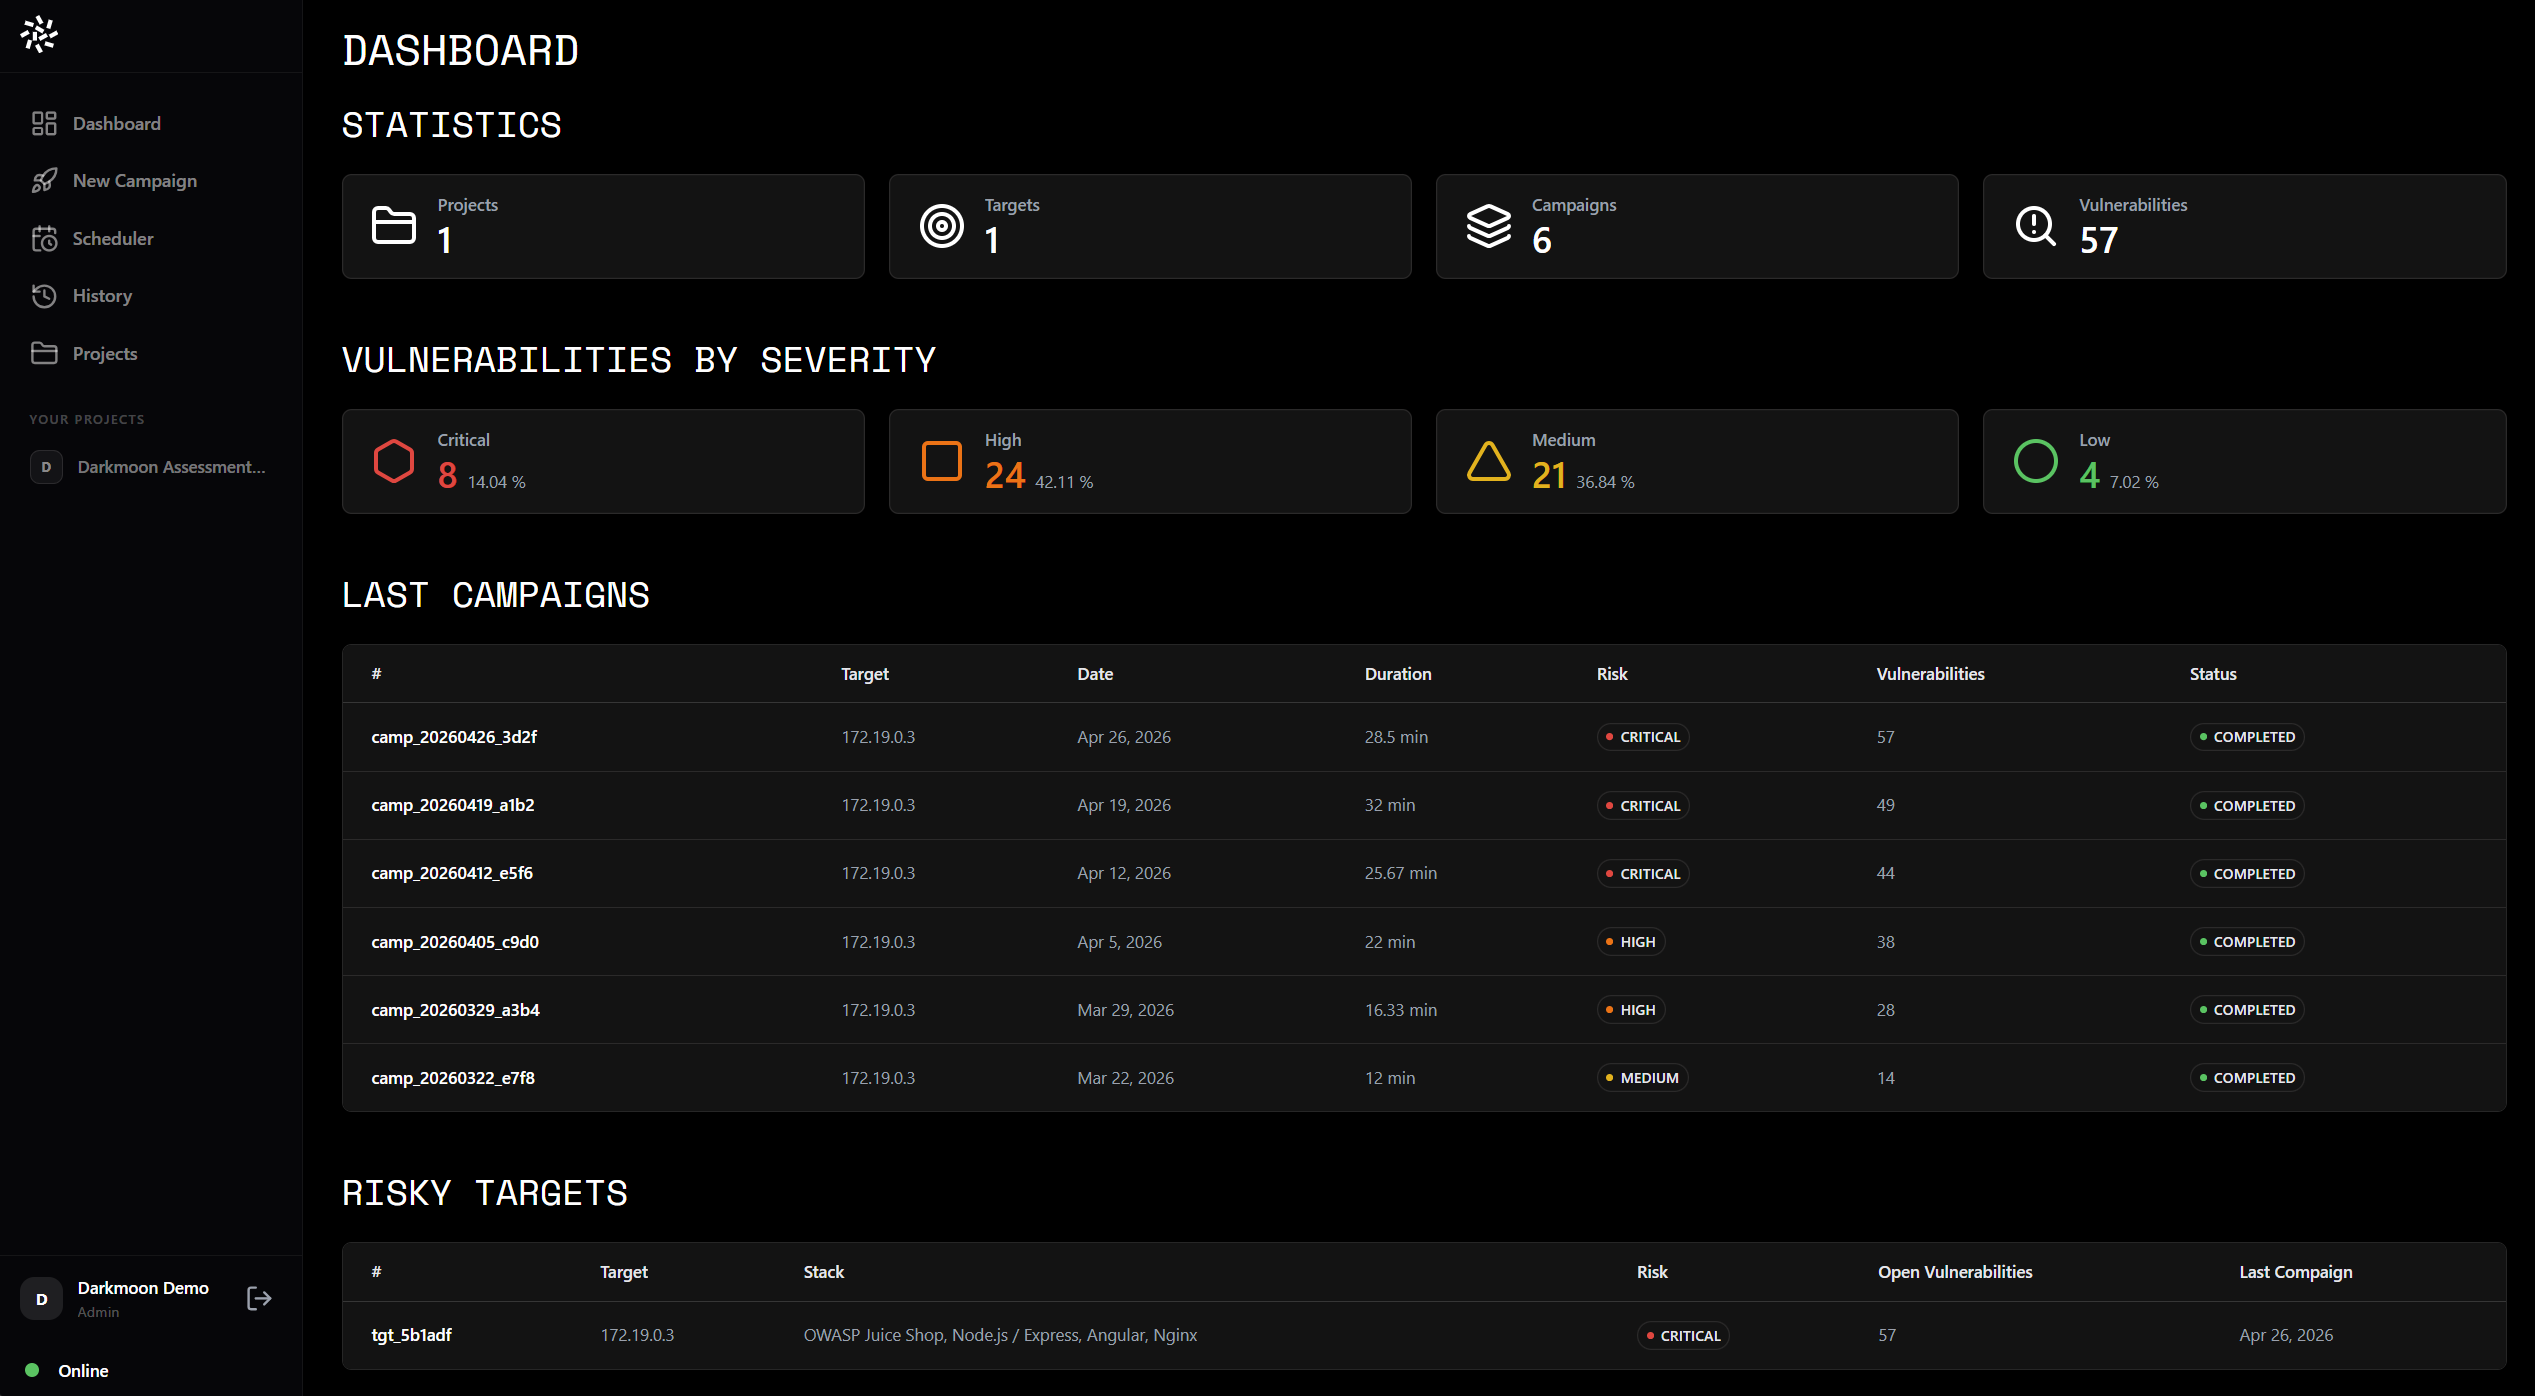
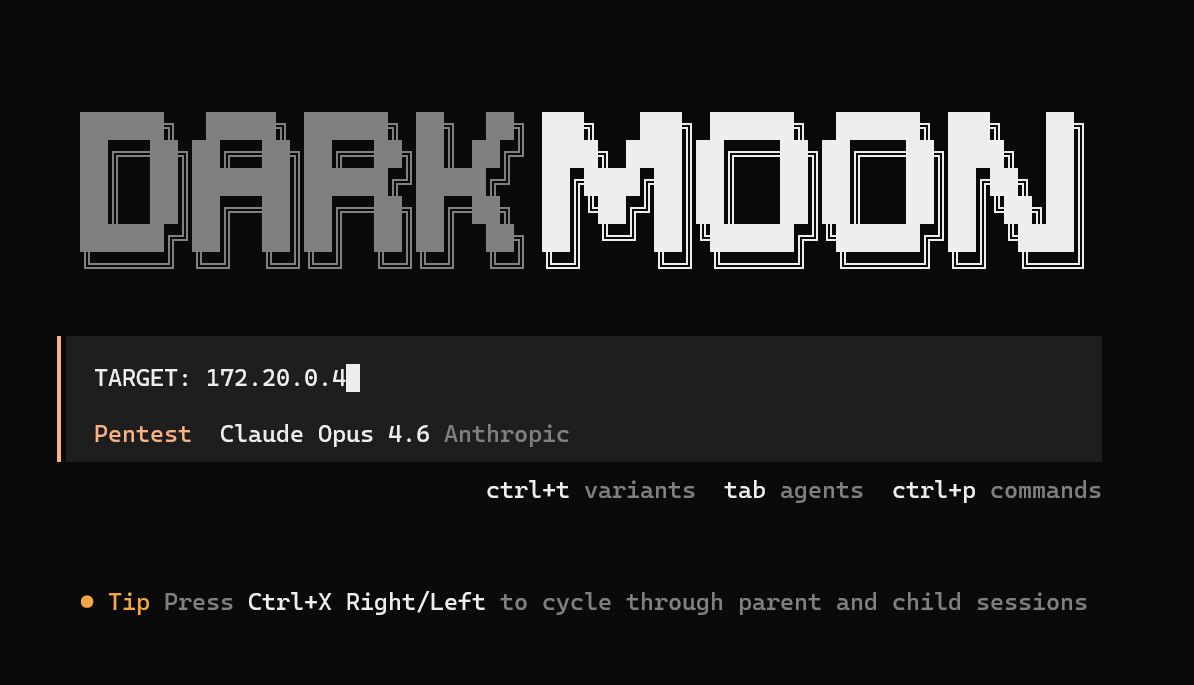
El repositorio incluye integraciones nativas con GitHub Actions, GitLab CI/CD, Jenkins, VS Code y JetBrains. La edición open source se centra en la línea de comandos (./darkmoon.sh), proporcionando evidencia técnica completa con comandos y salidas crudas para cada hallazgo, diferenciándose de la versión Pro que incluye dashboard web y automatización de remedios.
- Evaluación autónoma de vulnerabilidades en infraestructura propia sin intervención manual constante
- Integración en pipelines CI/CD para escaneo continuo de seguridad en despliegues automatizados
- Auditoría específica de endpoints de IA y LLM verificando OWASP Top 10 con garak-backed probes
- Análisis de superficie de ataque en entornos Kubernetes y Active Directory
- Automatización de pruebas desde IDEs como VS Code o JetBrains mediante extensiones oficiales
- Licencia GPLv3 garantizando código abierto y metodología visible en Markdown plano
- Ejecución local con modelos LLM propios (Ollama/llama.cpp) manteniendo datos en el perímetro
- Gateway de Privacidad para tokenización reversible local de IPs, hosts y credenciales sensibles
- Reportes basados en evidencia con comandos exactos y salidas crudas para cada hallazgo
- Soporte nativo para 140+ herramientas ofensivas orquestadas mediante interfaz MCP controlada
- Requiere Docker y Docker Compose instalados previamente en el entorno de ejecución
- Edición Pro (dashboard web y remediation automatizado) no incluida en el repositorio OSS
- Complejidad alta, requiere configuración inicial de proveedor LLM o API key mediante install.sh
- No soporta despliegue one-click sin ejecución manual del script de instalación
- Integraciones avanzadas como n8n o Grafana requieren licencia Pro para funcionalidades completas
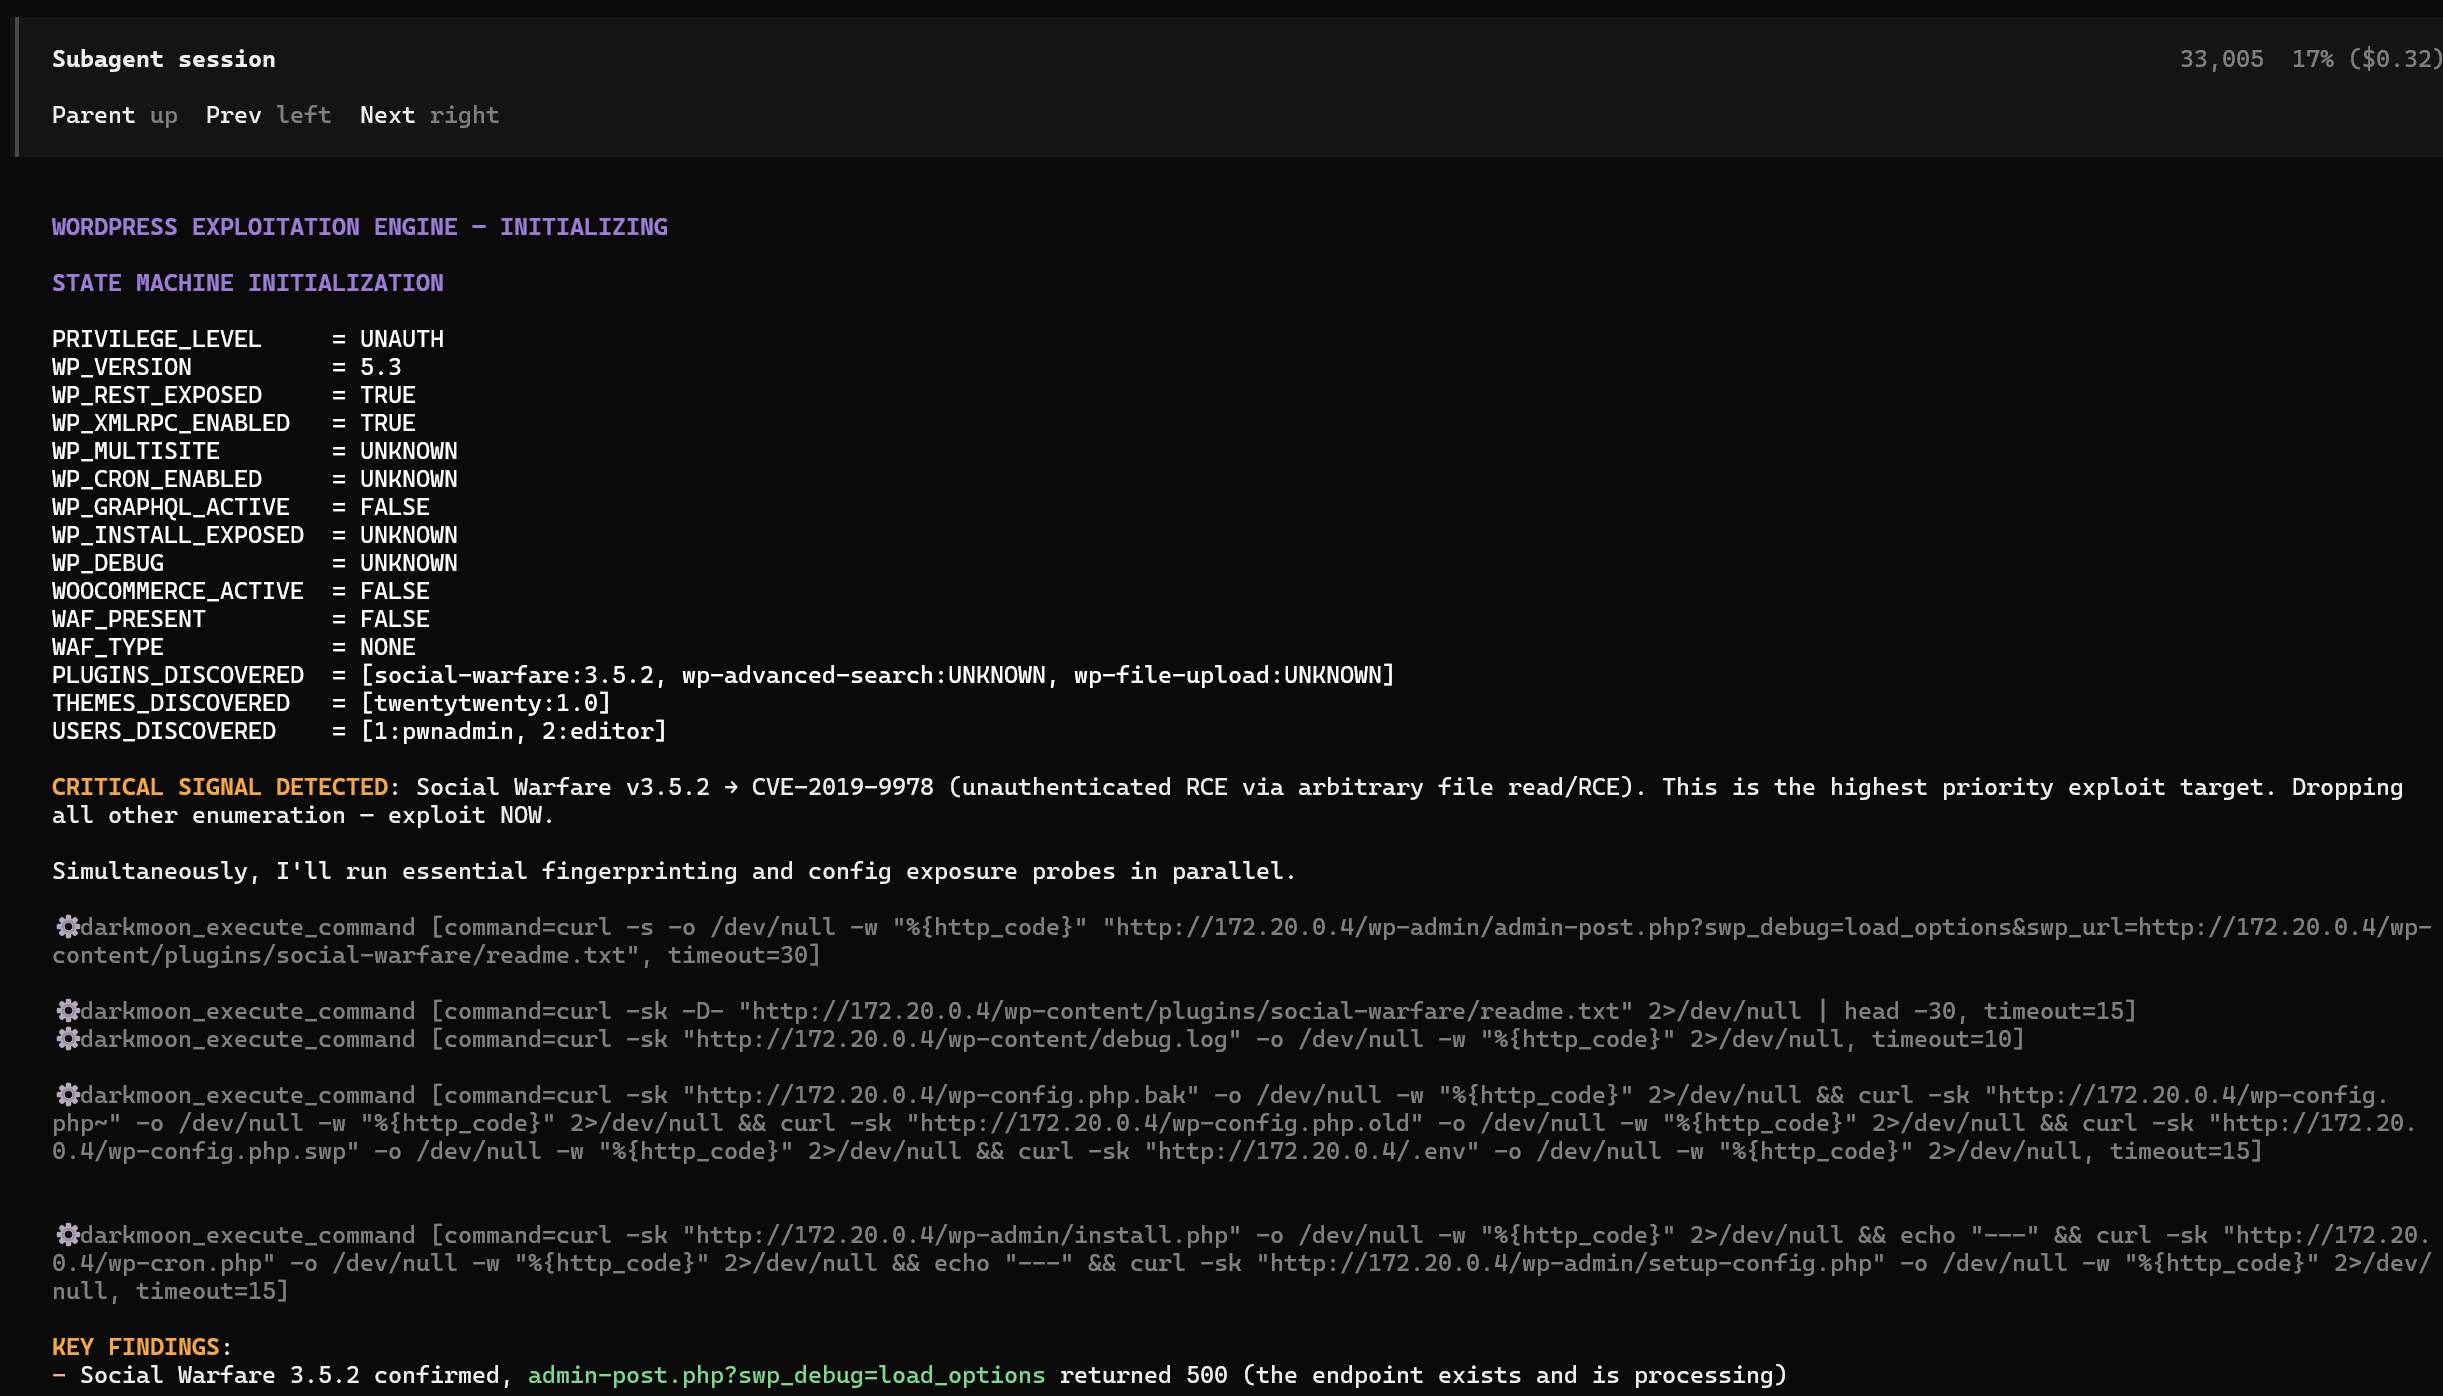
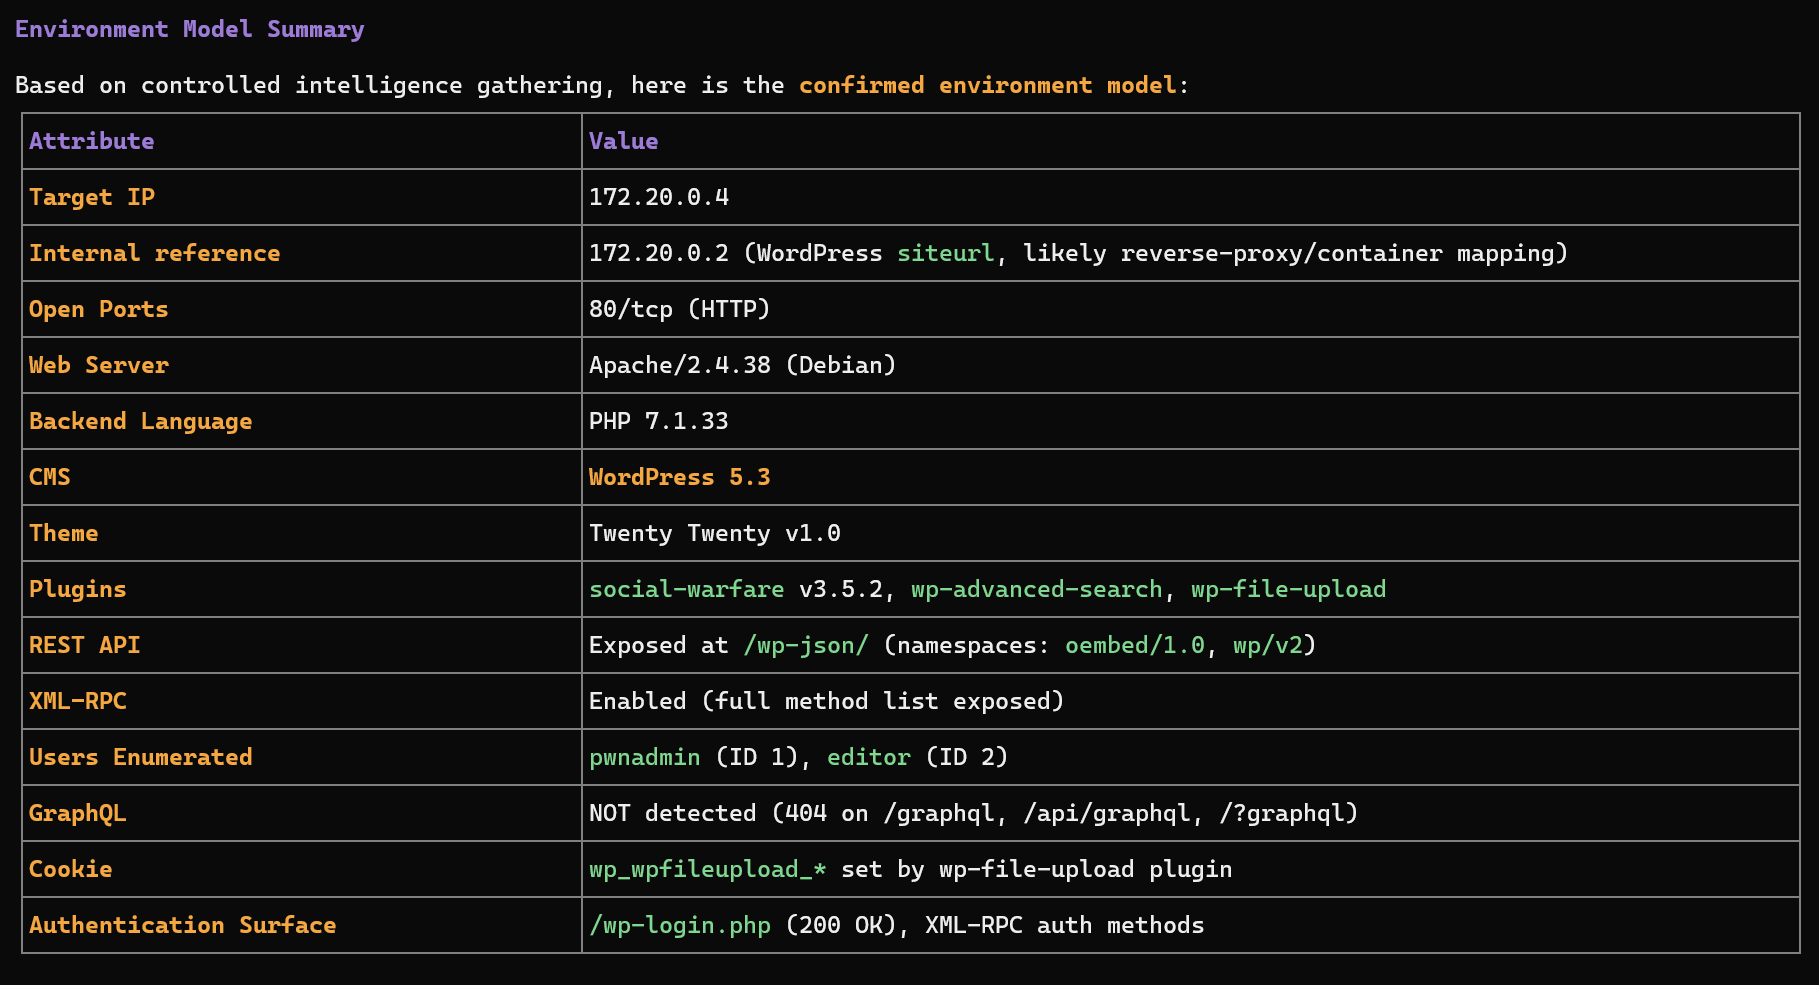
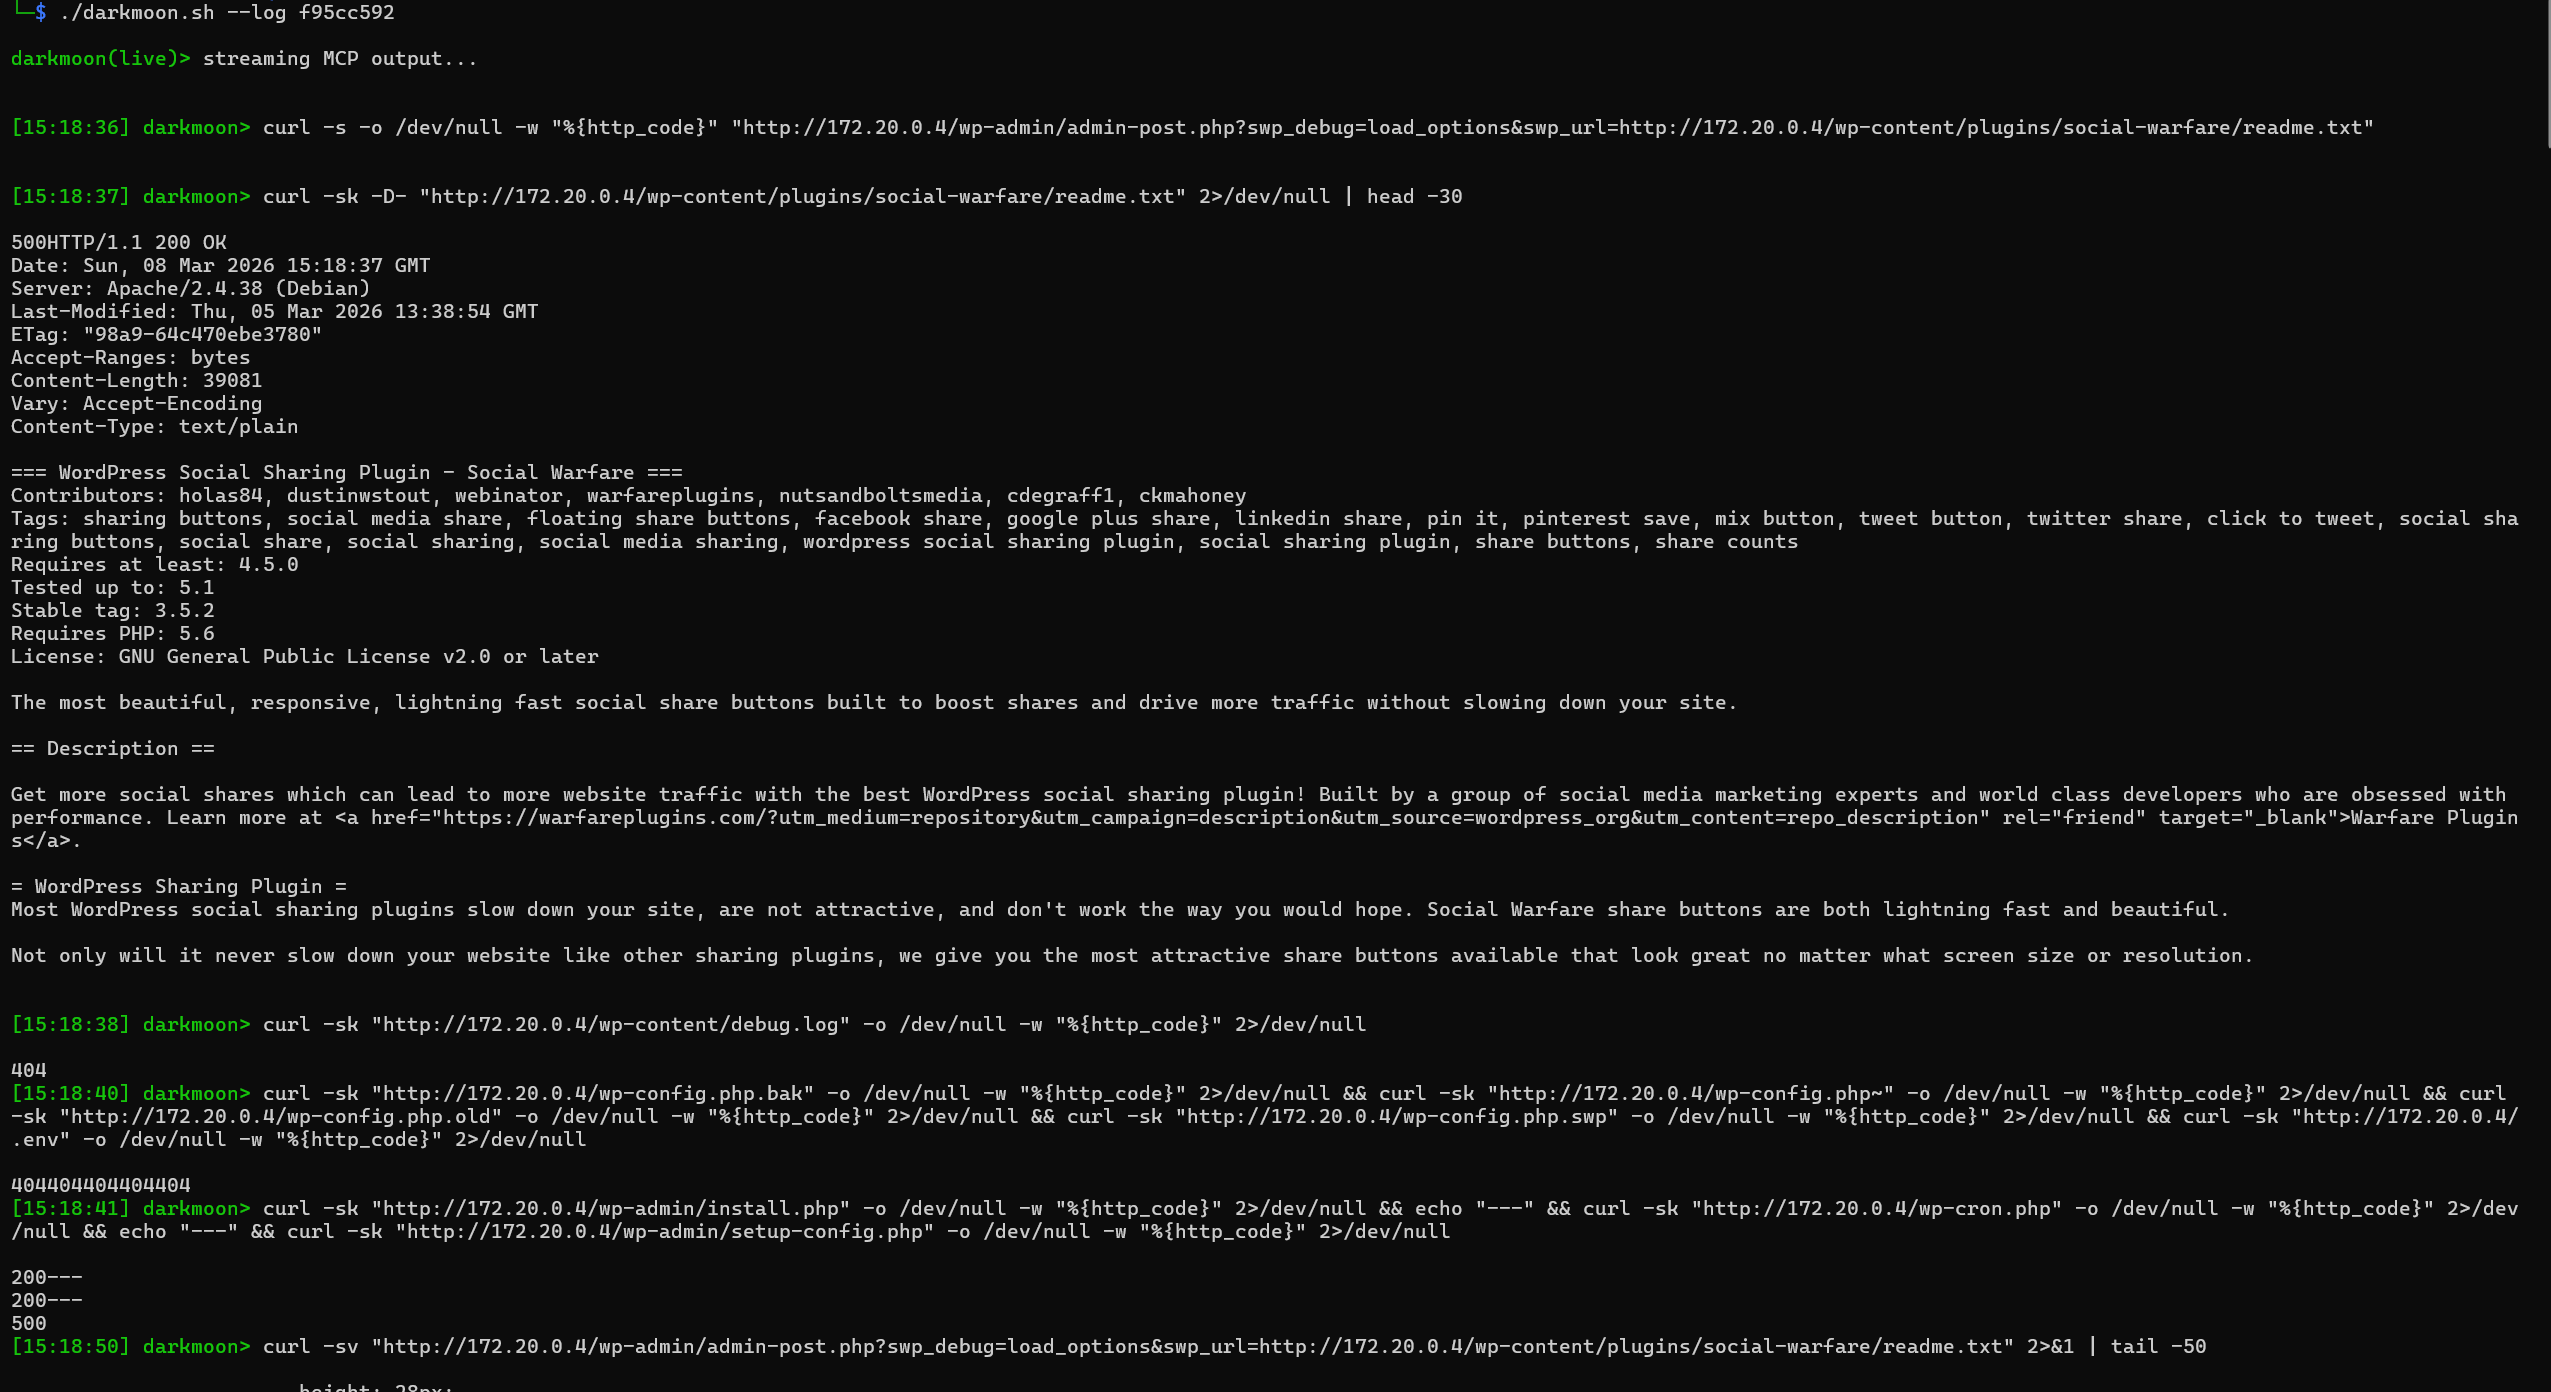
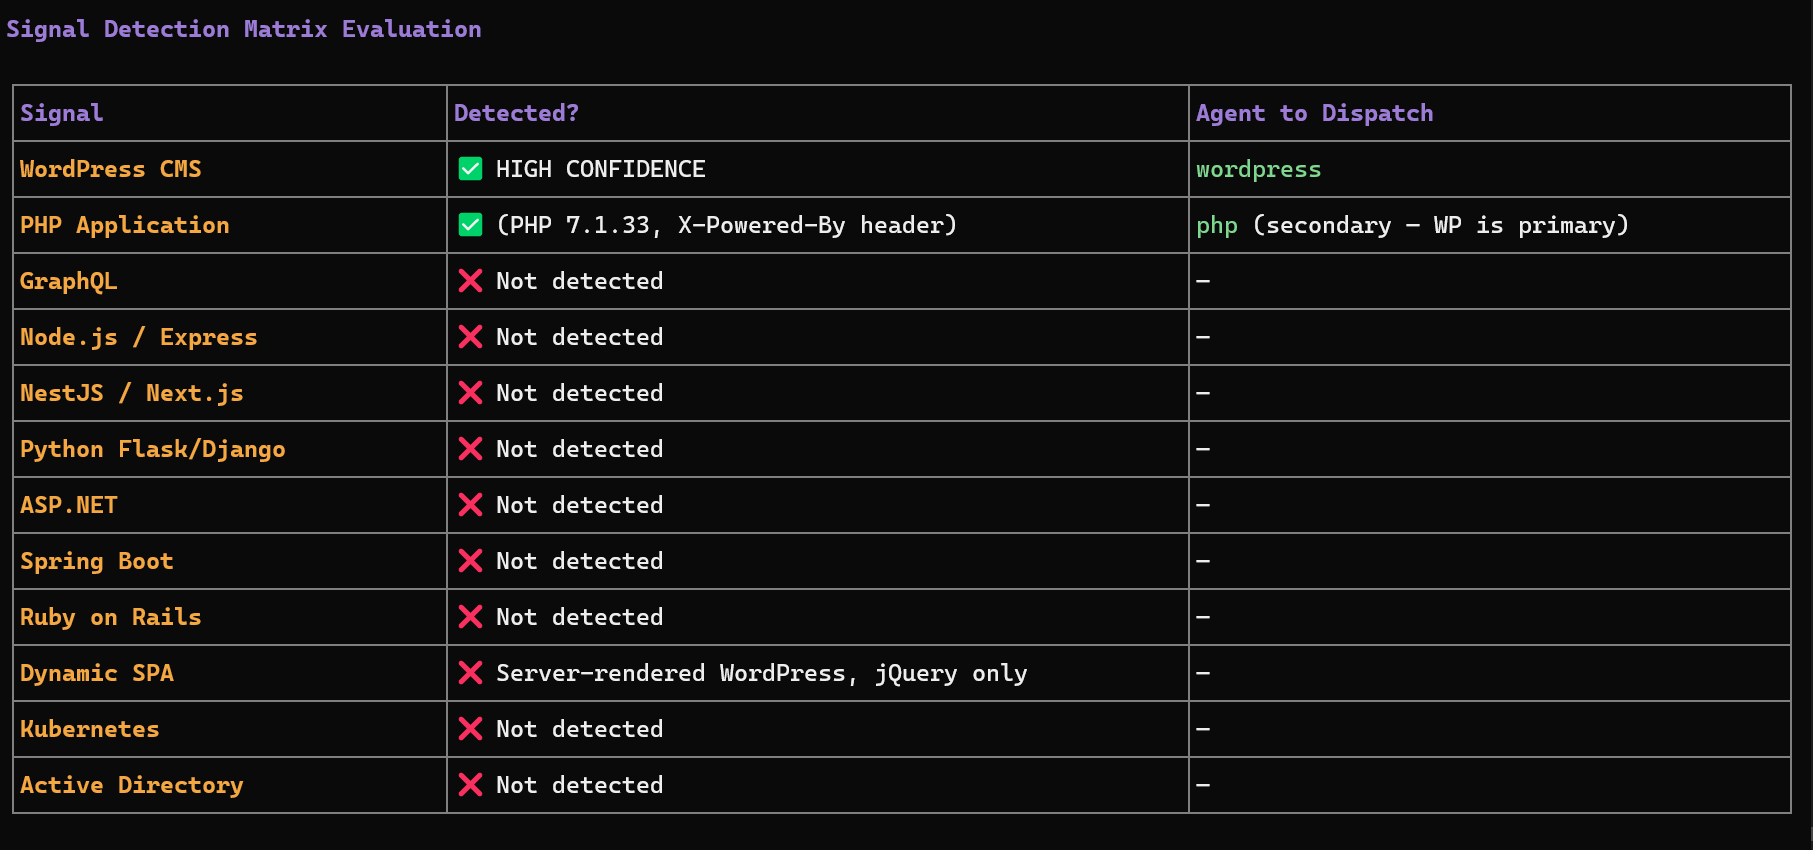
Capturas del proyecto
Imágenes reales detectadas en la documentación del repositorio.
Perfil de infraestructura
Estimación inicial derivada del repositorio y de los servicios detectados.
Despliegue detectado
Qué señales reales de instalación hemos encontrado.
Instalar Docker y Compose antes de ejecutar install.sh. Configurar proveedor LLM (local o cloud) en el script interactivo. Usar ./darkmoon.sh "TARGET: <url>" para iniciar evaluaciones. Para producción, considerar GPU si se usa modelo local. Revisar .opencode.env antes de ejecución. Asegurar acceso de red a la infraestructura objetivo y verificar logs en tiempo real con --log.
Stack y dependencias
Componentes inferidos a partir de manifests, configuración y documentación.
Puede sustituir a
Relaciones detectadas por el análisis del repositorio y su categoría.
Experiencia real de la comunidad
Ayuda a contrastar la estimación automática con instalaciones reales.
Todavía no hay datos comunitarios para este proyecto.